
Ett behandlingsregister är organisationens dokumentation av alla personuppgiftsbehandlingar den utför, och enligt artikel 30 GDPR måste de flesta organisationer föra ett sådant register. Undantaget för organisationer med färre än 250 anställda gäller bara vissa behandlingar, inte hela verksamheten. Även den som formellt kan undantas bör i praktiken dokumentera sina behandlingar för att kunna visa ansvarsskyldighet.
Kort sagt:
- Ett behandlingsregister kräver tydlig dokumentation av varje personuppgiftsbehandling, minsta innehåll är bland annat ändamål, kategorier och lagringstider.
- Organisationer med färre än 250 anställda måste bedöma varje behandling separat, särskilt om den innebär risk eller omfattar känsliga personuppgifter.
- Registerförteckningen bör byggas kring behandlingarna, inte systemen, och varje post ska ha en tydlig ägare som ansvarar för att den hålls uppdaterad.
- Ett levande register ska regelbundet uppdateras vid förändringar, som ny leverantör eller ändrade ändamål, för att undvika att det blir inaktuellt.
- För större organisationer rekommenderas att använda ett dedikerat GRC‑verktyg för att hålla ordning på register, DPIA och avtal i ett sammanhängande system.
Innehållsförteckning
- Vad kräver GDPR av ditt behandlingsregister?
- Vilka fält måste registerförteckningen innehålla?
- Så håller du registret uppdaterat i praktiken
- Ett exempel att utgå från när du bygger registret
- Vanliga misstag som gör registret ogiltigt i praktiken
- Vad avgör om registret faktiskt håller?
- Få hjälp att bygga och underhålla registret
- Källor
- Vanliga frågor
Vad kräver GDPR av ditt behandlingsregister?
Kravet är inte förhandlingsbart för de flesta organisationer. Artikel 30 GDPR listar exakt vilken information registret ska innehålla, och listan är uttömmande snarare än exempel på vad som kan tas med.
Varje behandlingspost ska minst innehålla:
- Namn och kontaktuppgifter för den personuppgiftsansvariga (och eventuellt dataskyddsombud)
- Ändamålen med behandlingen
- Kategorier av registrerade och kategorier av personuppgifter
- Kategorier av mottagare som uppgifterna lämnas ut till
- Uppgift om överföringar till tredjeland, inklusive skyddsåtgärder
- Planerade tidsfrister för radering (gallringstider)
- En allmän beskrivning av tekniska och organisatoriska säkerhetsåtgärder
Undantaget i artikel 30.5 gäller organisationer med färre än 250 anställda, men det faller bort för behandlingar som är annat än tillfälliga, sannolikt innebär risk för de registrerades rättigheter, eller rör känsliga personuppgifter eller uppgifter om brottmålsdomar. IMY är tydliga på att varje behandling ska bedömas för sig, inte hela verksamheten på en gång. Lönehantering är ett vanligt exempel där undantaget aldrig gäller, eftersom den knappast är tillfällig.
I juli 2025 lämnade EDPB och EDPS ett gemensamt yttrande om ett förslag att höja undantagsgränsen i artikel 30.5. Det är fortfarande bara ett förslag om ändrade regler, inte gällande rätt, och organisationer bör inte planera sin efterlevnad utifrån att det blir verklighet innan det faktiskt är lag.
Vilka fält måste registerförteckningen innehålla?
En vanlig fallgrop är att bygga en registerförteckning som IT-avdelningen skulle gilla men som en tillsynsmyndighet inte skulle godkänna. Ett korrekt register beskriver behandlingar, inte system. Ett CRM-system kan ligga till grund för flera olika behandlingar (marknadsföring, kundservice, fakturering), och varje sådan behandling behöver sin egen post.
För varje behandling bör du fylla i:
- Behandlingens namn — en kort, återanvändbar rubrik, till exempel “rekrytering av nya medarbetare”
- Ansvarig avdelning eller processägare — den funktion som faktiskt styr syftet med behandlingen
- Kontaktuppgift till dataskyddsombud — om ett sådant finns utsett
- Ändamål — varför behandlingen sker, formulerat konkret (“bedöma kandidaters lämplighet för tjänst”, inte “HR-processer”)
- Kategorier av registrerade — anställda, kunder, jobbsökande, leverantörskontakter
- Kategorier av personuppgifter — kontaktuppgifter, anställningsuppgifter, hälsouppgifter om relevant
- Mottagare — vem uppgifterna delas med, internt och externt
- Tredjelandsöverföringar — land, mekanism (till exempel standardavtalsklausuler) och eventuella tilläggsåtgärder
- Lagringstid — konkret period eller den princip som styr gallringen
- Säkerhetsåtgärder — en allmän beskrivning, inte en fullständig teknisk specifikation
Proffstips: Skriv ändamål som verb och resultat, inte som avdelningsnamn. “Hantera kundklagomål och återkoppla inom fem arbetsdagar” ger tillsynsmyndigheten något konkret att bedöma, till skillnad från “kundtjänst”.
Så håller du registret uppdaterat i praktiken
Ett register som skapas en gång och sedan glöms bort är i praktiken felaktigt inom några månader. Det som avgör om registret håller är ägarskap: varje post behöver en namngiven person eller funktion som ansvarar för att innehållet stämmer.
Bygg in tydliga triggers för uppdatering i den löpande verksamheten:
- Ny leverantör eller IT-system tas i drift
- Ändamålet med en befintlig behandling förändras eller utökas
- En personuppgiftsincident inträffar och avslöjar brister i beskrivningen
- En ny tredjelandsöverföring tillkommer, eller en befintlig mekanism byts ut
IMY kräver att registret förs skriftligen, hålls i elektroniskt format, uppdateras löpande och kan visas upp för tillsynsmyndigheten på begäran. Det innebär i praktiken versionshantering: du måste kunna visa vem som ändrade vad och när, inte bara vad registret ser ut som idag.
I större organisationer med hundratals behandlingar fungerar en sprintbaserad uppdateringscykel bättre än ett årligt storstädningsprojekt. Prioritera de behandlingar som innebär högst risk eller berör flest registrerade först, och lägg in registergranskning som en fast punkt vid varje ändring av system eller leverantörsavtal. Kopplingen mellan registret och organisationens konsekvensbedömningar behöver också vara tydlig: en post som saknar riskbedömning är ofta en signal att en DPIA borde ha gjorts men aldrig blev av.
Ett exempel att utgå från när du bygger registret
En rad i registret kan se ut ungefär så här: “Rekrytering, HR‑avdelningen, ändamål: bedöma kandidaters lämplighet, registrerade: jobbsökande, uppgifter: kontaktuppgifter och CV, mottagare: rekryteringsverktyg (databehandlare), tredjeland: nej, lagring: 24 månader efter avslutad process, säkerhet: kryptering och begränsad åtkomst.” Kort, konkret och tillräckligt för att en tillsynsmyndighet ska förstå behandlingen.
Var registret förvaras spelar också roll:
- En säker, åtkomstbegränsad plats med spårbar historik
- Elektronisk tillgänglighet så registret kan visas upp snabbt vid tillsyn
- Tydlig ägarskapsstruktur så rätt person kan svara på frågor om varje post
Excel duger för mindre organisationer med ett hanterbart antal behandlingar. När antalet poster växer, flera avdelningar behöver uppdatera samtidigt, eller registret ska kopplas till DPIA:er och avtalshantering, blir ett dedikerat GRC‑verktyg som Trustview ofta det som håller registret levande i stället för att det stelnar till ett årligt Excel-dokument ingen orkar öppna.
Vanliga misstag som gör registret ogiltigt i praktiken
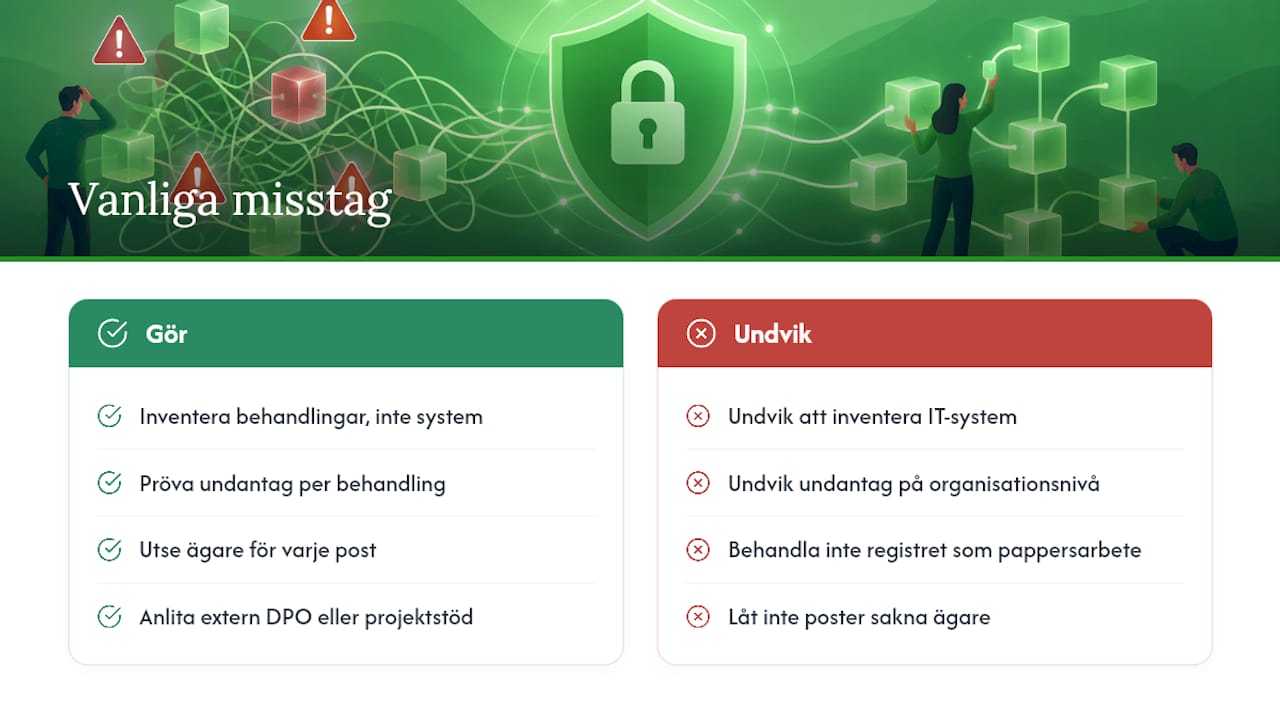
Det vanligaste felet Evertrust ser är att organisationer inventerar IT-system istället för behandlingar. Ett CRM-system är inte en behandling, det är ett verktyg som kan stödja flera olika behandlingar med helt olika ändamål, mottagare och lagringstider. Det andra vanliga felet är att göra undantagsbedömningen på organisationsnivå i stället för per behandling, trots att IMY är tydliga på att varje behandling ska prövas för sig.
Registret är inget pappersarbete som ska undanröjas en gång om året. Det är det enda dokument där hela organisationen kan se, i klartext, vilka behandlingar som faktiskt pågår, och det är precis det EDPB menar när de kallar registret ett verktyg för ansvarsskyldighet snarare än administrativ börda.
Proffstips: Om ingen i organisationen kan säga vem som äger en specifik post i registret, äger i praktiken ingen den. Det är ofta första tecknet på att en extern granskning behövs.
Ett externt dataskyddsombud eller tillfälligt projektstöd löser dessa problem snabbare än en intern process som byggs från grunden, särskilt när organisationen samtidigt ska hantera DPIA:er, avtal och löpande tillsynsfrågor.
Vad avgör om registret faktiskt håller?
Det som skiljer ett fungerande register från ett dokument som samlar damm är inte formatet, det är ägarskapet. Många organisationer lägger enorm energi på att fylla i alla fält korrekt en gång, men glömmer att bygga in en process för när verkligheten förändras. Ett register utan uppdateringsrutin är inaktuellt inom ett år, oavsett hur noggrant det byggdes från början.
Den vanligaste missuppfattningen är att registret är en engångsleverans till en jurist eller ett konsultbolag. I praktiken är det ett levande arbetsdokument som borde ägas av verksamheten, inte av en avdelning som “gör GDPR”. Den organisation som lyckas är den som knyter varje registerpost till en namngiven processägare och bygger in registergranskning i sina befintliga rutiner för leverantörsbyten och systemförändringar.
Prioritera alltså inte fullständighet i första versionen. Prioritera en struktur som gör det enkelt att hålla registret aktuellt över tid, det är den investeringen som faktiskt betalar sig när tillsynsmyndigheten hör av sig.
— Jesper
Få hjälp att bygga och underhålla registret
Att bygga ett korrekt register en gång är överkomligt. Att hålla det aktuellt år efter år, samtidigt som verksamheten byter leverantörer och lanserar nya system, är det som faller mellan stolarna för de flesta organisationer utan dedikerat stöd.

Evertrust erbjuder rådgivning och konsulttjänster riktade specifikt mot upprättande och löpande underhåll av behandlingsregister, inklusive roll som extern dataskyddsombud när organisationen behöver kontinuerligt stöd snarare än ett engångsprojekt. För organisationer som redan har ett register men misstänker att det tappat verklighetskontakt passar en gap‑analys eller DPIA bättre som första steg, eftersom den avslöjar exakt var registret och verksamheten skiljer sig åt. Större organisationer som vill lämna kalkylbladet bakom sig kan i stället utgå från Trustview, en GRC‑plattform byggd för att hålla register, DPIA:er och avtal synkade i samma system.
Boka ett inledande samtal med Evertrust för att få en bedömning av var ert register står idag och vilket stöd som faktiskt behövs, konsultuppdrag, interimsroll eller plattform, innan ni bygger vidare på en grund som redan läcker.
Källor
Registerarbetet vilar på tre typer av källor du bör känna till direkt. EUR‑Lex och artikel 30 GDPR är själva lagtexten och den enda källan som är rättsligt bindande.
- Consolidated TEXT: 32016R0679 — EN — 04.05.2016
- Föra register över behandlingar | IMY
- Targeted modifications of the GDPR: EDPB & EDPS welcome simplification of record keeping obligations and request further clarifications
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vad är ett behandlingsregister enligt GDPR?
Det är organisationens skriftliga dokumentation av samtliga personuppgiftsbehandlingar, med uppgifter om ändamål, kategorier av data, mottagare och lagringstider. Kravet följer direkt av artikel 30 GDPR och gäller de flesta organisationer som behandlar personuppgifter.
Måste alla organisationer föra ett register över behandling?
Nej, ett undantag i artikel 30.5 gäller organisationer med färre än 250 anställda, men bara för vissa behandlingar. Undantaget faller bort vid icke‑tillfälliga behandlingar, risk för registrerades rättigheter eller känsliga uppgifter, och IMY rekommenderar att varje behandling bedöms separat.
Hur skapar man ett behandlingsregister från grunden?
Utgå från verksamhetens processer, inte IT-systemen, och kartlägg varje behandling med ändamål, dataslag, mottagare och lagringstid. Ge varje post en namngiven ägare och bygg in uppdatering vid leverantörsbyten eller nya system, gärna med stöd av konsultstöd vid GAP‑analys i uppstarten.
Vilket format ska registret ha?
Registret ska föras skriftligt och vara tillgängligt i elektroniskt format enligt IMY:s vägledning, samt hållas uppdaterat och kunna visas för tillsynsmyndigheten på begäran. Kalkylblad fungerar för mindre organisationer, men ett GRC‑verktyg som Trustview blir relevant när antalet behandlingar växer.
Kostar det något att anlita Evertrust för att bygga registret?
Priset beror på uppdragets omfattning och finns inte publicerat som ett fast belopp. Aktuell prissättning för rådgivning och konsulttjänster fås direkt via Evertrusts webbplats efter en inledande genomgång av behovet.

