
En informationssäkerhetspolicy bör kort innehålla: definition av informationssäkerhet, syfte och omfattning, strategiska mål, principer för arbetet, roller och ansvarsfördelning, riskhantering och klassning, incidentrutiner, dokumenthierarki samt plan för granskning. För att vara giltig måste policyn också beslutas och fastställas av högsta ledningen.
Kort sagt:
- Policyn ska ange vilken information, vilka system och vilka personer som omfattas, även konsulter och leverantörer med systemåtkomst, samt definiera konfidentialitet, riktighet och tillgänglighet.
- Ledningen beslutar om policyn och accepterar kvarstående risk, medan informationssäkerhetssamordnaren leder arbetet och informationsägare ansvarar för klassning och skyddsåtgärder i sina system.
- Klassningsmodellen bör vanligen ha två till fyra nivåer och koppla återkommande riskbedömningar till skyddsåtgärder; tekniska krav hör hemma i riktlinjer, inte i policyn.
- Personuppgiftsincidenter som innebär risk för registrerades rättigheter och friheter ska anmälas till Integritetsskyddsmyndigheten inom 72 timmar; policyn ska också ange rapporteringsväg och ansvarig.
- Begränsa policyn till en till fem sidor, lägg tekniska krav i riktlinjer och granska dokumentet årligen eller vid större förändringar.
Innehållsförteckning
- Vad varje huvuddel konkret bör innehålla
- Roller och ansvar: konkreta mandat och vem gör vad
- Riskhantering och informationsklassning: hur policyn reglerar klassning och skyddsnivåer
- Incidenthantering och rapportering: vad policyn måste kräva
- Dokumenthierarki: håll policyn strategisk, inte teknisk
- Granskning, uppföljning och ledningens genomgång
- Praktiskt rådgivarperspektiv: vanliga misstag och hur man undviker dem
- Evertrust: stöd vid policyframtagning, granskning och implementation
- Vanliga frågor
- Källor
Vad varje huvuddel konkret bör innehålla
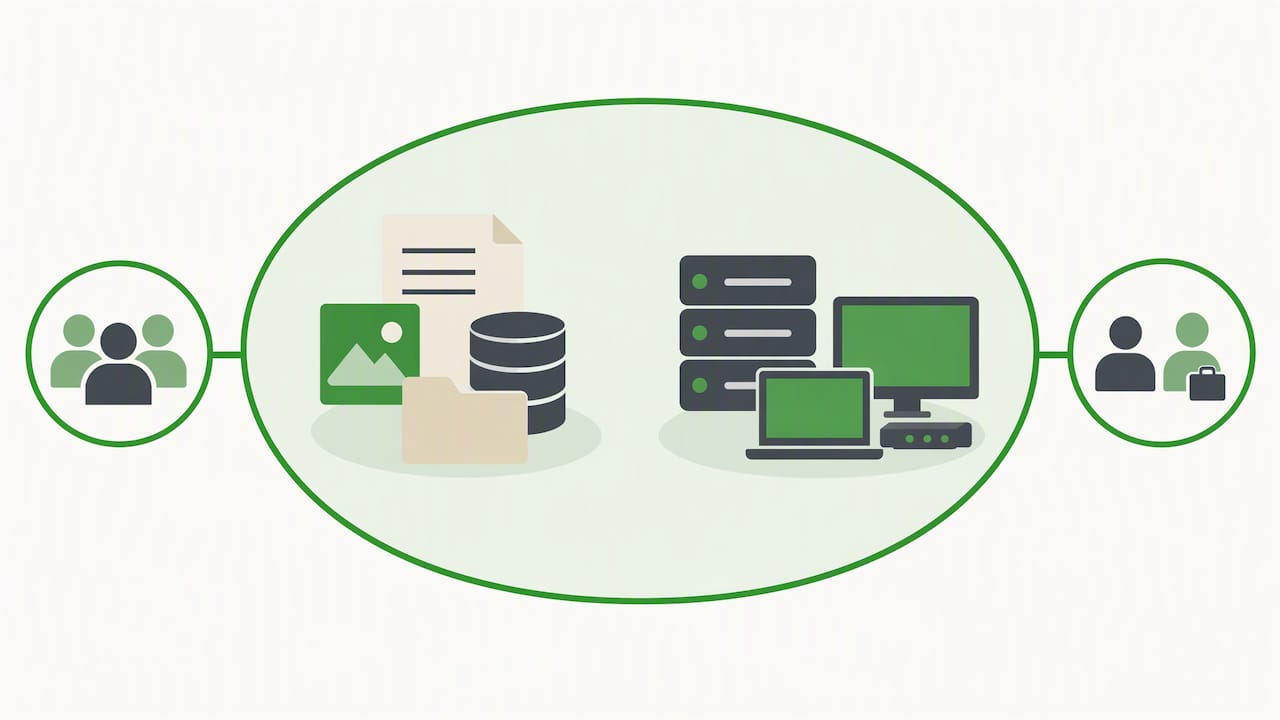
En bra policy börjar med att definiera informationssäkerhet utifrån tre grundpelare: konfidentialitet, riktighet och tillgänglighet. Den definitionen gör klart vad organisationen faktiskt skyddar, och varför. Därefter följer syfte och omfattning, som ska svara på vilken information, vilka system och vilka personer som omfattas, inklusive konsulter och leverantörer med systemåtkomst.
MSB:s metodstöd rekommenderar att policyn innehåller definition av informationssäkerhet, strategiska mål, principer för arbetet, roller och ansvarsfördelning samt hantering av avvikelser. Strategiska mål bör formuleras konkret snarare än som allmänna ambitioner, till exempel: “verksamhetskritiska system ska ha en tillgänglighet som möjliggör kontinuerlig drift” eller “personuppgifter ska hanteras så att risken för obehörig åtkomst minimeras”.
Principerna i policyn styr hur organisationen faktiskt agerar i vardagen. Några principer som fungerar väl att skriva in:
- Riskbaserat arbetssätt: skyddsåtgärder ska stå i proportion till identifierad risk, inte till vad som är tekniskt möjligt.
- Minsta privilegium: var och en ska bara ha den åtkomst som krävs för sina arbetsuppgifter.
- Behov att veta: känslig information delas bara med de som behöver den för sitt uppdrag.
- Spårbarhet: aktiviteter i kritiska system ska kunna härledas till en person eller process.
Dessa fyra principer täcker det mesta av det en revisor förväntar sig att hitta i ett fastställt styrdokument, och de är lätta att förklara för medarbetare som inte arbetar med säkerhet dagligen.
Roller och ansvar: konkreta mandat och vem gör vad
Policyn ska peka ut vem som bär vilket ansvar, annars blir den svår att tillämpa när något faktiskt händer. En tydlig ansvarsfördelning brukar se ut ungefär så här:
- Ledningen (VD eller styrelse) beslutar om policyn, accepterar kvarstående risk och tilldelar resurser till säkerhetsarbetet.
- Informationssäkerhetssamordnaren eller CISO leder det löpande arbetet, samordnar riskbedömningar och rapporterar status till ledningen.
- Informationsägare och systemägare ansvarar för klassning av sin information och för att rätt skyddsåtgärder faktiskt genomförs i sina system.
- Varje medarbetare ansvarar för att följa policyn och anmäla avvikelser och incidenter utan dröjsmål.
MSB:s vägledning om organisation beskriver att CISO-rollen behöver ett tydligt mandat, och att verksamhetsansvariga måste involveras som riskägare snarare än enbart som mottagare av beslut.
Riskhantering och informationsklassning: hur policyn reglerar klassning och skyddsnivåer
Policyn behöver inte innehålla hela klassningsmodellen, men den ska ange att en sådan modell finns och vad den styr. Modellen klassificerar information efter krav på konfidentialitet, riktighet och tillgänglighet, och resultatet avgör vilken skyddsnivå som gäller.
- Klassningsmodellen anger minst två till fyra nivåer, från öppen information till starkt skyddsvärd information.
- Riskbedömningar genomförs regelbundet och styr vilka tekniska och organisatoriska åtgärder som väljs för varje klassningsnivå.
- Policyn hänvisar till en statement of applicability och underliggande riktlinjer där de faktiska kontrollerna beskrivs i detalj.
Proffstips: Skriv aldrig in specifika tekniska krav, som lösenordslängd eller krypteringsalgoritmer, direkt i policyn. Lägg dem i en riktlinje som går snabbare att uppdatera när tekniken förändras.
Enligt ISO/IEC 27001-ramverket ska ledningssystemet vara riskbaserat, och Annex A fungerar som en referenslista över möjliga kontroller snarare än ett facit som ska implementeras rakt av. Vår erfarenhet som rådgivare är att en strukturerad riskanalys gör klassningsarbetet betydligt enklare att hålla konsekvent över tid.
Incidenthantering och rapportering: vad policyn måste kräva
Policyn ska tydligt kräva att misstänkta incidenter upptäcks, dokumenteras och bedöms så snart som möjligt, oavsett om de rör personuppgifter, driftstörningar eller intrång.
- Alla medarbetare ska känna till hur och till vem en misstänkt incident rapporteras internt.
- Initial bedömning av allvarlighetsgrad ska göras skyndsamt av ansvarig funktion, oftast informationssäkerhetssamordnaren.
- Policyn ska utse vem som har mandat att kontakta tillsynsmyndigheter och sköta extern kommunikation.
En personuppgiftsincident som innebär risk för registrerades fri- och rättigheter ska anmälas till Integritetsskyddsmyndigheten inom 72 timmar, vilket gör tidsfristen till en av de mest konkreta deadlines en policy behöver spegla.
För organisationer som omfattas av cybersäkerhetslagen tillkommer ytterligare krav. NIS2-direktivet och dess svenska genomförande ställer krav på systematisk riskhantering, säkerhet i leveranskedjan och rapportering av betydande incidenter till Nationellt cybersäkerhetscenter. Vi går igenom tidsfrister och krav mer i detalj i vår genomgång av NIS2-incidentrapportering.
Dokumenthierarki: håll policyn strategisk, inte teknisk
En policy som blandar strategi och teknisk detalj blir snabbt inaktuell och svår att förvalta. BITS och MSB:s stöd rekommenderar att policyn hålls kort, ofta en till fem sidor, och fungerar som grund för underliggande riktlinjer och instruktioner.
- Policyn beskriver vad och varför, på en till fem sidor, och fastställs av ledningen.
- Riktlinjer beskriver hur, per område som åtkomst, molntjänster eller distansarbete, och uppdateras av ansvarig funktion utan ny ledningsbeslut.
- Instruktioner och checklistor innehåller den tekniska detaljen, som konfigurationskrav, och ändras löpande.
- Undantag från policyn dokumenteras skriftligt med motivering och tidsgräns, godkänt av informationsägaren.
Publicera gärna policyn på intranätet med versionsnummer och datum för senaste beslut, så att alla ser vilken version som gäller.
Granskning, uppföljning och ledningens genomgång
En policy som aldrig uppdateras tappar snabbt trovärdighet. En rimlig översynscykel är en gång per år, eller direkt vid större organisationsförändringar, nya lagkrav eller efter en allvarlig incident.
- Granska policyn minst årligen och vid väsentliga förändringar i verksamhet eller lagstiftning.
- Rapportera nyckeltal till ledningen, som antal rapporterade incidenter, status på riskåtgärder och resultat från interna granskningar.
- Dokumentera ledningens beslut från genomgången, inklusive eventuella resurs- eller budgetbeslut som följer av den.
Löpande ledningens genomgångar (management review) är det som gör skillnaden mellan en policy som lever och en som bara ligger i en pärm.
Praktiskt rådgivarperspektiv: vanliga misstag och hur man undviker dem
Det vanligaste misstaget är att göra policyn för teknisk. Så fort en policy nämner specifika system eller konfigurationer blir den svår att hålla aktuell, och den tappar sin roll som strategiskt styrdokument. Flytta allt sådant till riktlinjer.
Det andra misstaget är att skriva policyn isolerat från verksamheten. När riskacceptans och ansvarsfördelning bestäms utan att verksamhetsansvariga är med i processen hamnar besluten ofta fel, och policyn möter motstånd vid implementering. Involvera dem tidigt, inte efter att texten är klar.
— Jesper
Evertrust: stöd vid policyframtagning, granskning och implementation
Vi hjälper organisationer att ta fram, granska och förankra informationssäkerhetspolicyer som faktiskt följs, inte bara undertecknas. Vårt arbete bygger på samma principer som MSB och ISO/IEC 27001 lyfter fram: tydliga roller, riskbaserade beslut och en ledning som äger processen.
- Vi erbjuder rådgivning och konsulttjänster för att skriva, granska eller uppdatera er policy.
- Vi genomför GDPR-granskningar och säkerhetsgranskningar som identifierar luckor innan en revision gör det.
- Vi erbjuder utbildningar som ger hela organisationen den kunskap policyn förutsätter.
Behöver ni hjälp att få policyn på plats eller granskad inför en revision? Boka en första kontakt med oss och vi ser tillsammans vad som behöver göras.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vad gör en informationssäkerhetssamordnare?
En informationssäkerhetssamordnare leder det löpande säkerhetsarbetet, samordnar riskbedömningar och rapporterar status och incidenter till ledningen. Enligt MSB:s vägledning behöver rollen ett tydligt mandat från ledningen för att kunna fatta operativa beslut inom sitt område.
Vilka nivåer finns det i informationsklassning?
Det finns ingen enda fastställd standard, men de flesta modeller använder två till fyra nivåer utifrån krav på konfidentialitet, riktighet och tillgänglighet, från öppen information till starkt skyddsvärd information. Policyn bör ange att en sådan modell finns utan att beskriva varje teknisk detalj.
Vad innebär begreppet informationssäkerhet?
Informationssäkerhet handlar om att skydda information utifrån tre grundpelare: konfidentialitet, riktighet och tillgänglighet, oavsett om informationen lagras digitalt eller på papper. En policy ska definiera detta tydligt så att hela organisationen förstår vad som faktiskt ska skyddas.
Vilka är de tre viktigaste principerna för informationssäkerhet?
De tre grundpelarna är konfidentialitet, riktighet och tillgänglighet, som tillsammans brukar kallas CIA-modellen. Utöver dessa används ofta kompletterande principer som riskbaserat arbetssätt och minsta privilegium för att styra hur skyddet faktiskt tillämpas i praktiken.
Källor
- Utforma styrdokument — MSB
- BITS — Basnivå för informationssäkerhet
- NIS2 Directive — European Commission
- Anmälan av personuppgiftsincidenter enligt GDPR — IMY

