
En compliance-specialist ansvarar för att organisationen har fungerande processer för regelefterlevnad. Det innebär att bevaka regelverk, bedöma efterlevnadsrisker, ta fram policyer och rutiner, kontrollera att de följs, utbilda medarbetare och rapportera avvikelser till ledning och styrelse. Själva ansvaret för att lagarna följs ligger däremot kvar hos organisationen: hos styrelsen, VD och, när det gäller personuppgifter, hos den personuppgiftsansvarige. Specialisten ska alltså göra rätt lätt att följa. Ansvaret för att företaget följer reglerna kan inte lämnas över till hen. Den här guiden är skriven för dig som är CIO, CISO, VD eller dataskyddsombud och ska bemanna, avgränsa eller följa upp rollen, med fokus på GDPR och informationssäkerhet.
Kort sagt
- Compliance-specialisten äger processen för regelefterlevnad: kartläggning av regler, riskbedömning, styrdokument, kontroller, utbildning och rapportering.
- Det yttersta ansvaret ligger hos styrelse och VD, och enligt GDPR hos den personuppgiftsansvarige. Det går inte att delegera bort till en specialist eller ett ombud.
- Rollen fungerar bara med mandat: tillgång till information, resurser, befogenheter och en direkt rapporteringsväg till VD och styrelse.
- Inom dataskydd och informationssäkerhet måste gränsen mot dataskyddsombud, jurist och CISO dras skriftligt, annars uppstår luckor eller dubbelarbete.
- Rollen kan bemannas internt, delas med andra roller eller hyras in som interimsresurs medan ni bygger upp en egen funktion.
Innehållsförteckning
- Vad compliance-specialisten faktiskt ansvarar för
- Sju ansvarsområden i det dagliga arbetet
- Ansvaret för risker, kontroller och incidenter
- Vem bär ansvaret ytterst?
- Gränsdragningen mot dataskyddsombud, jurist och CISO
- Kompetens som krävs inom GDPR och informationssäkerhet
- Så organiserar och följer ni upp rollen
- Vår syn på compliance-specialistens ansvar
- Behöver ni rollen på plats nu?
- Vanliga frågor
- Källor
Vad compliance-specialisten faktiskt ansvarar för
Compliance betyder att verksamheten följer de krav som gäller för den: lagar, myndighetsföreskrifter, avtal, branschregler och egna styrdokument. På svenska heter det regelefterlevnad. I praktiken betecknar ordet också själva arbetet, alltså de processer som ser till att reglerna faktiskt följs i vardagen.
Compliance-specialistens ansvar ligger i det arbetet. Hen ansvarar för att organisationen vet vilka regler som gäller, förstår vad de kräver i den egna verksamheten, har rutiner som uppfyller kraven och kan visa att rutinerna följs. Det sista blir allt viktigare. Tillsynsmyndigheter som IMY frågar sällan bara om ni har en policy. De frågar hur ni vet att den fungerar.
Enligt IIA:s vägledning för compliance-funktionen bör funktionen vara förebyggande, rådgivande och övervakande, och tyngdpunkten ska ligga på att göra det lätt för verksamheten att göra rätt. Den beskrivningen stämmer med hur vi ser rollen. En bra compliance-specialist bromsar inte affären. Hen ser till att affären kan gå fort utan att det kostar en sanktionsavgift i efterhand.
Specialist, officer eller manager?
Titlarna används olika i olika organisationer. Compliance officer syftar ofta på den som leder funktionen och rapporterar till styrelsen. Compliance manager har ibland personalansvar. Compliance-specialist är oftast den som är djupt inne i ett eller flera regelområden, till exempel GDPR, informationssäkerhet eller AI-reglering. Titeln spelar mindre roll. Det viktiga är att det står i rollbeskrivningen vilka regelområden personen ansvarar för och vilket mandat hen har.
Sju ansvarsområden i det dagliga arbetet
De flesta rollbeskrivningar för compliance-specialister innehåller samma kärna. Tabellen visar vad varje område brukar innebära inom dataskydd och informationssäkerhet och vilket underlag ni bör kunna visa upp.
| Ansvarsområde | Vad det innebär i praktiken | Underlag ni ska kunna visa |
|---|---|---|
| Regelbevakning | Följa nya lagar, föreskrifter, vägledningar och tillsynsbeslut och bedöma vad de betyder för er | Regelregister med ansvarig per regelområde |
| Riskbedömning | Identifiera var verksamheten riskerar att bryta mot krav och hur allvarligt det vore | Riskregister, DPIA:er, gap-analyser |
| Styrdokument och rutiner | Ta fram och underhålla policyer, riktlinjer och instruktioner som går att följa | Versionshanterade styrdokument med fastställande |
| Kontroll och uppföljning | Testa att rutinerna faktiskt används, till exempel gallring, behörigheter och avtal med biträden | Kontrollplan, kontrollresultat, åtgärdslistor |
| Avvikelser och incidenter | Ta emot, utreda och eskalera avvikelser och se till att anmälningsplikter följs | Incidentlogg, utredningar, anmälningar |
| Utbildning | Ge medarbetare och chefer den kunskap de behöver för sin roll | Utbildningsplan och deltagarregister |
| Rapportering | Ge ledning och styrelse en samlad bild av efterlevnad, risker och brister | Compliance-rapporter, styrelseprotokoll |
Tabellen visar också något som ofta glöms bort: nästan varje uppgift lämnar spår i form av dokumentation. IMY skriver i sin vägledning om informationssäkerhet för verksamheter att ni löpande ska dokumentera vad ni gör, hur ni har resonerat och vilka rutiner och styrdokument som finns. Compliance-specialisten är oftast den som ser till att den dokumentationen finns och hålls aktuell.
I finansbranschen sträcker sig ansvaret ofta in i sälj och marknad. Ett exempel är när kunddata används för att profilera och poängsätta potentiella kunder. Där behöver compliance vara med från början, och resonemanget om profilering före scoring av leads visar hur kvaliteten på finansiella leads hänger ihop med vilka uppgifter som samlas in.
Ansvaret för risker, kontroller och incidenter
Riskarbetet är kärnan i rollen. Inom dataskydd utgår det från ett tydligt krav. Enligt IMY:s sida om säkerhetsåtgärder ska personuppgiftsansvariga och personuppgiftsbiträden vidta tekniska och organisatoriska åtgärder som ger en säkerhetsnivå anpassad till risken. Bedömningen ska ta hänsyn till den senaste tekniska utvecklingen, kostnaden och behandlingens art, omfattning, sammanhang och ändamål.
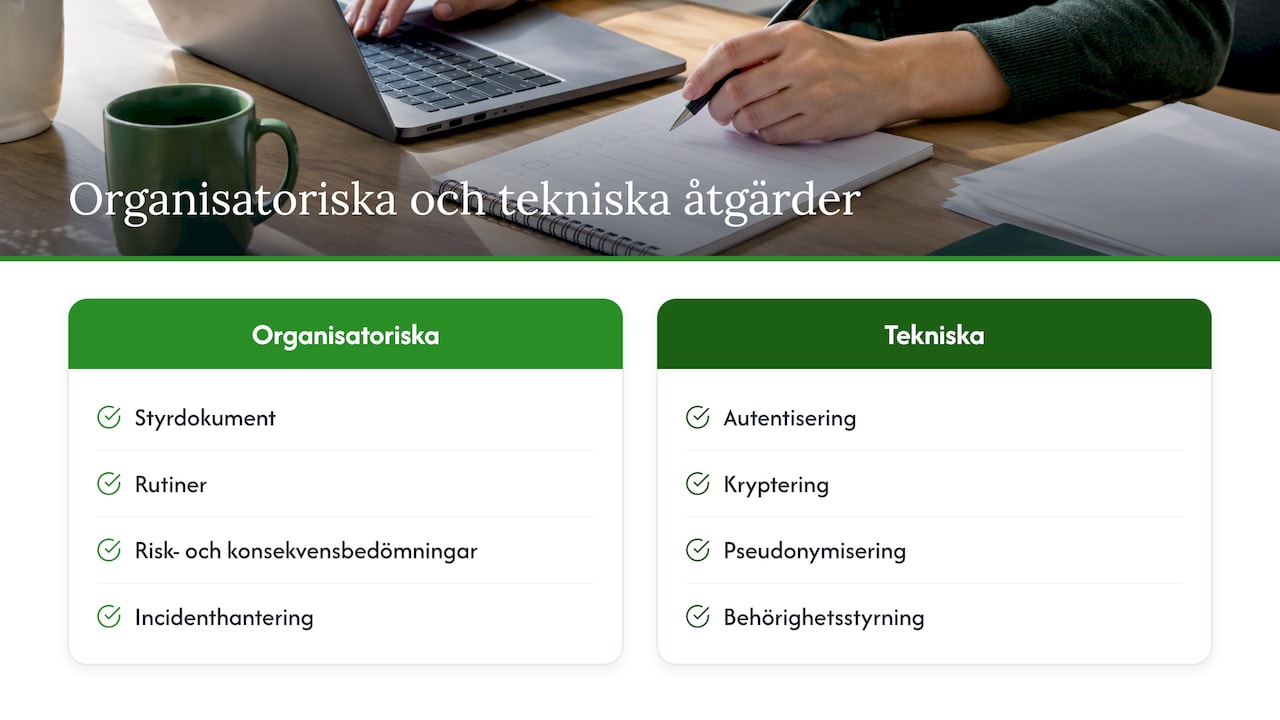
IMY räknar upp exempel på båda sorterna. Organisatoriska åtgärder är bland annat styrdokument, rutiner, risk- och konsekvensbedömningar, incidenthantering och kontinuitetsplanering. Tekniska åtgärder är till exempel autentisering, kryptering, pseudonymisering, behörighetsstyrning, loggranskning, nätverkssegmentering och säkerhetskopiering. De organisatoriska åtgärderna ligger oftast hos compliance-specialisten. De tekniska ligger hos IT och CISO, men compliance kontrollerar att de finns och att de räcker för risken.
IMY lyfter också fram att uppgifter om sårbara registrerade och känsliga personuppgifter normalt kräver en högre skyddsnivå. Specialisten bör därför prioritera de behandlingarna i sin kontrollplan.
Så ser kedjan ut från risk till åtgärd
- Kartlägg. Utgå från registret över behandlingar och informationstillgångar. Vilka uppgifter finns, var finns de och vem har tillgång till dem?
- Bedöm risken. Bedöm sannolikhet och konsekvens för de registrerade och för verksamheten. För behandlingar med hög risk krävs en konsekvensbedömning avseende dataskydd.
- Välj åtgärder. Bestäm tillsammans med verksamheten och IT vilka åtgärder som minskar risken till en godtagbar nivå och vem som äger varje åtgärd.
- Kontrollera. Lägg in åtgärderna i en kontrollplan med frekvens och ansvarig. Testa dem, i stället för att bara fråga om de finns.
- Hantera avvikelser. Varje brist dokumenteras, bedöms och får en åtgärd med en deadline.
- Rapportera. Sammanställ resultatet till ledning och styrelse så att de kan fatta beslut om resurser och risknivå.
Incidenter har en klocka
Vid en personuppgiftsincident börjar tiden gå direkt. Personuppgiftsincidenter ska dokumenteras och rapporteras till IMY inom 72 timmar när de är anmälningspliktiga. Compliance-specialisten ansvarar normalt för att rutinen finns, att alla vet hur de ska larma och att bedömningen av anmälningsplikten görs och dokumenteras. Det formella beslutet att anmäla fattas av den personuppgiftsansvarige. Om er organisation också omfattas av cybersäkerhetslagen eller DORA gäller egna rapporteringskedjor, och då behöver specialisten se till att processerna hänger ihop så att samma incident inte hanteras på tre olika sätt.
Vem bär ansvaret ytterst?
Det här är den fråga vi oftast får från ledningsgrupper. Svaret är tydligt: compliance-specialisten ansvarar för processen och styrelsen och ledningen ansvarar för resultatet. Enligt IIA:s vägledning ansvarar styrelsen för att organisationen följer lagar och regler. VD ansvarar för att det finns lämplig riskhantering och intern kontroll.
Inom dataskydd är det den personuppgiftsansvarige, alltså bolaget eller myndigheten, som ska kunna visa att reglerna följs. Det gäller oavsett om ni har en compliance-specialist, ett dataskyddsombud eller båda. Vi går igenom samma gränsdragning för ombudsrollen i artikeln om dataskyddsombudets ansvar. När IMY beslutar om sanktionsavgifter riktas de mot organisationen, inte mot den som skrev rutinen.
Mandatet avgör om rollen fungerar
En specialist utan mandat blir en rådgivare som ingen lyssnar på. För företag som omfattas av Finansinspektionens föreskrifter är det inte frivilligt: enligt FFFS 2014:1 ska kontrollfunktionerna ha de resurser, den information och de befogenheter som krävs för att utföra sina uppgifter. Principen fungerar lika bra utanför finanssektorn. Skriv in i rollbeskrivningen att specialisten:
- har rätt att ta del av all information som behövs för uppdraget, även avtal, loggar och systemdokumentation
- kan eskalera direkt till VD och, i allvarliga fall, till styrelsen
- får delta när nya system, leverantörer och behandlingar planeras, inte först när de redan har driftsatts
- har en egen budget eller en tydlig väg till resurser för exempelvis externa granskningar
Gränserna är lika viktiga
Specialisten beslutar normalt inte om verksamhetens risknivå. Det gör ledningen. Specialisten ger underlaget, rekommenderar och dokumenterar när ledningen väljer att acceptera en risk. Den ordningen skyddar båda parter. Ledningen fattar informerade beslut, och specialistens oberoende blir inte urholkat av att hen både beslutar och kontrollerar sina egna beslut.
Gränsdragningen mot dataskyddsombud, jurist och CISO
Inom GDPR och informationssäkerhet arbetar compliance-specialisten sällan ensam. Det finns ofta ett dataskyddsombud, en bolagsjurist och en CISO eller informationssäkerhetsansvarig. Enligt IMY:s beskrivning av dataskyddsombudet är ombudets övergripande uppgift att övervaka att organisationen följer GDPR. Det gör ombudet genom att samla in information om behandlingarna, kontrollera att regler och interna styrdokument följs och informera och ge råd inom organisationen.
| Roll | Huvudfråga | Typiska uppgifter | Rapporterar till |
|---|---|---|---|
| Compliance-specialist | Har vi processer som gör att vi följer reglerna? | Regelregister, riskbedömning, styrdokument, kontroller, utbildning | VD, styrelse |
| Dataskyddsombud | Följer vi GDPR, och vilka råd behöver ledningen? | Övervakning, rådgivning, kontakt med IMY, stöd vid DPIA | Högsta ledningen |
| Jurist eller privacy counsel | Vad betyder regeln och hur ska avtalet se ut? | Tolkning, avtal, rättsliga bedömningar, tvister | Chefsjurist eller VD |
| CISO | Är informationen tekniskt och organisatoriskt skyddad? | Säkerhetsarkitektur, säkerhetsåtgärder, incidentrespons | CIO eller VD |
I mindre organisationer sitter flera av rollerna hos samma person. Det kan fungera om ni är medvetna om riskerna. Den som bygger en rutin bör inte vara ensam om att granska den, och dataskyddsombudet får inte ha uppgifter som skapar en intressekonflikt med övervakningen. Ett praktiskt sätt att lösa det är att låta en extern part ta ombudsrollen eller den granskande delen, medan den interna specialisten driver det löpande arbetet.
Gränsdragningen blir extra viktig i gemensamma processer: leverantörsbedömning enligt GDPR, DPIA, incidenthantering och intresseavvägningar. Gör en enkel ansvarsmatris för varje process där det framgår vem som utför, vem som beslutar, vem som konsulteras och vem som informeras.
Kompetens som krävs inom GDPR och informationssäkerhet
Rekryterare efterfrågar ofta en akademisk examen i juridik, ekonomi, statsvetenskap eller riskhantering, kompletterad med vidareutbildning i GDPR, penningtvätt eller compliance-ramverk. Inom dataskydd och informationssäkerhet finns det dock några kompetenser som väger tyngre än examensbeviset.
IMY beskriver vad som krävs av ett dataskyddsombud: kunskap om dataskyddsförordningen, kännedom om organisationens kärnverksamhet, förståelse för hur IT och IT-säkerhet fungerar och förmåga att sprida kunskap och bygga en dataskyddskultur. Ju mer komplex behandlingen är och ju mer känsliga uppgifter det rör sig om, desto mer sakkunskap krävs. Samma krav fungerar bra som rekryteringsprofil för en compliance-specialist inom dataskydd.
I Sverige behöver specialisten behärska åtminstone följande regelverk och ramverk:
- Dataskyddsförordningen och dataskyddslagen, inklusive IMY:s vägledningar och tillsynsbeslut. Beslut som IMY:s kritik mot polisens gallring visar vad myndigheten faktiskt granskar.
- Informationssäkerhetsstandarder som ISO 27000-serien, som ger struktur för ledningssystem, riskhantering och kontroller.
- Sektorskrav som NIS2 genom cybersäkerhetslagen, DORA för finansiella aktörer och säkerhetsskyddslagen för verksamheter med säkerhetskänslig verksamhet.
- AI-reglering, som påverkar hur ni får använda personuppgifter i modeller och automatiserade beslut.
- Uppförandekoder och certifieringar. Enligt IMY om uppförandekoder och certifieringar är certifiering ett sätt att visa att en behandling följer GDPR. I Sverige ackrediterar Swedac certifieringsorganen och IMY godkänner certifieringskriterierna.
Utöver regelkunskapen behövs två förmågor som är svårare att lära ut. Den första är att förstå affären så väl att man kan föreslå en lösning som fungerar, i stället för att bara säga nej. Den andra är att skriva och tala så att en utvecklare, en HR-chef och en styrelseledamot förstår samma sak.
Så organiserar och följer ni upp rollen
En compliance-specialist som saknar tydlig plats i organisationen hamnar lätt i ett av två diken. Antingen blir hen en extra handläggare åt IT, eller en ensam röst som ingen behöver svara. Därför behöver placeringen beslutas medvetet.
Placera rollen i andra försvarslinjen
Enligt IIA hör compliance-funktionen till den andra försvarslinjen och bör vara oberoende av de enheter den övervakar. Den bör kunna rapportera direkt till ledningen, helst till VD, och rapportera till styrelsen minst en gång om året och när det behövs. Första linjen är verksamheten som äger riskerna. Tredje linjen är internrevisionen som granskar både verksamheten och compliance.
Bestäm vad som ska rapporteras
En användbar compliance-rapport till ledningen är kort och visar trender. Följande punkter brukar räcka:
- status för regelregistret: nya krav och var ni ligger i genomförandet
- de högsta riskerna, med ägare och åtgärdsdatum
- resultat från genomförda kontroller, med andel godkända och avvikelser
- incidenter och anmälningar under perioden
- genomförda utbildningar och andel medarbetare som har gått dem
- beslut som ledningen behöver fatta
Följ upp med samma data hela vägen
När riskregister, kontrollplaner, incidenter och utbildning finns i olika kalkylark blir uppföljningen manuell och sårbar. Med ett GRC-verktyg kan specialisten, ombudet och CISO arbeta i samma underlag, och ledningen får en rapport som bygger på verkliga kontrollresultat. Om ni står inför att välja system har vi samlat de krav ett GRC-system bör uppfylla för att klara en granskning.
Utvärdera specialisten på rätt saker
Mät inte rollen på antalet policyer. Mät den på om brister upptäcks tidigt, om åtgärder blir klara i tid, om incidenter hanteras inom tidsfristerna och om verksamheten tar in compliance tidigt i nya projekt. Det är tecken på att funktionen fungerar som det förebyggande och rådgivande stöd den är tänkt att vara.
Vår syn på compliance-specialistens ansvar
Vi möter ofta organisationer som har anställt en kompetent compliance-specialist och ändå får kritik vid en granskning. Orsaken är nästan aldrig kunskapen. Orsaken är att rollen saknar mandat, att gränsen mot dataskyddsombud och CISO aldrig har ritats upp och att arbetet lever i dokument som ingen följer upp.
Vi tycker att compliance inom dataskydd och informationssäkerhet ska vara juridiskt skarpt och samtidigt lätt att använda. En rutin som bara en jurist förstår kommer inte att följas. En rutin som saknar juridisk grund håller inte när IMY ställer frågor. Därför arbetar vi med båda delarna samtidigt: vi tar roller som extern dataskyddsombud, privacy counsel, GDPR-koordinator och interim compliance officer, och vi har byggt Trustview, en GRC-plattform som jurister och experter har tagit fram för att automatisera och förenkla det löpande arbetet.
Vårt råd till ledningsgrupper är enkelt. Bestäm först vem som äger vilket ansvar. Ge sedan specialisten mandat att kräva information och eskalera. Se till sist till att kontrollerna lämnar spår som går att visa upp. Då blir compliance-specialisten det stöd rollen är tänkt att vara.
Jesper
Behöver ni rollen på plats nu?
Att rekrytera en erfaren compliance-specialist tar tid, och under tiden fortsätter kraven att gälla. Vi kan gå in som interim compliance officer och ta ansvar för det löpande arbetet, bygga upp regelregister, riskbedömningar och rapportering och lämna över en fungerande funktion när er egen rekrytering är klar.

Vi erbjuder också dataskyddsombud som konsulttjänst och löpande rådgivning, GDPR-granskningar och DPIA och GDPR-utbildningar för anställda och HR. Med Trustview får ni ett gemensamt verktyg för GDPR, ISO 27000, DORA, NIS2 och e-privacy.
Vanliga frågor
Är compliance-specialisten personligt ansvarig om något går fel?
Normalt inte för själva regelefterlevnaden. Det är organisationen, genom styrelse och VD, som ansvarar för att lagarna följs, och inom dataskydd är det den personuppgiftsansvarige. Specialisten ansvarar för att utföra sitt uppdrag enligt rollbeskrivningen, och därför ska den vara skriftlig och tydlig.
Måste alla företag ha en compliance-funktion?
Vissa företag i finanssektorn måste ha en funktion för regelefterlevnad enligt sektorsreglerna. Andra organisationer måste ändå följa reglerna, men kan fördela arbetet på VD, en utsedd ansvarig eller en extern rådgivare. Ju fler regelområden och ju känsligare data ni hanterar, desto mer lönar det sig att samla ansvaret i en tydlig roll.
Kan compliance-specialisten också vara dataskyddsombud?
Det går i vissa fall, men ombudet får inte ha uppgifter som leder till en intressekonflikt med övervakningen av GDPR. Om samma person både utformar rutinerna och övervakar dem blir oberoendet svagt. Många organisationer löser det genom att låta ombudsrollen ligga externt.
Vad är skillnaden mellan compliance officer och compliance-specialist?
Compliance officer leder oftast funktionen och rapporterar till ledning och styrelse. Compliance-specialisten arbetar på djupet inom ett eller flera regelområden, till exempel dataskydd eller informationssäkerhet. I mindre organisationer är det ofta samma person.
Kan vi hyra in en compliance-specialist?
Ja. Många organisationer tar in en interimsresurs vid en vakans, inför en granskning eller när ett nytt regelverk ska genomföras. Det viktiga är att den inhyrda resursen får samma mandat och rapporteringsväg som en anställd skulle ha.
Källor
- IMY: Säkerhetsåtgärder
- IMY: Informationssäkerhet för verksamheter
- IMY: Dataskyddsombud
- IMY: Uppförandekoder och certifieringar enligt GDPR
- FFFS 2014:1 Styrning, riskhantering och kontroll i kreditinstitut
- IIA Norge: Guidance for the Compliance Function
- Fastighetsägarna: Behandling av personuppgifter, vägledning för bostadsrättsföreningar
- Profilering före scoring av finansiella leads

