
Dataminimering innebär att ni bara samlar in och sparar de personuppgifter som är adekvata, relevanta och nödvändiga för ett dokumenterat ändamål enligt artikel 5.1 c. Den omedelbara åtgärden är att stoppa varje nytt fält, formulär eller export som saknar en skriven ändamålsmotivering, och kräva att den motiveringen finns innan insamlingen fortsätter. IMY och GDPR ger ramarna, men det är verksamhetens egen fältkatalog som avgör om ni klarar en granskning.
Kort sagt:
- Att definiera syftet för varje datainsamling är avgörande, annars riskerar insamlingen att sakna lagliga grunder och dokumentation.
- En fältkatalog med tydliga ändamål, retentionstider och ansvariga krävs för att visa på ett strukturerat och rättssäkert dataminimeringsarbete.
- Automatiserade rensningsrutiner behövs för att säkerställa att data rensas enligt definierade tidsramar och vid ändamålet upphör.
- Lagringstider ska alltid kopplas till ändamål och inte vara generella, exempelvis ska rekryteringsdata raderas kort efter avslutad process.
- Vanliga misstag är att samla in mer data än nödvändigt eller att spara information " för säkerhets skull", vilket bryter mot GDPR:s princip om dataminimering.
Innehållsförteckning
- Vad betyder dataminimering enligt GDPR?
- Checklista: så uppfyller ni principen om dataminimering steg för steg
- Tekniska och organisatoriska åtgärder som stödjer minimering
- Lagringsminimering: hur länge får ni spara uppgifter?
- Vanliga misstag vid dataminimering och hur ni rättar till dem
- Evertrusts prioritering när resurserna är begränsade
- Så kan Evertrust hjälpa er nå praktisk efterlevnad
- Källor
- Vanliga frågor
Vad betyder dataminimering enligt GDPR?
Artikel 5.1 c kräver att personuppgifter ska vara adekvata, relevanta och inte för omfattande i förhållande till det ändamål de behandlas för. Det är inte en riktlinje om att spara “lite mindre data” i allmänhet, utan ett krav kopplat till varje enskilt syfte: varje uppgift ni samlar in måste kunna motiveras med ett specifikt ändamål, dokumenterat innan insamlingen sker.
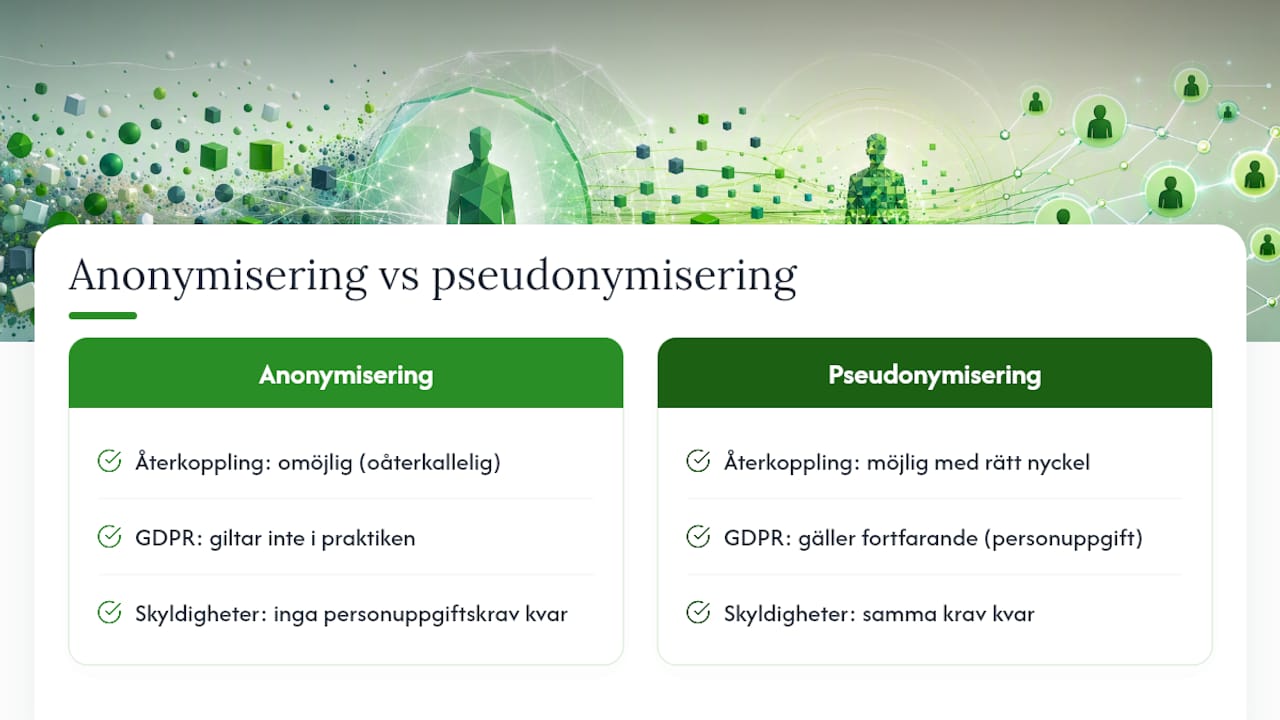
Här blandas ofta två begrepp ihop. Anonymisering gör data helt oåterkallelig kopplat till en person, vilket innebär att GDPR i praktiken slutar gälla för den informationen. Pseudonymisering ersätter identifierare med en kod men går att återkoppla till individen med rätt nyckel, vilket betyder att uppgifterna fortfarande räknas som personuppgifter och omfattas av samma krav. Skillnaden avgör vilka skyldigheter som kvarstår efter en teknisk åtgärd, och den förklaras mer utförligt i vår analys av anonymisering och pseudonymisering.
Det vanligaste misstaget är att motivera insamling med att uppgiften “kan vara bra att ha” i framtiden. Det håller inte juridiskt. IMY:s vägledning är tydlig: uppgifter ska raderas eller avidentifieras så snart ändamålet upphört, inte sparas på förhoppning om framtida nytta. Ändamålsbegränsning och dataminimering hänger därför ihop. Utan ett definierat syfte finns ingen laglig grund att bedöma omfattningen mot.
Checklista: så uppfyller ni principen om dataminimering steg för steg
Att gå från princip till praktik kräver en ordnad process, inte ett engångsprojekt. Fyra moment brukar avgöra om arbetet håller för en granskning.
- Definiera ändamålet innan ni samlar in något. Skriv ner varför varje uppgiftstyp behövs, vem som använder den och vad som händer om ni inte samlar in den. Om ingen kan svara tydligt, ska fältet bort.
- Bygg en fältkatalog. Lista varje datafält i era system, koppla det till ett ändamål och en retentionstid. Det är detta dokument ni visar upp vid en tillsyn eller ett internt revisionskrav.
- Kartlägg tre kärnsystem först. CRM, HR-system och webbformulär brukar samla mest onödig data. Börja där istället för att försöka täcka hela organisationen samtidigt.
- Automatisera rensningen. Bygg rensningsjobb som körs enligt schema, logga varje körning som ett rensningskvitto, och inför ett spärrsystem (legal hold) som pausar radering vid pågående tvist eller lagkrav.
Fältkatalogen är själva ryggraden i arbetet. Utan den blir varje diskussion om vad som får sparas en gissningslek, och varje revision en improvisation.
Proffstips: Börja med en enda tabell med fyra kolumner: fält, ändamål, retentionstid och ansvarig systemägare. Det låter enkelt, men det är exakt den strukturen IMY förväntar sig att kunna se vid en granskning.
Tekniska och organisatoriska åtgärder som stödjer minimering
Dataskydd genom design, enligt artikel 25 i GDPR, kräver att minimering byggs in i systemarkitekturen redan från start, inte läggs på som en efterhandskonstruktion. I praktiken handlar det om ett antal återkommande mönster:
- Identifierare lyfts ut i ett separat nyckelvalv, skilt från övriga uppgifter, så att en läcka i huvudsystemet inte automatiskt röjer identitet.
- Fält i användargränssnittet visas villkorat: ett fält som bara behövs för en specifik process syns bara för den processen, inte i alla vyer.
- Loggar och pipelines maskerar känsliga fält innan data når analys- eller backupmiljöer, och backuper får egna, kortare livscykelregler än produktionssystemet.
- Åtkomst styrs rollbaserat, med principen om minsta möjliga behörighet som standard, inte som undantag.
Det handlar sällan om stora investeringar. De flesta organisationer kan införa rollbaserad åtkomst och fältvillkor i befintliga system utan ny teknik, bara genom att ändra konfiguration och rutiner.
Lagringsminimering: hur länge får ni spara uppgifter?
Lagringstid enligt GDPR avgörs av samma princip som insamlingen: uppgifter ska sparas så kort tid som möjligt för det ändamål de samlades in för, aldrig längre. Retentionstiden ska alltid kopplas till ett specifikt ändamål, inte sättas som en generell policy för hela systemet.
- Bokföringsdata måste sparas enligt lagkrav, oavsett vad GDPR i övrigt säger om minimering.
- Rekryteringsdata för kandidater som inte anställdes bör raderas inom några månader efter avslutad process, om inte kandidaten samtyckt till längre lagring.
- Loggdata för säkerhetsändamål sparas ofta kortare tid än verksamhetsdata, eftersom ändamålet är begränsat till felsökning och incidenthantering.
- Backuper behöver egna raderingscykler, separata från produktionsdatabasen, annars ligger raderad data kvar i flera månader i en återställningspunkt.
Legal hold är undantaget som måste hanteras separat: vid pågående tvist eller myndighetskrav ska den ordinarie raderingen pausas för berörda uppgifter, men bara för dem, inte för hela systemet.
Vanliga misstag vid dataminimering och hur ni rättar till dem
De flesta avvikelser vid en granskning handlar inte om illvilja, utan om slentrian i systemdesign och gamla rutiner som aldrig städats bort.
- “Vi samlar in det ifall vi behöver det senare.” Det är precis den motiveringen som artikel 5.1 c förbjuder. Ta bort fältet, eller skriv ett riktigt ändamål.
- Fria textfält i loggar och exporter. De blir en soptipp för känslig information som ingen kontrollerar. Byt till strukturerade fält med definierade värden.
- Produktionsdata i testmiljöer. Testdata bör vara syntetisk eller kraftigt maskerad, med mycket kort retention, aldrig en kopia av skarpa personuppgifter.
- Ingen dokumentation av varför ett fält finns. Utan fältmotivering och rensningsloggar kan ni inte bevisa efterlevnad, bara hävda den.
Evertrusts prioritering när resurserna är begränsade
Med begränsad tid rekommenderar Evertrust en tydlig ordning: kartlägg tre kärnsystem, implementera tre retentionregler för de mest känsliga registren, och producera ett enda rensningskvitto som bevis på att processen faktiskt fungerar. Det är den sekvensen som gör minimering mätbar snarare än teoretisk.
Ledningens roll är att besluta om ambitionsnivån och avsätta resurser, medan den operativa styrningen (ofta dataskyddsombudet eller IT) äger genomförandet. Utan den kopplingen blir policyn ett dokument i en pärm, inte en process i systemen.
— Jesper
Så kan Evertrust hjälpa er nå praktisk efterlevnad
Det finns juridisk kompetens inom dataskydd kombinerat med praktiska verktyg för att faktiskt genomföra det som artikel 5.1 c kräver, inte bara beskriva det på papper. Behöver ni hjälp att bygga fältkatalogen, sätta retentionregler eller genomföra en risk- och konsekvensbedömning (DPIA), är det precis den typen av uppdrag Evertrusts konsulter tar löpande.

För organisationer som saknar en intern dataskyddsfunktion erbjuder Evertrust rollen som dataskyddsombud på konsultbasis, med ansvar för att fältkatalog, rensningsrutiner och rensningskvitton faktiskt underhålls över tid. Den digitala plattformen Trustview gör det möjligt att dokumentera retentionregler och rensningsjobb på ett sätt som håller för en extern granskning, istället för att bevisen ligger utspridda i kalkylark och mailtrådar.
Boka en kort genomgång av era system för att se var insamlingen redan idag går längre än ändamålet kräver. Det är oftast den enskilt snabbaste vägen till en fungerande dataminimeringsprocess.
Källor
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vad säger artikel 15 i GDPR om registrerades rättigheter?
Den registrerade har rätt att få bekräftat om dennes personuppgifter behandlas och att få tillgång till dem, inklusive ändamål, mottagare och lagringstid. Rätten hänger direkt ihop med dataminimering, eftersom en väl förd fältkatalog gör det enkelt att besvara en sådan begäran korrekt.
Vad innebär artikel 14 i GDPR?
Informationsskyldigheten gäller särskilt när personuppgifter samlats in från en annan källa än den registrerade själv, i motsats till direkt insamling. Organisationen måste bland annat informera om ändamål, lagringstid och rättslig grund inom en rimlig tidsram efter insamlingen.
Vad säger artikel 17 om rätten att bli glömd?
Det finns rätt till radering av personuppgifter när ändamålet upphört, samtycket återkallats eller behandlingen varit olaglig, med undantag för lagkrav och vissa allmänintressen. Hanteringen av sådana begäranden hänger nära ihop med hur ni prövar raderingsbegäranden korrekt i praktiken.
Vad kräver artikel 32 i GDPR?
Det krävs lämpliga tekniska och organisatoriska åtgärder för informationssäkerhet, till exempel pseudonymisering, kryptering och rollbaserad åtkomst, anpassade efter risknivån i behandlingen. Kraven överlappar ofta med minimeringsarbetet, eftersom färre uppgifter i sig minskar risken vid en eventuell incident.
Vad kostar det att ta hjälp av Evertrust med dataminimering?
Priset beror på uppdragets omfattning, till exempel om det gäller en enskild DPIA, ett löpande dataskyddsombud eller ett större gap-analysprojekt. Aktuella priser och tjänstepaket finns listade på Evertrusts sida för rådgivning.

