
DORA kräver två typer av rapporter: incidentrapportering av allvarliga IKT-incidenter och cyberhot i Finansinspektionens system Fidac, samt en årlig rapport av informationsregister (RoI) som lämnas via samma kanal och vidare till de europeiska tillsynsmyndigheterna. Incidenter rapporteras i tre steg, initial, intermediate och final, medan RoI skickas som ett samlat dataregister enligt en teknisk mall från EBA. Rätt system, rätt format och rätt behörigheter avgör om inlämningen godkänns första gången.
Kort sagt:
- Incidentrapportering ska ske i tre steg och kräver rätt system, format och behörigheter för att godkännas första gången.
- Registret över informationstillgångar ska årligen kartlägga alla avtal med IKT-leverantörer och kritikalitetsbedömningar för att påverka europeisk tillsyn.
- Felaktiga LEI-koder, datumformat, saknade obligatoriska fält eller fel teckenkodning är vanliga valideringsfel i RoI, vilket kan leda till fel i hela rapporteringsflödet.
- Behörigheter till Fidac och Rapporteringsportalen måste delegeras aktivt av firmatecknare till enskilda rapportörer och dokumenteras noggrant för att undvika dubbelrapportering.
- Data för både incidenter och RoI bör samlas, stämmas av och testas i god tid före deadline för att säkerställa datakvalitet och undvika kvalitetsbrister i myndighetsrapporteringen.
Innehållsförteckning
- Vad ska rapporteras: incidenter eller informationsregister?
- Hur går incidentrapporteringen till steg för steg?
- Hur rapporteras informationsregistret varje år?
- Vilka tekniska format och valideringsregler gäller?
- Vem får rapportera, och hur delegeras behörigheter?
- Vilka deadlines och myndighetsflöden gäller?
- Evertrusts perspektiv: praktiska prioriteringar och vanliga organisationsbrister
- Behöver ni stöd med DORA-rapporteringen?
- Källor
- Vanliga frågor
Vad ska rapporteras: incidenter eller informationsregister?
DORA-rapportering delas i två helt olika spår med olika syfte, tidtabell och innehåll.
En major ICT-incident är en händelse som stör kritiska eller viktiga funktioner och når vissa tröskelvärden för varaktighet, antal drabbade kunder eller ekonomisk påverkan. Rapporten ska innehålla uppgifter om vad som hänt, vilka tjänster som drabbats, grov tidslinje och vidtagna åtgärder.
Registret över informationstillgångar (RoI) är något annat: en årlig kartläggning av alla avtal med IKT-leverantörer. Registret ska bland annat innehålla:
- Leverantörsidentifierare (till exempel LEI-kod) för varje IKT-leverantör
- Avtalsuppgifter: omfattning, löptid, uppsägningsvillkor
- Kritikalitetsbedömning av varje leverantörstjänst
- Eventuella underleverantörskedjor kopplade till kritiska funktioner
Syftet med RoI är inte bara internkontroll. EBA använder registerdata för att peka ut kritiska tredjepartsleverantörer (CTPP) på europeisk nivå, vilket gör att kvaliteten på varje fälts data faktiskt påverkar tillsynsbeslut bortom det egna företaget.
Hur går incidentrapporteringen till steg för steg?
Kedjan initial, intermediate, final hänger ihop genom ett enda värde: rapporterings-ID:t.
- Initial notification skickas så snart en incident bedöms nå tröskelvärdena. Fidac genererar då ett rapporterings-ID som visas i kolumnen ”Detaljer” i systemet, enligt Finansinspektionens tekniska information.
- Intermediate report lämnas när mer information finns eller status ändras. Rapporterings-ID:t från steg ett måste föras in i fält 3.1 i denna rapport.
- Final report avslutar ärendet med rotorsaksanalys och åtgärder. Samma ID återanvänds igen.
Missas kopplingen till rapporterings-ID:t bryts hela ärendekedjan i myndighetens spårning, och FI kan inte längre koppla ihop delrapporterna med den ursprungliga händelsen enligt Fidacs egen vägledning.
Proffstips: Spara alltid rapporterings-ID:t utanför Fidac, till exempel i ett eget incidentregister, direkt efter initial notification. Det är den vanligaste källan till fel när flera personer i organisationen delar på rapporteringsansvaret.
Hur rapporteras informationsregistret varje år?
RoI-rapporteringen skiljer sig från incidentflödet både i tidsordning och konsolideringsnivå.
Registret ska upprättas på den nivå som motsvarar företagets faktiska struktur: individuell nivå för fristående bolag, sub-konsoliderad nivå för delar av en koncern, och koncernglobal nivå för moderbolag med rapporteringsansvar för hela gruppen. Rätt nivå avgör vilka avtal och leverantörer som ska ingå.
Flödet går i två led. Företaget rapporterar till sin kompetenta myndighet, i Sverige Finansinspektionen, som i sin tur vidarebefordrar aggregerad data till ESAs enligt EBA:s tekniska specifikation. Det gör datakvaliteten avgörande redan innan den lämnar företaget, eftersom fel i grundregistret förs vidare hela vägen till europeisk nivå.
Praktiskt bör intern konsolidering ske i god tid före myndighetens deadline:
- Samla in avtalsdata från alla affärsområden, inte bara IT-avdelningen
- Stäm av leverantörsidentifierare mot ett centralt register så samma leverantör inte får olika koder
- Låt en ansvarig person granska hela filen innan den lämnas till den kompetenta myndigheten
Vilka tekniska format och valideringsregler gäller?
RoI ska lämnas i plain CSV enligt den datamodell (data point model) och de valideringsregler som EBA och ESAs publicerat i sitt tekniska paket. Paketet innehåller mallar, taxonomi och ett konverteringsverktyg för att gå från Excel till CSV, vilket underlättar för mindre bolag utan egen rapporteringsplattform.
Finansinspektionen tar emot incidentrapporter som Excel-blanketter i Fidac i dagsläget, med en planerad övergång till JSON-baserad inlämning. XBRL-CSV nämns för vissa anslutande rapporteringsflöden men är inte huvudformatet för DORA-incidentrapportering hos FI.
Vanliga valideringsfel som EBA:s FAQ om RoI-rapportering tar upp:
- Felaktiga eller inkonsekventa LEI-koder mellan olika register
- Datumfält i fel format eller med felaktig tidszon
- Saknade obligatoriska fält för kritikalitetsbedömning
- Filer sparade med fel teckenkodning, vilket ger fel vid CSV-inläsning
Kör alltid en testvalidering mot mallens regelverk innan den slutliga filen skickas in.
Vem får rapportera, och hur delegeras behörigheter?
Åtkomst till Rapporteringsportalen och Fidac är inte automatisk. En firmatecknare måste aktivt delegera specifika behörigheter, till exempel behörigheten för ”DORA incident och cyberhot”, till den person som ska agera rapportör enligt Finansinspektionens anvisningar.
- Firmatecknaren loggar in i Rapporteringsportalen och identifierar rätt behörighetstyp för respektive rapportslag.
- Behörigheten kopplas till en namngiven rapportör, inte till en generell funktionsbrevlåda.
- Beslutet om delegering dokumenteras internt, med datum och namn, så att en revision eller tillsyn kan följa vem som haft åtkomst när.
- Inför varje rapportering kontrolleras om entiteten redan täcks av en koncerngemensam rapportering. Annars riskerar man att både dotterbolag och moderbolag rapporterar samma information separat.
Dubbelrapportering är ett återkommande problem i koncernstrukturer och bör lösas genom ett tydligt beslut om konsoliderad eller individuell rapportering, aldrig genom att låta flera enheter gissa sig fram.
Vilka deadlines och myndighetsflöden gäller?
DORA trädde i kraft 17 januari 2025. RoI rapporterades första gången med deadline 30 april 2025, men från och med 2026 ligger den återkommande deadlinen för kompetenta myndigheter att leverera till ESAs den 31 mars.
Skillnaden mellan de första testomgångarna och normalläget märks tydligt: dry run-cyklerna 2024 avslöjade en rad kvalitetsbrister som EBA sedan byggde in i valideringsreglerna. Sätt din interna deadline minst två till fyra veckor före FI:s egen deadline, så finns tid för kvalitetskontroll innan filen lämnar företaget.
Evertrusts perspektiv: praktiska prioriteringar och vanliga organisationsbrister
Det som oftast går fel i DORA-rapportering är sällan juridiken. Det är datakvaliteten och ägarskapet till registren som fallerar.
Många organisationer bygger sitt informationsregister i flera separata Excel-filer, ett per avdelning, och försöker sedan slå ihop dem manuellt strax före deadline. Det är där LEI-koder blir inkonsekventa och kritikalitetsbedömningar motsäger varandra. Ett centraliserat register, ägt av en namngiven funktion snarare än en avdelning, löser det problemet permanent i stället för en gång om året under stress.
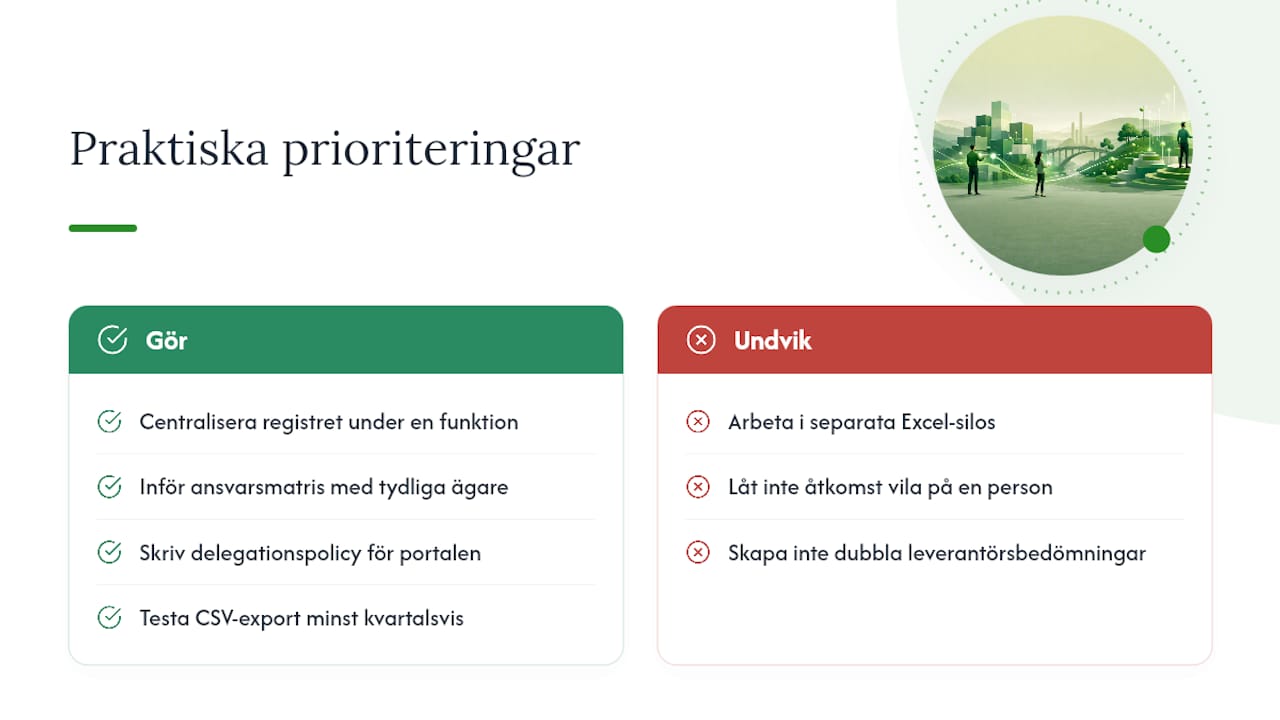
Tre saker bör finnas på plats redan nu: en ansvarsmatris som pekar ut exakt vem som äger vilken del av registret, en skriftlig delegationspolicy för Rapporteringsportalen så att åtkomst inte hänger på en enskild anställd, och en rutin för att testköra exportkedjan till CSV minst en gång i kvartalet, inte bara veckan före inlämning. Den som redan har byggt upp motsvarande struktur för dataskyddsombudets rapportering till ledningen känner igen mönstret. Samma logik om tydlig ägarskap och återkommande kontroll gäller för DORA-registret.
Fler bolag borde också koppla ihop leverantörsbedömningarna i RoI med redan gjorda DPIA-bedömningar, eftersom kritiska IKT-leverantörer ofta redan är genomlysta ur ett dataskyddsperspektiv. Att bygga två parallella bedömningsprocesser för samma leverantör är resursslöseri som få bolag har råd med.
— Jesper
Behöver ni stöd med DORA-rapporteringen?
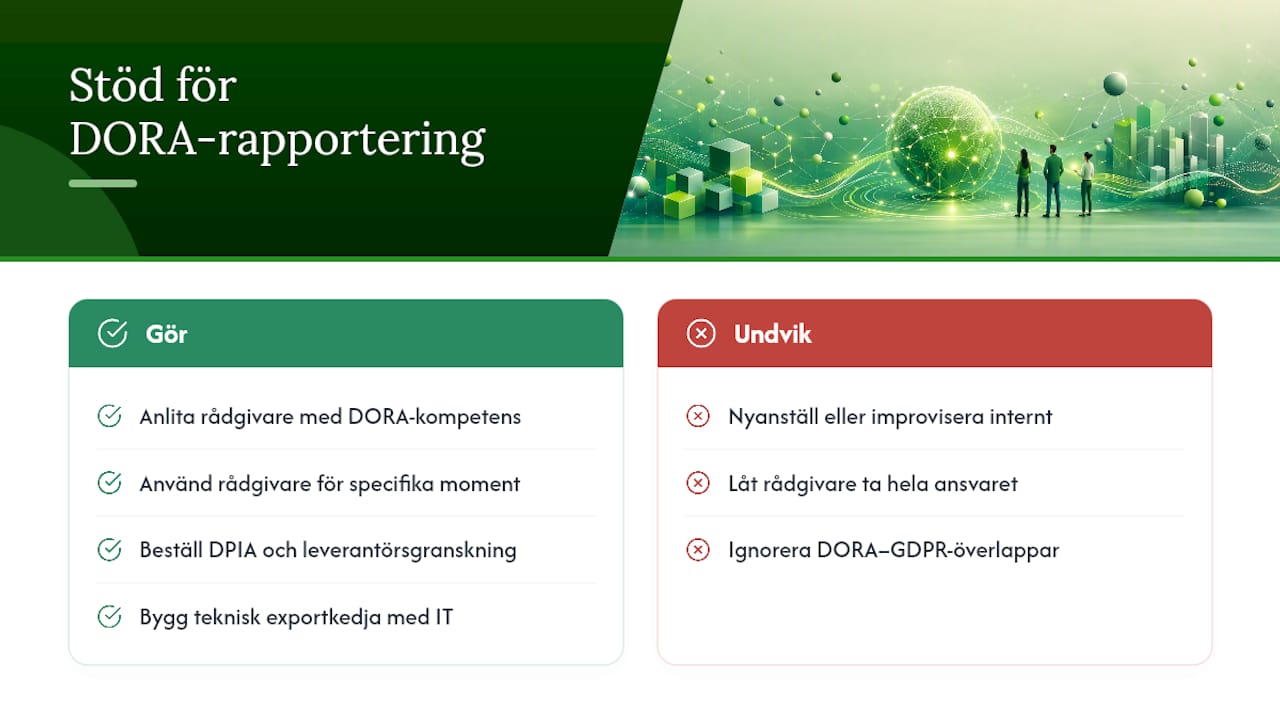
Ett alternativ till att bygga upp DORA-kompetens helt internt är att anlita rådgivare med erfarenhet inom GDPR, informationssäkerhet och regelefterlevnad för finanssektorn, istället för att nyanställa eller improvisera med befintlig personal.

Det finns stöd att få för praktisk rådgivning kring informationsregister och kritikalitetsbedömningar, extern dataskyddsombud vid överlappande roller för DORA och GDPR, DPIA-arbete kopplat till IKT-leverantörer och hjälp med att bygga teknisk exportkedja för RoI-filer tillsammans med IT-funktionen enligt Przetwarzanie danych z rejestrów publicznych i Polska: SzopaLabs. Det handlar sällan om att ta över hela rapporteringsansvaret utan ofta om att avlasta specifika moment som granskning av leverantörsavtal, uppbyggnad av delegationsrutiner eller utbildning av personer som ska agera rapportör i Fidac.
Se en översikt över Evertrusts expertis inom GDPR, informationssäkerhet och DORA-relaterad rådgivning, och boka ett inledande samtal för att gå igenom var er organisation står i förberedelserna.
Vanliga frågor
För vilka gäller DORA-rapportering?
DORA gäller de flesta finansiella entiteter inom EU/EES, bland annat banker, betalningsinstitut, försäkringsbolag, värdepappersbolag och vissa IKT-tredjepartsleverantörer som pekas ut som kritiska. Omfattningen avgörs av verksamhetstyp, inte bara storlek.
Hur rapporterar jag till Finansinspektionen?
Incidenter och informationsregister rapporteras via Rapporteringsportalen till systemet Fidac, där en firmatecknare först måste delegera rätt behörighet till den som ska agera rapportör. Format och blanketter beskrivs i FI:s tekniska anvisningar.
Hur anmäler jag mig till Finansinspektionen?
Åtkomst sker via Rapporteringsportalen, där en behörig firmatecknare registrerar rapportören och tilldelar specifika behörigheter för respektive rapporteringsslag. Det finns ingen separat anmälan utanför denna delegeringsprocess.
Vad händer om ett rapporterings-ID försvinner mellan rapporterna?
Ärendekedjan bryts och myndigheten kan inte längre koppla ihop initial, intermediate och final rapport som samma händelse. Spara alltid ID:t separat direkt efter den initiala notifieringen.
Kan Evertrust hjälpa till med DORA-rapportering direkt?
Evertrust stöttar med rådgivning, uppbyggnad av informationsregister, delegationsrutiner och den tekniska exportprocessen, men lämnar själva rapporten via ert eget konto i Fidac. Kontakta Evertrust för en genomgång av var stödet gör mest nytta i er organisation.

