
SCC, EU-kommissionens standardavtalsklausuler, är det avtalsverktyg de flesta svenska verksamheter använder för att överföra personuppgifter till länder utanför EU/EES. De moderniserade klausulerna gäller sedan 2021 och ersatte de äldre versionerna fullt ut från och med den 27 december 2022. Att skriva under klausulerna räcker sällan. Efter Schrems II måste du också göra en dokumenterad överföringsbedömning (TIA) och ofta lägga till tekniska skydd som kryptering med EU-styrd nyckelkontroll. Börja med att kartlägga vilka överföringar du faktiskt gör, välj rätt modul och fyll bilagorna med verkliga uppgifter, inte mallformuleringar.
Kort sagt:
- Endast moderniserade SCC gäller efter december 2022, och en dokumenterad överföringsbedömning krävs utöver avtalsskrivning.
- Välj rätt modul och fyll bilagorna med konkreta uppgifter för att säkerställa effektivt dataskydd i överföringar.
- En TIA behöver göras för varje relation för att bedöma om mottagarlandets lagstiftning och tekniska skydd är tillräckliga.
- Kompletterande tekniska åtgärder som kryptering och minimering är ofta nödvändiga för att uppfylla krav i vissa jurisdiktioner.
- Extern expertis rekommenderas vid komplexa leverantörskedjor eller känsliga data för att undvika vanliga misstag och säkerställa efterlevnad.
Innehållsförteckning
- Vad är standardavtalsklausuler (SCC) och vilken rättslig grund har de?
- Moduler, bilagor och praktiska krav i ett SCC-paket
- Transfer Impact Assessment: innehåll, bedömningskriterier och koppling till Schrems II
- Tekniska och organisatoriska åtgärder som faktiskt minskar risk
- Checklista: så genomför du SCC-arbetet steg för steg
- Evertrusts erfarenheter: vanliga misstag och vad tillsynen vill se
- Mitt perspektiv: när är extern hjälp motiverad?
- Så kan Evertrust hjälpa dig med SCC och TIA
- Viktigaste myndighetskällorna
- Källor
- Vanliga frågor
Vad är standardavtalsklausuler (SCC) och vilken rättslig grund har de?
Standardavtalsklausuler är förhandsgodkända avtalstexter som Europeiska kommissionen tagit fram för att reglera överföring av personuppgifter till tredjeland. De hör hemma i dataskyddsförordningens kapitel V, artiklarna 44 till 49, som handlar om internationella dataöverföringar. Det nya beslutet från kommissionen, genomförandebeslut 2021/914, antogs den 4 juni 2021 och innebar att de gamla klausulerna från 2001 och 2010 fasades ut. Sedan den 27 december 2022 gäller enbart de moderniserade klausulerna för nya och existerande avtal.
SCC är inte samma sak som ett adekvansbeslut enligt artikel 45, där kommissionen bedömt att ett helt land har en skyddsnivå som motsvarar EU:s. SCC är istället ett avtalsbaserat skydd du själv ansvarar för att det fungerar i praktiken. Andra verktyg finns också:
- Bindande företagsbestämmelser (BCR) för överföringar inom samma koncern.
- Uppförandekoder och certifieringar, som EDPB:s riktlinjer om koder som överföringsverktyg beskriver som ett alternativ i vissa branscher.
- Undantag i särskilda situationer enligt artikel 49, som bara ska användas i undantagsfall, inte som standardlösning.
SCC räcker inte ensamt om mottagarlandets lagstiftning ger myndigheter oproportionerlig åtkomst till uppgifterna. Då krävs kompletterande åtgärder, vilket är själva kärnan i resten av den här guiden.
Moduler, bilagor och praktiska krav i ett SCC-paket
De moderniserade klausulerna är byggda som ett modulsystem. Du väljer den modul som matchar rollerna i ditt dataflöde, och det är ett val som avgör vilka skyldigheter som gäller.
- Modul 1 gäller överföring mellan två personuppgiftsansvariga, till exempel när ett svenskt bolag delar kunddata med en samarbetspartner i USA.
- Modul 2 används när en EU-ansvarig överför data till ett personuppgiftsbiträde utanför EU, det vanligaste scenariot vid molntjänster och SaaS-leverantörer.
- Modul 3 passar när ett biträde i EU vidareöverför till ett underbiträde i tredjeland, vanligt i leverantörskedjor med flera led.
- Modul 4 gäller den omvända situationen, när ett biträde utanför EU överför till en ansvarig inom EU.
Själva klausultexten är låst, men bilagorna är där det faktiska skyddet avgörs. Bilaga I ska beskriva parterna, ändamålen, kategorierna av personuppgifter och lagringstider konkret, inte som generiska formuleringar kopierade från en mall. Bilaga II ska lista de tekniska och organisatoriska säkerhetsåtgärderna, och den måste hålla ihop med det du faktiskt gjort i infrastrukturen. Flow-down-kraven innebär att underbiträden binds av samma skyldigheter, vilket kräver att du faktiskt kontrollerar avtalskedjan bakåt.
Proffstips: Skriv aldrig “lämplig kryptering” i bilaga II. Ange algoritm, var nycklarna förvaras och vem som har administrativ åtkomst. En tillsynsmyndighet som läser en vag formulering tolkar den som att inget konkret finns på plats.
Transfer Impact Assessment: innehåll, bedömningskriterier och koppling till Schrems II
En TIA är den dokumenterade bedömningen av om SCC faktiskt ger ett skydd som motsvarar EU:s nivå i det specifika mottagarlandet. Kravet följer direkt av EU-domstolens dom i Schrems II (C-311/18), som slog fast att avtalsklausuler inte automatiskt väger upp brister i ett lands lagstiftning om statlig övervakning.
En fungerande TIA går igenom flera steg:
- Kartläggning av exakt vilka uppgifter som överförs, i vilket syfte och via vilken teknisk infrastruktur.
- Rättslig analys av mottagarlandets lagstiftning om myndighetsåtkomst, inklusive om landet har oberoende rättslig prövning av sådana begäranden.
- Bedömning av vilka tekniska och organisatoriska kontroller som redan finns, och om de faktiskt hindrar åtkomst utan din vetskap.
- En residualriskbedömning som drar en tydlig slutsats: godtagbar risk, risk som kräver komplettering, eller överföring som bör avbrytas.
EDPB:s riktlinjer 05/2021 betonar att bedömningen ska vara dokumenterad och konkret kopplad till den faktiska situationen, inte en generell branschanalys. En robust TIA väger både juridiken i mottagarlandet och den tekniska verkligheten, och slutsatsen ska följas av en tidsplan för när den ska omprövas.
IMY:s vägledning om tredjelandsöverföring är tydlig på en punkt: SCC kan fungera som lämpliga skyddsåtgärder enligt artikel 46, men om skyddsnivån i mottagarlandet inte räcker måste du lägga till ytterligare åtgärder. Det gäller oavsett hur väl utformade klausulerna i sig är.
Tekniska och organisatoriska åtgärder som faktiskt minskar risk
EDPB:s rekommendation 01/2020 listar konkreta kompletterande åtgärder, och de flesta svenska verksamheter landar i en kombination av följande:
- Kryptering med EU-styrd nyckelhantering (BYOK), där du behåller kontrollen över nycklarna även när data lagras hos en leverantör utanför EU.
- Klientsidekryptering innan data lämnar din egen infrastruktur, så att leverantören aldrig hanterar klartext.
- Pseudonymisering och tokenisering av identifierande fält, särskilt vid analys- och supportflöden där full identitet sällan behövs.
- Minimering av dataflöden, det vill säga att bara nödvändiga fält faktiskt lämnar EU, och kortare lagringstider hos mottagaren.
- JIT-åtkomst (just-in-time) för supportpersonal utanför EU, med tidsbegränsad behörighet i stället för permanenta konton.
- Loggning och platsbindning, så att åtkomst till data kan spåras till en specifik person, tidpunkt och plats.
I praktisk granskning räcker generell kryptering sällan som bevis. Analyser av svenska moln- och SaaS-scenarier visar att tillsynen vill se att nycklarna faktiskt kontrolleras inom EU, och att underleverantören tekniskt inte kan dekryptera data utan en process du styr.
Proffstips: Testa dina tekniska åtgärder som om du själv var tillsynsmyndigheten. Be din IT-avdelning visa, inte bara beskriva, att en anställd hos leverantören utanför EU inte kan läsa klartext utan din uttryckliga medverkan.
Ibland räcker inte tekniken. Om mottagarlandets lagstiftning ger myndigheter rätt att kräva nycklar direkt av leverantören, oavsett tekniska hinder, kvarstår risken. Då är slutsatsen ofta att överföringen bör begränsas eller avbrytas helt.
Checklista: så genomför du SCC-arbetet steg för steg
- Kartlägg alla dataflöden till tredjeland och identifiera vem som är exportör och vem som är importör i varje relation.
- Välj rätt modul utifrån rollerna i flödet, och säkerställ att flow-down-klausulerna binder samtliga underleverantörer i kedjan.
- Fyll bilagorna konkret, med verkliga ändamål, datakategorier, lagringstider och en beskrivning av säkerhetsåtgärderna som stämmer med verkligheten.
- Genomför en TIA för varje överföringsrelation och koppla identifierade brister till konkreta tekniska eller organisatoriska åtgärder.
- Samla bevis, som KMS-konfigurationer, loggutdrag och signerade bilagor, så att du kan visa efterlevnad vid en tillsyn utan att behöva rekonstruera den i efterhand.
- Sätt en årlig omprövning av både TIA och de tekniska åtgärderna, eftersom både lagstiftning i mottagarländer och din egen infrastruktur förändras över tid.
En praktisk genomgång av tredjelandsöverföring och TIA-processen kan fungera som stöd när du tar fram mallar för punkterna ovan.
Evertrusts erfarenheter: vanliga misstag och vad tillsynen vill se
Det vanligaste misstaget vi ser är juridisk “check-the-box”: klausulerna är underskrivna, men ingen har kopplat dem till hur infrastrukturen faktiskt fungerar. Bilaga II beskriver åtgärder som IT-avdelningen aldrig implementerat, eller som implementerades för ett annat system.
Det som övertygar en tillsynsmyndighet är inte avtalstexten i sig, utan konfigurationsutdrag från nyckelhanteringssystemet, loggar som visar begränsad åtkomst, och en TIA med en tydlig slutsats och en daterad åtgärdsplan. Ett SCC-paket utan den dokumentationen är juridiskt korrekt på papper men svårt att försvara i praktiken.
Det som fungerar bäst är när juridik, IT och leverantörskontroll arbetar tillsammans från start, inte i separata spår som möts först när en revision redan är bokad.
Mitt perspektiv: när är extern hjälp motiverad?
Jag rekommenderar extern rådgivning när dataflödet går genom flera underleverantörer, eller när data är känslig nog att en felaktig TIA-slutsats blir kostsam. De flesta interna teamen klarar enkla tvåpartsflöden själva. Svårigheten uppstår i leverantörskedjor med tre eller fler led, där ansvaret för flow-down och teknisk verifiering lätt hamnar mellan stolarna. Arbetsfördelningen bör vara tydlig: juridik äger klausultext och bilagor, IT äger de tekniska bevisen, och någon måste äga helheten.
— Jesper
Så kan Evertrust hjälpa dig med SCC och TIA
Evertrust är alternativet till att bygga upp SCC-arbetet helt internt, utan juridisk eller teknisk motpart att stämma av med. Vi kombinerar juridisk spetskompetens inom dataskydd med praktisk teknisk förståelse, vilket betyder att du får en TIA som faktiskt håller ihop med din infrastruktur, inte bara med avtalstexten.

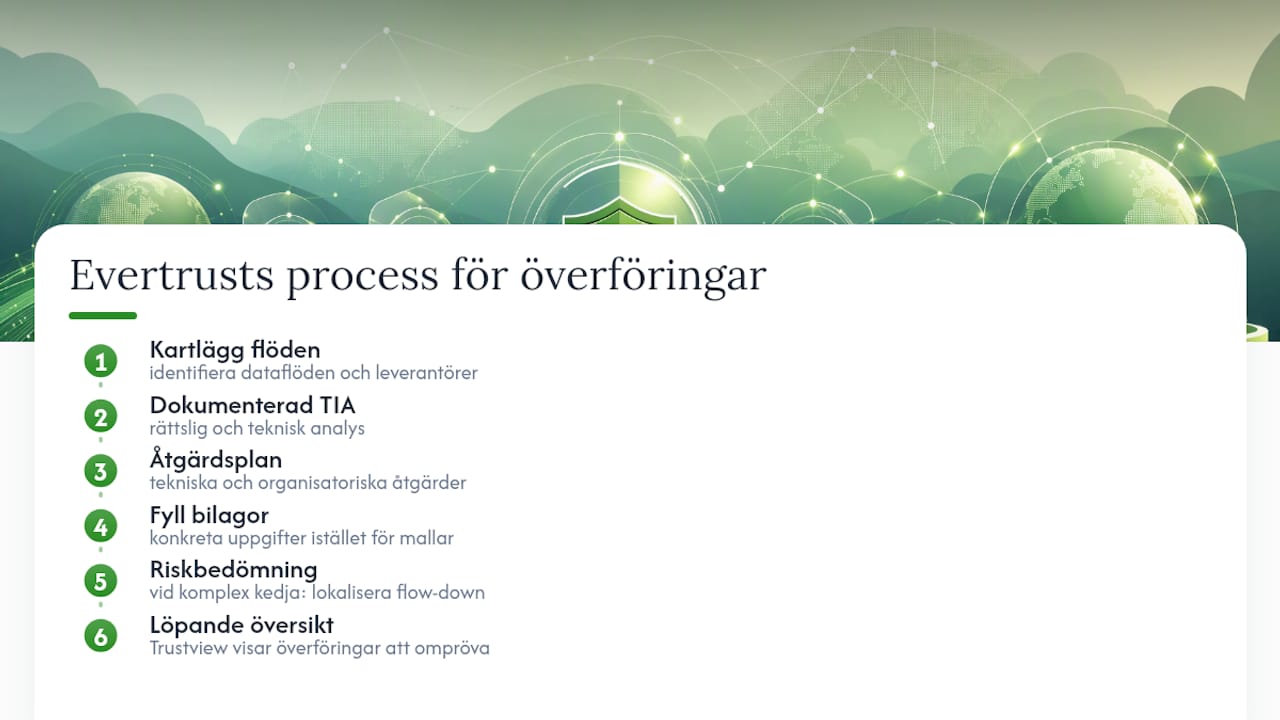
Vårt arbete med tredjelandsöverföringar följer normalt samma process oavsett bransch: vi kartlägger dina flöden, genomför en dokumenterad TIA, tar fram en åtgärdsplan för tekniska och organisatoriska brister, och hjälper dig fylla bilagorna med konkreta uppgifter i stället för mallformuleringar. Vid mer komplexa leverantörskedjor kan en risk- och konsekvensbedömning identifiera var flow-down-kraven faller, och vår plattform Trustview ger dig löpande översikt över vilka överföringar som behöver omprövas.
Behöver ni extern hjälp med SCC-bilagor, TIA eller teknisk implementation? Boka ett samtal via våra rådgivningstjänster och få en konkret bedömning av var era överföringar står idag.
Viktigaste myndighetskällorna
Läs kommissionens frågor och svar om SCC för tolkningsstöd, EDPB:s rekommendation 01/2020 för kompletterande åtgärder, och IMY:s vägledning för svensk tillsynspraxis.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Källor
- Standard contractual clauses — questions and answers (European Commission)
- Överföring av personuppgifter till tredjeland | IMY
Vanliga frågor
Vad säger artikel 17 i dataskyddsförordningen?
Den registrerade har rätt att få sina personuppgifter raderade under vissa förutsättningar, till exempel när uppgifterna inte längre är nödvändiga för det ursprungliga ändamålet. Rätten gäller inte fullt ut om det finns en rättslig skyldighet att spara uppgifterna, vilket ofta är relevant vid dokumentation av överföringsbeslut.
Vad säger artikel 15 i dataskyddsförordningen (GDPR)?
Den registrerade har rätt att få bekräftat om deras uppgifter behandlas, och i så fall få tillgång till uppgifterna samt information om ändamål, mottagare och lagringstid. Vid tredjelandsöverföring omfattar detta även rätt till information om vilka skyddsåtgärder, som SCC, som tillämpas.
Vilka är de fem viktigaste principerna för dataskydd?
De centrala principerna är laglighet och korrekthet, ändamålsbegränsning, uppgiftsminimering, korrekthet och lagringsminimering, samt integritet och konfidentialitet. Vid internationella överföringar blir uppgiftsminimering och konfidentialitet särskilt viktiga, eftersom de direkt påverkar hur stor risk en överföring innebär.
Är dataskyddsförordningen och GDPR samma sak?
Ja, GDPR är den engelska förkortningen för den EU-förordning som på svenska kallas dataskyddsförordningen. Det är samma rättsakt, och standardavtalsklausulerna är ett verktyg som följer direkt av dess kapitel V.
Måste vi alltid göra en TIA om vi använder SCC?
Efter Schrems II förväntas du normalt göra en dokumenterad överföringsbedömning för att visa att SCC ger ett faktiskt skydd i det specifika mottagarlandet, enligt EDPB:s riktlinjer. Att hoppa över steget lämnar dig utan underlag om en tillsynsmyndighet ifrågasätter överföringen.
Vad kostar det att anlita Evertrust för SCC-arbete?
Priset beror på hur många överföringsrelationer och leverantörsled som ska kartläggas, så aktuella priser finns via Evertrusts rådgivningstjänster. Där kan du också boka en inledande genomgång av era befintliga SCC-avtal.

