
IMY kan besluta om en administrativ sanktionsavgift när en överträdelse är allvarlig eller beror på oaktsamhet, medan mindre fel oftare leder till en reprimand. Beloppen bestäms enligt GDPR artikel 83 och EDPB:s riktlinjer och kan variera kraftigt beroende på omsättning och skadans omfattning. Fall som Sportadmin och Miljödata visar att IMY i praktiken prioriterar bristande IT-säkerhet.
Kort sagt:
- Sportadmin fick 6 000 000 kronor efter att kända säkerhetsbrister inte åtgärdats i tid, medan Miljödata fick 1 800 000 kronor för otillräcklig realtidsövervakning.
- Tillsynen kan pågå i flera månader; IMY kan förelägga om åtgärder, kräva rapportering och offentliggöra beslut som går att överklaga.
- Tidigare överträdelser kan höja avgiften, medan snabbt samarbete och korrigering kan sänka den; dokumentera därför åtgärder fortlöpande.
- Vid en incident bör du isolera problemet, bevara loggar och dokumentera beslut från start samt snabbt bedöma om IMY ska underrättas inom tidsfristen.
Innehållsförteckning
- Var IMY publicerar beslut och hur du läser dem
- Rättsram och kriterier: artikel 83, 32, 58 och EDPB:s riktlinjer
- Konkreta svenska beslut: Sportadmin, Miljödata och tidigare fall
- Vad ett beslut betyder och hur avgiften beräknas
- Operativ checklista vid tillsyn eller efter en incident
- Vad trenderna i IMY:s beslut betyder för compliance-arbetet
- Evertrust: stöd för att minska risken för sanktionsavgift
- Vanliga frågor
- Källor
Var IMY publicerar beslut och hur du läser dem
IMY samlar alla tillsynsärenden i en offentlig beslutsdatabas på sin webbplats. Varje publicerat beslut finns som en pdf-fil och innehåller avgiftens belopp, den rättsliga motiveringen och det underlag som legat till grund för beräkningen. Utöver besluten publicerar myndigheten pressmeddelanden när ett ärende är av större allmänt intresse, samt en årsredovisning som visar trender i antalet tillsynsärenden och i de sammanlagda avgiftsbeloppen över tid.
För ett företag som vill förstå sin egen risk är det sällan nödvändigt att läsa ett helt beslut från början till slut. Fokusera i stället på de avsnitt som faktiskt styr utfallet:
- Bakgrund och händelseförlopp: vad som inträffade och när det upptäcktes.
- Rättslig bedömning: vilka artiklar i dataskyddsförordningen som åsidosatts.
- Bedömning av sanktionsavgiftens storlek: vilka försvårande och förmildrande omständigheter IMY vägt in.
- Beslutet: det fastställda beloppet och eventuella ytterligare åtgärder.
Den sista rubriken ger det snabba svaret, men det är avsnittet om bedömningen som visar vilka beteenden som faktiskt påverkar beloppet, och det är den kunskapen som går att omsätta i det egna compliance-arbetet.
Rättsram och kriterier: artikel 83, 32, 58 och EDPB:s riktlinjer
IMY:s befogenhet att besluta om sanktionsavgift kommer från artikel 83 i dataskyddsförordningen, som anger två nivåer av maxbelopp beroende på vilken typ av överträdelse det rör sig om. Artikeln skiljer också på hur avgifter beräknas för myndigheter jämfört med andra aktörer, eftersom offentliga verksamheter ofta hanteras annorlunda i svensk tillämpning.
Artikel 32 ställer krav på “lämpliga tekniska och organisatoriska åtgärder” för att skydda personuppgifter, ett krav som i praktiken betyder regelbunden sårbarhetsscanning, kryptering, åtkomstkontroll och förmåga att upptäcka intrång i realtid. Artikel 58 ger IMY sina tillsynsbefogenheter, däribland rätten att förelägga, varna och besluta om sanktionsavgift.
Till detta kommer EDPB:s riktlinjer för beräkning och påförande, som styr hur myndigheter inom EU ska resonera kring:
- Proportionalitet: avgiften ska stå i rimlig relation till överträdelsens allvar och aktörens storlek.
- Samarbete: ett företag som agerar transparent och åtgärdar brister snabbt kan få avräkning.
- Upprepning: tidigare överträdelser hos samma aktör väger tyngre vid en ny bedömning.
Konkreta svenska beslut: Sportadmin, Miljödata och tidigare fall
Två nyare svenska beslut visar tydligt hur kriterierna omsätts i praktiken, och ett antal äldre ärenden visar bredden i IMY:s tillämpning över olika sektorer.
- Sportadmin i Skandinavien AB: IMY beslöt i januari 2026 om en sanktionsavgift på 6 000 000 kronor för bristande IT-säkerhet enligt artikel 32.1. Bedömningen pekade särskilt på att kända brister i säkerhetsarbetet inte hade åtgärdats i tid.
- Miljödata i Karlskrona Aktiebolag: efter ett intrång beslutade IMY att bolaget skulle betala 1 800 000 kronor, sedan myndigheten konstaterat att realtidsövervakningen var otillräcklig för att upptäcka angrepp i tid.
- Storstockholms Lokaltrafik (SL) och Waxholms Ångfartygs AB (WÅAB): dessa ärenden har resulterat i mindre avgifter men visar att IMY granskar både stora och mindre aktörer inom kollektivtrafik och transport.
- Diskrimineringsombudsmannen (DO): ett beslut mot en annan myndighet visar att offentlig sektor inte är undantagen granskning, även om bedömningen av myndigheters avgifter kan skilja sig från privata aktörers.
Mönstret är tydligt: bristande teknisk säkerhet och otillräcklig förmåga att upptäcka intrång i realtid är de faktorer som oftast driver upp beloppen i de svenska besluten.
Vad ett beslut betyder och hur avgiften beräknas
När IMY fastställer en avgift utgår bedömningen från det lagstadgade maxbeloppet för den aktuella typen av överträdelse, men det slutliga beloppet justeras utifrån aktörens omsättning, skadans omfattning och graden av oaktsamhet. IMY:s egen vägledning bekräftar att EDPB:s riktlinjer används som stöd i den processen, snarare än att ett fast belopp tillämpas rakt av.
Ett beslut om sanktionsavgift kommer sällan ensamt. Vanliga tillägg är:
- Förelägganden att åtgärda specifika brister inom en given tid.
- Krav på rapportering av vidtagna åtgärder tillbaka till IMY.
- Publicitet, eftersom beslut normalt offentliggörs och kan uppmärksammas i media.
Tidslinjen från en anmälan eller ett eget initiativ till färdigt beslut sträcker sig ofta över flera månader, och ett beslut kan överklagas till allmän förvaltningsdomstol.
Proffstips: Räkna med att ett pågående tillsynsärende kan ta lång tid, och avsätt budget för eventuella åtgärdskrav redan innan beslutet är klart.
Operativ checklista vid tillsyn eller efter en incident
En strukturerad respons gör skillnad för hur IMY bedömer graden av oaktsamhet.
- Hantera incidenten initialt: isolera problemet och dokumentera tidpunkt, omfattning och ansvariga.
- Spåra internt: logga alla åtgärder och beslut löpande, inte i efterhand.
- Notifiera vid behov: bedöm snabbt om händelsen kräver anmälan till IMY inom gällande tidsfrist.
- Bevara bevis: spara tekniska loggar och kommunikation som visar vad som gjordes och när.
- Dokumentera åtgärdsplanen: en uppdaterad DPIA och tydliga loggar väger tungt i IMY:s prövning.
- Ta in extern rådgivning tidigt: en rådgivare bör snabbt kunna sammanställa en juridisk bedömning och en konkret åtgärdsplan.
Proffstips: Spara all dokumentation samlat från dag ett, det gör det enklare att visa ett sammanhängande och trovärdigt agerande om IMY öppnar ett ärende.
Vad trenderna i IMY:s beslut betyder för compliance-arbetet
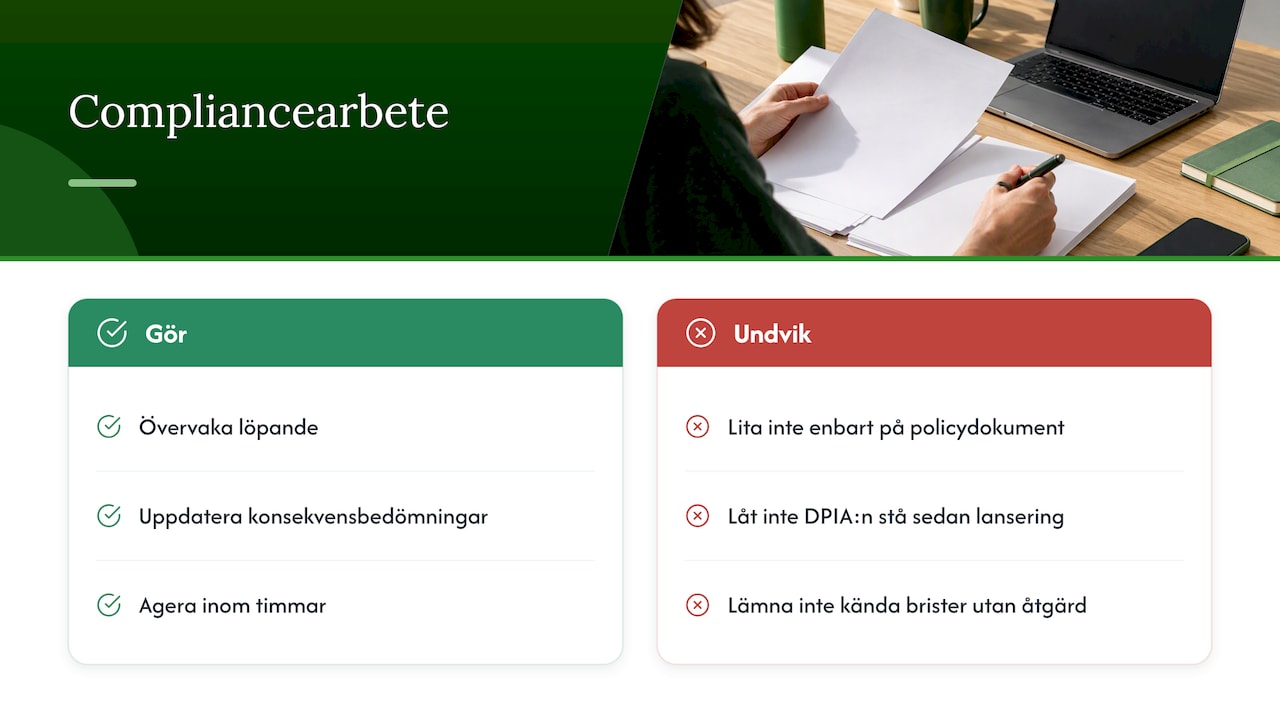
De senaste svenska besluten pekar mot en tydlig prioritering: IMY lägger allt större vikt vid IT-säkerhet och vid förmågan att upptäcka och hantera incidenter i realtid, snarare än enbart formella brister i dokumentation. Det är ett skifte som många organisationer underskattar, eftersom policydokument länge setts som tillräckligt bevis på regelefterlevnad.
Vår bedömning är att de organisationer som klarar sig bäst är de som investerar i löpande övervakning, uppdaterade konsekvensbedömningar och en förmåga att agera inom timmar snarare än veckor när något går fel. En DPIA som bara uppdateras vid lanseringen av ett system, och sedan aldrig granskas igen, ger svagt skydd i en tillsyn. Det som faktiskt tycks väga tyngst i besluten är om organisationen kände till sina egna brister och ändå inte åtgärdade dem.
— Jesper
Evertrust: stöd för att minska risken för sanktionsavgift
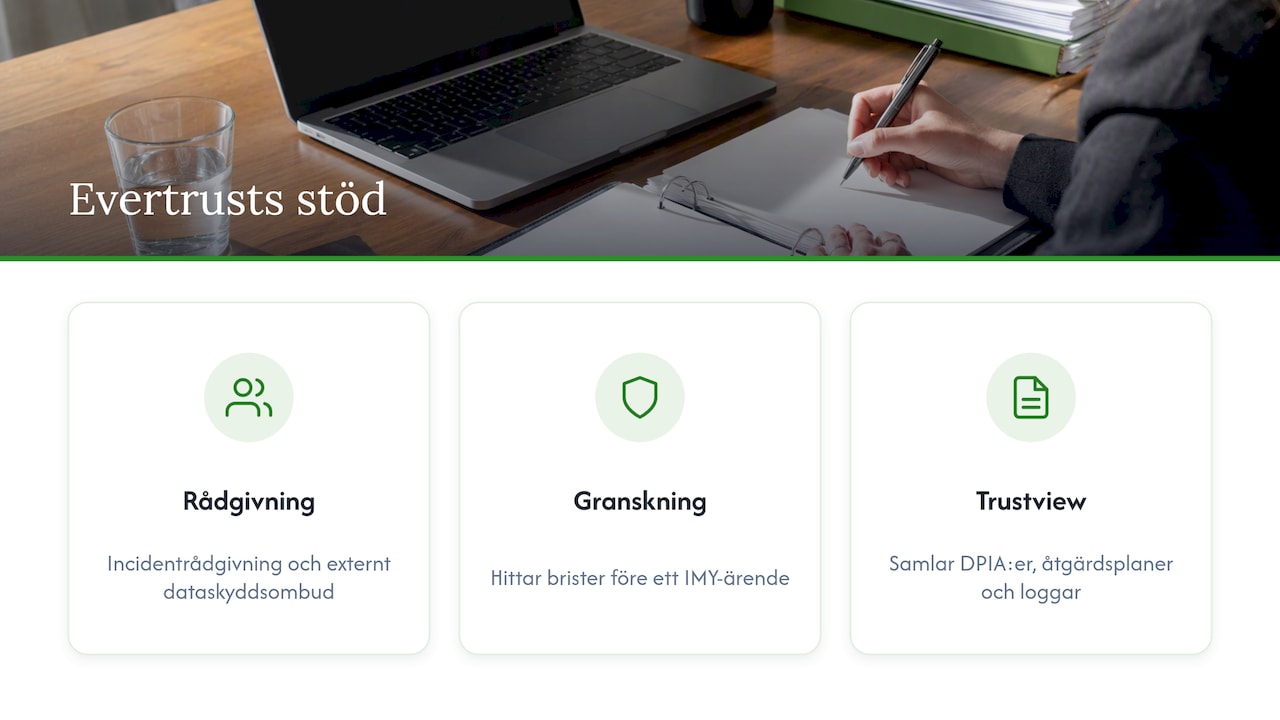
Vi arbetar dagligen med de frågor som avgör utfallet i en IMY-tillsyn: bristande IT-säkerhet, otillräcklig dokumentation och långsam incidenthantering. Genom rådgivning och konsulttjänster hjälper vi företag med incidentrådgivning och rollen som externt dataskyddsombud, medan våra GAP-analyser och säkerhetsgranskningar identifierar brister innan de blir ett ärende hos IMY.

För organisationer som vill ha ett löpande stöd i sitt dokumentations- och uppföljningsarbete erbjuder vi även Trustview, vårt digitala verktyg för att samla DPIA:er, åtgärdsplaner och loggar på ett ställe. Ett naturligt första steg är en inledande genomgång av er nuvarande säkerhetsnivå, boka ett samtal så ser vi tillsammans var ni står.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Hur mycket böter kan man få för brott mot GDPR?
Beloppet beror på överträdelsens allvar, aktörens omsättning och grad av oaktsamhet, och fastställs enligt artikel 83 och EDPB:s riktlinjer. Svenska exempel sträcker sig från mindre belopp till 6 000 000 kronor i fallet mot Sportadmin, beroende på hur allvarlig bristen bedömts vara.
Hur många arbetar på IMY?
IMY publicerar inte ett exakt, aktuellt antal anställda i den information vi granskat, men myndighetens omfattning och tillsynsarbete redovisas i dess årliga verksamhetsrapporter. Den som vill ha ett aktuellt siffervärde bör vända sig direkt till IMY:s egen årsredovisning.
Är dataskydd och GDPR samma sak?
Nej, GDPR är den EU-förordning som sätter de rättsliga kraven för dataskydd, medan dataskydd är det bredare arbetet med att skydda personuppgifter i praktiken. IMY är den svenska myndighet som utövar tillsyn över att GDPR följs.
Vilka är de senaste nyheterna om GDPR?
Ett av de senaste stegen är att EDPB antagit nya riktlinjer för när en sanktionsavgift ska påföras, vilket syftar till att göra tillämpningen mer enhetlig mellan medlemsländerna. I Sverige har detta följts av flera uppmärksammade beslut, bland annat mot Sportadmin och Miljödata.
Källor
- Vad kan tillsynen leda till? | IMY
- Integritetsskyddsmyndigheten – beslut mot Sportadmin
- Beslut efter tillsyn enligt dataskyddsförordningen – Miljödata i Karlskrona Aktiebolag

