
Behörighetsstyrning ska baseras på need-to-know och minst möjliga privilegier. Börja med en dokumenterad behovs- och riskanalys innan ni tilldelar åtkomst, inför rutiner för tilldelning, regelbunden granskning och omedelbar indragning vid personalförändringar. GDPR-efterlevnad kräver både tekniska kontroller som MFA och loggning, och en organisatorisk förankring med policy och utbildning.
Kort sagt:
- För att undvika behörighetsinflation krävs dokumenterade behovs- och riskanalyser innan tilldelning av åtkomst, samt regelbunden granskning och omedelbart indragning vid personaländringar.
- Rollbaserad åtkomstkontroll och starka autentiseringsmetoder, som MFA, är nödvändiga för att stödja principerna om behovs- och minst privilegium.
- Känsliga personuppgifter, särskilt inom vården, kräver noggrann begränsning av åtkomst baserad på faktisk patientrelation och yrkesroll, med tydlig loggning och kontinuerlig uppföljning.
- Automatiserade regler kopplade till HR-system och regelbundna riskbaserade stickprov förbättrar kontrollen av behörigheternas relevans och motverkar moln av oanvända rättigheter.
- Organisationen måste tydligt fördela ansvar, utse behörighetsägare och se till att rutiner och utbildningar upprätthålls för att säkerställa att behörighetsstyrning fungerar i praktiken.
Innehållsförteckning
- Huvudprinciperna: need-to-know, least privilege och separation av roller
- Behovs- och riskanalys före tilldelning: vad ska ingå
- Livscykel för behörigheter: från onboarding till regelbunden granskning
- Tekniska kontroller som stöder principerna: MFA, RBAC och loggning
- Organisation, policy och ansvar: vem gör vad
- Särskilda krav vid behandling av känsliga personuppgifter
- Praktisk checklista: åtgärder att göra nu
- Evertrusts expertperspektiv: praktiska fallgropar och snabba vinster
- En kort reflektion om verksamhetskopplingen
- Vanliga frågor
- Källor
Huvudprinciperna: need-to-know, least privilege och separation av roller
Grunden i all behörighetsstyrning är att ingen ska ha mer åtkomst än vad arbetsuppgiften kräver. IMY beskriver principen om need-to-know och least privilege som grunden för behörighetsstyrning: endast den åtkomst som faktiskt behövs för arbetsuppgiften ska beviljas, aldrig mer.
Separation av roller handlar om att dela upp känsliga funktioner så att ingen enskild person kan utföra en hel process utan insyn eller kontroll. En administratör som samtidigt godkänner egna ändringar skapar en riskpunkt som är svår att upptäcka i efterhand. Överprivilegiering, där konton samlar på sig rättigheter över tid utan att de dras tillbaka, är en av de vanligaste bristerna vi ser i praktiken.
Dessa principer har stöd i GDPR:s artikel 5 om uppgiftsminimering och i EDPB:s riktlinjer om inbyggt dataskydd, som kräver att skydd byggs in i processer och system redan från start, inte läggs till efteråt.
Praktiskt handlar det om tre beteenden i organisationen:
- Varje behörighet ska kunna motiveras utifrån en konkret arbetsuppgift.
- Administrativa rättigheter hålls separerade från vardaglig systemåtkomst.
- Behörigheter granskas regelbundet, inte bara vid första tilldelningen.
Behovs- och riskanalys före tilldelning: vad ska ingå
Innan någon behörighet beviljas bör ni ha svar på vilka uppgifter en roll faktiskt behöver och vilka risker åtkomsten innebär. IMY:s vägledning för vårdgivare är tydlig på denna punkt: en dokumenterad behovs- och riskanalys ska ligga till grund för varje behörighetsprofil, inte bara en allmän bedömning.
Analysen bör gå igenom:
- Vilka specifika uppgifter varje yrkeskategori behöver för att utföra sitt arbete.
- Vilka risker som uppstår om åtkomsten missbrukas eller läcker.
- Hur undantag ska hanteras när en medarbetare tillfälligt behöver bredare åtkomst.
Resultatet omsätts sedan till konkreta behörighetsprofiler kopplade till roller, inte till enskilda individer. Det gör profilerna lättare att återanvända och att granska. Kopplingen till artikel 32 i GDPR är central här: lämpliga tekniska och organisatoriska åtgärder förutsätter att ni vet vilka risker ni faktiskt hanterar.
Proffstips: Dokumentera analysen som ett levande underlag, inte en engångsrapport, så att den kan uppdateras när verksamheten eller systemen förändras.
Livscykel för behörigheter: från onboarding till regelbunden granskning
Behörigheter som en gång tilldelats måste följas genom hela anställningens livscykel, annars växer de till en risk ingen längre har koll på. IMY rekommenderar skriftliga rutiner för registrering, ändring och avregistrering av behörigheter, med särskild uppmärksamhet vid personalförändringar.
De viktigaste kontrollpunkterna är:
- Dokumentera varje tilldelning och ändring med datum, orsak och ansvarig beslutsfattare.
- Dra in behörigheter omedelbart vid anställningens slut eller vid byte av tjänst, inte vid nästa schemalagda genomgång.
- Granska administrativa konton oftare än vanliga användarkonton, eftersom de utgör en större risk vid missbruk.
- Genomför regelbundna stickprovskontroller, riskbaserade snarare än slumpmässiga, för att hitta behörigheter som inte längre motiveras.
Behörighetsinflation, där rättigheter samlas på hög utan att dras tillbaka, uppstår ofta gradvis snarare än genom ett enskilt misstag. En praktisk motåtgärd är att koppla automatiserade regler till HR-systemets händelser, så att temporära rättigheter förfaller av sig själva och årlig rollrensning triggas av anställningsändringar.
Tekniska kontroller som stöder principerna: MFA, RBAC och loggning
Principerna blir verkningslösa utan teknik som faktiskt genomdriver dem. Rollbaserad åtkomstkontroll, RBAC, är den vanligaste metoden för att standardisera behörighetsprofiler utifrån arbetsroll snarare än individ, vilket gör granskning och underhåll betydligt enklare.
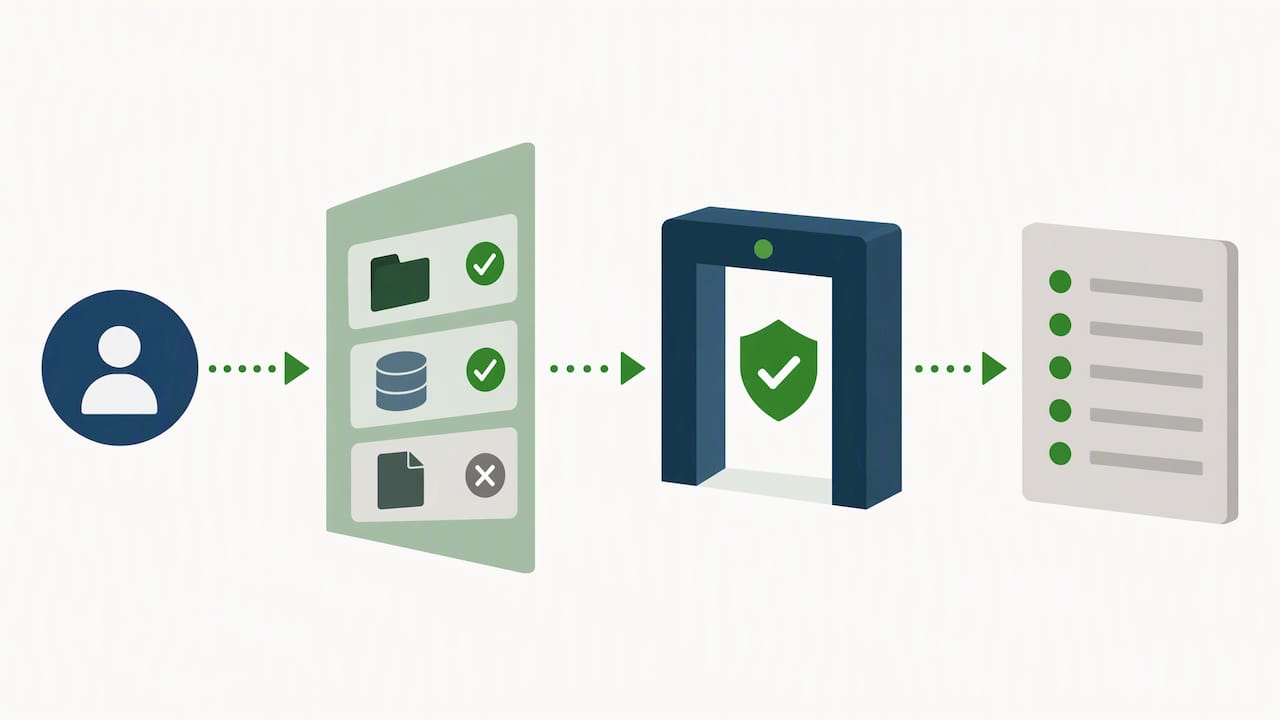
Starka autentiseringsmekanismer är ett annat grundkrav. BSI:s IT-Grundschutz betonar att administrativa behörigheter ska vara separerade och restriktiva, och att rollbaserade standardprofiler bör ligga till grund för hela identitets- och behörighetshanteringen.
Loggning utan uppföljning är nästan verkningslöst. Enligt praxis för systematisk logguppföljning ligger värdet i riskbaserade urval, till exempel åtkomst utanför arbetstid eller till särskilt känsliga register, snarare än i att bara samla loggdata.
Centrala tekniska byggstenar:
- Definiera normalt användarbeteende per roll som grund för avvikelsedetektion.
- Automatisera loggövervakning där det är möjligt, för att hantera volymen i större organisationer.
- Separera och begränsa administratörskonton strikt från vardaglig systemåtkomst.
Zero Trust-arkitektur, som BSI beskriver, kompletterar traditionell behörighetsstyrning genom att göra policybaserade åtkomstbeslut dynamiska snarare än statiska, vilket passar organisationer med komplex systemmiljö.
Organisation, policy och ansvar: vem gör vad
Tekniska kontroller fungerar bara om ansvaret är tydligt fördelat i organisationen, vilket beskrivs närmare i Behörighetsstyrning i CRM: så skyddar du kunddata rätt. Utse ägare för varje behörighetsprofil, separata administratörsroller och en granskande funktion, ofta dataskyddsombudet, som regelbundet följer upp att tilldelningar fortfarande är motiverade. Dataskyddsombudets roll vid granskning illustrerar hur den funktionen kan fungera i praktiken.
Nödvändig dokumentation omfattar en åtkomstpolicy, definierade rollprofiler och skriftliga förändringsrutiner som alla kan följa.
- Policyn beskriver principerna, inte bara systemkonfigurationen.
- Rollprofiler kopplas till arbetsuppgifter, inte till enskilda personer.
- Förändringsrutiner anger vem som godkänner, dokumenterar och följer upp varje ändring.
Proffstips: Lägg in en kort årlig genomgång av policyn i kalendern, annars blir den snabbt inaktuell när verksamheten förändras.
Utbildning är den del som ofta glöms bort. MSB:s metodstöd pekar på att tekniska kontroller är verkningslösa utan att medarbetarna förstår varför de finns och hur de ska användas.
Särskilda krav vid behandling av känsliga personuppgifter
Vårdsektorn är ett tydligt exempel på var kraven skärps. Tillsynsbeslut mot fem sjukhus visade att bristande behovs- och riskanalys och för bred tilldelning av åtkomst till patientuppgifter ledde till överträdelser mot GDPR.
Praktiskt betyder det att journalsystem måste begränsa åtkomst utifrån faktisk patientrelation och yrkesroll, inte ge generell läsbehörighet till hela patientregistret. Dokumentation och logguppföljning blir extra viktiga här, eftersom känsliga uppgifter om hälsa kräver både en genomförd behovs- och riskanalys och bevis på att åtkomsten faktiskt övervakas löpande.
Praktisk checklista: åtgärder att göra nu
Börja i rätt ordning, annars bygger ni teknik på ett underlag som inte håller.
- Genomför en dokumenterad behovs- och riskanalys för era mest känsliga system.
- Inför eller stärk flerfaktorsautentisering för alla administrativa konton.
- Definiera rollbaserade behörighetsprofiler kopplade till arbetsuppgifter.
- Starta en första åtkomstgranskning med riskbaserat urval.
| Dokument | Syfte |
|---|---|
| Behovs- och riskanalys | Grund för varje behörighetsprofil |
| Åtkomstpolicy | Beskriver principer och ansvar |
| Förändringslogg | Spårbarhet för tilldelning och indragning |
| Granskningsprotokoll | Dokumenterar regelbundna stickprov |
En snabbstart kan vara klar inom några veckor om ni fokuserar på de mest kritiska systemen först. Full implementering med rollprofiler för hela organisationen tar normalt längre och bör ses som ett pågående arbete snarare än ett projekt med slutdatum.
Evertrusts expertperspektiv: praktiska fallgropar och snabba vinster
Det vanligaste felet vi ser är att behörighetsstyrning behandlas som en ren IT-fråga, utan koppling till hur verksamheten faktiskt arbetar. Resultatet blir behörighetsinflation: rättigheter som delas ut vid behov men sällan dras tillbaka. En snabb vinst är att automatisera offboarding-regler kopplade till HR-systemet och att införa riskbaserad logguppföljning istället för att bara samla loggdata utan analys. Vårt rådgivningsteam möter dessa mönster regelbundet hos organisationer som vill komma i fas med kraven.
En kort reflektion om verksamhetskopplingen
Teknik löser aldrig behörighetsstyrning på egen hand. Rutinerna måste förstås av dem som använder dem. Börja med behovs- och riskanalysen, gör sedan den första åtkomstgranskningen, och låt den styra resten.
— Jesper
Vanliga frågor
Vilka är de fem viktigaste principerna för dataskydd?
GDPR:s grundprinciper omfattar laglighet, syftesbegränsning, uppgiftsminimering, korrekthet, lagringsminimering och integritet/konfidentialitet, där behörighetsstyrning direkt stödjer den sistnämnda. Need-to-know och least privilege är de praktiska verktygen för att upprätthålla just den principen i vardagen.
Vilka är de grundläggande principerna för behandling av personuppgifter?
Behandling ska vara laglig, korrekt och öppen, begränsad till ett specifikt syfte och endast omfatta de uppgifter som faktiskt behövs. IMY:s vägledning om behörighetsstyrning kopplar dessa principer direkt till hur åtkomst ska begränsas internt.
Vad innebär principen om uppgiftsminimering?
Uppgiftsminimering innebär att endast de personuppgifter som är nödvändiga för ett specifikt syfte får samlas in och behandlas. I praktiken betyder det att behörigheter ska spegla exakt vad en roll behöver, varken mer data eller fler användare än nödvändigt.
Vilka är IMY:s grundläggande principer enligt GDPR?
IMY lyfter fram need-to-know och least privilege som kärnan i behörighetsstyrning: endast den åtkomst som är nödvändig för arbetsuppgiften ska ges. Myndigheten betonar också skriftliga rutiner för tilldelning, ändring och indragning av behörigheter, särskilt vid personalförändringar.

