
En DPIA, konsekvensbedömning avseende dataskydd, genomförs bäst i den ordning IMY själv föreslår. Ni bedömer först om den behövs. Sedan planerar ni arbetet, beskriver behandlingen, gör en rättslig analys och hanterar riskerna. Efter det tar ni ställning till förhandssamråd, hämtar in synpunkter, gör en samlad bedömning, förankrar resultatet och följer upp det löpande. Nedan går vi igenom varje steg: vad som ska göras, vem som gör det och var bedömningar oftast faller vid en granskning.
Kort sagt
- IMY föreslår en process i tio steg, från behovsbedömning till kontinuerlig uppföljning.
- En DPIA krävs som huvudregel när minst två av IMY:s nio kriterier är uppfyllda, men ibland räcker ett.
- Riskanalysen gäller bara risker för de registrerades fri- och rättigheter, inte verksamhetens egna risker.
- Är risken fortfarande hög efter era åtgärder ska ni begära förhandssamråd med IMY innan behandlingen startar.
- En DPIA är aldrig klar för gott: den ska ses över när risken ändras och följas upp regelbundet.
Innehållsförteckning
- Vad en DPIA ska åstadkomma
- De tio stegen i överblick
- Steg 1: Bedöm om en DPIA behövs
- Steg 2: Sätt ihop en arbetsgrupp och planera
- Steg 3: Beskriv behandlingen systematiskt
- Steg 4: Gör en rättslig analys
- Steg 5: Identifiera, analysera och åtgärda riskerna
- Steg 6: Ta ställning till förhandssamråd
- Steg 7: Hämta in synpunkter från berörda
- Steg 8: Gör en sammantagen bedömning
- Steg 9: Förankra beslutet i organisationen
- Steg 10: Följ upp kontinuerligt
- Vanliga misstag när stegen genomförs
- Så ser vi på DPIA-arbetet
- Hjälp med er konsekvensbedömning
- Vanliga frågor om DPIA
- Källor
Vad en DPIA ska åstadkomma
Enligt IMY:s praktiska guide är en konsekvensbedömning en pågående och dokumenterad process. Den ger er en fördjupad förståelse för behandlingen, för riskerna för de enskilda och för de åtgärder som behövs för att minska dem. Den är också ert bästa bevis för ansvarsskyldigheten: dokumentet visar att ni har tänkt efter före och vidtagit lämpliga åtgärder.
Det är just den dokumenterade delen som avgör om bedömningen håller. IMY:s FAQ anger att en konsekvensbedömning alltid måste dokumenteras så att tillsynsmyndigheten kan kontrollera att minimikraven i artikel 35 är uppfyllda. Hur detaljerad dokumentationen ska vara är inte reglerat, men den måste gå att följa för en utomstående granskare.
De tio stegen i överblick
| Steg | Vad ni gör | Typiskt resultat |
|---|---|---|
| 1. Bedöm behovet | Prövar behandlingen mot artikel 35 och IMY:s nio kriterier | Motiverat beslut: DPIA eller inte |
| 2. Arbetsgrupp och plan | Utser ansvariga, involverar dataskyddsombud, verksamhet och IT | Projektplan och rollfördelning |
| 3. Systematisk beskrivning | Kartlägger uppgifter, ändamål, flöden, system och mottagare | Beskrivning av behandlingen |
| 4. Rättslig analys | Prövar rättslig grund, principer, nödvändighet och proportionalitet | Juridisk bedömning |
| 5. Riskhantering | Identifierar, analyserar och åtgärdar risker, bedömer kvarstående risk | Riskregister och åtgärdsplan |
| 6. Förhandssamråd | Prövar om hög risk kvarstår | Beslut om samråd med IMY |
| 7. Synpunkter | Hämtar in åsikter från registrerade, ombud och biträden | Dokumenterade synpunkter |
| 8. Samlad bedömning | Väger ihop analys, risker och åtgärder | Slutsats om behandlingen |
| 9. Förankring | Beslut i organisationen, ansvar för åtgärder | Fattat beslut av ansvarig chef |
| 10. Uppföljning | Ser över bedömningen löpande och när risken ändras | Plan för översyn |
IMY har också en mall för konsekvensbedömning som motsvarar steg 3 till 10. Vill ni ha ett eget dokument att utgå från finns även vår DPIA-rapportmall.
Steg 1: Bedöm om en DPIA behövs
En DPIA är obligatorisk när en behandling sannolikt leder till hög risk för fysiska personers rättigheter och friheter. Ni utgår från faktorerna i artikel 35.1 (ny teknik, behandlingens art, omfattning, sammanhang och ändamål), exemplen i artikel 35.3 och IMY:s förteckning. Enligt IMY:s sida om när en konsekvensbedömning ska genomföras gäller som huvudregel att minst två av nio kriterier ska vara uppfyllda:
- Utvärdering eller poängsättning av människor
- Automatiserade beslut med rättsliga eller liknande betydande följder
- Systematisk övervakning
- Känsliga eller mycket personliga uppgifter
- Behandling i stor omfattning
- Kombination av uppgifter från flera behandlingar på ett sätt som de registrerade inte kunnat förvänta sig
- Uppgifter om sårbara personer
- Ny teknik eller nya organisatoriska lösningar
- Behandling som hindrar tillgång till en tjänst eller ett avtal
Ett kriterium kan räcka. Ett nytt AI-stöd för urval av jobbsökande bör till exempel bedömas noga redan på kriterium 1, eftersom kandidaterna poängsätts. Dokumentera även beslutet att inte göra en DPIA, med motivering. Det visar att ni har gjort bedömningen.
Hur allvarligt det kan bli att hoppa över steget visar IMY:s beslut om en kommun som fick sanktionsavgift för att inte ha bedömt konsekvenserna innan en molnbaserad samarbetsplattform infördes.
Steg 2: Sätt ihop en arbetsgrupp och planera
Den personuppgiftsansvarige har det yttersta ansvaret och ska se till att bedömningen görs och följs upp, enligt IMY:s rättsliga tolkningsstöd. Själva arbetet kan utföras av personer inom eller utanför organisationen.
En fungerande arbetsgrupp har oftast:
- Verksamhetsägaren, som äger ändamålet och kan svara på varför behandlingen behövs.
- Dataskyddsombudet, som ska få korrekt och tillräcklig information för att kunna ge råd.
- IT och informationssäkerhet, för system, åtkomst och tekniska skydd.
- Jurist eller privacy counsel, för rättslig grund och proportionalitet.
- Personuppgiftsbiträden, som är skyldiga att bistå.
Sätt en tidplan som landar före beslutet om att införa behandlingen, inte efter. Läs mer om dataskyddsombudets roll vid en DPIA om ni vill tydliggöra var ombudets rådgivning slutar och verksamhetens ansvar börjar.
Steg 3: Beskriv behandlingen systematiskt
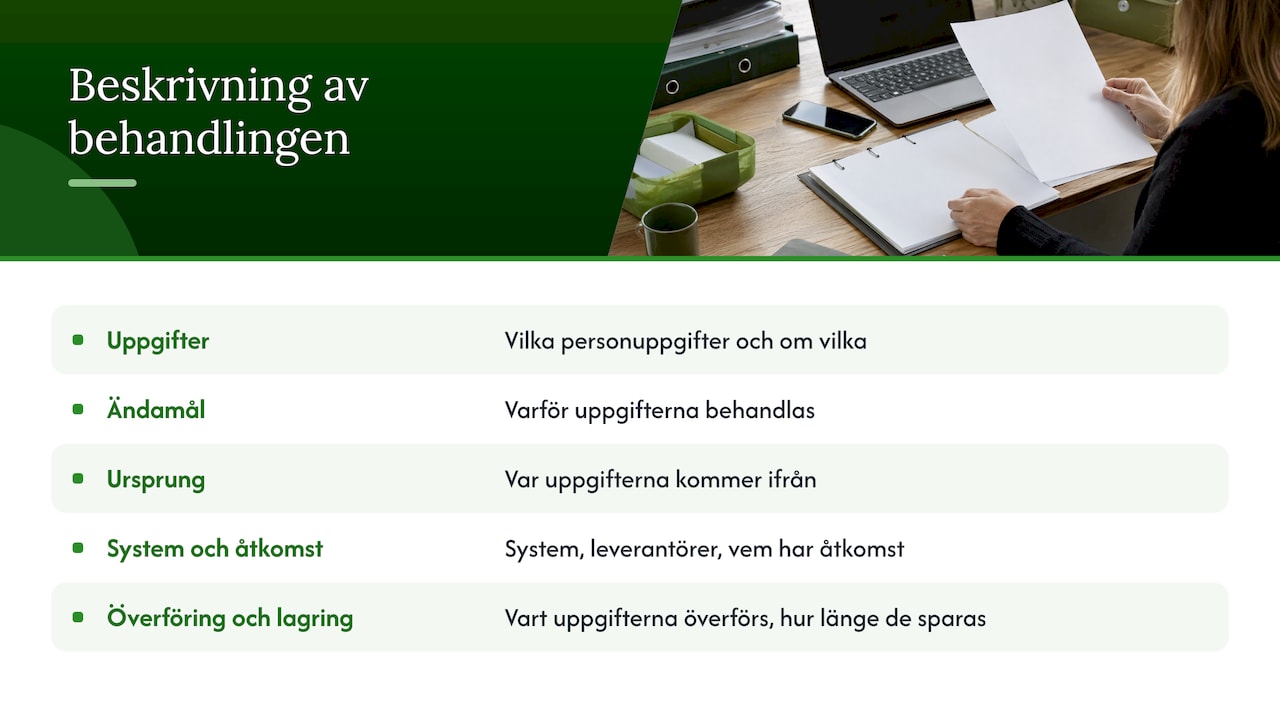
Här lägger ni grunden för allt som följer. Beskriv vilka personuppgifter som behandlas, om vilka, för vilka ändamål, var de kommer ifrån, vilka system och leverantörer som används, vem som har åtkomst, vart uppgifterna överförs och hur länge de sparas. En flödesskiss över informationen sparar ofta många sidor text.
Var konkret även med till synes harmlösa kontaktuppgifter och kanaler. Ett exempel från ett annat EU-land är certifierad e-post, där genomgången av PEC-adresser och GDPR visar hur reglerna för användning av sådana adresser påverkar vilka ändamål och mottagare som ska beskrivas.
Underskatta inte biträdena. Varje molntjänst och underleverantör ska synas i beskrivningen. Gör ni samtidigt en leverantörsbedömning enligt GDPR blir underlaget för steg 5 betydligt starkare.
Steg 4: Gör en rättslig analys
Den rättsliga analysen prövar om behandlingen alls är tillåten och om den är nödvändig och proportionell i förhållande till ändamålet. Gå igenom:
- Rättslig grund enligt artikel 6, och undantag enligt artikel 9 för känsliga uppgifter.
- Principerna i artikel 5: ändamålsbegränsning, uppgiftsminimering, korrekthet, lagringsminimering.
- De registrerades rättigheter och hur ni tillgodoser dem i praktiken.
- Överföringar till tredjeland.
- Eventuella godkända uppförandekoder i er bransch, som IMY:s översikt om konsekvensbedömning anger att ni ska kontrollera.
Proportionaliteten är där många bedömningar spricker. I tillsynsbeslutet om ansiktsigenkänning för närvarokontroll av elever konstaterades att en riskbedömning som saknar bedömning av riskerna för de registrerade och en redogörelse för proportionaliteten inte uppfyller artikel 35. Skriv därför ut varför mindre ingripande alternativ inte räcker för ändamålet.
Steg 5: Identifiera, analysera och åtgärda riskerna
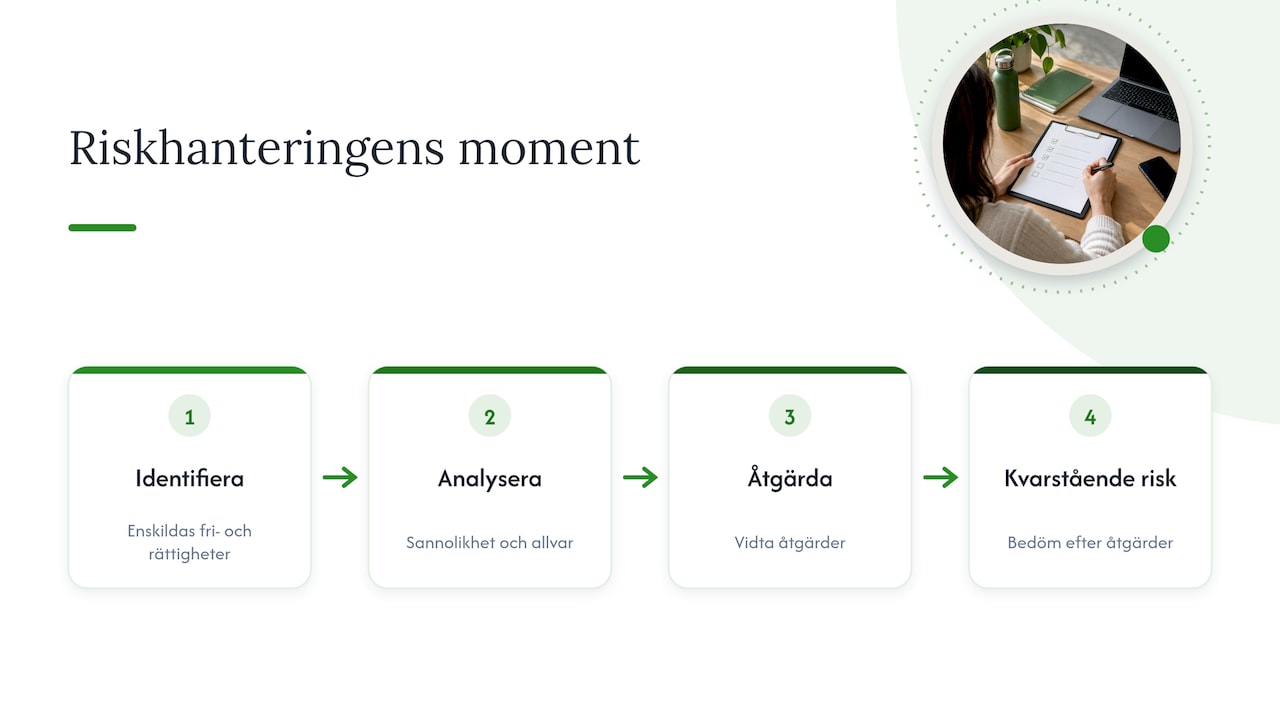
Riskhanteringen har fyra delmoment enligt IMY: identifiera risker för fysiska personers fri- och rättigheter, analysera dem utifrån sannolikhet och allvar, vidta åtgärder och bedöma kvarstående risk.
SKR beskriver i sin vägledning om målet med en konsekvensbedömning att riskdelen ska innehålla riskens ursprung, hot, möjliga konsekvenser, sannolikhets- och konsekvensgrad samt planerade åtgärder.
Håll fokus rätt. Det är bara risker för de enskilda som hör hemma här, främst dataskydd och integritet men också rättigheter som yttrandefrihet och skydd mot diskriminering. Risker för organisationen, som driftstopp eller ryktesskador, hanteras i informationssäkerhetens riskbedömning. En praktisk riskrad kan se ut så här: “Obehörig åtkomst till hälsouppgifter via delade konton. Sannolikhet: medel. Allvar: högt. Åtgärd: individuella konton med flerfaktorsinloggning och loggkontroll. Kvarstående risk: låg.”
Steg 6: Ta ställning till förhandssamråd
Om bedömningen visar att hög risk kvarstår trots era åtgärder ska ni enligt artikel 36 begära förhandssamråd med IMY innan behandlingen påbörjas. En gedigen och väl dokumenterad konsekvensbedömning ska vara klar innan begäran skickas.
Planera in tiden. IMY anger att myndigheten har åtta veckor på sig att svara och kan förlänga med sex veckor när behandlingen är komplicerad. I praktiken ska ni alltså räkna med upp till fjorton veckor innan ett projekt med kvarstående hög risk kan starta.
Steg 7: Hämta in synpunkter från berörda
När det är lämpligt ska ni inhämta synpunkter från de registrerade eller deras företrädare. Det kan vara en enkät till kunder, samråd med fackliga företrädare inför ett nytt HR-system eller dialog med en avgränsad grupp registrerade. Dataskyddsombudets råd hör också hit. IMY:s guide rekommenderar att ombudet skriver ett separat utlåtande som visar hur ombudet involverats och vilket underlag som använts. Väljer ni att inte följa en rekommendation bör beslutet dokumenteras med motivering.
Avstår ni från att fråga de registrerade, skriv varför. Det är också en del av bedömningen.
Steg 8: Gör en sammantagen bedömning
Nu väger ni ihop beskrivningen, den rättsliga analysen, riskerna, åtgärderna och synpunkterna till en slutsats. Kan behandlingen genomföras som planerat, med ändringar, efter förhandssamråd eller inte alls? Bedömningen ska gå att förstå för en beslutsfattare som inte deltagit i arbetet, så skriv den kort och tydligt, med hänvisningar till underlaget.
Steg 9: Förankra beslutet i organisationen
En DPIA som ingen chef har fattat beslut om är bara ett utkast. Låt den som har mandat för behandlingen godkänna bedömningen och åtgärdsplanen, med namngivna ansvariga och datum för varje åtgärd. Här blir det tydligt att ansvaret ligger på den personuppgiftsansvarige, inte på dataskyddsombudet. Vår artikel om dataskyddsombudets ansvar reder ut gränsdragningen.
Steg 10: Följ upp kontinuerligt
Enligt artikel 35.11 ska bedömningen granskas vid behov, åtminstone när risken förändras. IMY:s presentation av den praktiska guiden anger löpande översyn, översyn när risken ändras och vartannat år som utgångspunkt. Typiska triggers för en ny översyn är ny leverantör, nya kategorier av uppgifter, nytt ändamål, en incident eller en ny AI-funktion i ett befintligt system.
Bygg in översynen i er ändringshantering så att ingen ändring i ett system kan godkännas utan en kontroll mot den gällande DPIA:n.
Vanliga misstag när stegen genomförs
- DPIA:n görs efter beslutet. Bedömningen ska ske före behandlingen, annars kan den inte påverka utformningen.
- Verksamhetsrisker blandas in. Det späder ut analysen och flyttar fokus från de registrerade.
- Proportionaliteten saknas. En lista över säkerhetsåtgärder ersätter inte en motivering till varför behandlingen är nödvändig.
- Biträden glöms bort. Underleverantörer och överföringar utanför EU ska synas i beskrivningen.
- Ingen äger uppföljningen. Utan ansvarig och datum blir steg 10 aldrig av.
För en djupare genomgång av arbetsprocessen, se vår guide till DPIA-genomförande.
Så ser vi på DPIA-arbetet
Vi möter ofta organisationer som har en mall men saknar en process. Mallen fylls i en gång, sparas i en mapp och glöms bort tills IMY eller en revisor frågar efter den. Det är där riskerna uppstår.
Vår erfarenhet är att DPIA:n blir bäst när juridiken och det praktiska arbetet sker tillsammans. Den rättsliga analysen och proportionalitetsbedömningen kräver juridisk spetskompetens, medan riskhanteringen kräver att någon förstår hur systemen faktiskt används. Därför arbetar vi med båda delarna i samma uppdrag och skriver bedömningar som går att förstå för den som ska fatta beslut.
Lika viktigt är att stegen lever vidare. Det är därför vi har byggt Trustview, en plattform skapad av jurister och experter, för att samla bedömningar, åtgärder och uppföljning på ett ställe och automatisera det som annars faller mellan stolarna.
Jesper
Hjälp med er konsekvensbedömning
Vi genomför risk- och konsekvensbedömningar åt organisationer som vill ha en DPIA som håller vid granskning, från behovsbedömning till förankrat beslut. Vi kan också ta rollen som externt dataskyddsombud och lämna det skriftliga utlåtande som guiden rekommenderar.

Läs mer om våra risk- och konsekvensbedömningar (DPIA) eller se hur GRC-verktyget Trustview hjälper er att hålla bedömningarna uppdaterade.
Vanliga frågor om DPIA
Hur lång tid tar en DPIA?
Det beror på hur komplex behandlingen är och hur bra underlaget är från början. En avgränsad behandling med tydliga system kan bedömas på några veckor, medan stora system med många biträden tar längre tid. Kvarstår hög risk tillkommer förhandssamrådet, där IMY har åtta veckor med möjlighet till sex veckors förlängning.
Måste dataskyddsombudet göra DPIA:n?
Nej. Den personuppgiftsansvarige ansvarar för att bedömningen görs, och den kan utföras av personer inom eller utanför organisationen. Dataskyddsombudet ger råd, ska få tillräcklig information och bör lämna ett eget skriftligt utlåtande.
Räcker det att använda IMY:s mall?
Mallen är ett bra stöd och motsvarar steg 3 till 10 i IMY:s guide. Den ersätter dock inte själva analysen: det är innehållet, särskilt proportionalitet och riskbedömning, som avgör om kraven i artikel 35 är uppfyllda. Behovsbedömningen i steg 1 behöver ni också dokumentera separat.
Hur ofta ska en DPIA ses över?
Alltid när risken förändras, till exempel vid ny leverantör, nytt ändamål eller en incident. IMY:s utgångspunkt är dessutom en regelbunden översyn vartannat år.
Behöver vi en DPIA för ett AI-verktyg?
Ofta, ja. Ny teknik är ett av IMY:s nio kriterier, och AI-verktyg kombinerar det ofta med utvärdering av människor, stor omfattning eller automatiserade beslut. Gör alltid behovsbedömningen i steg 1 och dokumentera resultatet.
Källor
- IMY: Hur ska en konsekvensbedömning genomföras?
- IMY: När ska en konsekvensbedömning genomföras?
- IMY: Konsekvensbedömning enligt GDPR
- IMY: Vägledning vid konsekvensbedömning, en praktisk guide
- IMY: Vägledning vid konsekvensbedömning, rättsligt tolkningsstöd
- IMY: Mall för konsekvensbedömning enligt dataskyddsförordningen
- IMY: Presentation av den praktiska guiden
- IMY: Vanliga frågor och svar om konsekvensbedömning
- IMY: Förhandssamråd
- IMY: Begära förhandssamråd
- IMY: Sanktionsavgift mot kommun som inte bedömt konsekvenser
- IMY: Tillsynsbeslut om ansiktsigenkänning för närvarokontroll av elever
- SKR: Vad är målet med en konsekvensbedömning?
- PEC och GDPR

