
En cookiebanner i Sverige ska göra tre saker. Den ska berätta tydligt vilka kakor webbplatsen använder och varför, den ska hämta ett aktivt och frivilligt samtycke innan några icke-nödvändiga kakor sätts, och den ska göra det lika enkelt att tacka nej eller ångra sig som att tacka ja. Det är kärnan i PTS vägledning om kakor och i den kritik IMY har riktat mot företags kakbanners. Här går vi igenom kraven punkt för punkt, var de kommer ifrån och hur ni kontrollerar att er egen lösning håller vid en granskning.
Kort sagt
- Samtycke krävs för alla kakor som inte är nödvändiga för den tjänst besökaren har bett om, till exempel statistik- och marknadsföringskakor.
- Inga sådana kakor får sättas innan besökaren har gjort ett aktivt val. Om besökaren inte väljer något gäller enbart nödvändiga kakor.
- Att avvisa ska vara lika enkelt som att acceptera, och återkallelsen ska kunna göras i samma gränssnitt där samtycket gavs.
- Före samtycket ska besökaren få veta syfte, lagringstid, om kakan kommer från tredje part och att samtycket kan återkallas.
- PTS har tillsyn över kakreglerna i lagen om elektronisk kommunikation, IMY över den personuppgiftsbehandling som sker via kakorna.
Innehållsförteckning
- Två regelverk och två tillsynsmyndigheter
- Vilka kakor kräver samtycke?
- Vad ett giltigt samtycke kräver
- Lika enkelt att säga nej som ja
- Inga kakor innan besökaren har valt
- Ändra och återkalla samtycket
- Checklista för er cookiebanner
- Så dokumenterar och kontrollerar ni samtyckena
- Vår syn på cookiebanners
- Så hjälper Evertrust er
- Vanliga frågor
- Källor
Två regelverk och två tillsynsmyndigheter
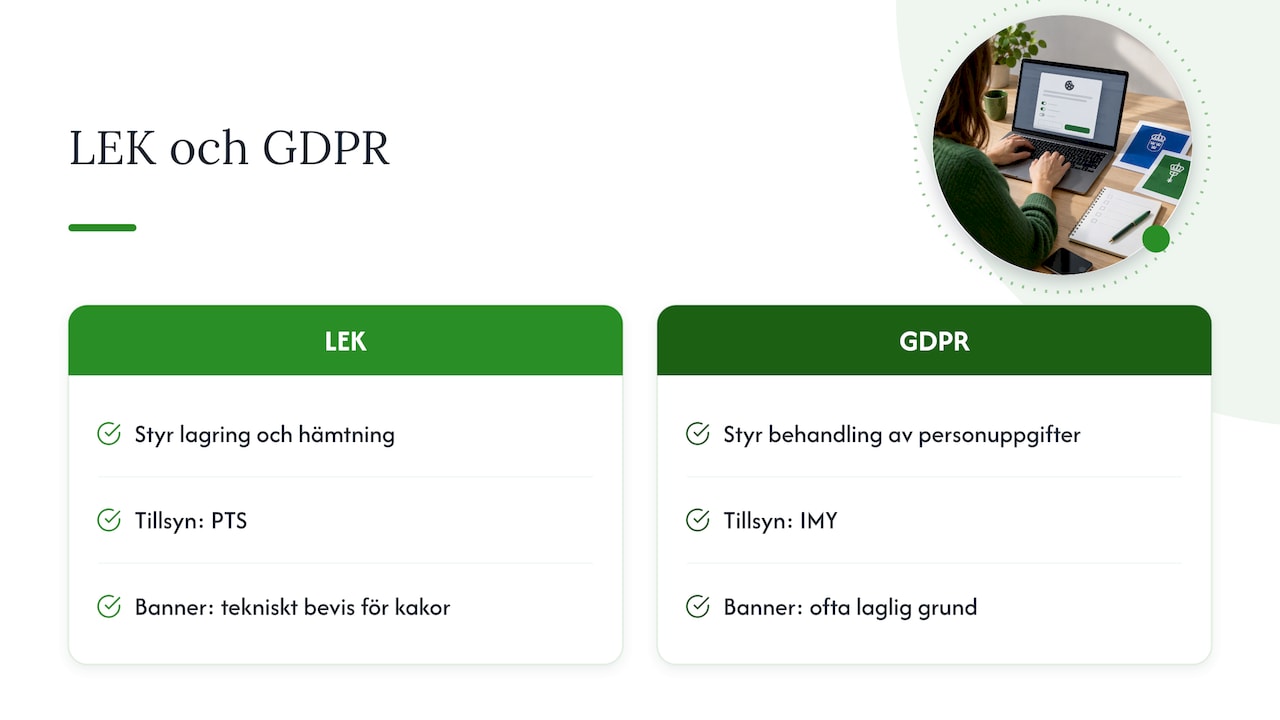
Kraven på en cookiebanner vilar på två lagar som samverkar. Den första är lagen om elektronisk kommunikation (LEK), som styr när information får lagras i eller hämtas från en besökares dator eller telefon. Där är PTS tillsynsmyndighet över LEK. Regeln bygger på EU:s ePrivacy-direktiv, och vi beskriver sambandet närmare på vår sida om e-privacy.
Den andra är dataskyddsförordningen. Så fort kakorna används för att samla in eller koppla ihop personuppgifter, som besökar-id, beteendedata eller annonsprofiler, är det GDPR som styr den behandlingen. Här är det IMY som har tillsyn över den efterföljande behandlingen av personuppgifter via kakor.
För er som webbplatsägare betyder det att en och samma banner måste klara båda regelverken. Bannern är det tekniska beviset på att ni har rätt att placera kakan enligt LEK, och ofta också den lagliga grunden för den behandling av personuppgifter som följer. Om ni vill fördjupa er i hur samtycke förhåller sig till övriga rättsliga grunder har vi en genomgång av laglig grund enligt GDPR.
Ett förbehåll som är bra att känna till: PTS ställningstaganden är inte rättspraxis i strikt mening, eftersom de inte är domstolsavgöranden, men de visar tydligt hur myndigheten ser på information och samtycke. Den som bygger sin banner efter PTS och IMY står därför på stabil grund.
Vilka kakor kräver samtycke?
Huvudregeln är enkel: kakor får inte lagras på besökarens dator eller telefon utan samtycke, med undantag för nödvändiga kakor. Enligt PTS gäller undantaget kakor som är absolut nödvändiga för att besökaren ska kunna använda en tjänst hen uttryckligen har begärt, exempelvis en varukorg eller en inloggning, samt kakor som enbart krävs för att överföra kommunikation.
| Typ av kaka | Typiskt exempel | Krävs samtycke? |
|---|---|---|
| Absolut nödvändig | Sessionskaka för inloggning, varukorg i e-handeln | Nej |
| Överföring av kommunikation | Teknisk kaka som krävs för att trafiken ska nå fram | Nej |
| Statistik och analys | Besöksmätning, värmekartor, A/B-tester | Ja |
| Marknadsföring | Annonspixlar, retargeting, konverteringsspårning | Ja |
| Inbäddat innehåll från tredje part | Videospelare eller sociala medier som sätter egna kakor | Ja, om kakorna inte är nödvändiga för tjänsten besökaren bett om |
Gränsdragningen är där de flesta misstagen görs. Att en kaka är bra för verksamheten gör den inte nödvändig i lagens mening. Statistik är det tydligaste exemplet: även om analysen används för att förbättra webbplatsen räknar PTS statistikkakor till dem som kräver samtycke. Vi reder ut de svåra fallen, som språkval, lastbalansering och säkerhetskakor, i vår artikel om nödvändiga cookies och gränsdragningen.
Analysverktyg från tredje part kan dessutom väcka andra frågor än själva samtycket, till exempel om överföring av personuppgifter utanför EU. Det blev tydligt när fyra företag fick sluta använda Google Analytics efter IMY:s granskning.
Vad ett giltigt samtycke kräver
Ett samtycke till kakor ska enligt PTS vara frivilligt, specifikt, informerat och aktivt. I praktiken betyder det här:
- Frivilligt: besökaren ska ha ett verkligt val. Att tacka nej får inte vara krångligare eller dyrare än att tacka ja.
- Specifikt: samtycket gäller tydligt angivna ändamål. EU:s portal Your Europe beskriver att besökare ska kunna ge separat samtycke till olika typer av kakor, till exempel statistik för sig och marknadsföring för sig.
- Informerat: besökaren ska förstå vad hen samtycker till innan valet görs.
- Aktivt: samtycket ska vara en handling, som ett klick på en knapp. Förkryssade rutor, att besökaren fortsätter surfa eller att bannern bara stängs räknas inte som ja.
Information som ska finnas innan valet
PTS anger vilken information webbplatsägaren måste lämna. Besökaren ska få veta:
- vilka kakor som används,
- vilka syften kakorna har,
- hur länge kakorna lagras,
- om kakorna är tredjepartskakor, och
- att samtycket när som helst kan återkallas, och hur.
Den sista punkten underskattas ofta. I IMY:s tillsynsbeslut mot Warner Music Sweden hänvisar myndigheten till EDPB:s riktlinjer om att information om rätten att återkalla ska ges redan innan samtycket lämnas. Det är ett minimikrav för att samtycket över huvud taget ska räknas som informerat.
Lägg informationen i två lager: en kort och begriplig text i själva bannern, och en fullständig kakförteckning ett klick bort. Det första lagret ska räcka för att besökaren ska förstå vad ett ja innebär. Det andra lagret ska vara så detaljerat att en revisor kan stämma av det mot vad som faktiskt sätts på webbplatsen.
Lika enkelt att säga nej som ja
IMY betonar att kakbannern ska ge klar och tydlig information och att det ska vara lika lätt att ge samtycke som att återkalla det. Myndigheten pekar också på att vilseledande design kan göra det svårare att lämna ett informerat och frivilligt samtycke.
Branschorganisationen IAB Sverige har uppdaterat sin minimistandard för cookiebanners efter att NOYB uppmärksammat banners som saknar ett avvisningsalternativ i första lagret och som använder förkryssade rutor. NOYB driver klagomål över hela Europa, och organisationen har även stämt IMY för hanteringen av klagomål. Bannerdesign är alltså ett område där granskningen kommer både från myndigheter och från organiserade klagande.
Det här är designvalen vi rekommenderar för att möta kravet på likvärdighet:
- Avvisa i första lagret. Knappen “Avvisa alla” eller “Endast nödvändiga” ska finnas bredvid “Acceptera alla”, inte gömd bakom “Inställningar”.
- Samma visuella tyngd. Knapparna ska ha jämförbar storlek, kontrast och placering. En färgstark accepteraknapp bredvid en grå textlänk för att avvisa är ett klassiskt exempel på vilseledande design.
- Inga förkryssade rutor. Alla kategorier utom nödvändiga ska vara avstängda tills besökaren själv slår på dem.
- Neutral formulering. Undvik texter som skuldbelägger den som tackar nej eller som antyder att webbplatsen inte fungerar utan samtycke när den gör det.
- Ingen stängningsknapp som tolkas som ja. Om bannern kan stängas med ett kryss ska det betyda att inga icke-nödvändiga kakor sätts.
Inga kakor innan besökaren har valt
Webbplatsen får inte sätta några icke-nödvändiga kakor innan besökaren har gjort ett aktivt val. Om besökaren varken tackar ja eller nej får enligt PTS enbart nödvändiga kakor lagras på enheten.
Här brister många webbplatser, inte i bannerns utseende utan i tekniken bakom. Bannern visas korrekt, men analys- och annonsskripten laddas ändå direkt när sidan öppnas. Så här kontrollerar ni:
- Öppna webbplatsen i ett privat webbläsarfönster utan sparade kakor.
- Öppna webbläsarens utvecklarverktyg och titta på lagrade kakor och nätverksanrop innan ni klickar på något i bannern.
- Notera varje kaka och varje anrop till tredje part. Allt som inte står som nödvändigt i er kakförteckning är ett fel.
- Klicka på “Avvisa alla”, ladda om sidan och upprepa kontrollen.
- Gör samma test på flera sidtyper: startsida, produktsidor, kassa och sidor med inbäddad video eller kartor.
Den tekniska lösningen är att alla skript som sätter samtyckeskrävande kakor blockeras tills rätt kategori har godkänts. Använder ni en tagghanterare ska varje tagg kopplas till en samtyckeskategori, så att en ny annonspixel inte kan publiceras utan att den hamnar bakom bannern.
Ändra och återkalla samtycket
Det ska vara lika enkelt att återkalla ett samtycke som att ge det. PTS anger att det bör finnas lättillgängliga länkar eller ikoner som är permanent synliga, så att besökaren när som helst kan ändra sina val utan att leta.
IMY har skärpt bilden i beslutet mot Warner Music Sweden. Myndigheten anser att det är en oskälig ansträngning för användaren att behöva byta gränssnitt eller leta i menyer för att återkalla ett samtycke. Återkallelsen måste därför vara möjlig i samma digitala gränssnitt där samtycket gavs. Ett mejl till kundtjänst eller en instruktion om att rensa kakor i webbläsaren räcker inte.
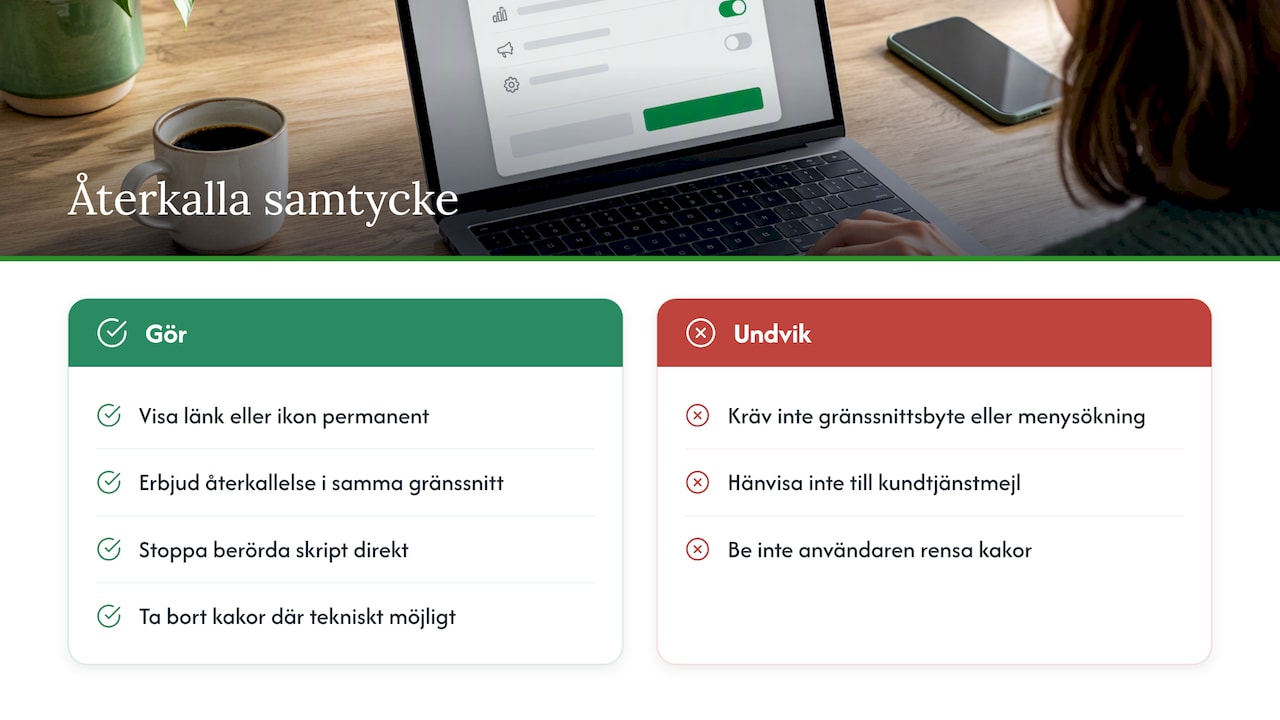
I praktiken innebär det en liten ikon eller en länk som “Cookieinställningar” som finns på varje sida, oftast i sidfoten eller fast i ett hörn. Den ska öppna samma val som bannern visade första gången. När besökaren drar tillbaka sitt samtycke ska de berörda skripten sluta köras direkt, och de kakor som redan satts bör tas bort där det tekniskt går.
Checklista för er cookiebanner
| Krav | Så kontrollerar ni |
|---|---|
| Inga icke-nödvändiga kakor före valet | Test i privat fönster med utvecklarverktyg innan något klick |
| Avvisa lika enkelt som acceptera | “Avvisa alla” i första lagret, med samma storlek och kontrast |
| Separat samtycke per kategori | Statistik, marknadsföring och övriga kategorier kan väljas var för sig |
| Inga förkryssade rutor | Alla kategorier utom nödvändiga är avstängda från början |
| Fullständig information | Syfte, lagringstid, tredje part och rätt att återkalla anges före valet |
| Återkallelse i samma gränssnitt | Permanent ikon eller länk på alla sidor som öppnar samma val |
| Avvisning respekteras | Efter “Avvisa alla” laddas inga analys- eller annonsskript |
| Aktuell kakförteckning | Förteckningen stämmer med det en skanning hittar på webbplatsen |
Så dokumenterar och kontrollerar ni samtyckena
En banner som fungerar i dag kan vara fel i morgon. Marknadsavdelningen lägger till en pixel, en byrå installerar ett nytt verktyg eller en leverantör ändrar sitt skript. Därför behöver hanteringen av cookiesamtycken vara en rutin och inte ett engångsprojekt. Enligt GDPR ska den personuppgiftsansvarige kunna visa att ett samtycke har lämnats, och det kräver dokumentation. Vi beskriver principerna mer utförligt i vår guide om samtyckeshantering enligt GDPR.
Det här är vad vi anser att en organisation bör ha på plats:
- Samtyckeslogg. För varje val: tidpunkt, ett pseudonymt id, vilka kategorier som godkändes eller avvisades och vilken version av bannertexten och kakförteckningen som visades.
- Versionshantering av texter. Spara varje version av bannern och kakpolicyn med datum. Utan den kan ni inte visa vad besökaren faktiskt informerades om.
- Kakförteckning med ägare. Varje kaka har ett angivet syfte, en lagringstid, en leverantör och en intern ansvarig.
- Regelbunden skanning. Skanna webbplatsen automatiskt, minst efter varje större release, och jämför resultatet med förteckningen.
- Ändringsrutin. Inga nya taggar eller skript publiceras utan att de klassats och kopplats till rätt samtyckeskategori.
- Leverantörskontroll. Tredjepartsverktyg som sätter kakor är ofta personuppgiftsbiträden eller självständigt ansvariga. Granska dem som andra leverantörer, enligt samma metod som i vår guide om leverantörsbedömning enligt GDPR.
När kakorna används för omfattande spårning, profilering eller sammanslagning av data från flera källor räcker det inte alltid att samtycket är korrekt inhämtat. Då bör ni också pröva om behandlingen kräver en konsekvensbedömning av dataskydd innan den startar. Vår steg-för-steg-guide om DPIA-genomförande visar hur ni lägger upp arbetet.
Vår syn på cookiebanners
Vi ser ofta att cookiebannern behandlas som en webbfråga som byrån får lösa. Men bannern är bara den synliga delen av ett större åtagande: att veta vilka verktyg som samlar in data, varför, hos vilka leverantörer och med vilket stöd. När det underliggande arbetet saknas spelar det ingen roll hur snygg bannern är.
De vanligaste bristerna vi hittar i våra granskningar är inte en saknad avvisningsknapp, utan skript som laddas före valet, kakförteckningar som inte uppdaterats på länge och en samtyckeslogg som ingen kan ta fram när den behövs. Det är frågor som ägs av juridik, IT och marknad tillsammans, och därför behöver någon hålla ihop dem.
Vår rekommendation är att se kakor som en del av organisationens samlade efterlevnadsarbete, med samma krav på dokumentation, ansvar och uppföljning som annan personuppgiftsbehandling. Då blir bannern rätt från början, och den förblir rätt när webbplatsen förändras.
Jesper
Så hjälper Evertrust er
Vill ni veta om er cookiebanner och era samtyckesflöden håller? Vi granskar webbplatsens kakor, bannerns design och samtyckesloggen mot PTS och IMY:s krav, och ger er en konkret åtgärdslista. Läs mer om vår GDPR-granskning och beredskap.

För organisationer som vill hålla ordning på samtycken, leverantörer och dokumentation över tid finns vår GRC-plattform Trustview, utvecklad av jurister och experter för att förenkla arbetet med GDPR och e-privacy. Behöver ni löpande stöd kan vi också ta rollen som externt dataskyddsombud eller privacy counsel genom våra rådgivnings- och konsulttjänster.
Vanliga frågor
Räcker det med en banner som bara har en “Acceptera”-knapp?
Nej. Samtycket ska vara frivilligt, och det ska vara lika enkelt att tacka nej som att tacka ja. En banner utan ett likvärdigt avvisningsalternativ i första lagret uppfyller inte de krav som PTS och IMY ställer.
Behöver vi en cookiebanner om vi bara använder nödvändiga kakor?
Nödvändiga kakor kräver inget samtycke, så då behövs ingen samtyckesbanner. Vi rekommenderar ändå att ni beskriver kakorna i er kakpolicy så att besökare kan se vad som lagras. Kontrollera noga att kakorna verkligen är nödvändiga för tjänsten besökaren har bett om.
Får vi använda ett statistikverktyg utan samtycke?
Enligt PTS räknas statistikkakor till de kakor som kräver samtycke. Analysverktyget ska därför blockeras tills besökaren aktivt har godkänt statistikkategorin. Om verktyget dessutom för över data utanför EU behöver ni även bedöma den överföringen enligt GDPR.
Vem utövar tillsyn, PTS eller IMY?
Båda, för olika delar. PTS har tillsyn över reglerna om lagring av och åtkomst till kakor i lagen om elektronisk kommunikation. IMY har tillsyn över den behandling av personuppgifter som sker via kakorna, enligt dataskyddsförordningen.
Hur ska en besökare kunna återkalla sitt samtycke?
Via samma gränssnitt där samtycket gavs, till exempel en permanent synlig ikon eller länk som öppnar bannerns val igen. IMY anser att det är en oskälig ansträngning om besökaren måste leta i menyer eller byta gränssnitt för att ångra sig.
Källor
- PTS: Kakor (cookies)
- Riksdagen: Efterföljning av cookielagen, svar på skriftlig fråga
- IMY: IMY riktar kritik mot företags kakbanners
- IMY: Beslut efter tillsyn, Warner Music Sweden AB
- Your Europe: Integritet på nätet, hur du använder kakor
- IAB Sverige: Uppdatering av minimum acceptable practice för cookiebanners
- IAB Sverige: PTS avslutar sin granskning om cookieinformation

