
Ett externt dataskyddsombud ger er tillgång till ett team med juridisk och teknisk bredd. Det ger också ett oberoende som är lättare att försvara inför IMY och en funktion som fortsätter fungera när en person slutar eller är sjuk. GDPR tillåter uttryckligen lösningen: IMY bekräftar att ombudet kan vara en konsult som utför uppgifterna som extern tjänsteleverantör, så länge övriga krav är uppfyllda. Nedan går vi igenom fördelarna en efter en, när den externa modellen passar bättre än en anställd, vad som påverkar kostnaden och vilket ansvar som alltid ligger kvar hos er.
Kort sagt
- Ett externt dataskyddsombud är tillåtet enligt GDPR och utförs genom ett tjänsteavtal, ofta av en grupp där en person är huvudkontakt.
- De största fördelarna är bredare kompetens, tydligare oberoende, kontinuitet och en kostnad som följer ert faktiska behov.
- Ansvaret för att följa GDPR flyttar aldrig. Det stannar hos den personuppgiftsansvarige, liksom skyldigheten att ge ombudet tid, resurser och information.
- IMY:s tillsyner visar att de vanligaste bristerna gäller sen involvering, svaga resurser och intressekonflikter, inte om ombudet är internt eller externt.
- Modellen fungerar bäst när ledningen bestämmer rapporteringsväg, kontaktpunkter och arbetsformer redan från start.
Innehållsförteckning
- Vad ett externt dataskyddsombud innebär i praktiken
- Sex fördelar med ett externt dataskyddsombud
- När passar en extern lösning bättre än en intern?
- Internt och externt sida vid sida
- Det här ansvaret stannar alltid hos er
- Vad påverkar kostnaden för ett externt dataskyddsombud?
- Så får ni ut mest av ett externt ombud
- Vårt perspektiv
- Dataskyddsombud som konsulttjänst hos Evertrust
- Vanliga frågor
- Källor
Vad ett externt dataskyddsombud innebär i praktiken
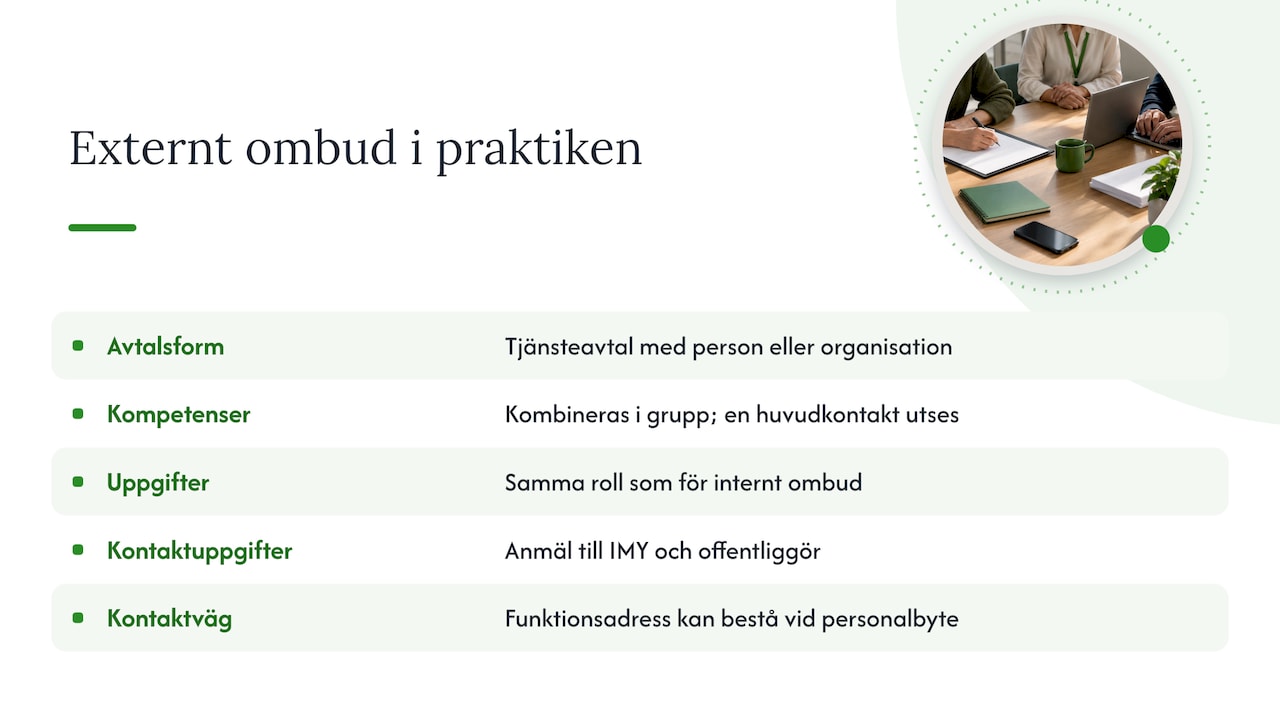
Med ett externt dataskyddsombud fylls den lagreglerade funktionen av en extern part på tjänstekontrakt i stället för av en anställd. Enligt artikel 29-gruppens riktlinjer om dataskyddsombud, som IMY publicerar på svenska, får uppgifterna utföras på grundval av ett tjänsteavtal med en enskild person eller en organisation. Riktlinjerna säger också att flera personer i en grupp kan kombinera sina kompetenser, så länge uppgifterna fördelas tydligt och en person utses till huvudkontakt för er.
Rollen är densamma som för ett internt ombud. Ombudet ska informera och ge råd, övervaka efterlevnaden, ge råd vid konsekvensbedömningar och vara kontaktpunkt mot IMY och de registrerade. Vill ni gå igenom uppgifterna i detalj beskriver vi dem i guiden om dataskyddsombudets ansvar. Har ni ännu inte avgjort om ni över huvud taget måste utse ett ombud, börja med bedömningen av när det krävs ett dataskyddsombud.
En praktisk detalj gäller oavsett modell: organisationer som ska ha ett ombud måste anmäla dataskyddsombudets kontaktuppgifter till IMY och offentliggöra dem så att de registrerade vet vart de ska vända sig. Med en extern lösning kan kontaktvägen vara en funktionsadress som inte behöver bytas när bemanningen förändras.
Sex fördelar med ett externt dataskyddsombud
1. Kompetens som matchar era behandlingar
Riktlinjerna anger att den sakkunskap som krävs ska stå i proportion till mängden uppgifter som behandlas och till hur känsliga och komplexa de är. Det är en hög ribba för en enskild anställd. Ett modernt dataskyddsarbete berör samtidigt arbetsrätt, avtal med leverantörer, tredjelandsöverföringar, informationssäkerhet, kamerabevakning och numera AI-system. Ett externt team kan låta en jurist ta avtalsfrågorna och en säkerhetsspecialist bedöma de tekniska skyddsåtgärderna, medan huvudkontakten håller ihop helheten. Vilken kunskap rollen kräver går vi igenom i artikeln om vilken kompetens ett dataskyddsombud behöver.
2. Ett oberoende som är lättare att visa
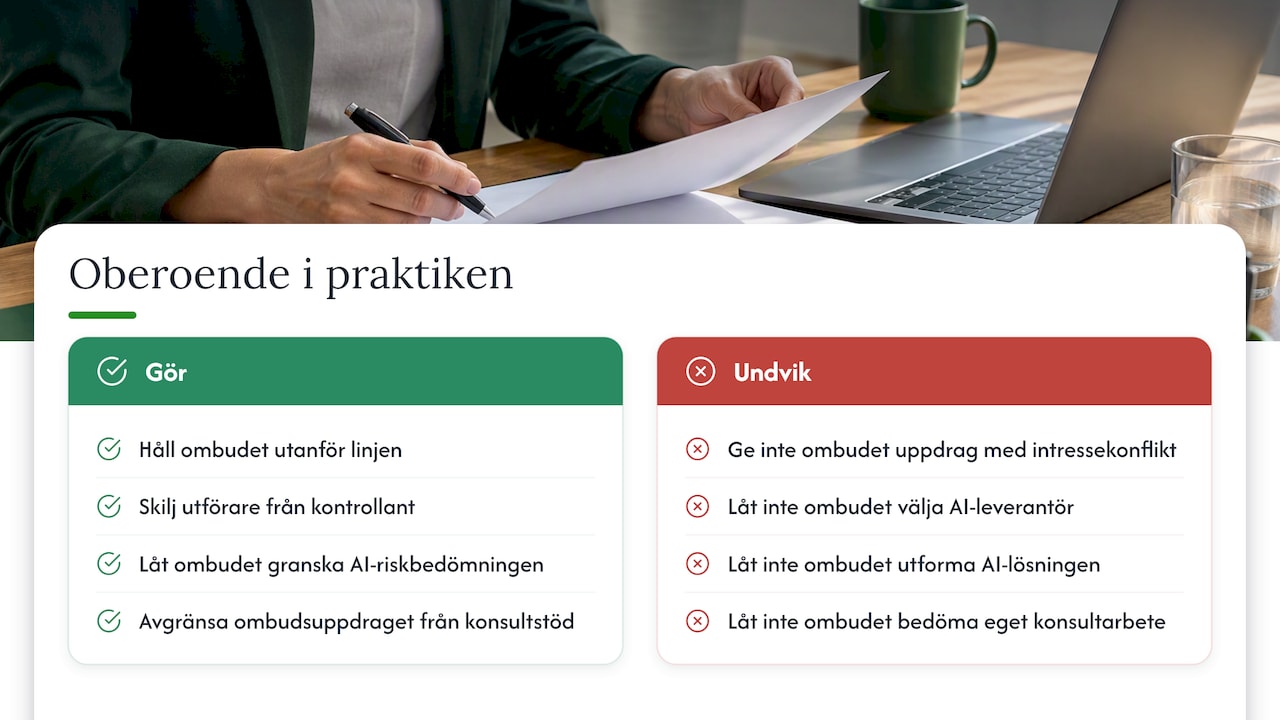
Dataskyddsombudet ska kunna agera oberoende och får inte ha uppdrag som skapar intressekonflikter. I praktiken är det här en av de punkter där interna ombud oftast får problem. IMY har i sina praxisbeslut granskat organisationer där ombuden hade andra uppdrag i verksamheten, till exempel som informationssäkerhetschef. I ett av fallen konstaterades en intressekonflikt när Region Västerbottens dataskyddsombud i rollen som regionjurist gav råd i dataskyddsfrågor och sedan behövde granska samma arbete.
Ett externt ombud sitter inte i linjen, äger inga system och fattar inga affärsbeslut hos er. Det gör det enklare att hålla isär utförare och kontrollant. Samma princip gäller i nya områden: när verksamheten inför AI-verktyg ska ombudet ge råd och granska riskbedömningen, inte själv välja leverantör eller utforma lösningen. Det är just i AI-projekt som rollerna lätt flyter ihop, och en genomgång av dataskyddsutmaningar vid AI-användning visar hur många beslut som fattas tidigt, långt innan någon granskar dem.
Ett externt avtal löser dock inte oberoendet automatiskt. Om konsulten också anlitas för att skriva era policyer eller genomföra DPIA:er som ombudet sedan ska bedöma, uppstår samma konflikt som internt. Avtalet bör därför tydligt skilja ombudsuppdraget från annat konsultstöd.
3. Kontinuitet när en person inte är på plats
Ett internt ombud är ofta en ensam funktion. Vid semester, föräldraledighet, sjukdom eller uppsägning står ni utan stöd, och en personuppgiftsincident väntar inte. Riktlinjerna öppnar för en grupp där kompetenser kombineras. Det ger en inbyggd ersättare som redan känner till er verksamhet, och kunskapen om era behandlingar finns dokumenterad hos leverantören i stället för i en enskild persons huvud.
4. Snabb start utan rekrytering
Att rekrytera en erfaren dataskyddsspecialist tar tid, och de som kombinerar juridik och teknik är få. Ett externt ombud kan ofta börja arbeta inom några veckor. För organisationer som nyligen hamnat under kraven i artikel 37, eller som har förlorat sitt interna ombud, kan det vara skillnaden mellan att ha en fungerande funktion och att stå utan. Hur de första månaderna bör läggas upp beskriver vi i guiden om onboarding av externt dataskyddsombud.
5. En kostnad som följer behovet
En heltidstjänst kostar lön, sociala avgifter, kompetensutveckling och verktyg, även de månader då arbetsbelastningen är låg. Med ett externt upplägg betalar ni för den omfattning ni faktiskt behöver, och omfattningen kan utökas vid till exempel ett stort systembyte, ett förvärv eller en tillsyn. Kostnaden blir också lättare att budgetera när avtalet beskriver vad som ingår.
6. Erfarenhet från många verksamheter
Ett externt ombud ser hur liknande frågor hanteras i andra branscher och organisationer: hur andra dokumenterar intresseavvägningar, hur de svarar på begäranden om registerutdrag eller hur de har hanterat en incident. Den jämförelsen är svår att få internt och gör råden mer konkreta. Fler aspekter tar vi upp i vår översikt över fördelar med externt dataskyddsombud för verksamheten.
När passar en extern lösning bättre än en intern?
Det finns inget generellt svar, men vissa situationer talar tydligt för den externa modellen.
| Situation | Varför en extern lösning ofta passar |
|---|---|
| Ni har 50 till 500 anställda och ingen dataskyddsjurist | Behovet motiverar sällan en heltidstjänst, men kraven är desamma |
| Ombudet har i dag andra roller, till exempel jurist eller säkerhetschef | Risken för intressekonflikt minskar när kontrollfunktionen ligger utanför linjen |
| Ni behandlar känsliga uppgifter eller övervakar personer systematiskt | Sakkunskapen ska stå i proportion till hur känsliga och komplexa behandlingarna är |
| Koncern med flera bolag | En gemensam extern funktion kan ge samma nivå i alla bolag |
| Ert interna ombud slutar eller går på lång ledighet | Funktionen kan bemannas snabbt utan glapp |
| Ni står inför en större förändring, till exempel AI-införande eller nytt affärssystem | Ni behöver specialistkompetens under en period med hög belastning |
Ett internt ombud kan passa bättre i stora organisationer med omfattande behandlingar varje dag, där behovet av närvaro är konstant och där det finns resurser att bygga ett eget team. Många väljer då en kombination: ett internt ombud med externt stöd för specialistfrågor, kapacitetstoppar och kvalitetssäkring.
Internt och externt sida vid sida
| Kriterium | Internt dataskyddsombud | Externt dataskyddsombud |
|---|---|---|
| Kompetens | Beror på en person | Ett team kan kombinera juridik, säkerhet och teknik |
| Oberoende | Risk för dubbla roller i linjen | Lättare att hålla isär, men kräver tydligt avtal |
| Kontinuitet | Sårbar vid frånvaro | Ersättare finns i gruppen |
| Kännedom om verksamheten | Hög från dag ett | Byggs upp under onboarding |
| Kostnad | Fast, oavsett belastning | Anpassas efter omfattning |
| Starttid | Rekryteringstid | Vanligen kortare |
Den största svagheten hos ett externt ombud är att det inte finns på plats i vardagen och därför riskerar att få information sent. Det går att hantera med fasta avstämningar, tydliga kontaktvägar och krav på att ombudet kopplas in tidigt. Vi beskriver riskerna och hur ni minskar dem i artikeln om nackdelar med externt dataskyddsombud.
Det här ansvaret stannar alltid hos er
Att anlita ett externt ombud är inte att lägga ut GDPR-ansvaret. Enligt riktlinjerna är det den personuppgiftsansvarige eller personuppgiftsbiträdet som ska säkerställa och kunna visa att behandlingen följer förordningen. Ombudet ger råd och granskar, men det är ni som fattar besluten och bär konsekvenserna.
Organisationen ska dessutom ge ombudet:
- tillräcklig tid och de resurser som krävs,
- tillgång till personuppgifter och behandlingsförfaranden,
- stöd för att upprätthålla sin sakkunskap,
- aktivt stöd från ledningen och involvering i god tid i frågor som rör personuppgifter,
- en direkt rapporteringsväg till högsta ledningen.
Att detta inte är teori visar IMY:s granskningar. Den 27 juni 2024 fick socialnämnden i Örebro en reprimand för att inte ha säkerställt ombudets tidiga involvering, tillräckliga resurser och direkta rapportering till högsta förvaltningsnivån, enligt IMY:s sammanfattning av de fördjupade granskningarna. Bristerna låg alltså hos organisationen, inte hos ombudet. Samma krav gäller för ett externt ombud, och avtalet bör beskriva hur de uppfylls. Vad det betyder i timmar, budget och åtkomst går vi igenom i artikeln om vilka resurser ett dataskyddsombud behöver.
Vad påverkar kostnaden för ett externt dataskyddsombud?
Priset sätts nästan alltid utifrån omfattning, inte utifrån titel. De här faktorerna brukar avgöra:
- Antal och typ av behandlingar. Känsliga personuppgifter, uppgifter om barn eller storskalig övervakning kräver mer granskning än vanlig hantering av kund- och personaluppgifter.
- Organisationens storlek och struktur. Fler bolag, fler länder och fler system ger fler kontaktytor och mer att följa upp.
- Mognaden i ert dataskyddsarbete. Saknas registerförteckning, incidentrutiner eller biträdesavtal blir de första månaderna mer omfattande.
- Hur ofta ombudet ska delta. Löpande avstämningar, ledningsrapportering och medverkan i projekt påverkar hur många timmar som går åt.
- Antal DPIA:er och incidenter. Rådgivning vid konsekvensbedömningar och incidenter är ofta den del som varierar mest över året.
- Upplägget. Fast månadsavgift, timbank eller ett avtal med fast grund och rörlig del ger olika förutsägbarhet.
Be leverantören beskriva vad som ingår i grundavtalet och vad som debiteras separat, till exempel utbildning, revisioner eller stöd vid tillsyn. Vilka frågor ni bör ställa innan ni skriver avtal finns i guiden om hur ni väljer rätt externt dataskyddsombud.
Så får ni ut mest av ett externt ombud
- Kartlägg nuläget. Ge ombudet registerförteckning, befintliga policyer och de senaste incidenterna redan första veckan.
- Bestäm rapporteringsvägen. Ombudet ska kunna rapportera direkt till högsta ledningen. Skriv in hur ofta och i vilken form.
- Utse en intern kontaktperson. Någon hos er bör samordna frågor och se till att ombudet får information i tid.
- Koppla in ombudet tidigt. Gör det till en rutin att ombudet tillfrågas när nya system, leverantörer eller AI-verktyg utreds.
- Skilj på uppdragen. Låt avtalet tydligt visa vad som är ombudsuppdrag och vad som är annat konsultstöd, så att ombudet inte granskar sitt eget arbete.
- Följ upp årligen. Gå igenom ombudets rapport i ledningsgruppen och besluta om åtgärder.
Vårt perspektiv
Vi möter ofta organisationer som frågar om de ska välja internt eller externt ombud. Den viktigare frågan är om ledningen är beredd att lyssna på det ombudet säger. IMY:s tillsyner pekar åt samma håll: det som fäller organisationer är sen involvering, svaga resurser och dubbla roller. Därför börjar vi varje uppdrag med att komma överens om rapporteringsväg och arbetsformer, innan vi tittar på enskilda behandlingar.
Vi tror också att ombudet blir mer värdefullt när det har både juridisk spetskompetens och förståelse för informationssäkerhet. De flesta frågor vi får handlar inte om en enskild artikel i GDPR, utan om hur en leverantör, ett system och ett avtal hänger ihop. Det är där ett team gör skillnad jämfört med en ensam funktion. Och vi håller fast vid gränsen mellan råd och utförande: vi hjälper gärna till med DPIA:er och compliance-program, men då i ett separat uppdrag och aldrig så att ombudet granskar sitt eget arbete.
— Jesper
Dataskyddsombud som konsulttjänst hos Evertrust
Evertrust tar rollen som externt dataskyddsombud för organisationer som vill ha en oberoende funktion med juridisk och teknisk bredd. Vi kan också stödja ert interna ombud med specialistfrågor, incidentrådgivning och extra kapacitet under perioder med hög belastning.
Behöver ni mer än ombudsrollen kan vi komplettera med GAP-analyser, DPIA:er, utbildningar för medarbetare och vår GRC-plattform Trustview. Läs mer om dataskyddsombud som konsulttjänst och kontakta oss för ett första samtal om ert behov.
Vanliga frågor
Är ett externt dataskyddsombud lika giltigt som ett internt?
Ja. GDPR tillåter att ombudet utför uppgifterna på grundval av ett tjänsteavtal, och IMY bekräftar att en konsult kan vara ombud om övriga krav är uppfyllda. Kraven på kompetens, oberoende och resurser är desamma oavsett modell.
Kan vi ha ett externt ombud för flera bolag i en koncern?
Ja, en koncern får utse ett gemensamt dataskyddsombud, förutsatt att ombudet är lätt att nå från varje bolag. Med en extern grupp blir det enklare att ge alla bolag samma nivå och en tydlig huvudkontakt.
Vem ansvarar om något går fel?
Den personuppgiftsansvarige. Ombudet ger råd och övervakar, men det är organisationen som ska säkerställa och kunna visa att behandlingen följer GDPR. Ett beslut om sanktionsavgift från IMY riktas därför mot organisationen, inte mot ombudet.
Hur lång tid tar det innan ett externt ombud är i gång?
Själva avtalet och anmälan till IMY kan göras snabbt. Att lära känna era behandlingar, system och rutiner tar längre tid, och de första tre månaderna brukar gå åt till kartläggning, prioriteringar och att etablera arbetsformer.
Kan vårt externa ombud också skriva våra policyer?
Det bör ni vara försiktiga med. Om ombudet tar fram dokument eller beslut som det sedan ska granska uppstår en intressekonflikt. Låt i så fall arbetet göras i ett separat uppdrag, gärna av andra personer än de som har ombudsrollen.
Källor
- IMY: Får vi ha ett externt dataskyddsombud?
- Riktlinjer om dataskyddsombud, artikel 29-gruppen (IMY)
- IMY: Anmäla dataskyddsombud
- IMY: Praxisbeslut
- IMY: Klar med fördjupade granskningar av dataskyddsombudens roll

