
Internrevision enligt ISO/IEC 27001:2022 verifierar att ledningssystemet för informationssäkerhet uppfyller standardens krav och leder till mätbar förbättring, inte bara ett godkänt protokoll. Det viktigaste revisorn levererar är tre saker: ett riskbaserat revisionsprogram, en rapport med tydliga, spårbara fynd och en uppföljning som visar att åtgärderna faktiskt genomförts. Grunden ligger i kapitel 9 i ISO/IEC 27001:2022 och i vägledningen i ISO 19011 för hur revisionen ska genomföras.
Kort sagt:
- Revisionsprogrammet ska styras av organisationens riskbedömning, med frekvenser och omfattning anpassade efter processernas risknivå.
- Revisorn måste samla in hållbara bevis genom intervjuer, loggkontroller och dokumentgranskning för att styrka eller avvisa fynden.
- En tydlig koppling mellan SOA, Annex A och riskbedömningen är avgörande för att revisionen ska vara riktig och relevant.
- Uppföljning av åtgärder ska ske inom tre till sex månader, och kvarstående avvikelser gör att fynden förblir öppna.
- Att bygga ett effektfullt revisionsprogram kräver fokus på de processer som utgör störst risk, inte enbart på att checka av ett standardformat.
Innehållsförteckning
- Vad kräver ISO/IEC 27001:2026 av internrevisionen?
- Så planerar du revisionsprogrammet: omfattning, frekvens och prioritering
- Genomföra internrevision: checklista för initiering, bevisinsamling och verifiering
- Kompetens och objektivitet enligt ISO 19011
- Rapportering och uppföljning: så säkrar du att åtgärder blir verklighet
- Praktisk checklista och vanliga fallgropar
- Evertrusts perspektiv på internrevision och juridisk integration
- Vad revisionsprogrammet ofta missar
- Evertrusts tjänster för internrevision, utbildning och interimsstöd
- Utvalda standarder och resurser för fördjupning
- Källor
- Vanliga frågor
Vad kräver ISO/IEC 27001:2026 av internrevisionen?
Kapitel 9.2 i ISO/IEC 27001:2022 kräver att organisationen genomför internrevision med planerade intervall för att avgöra om ledningssystemet uppfyller egna krav och standardens krav, och om det fungerar effektivt i praktiken. Kravet är inte en enstaka händelse utan en återkommande del av ledningssystemet, kopplad till klausul 9.3 (ledningens genomgång) och klausul 10 (förbättring).
En central del av granskningen är Statement of Applicability, SOA, som ska jämföras mot organisationens riskbedömning. Revisorn letar efter tre saker: att alla nödvändiga kontroller från Annex A finns med, att uteslutna kontroller är motiverade, och att SOA stämmer med vad som faktiskt är implementerat i verksamheten. Ett vanligt fynd är att SOA beskriver en kontroll som “implementerad” trots att den tekniska eller organisatoriska verkligheten inte hänger med.
Riskbaserat tänkande styr både omfattning och frekvens. En process med hög risk, exempelvis hantering av personuppgifter i ett kundregister, ska granskas oftare och djupare än en administrativ rutin med låg påverkan.
- Kapitel 9.2 kräver ett dokumenterat revisionsprogram med kriterier, omfattning och metod för varje revision.
- SOA och Annex A måste stämmas av mot den faktiska riskbedömningen, inte bara mot en generisk mall.
- Riskbaserat urval avgör vilka processer som granskas oftast och mest ingående.
- Resultat från tidigare revisioner ska påverka nästa periods prioritering.
Så planerar du revisionsprogrammet: omfattning, frekvens och prioritering
Ett revisionsprogram är mer än ett schema. Det är ledningens verktyg för att styra var granskningsresurserna gör mest nytta. ISO 9001 Auditing Practices Group beskriver att programmet ska ta hänsyn till processernas betydelse, organisatoriska förändringar och resultat från tidigare revisioner, inte bara följa en fast årscykel.
- Kartlägg vilka processer och system som hanterar de högsta riskerna enligt organisationens riskregister.
- Sätt granskningsfrekvens utifrån risknivå: kritiska system oftare, stödprocesser mer sällan.
- Väg in förändringar sedan senaste revisionen, till exempel nya leverantörer, molntjänster eller omorganisationer.
- Fördela revisorer så att ingen granskar sitt eget ansvarsområde.
- Boka in tekniska kontroller, som loggranskning och konfigurationskontroller, som egna moment i schemat.
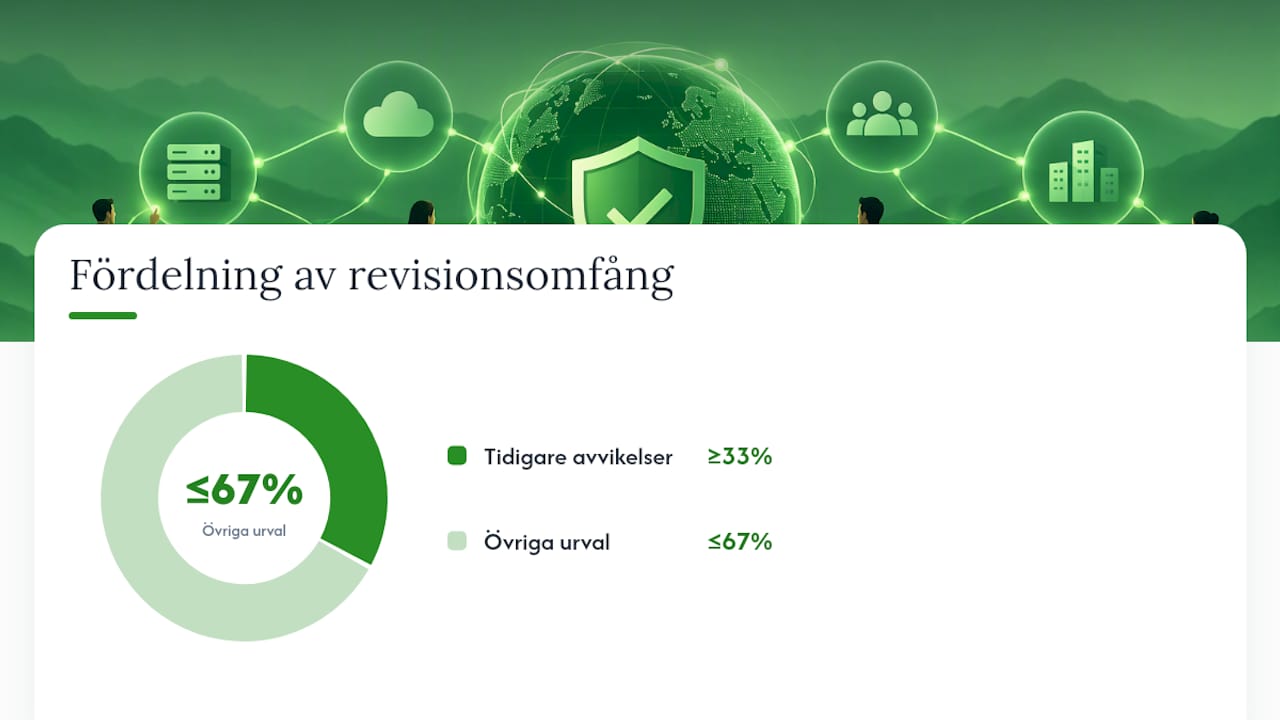
Proffstips: Låt föregående års avvikelser styra minst en tredjedel av nästa periods revisionsomfång, annars riskerar programmet att bli en ren formalitet.
Ett effektivt program kopplar direkt till ledningens riskprioriteringar snarare än att fungera som en checklista som återanvänds år efter år, vilket APG-vägledningen betonar särskilt. En bra tumregel är att dokumentera varför varje process valts ut, inte bara att den valts.
Genomföra internrevision: checklista för initiering, bevisinsamling och verifiering
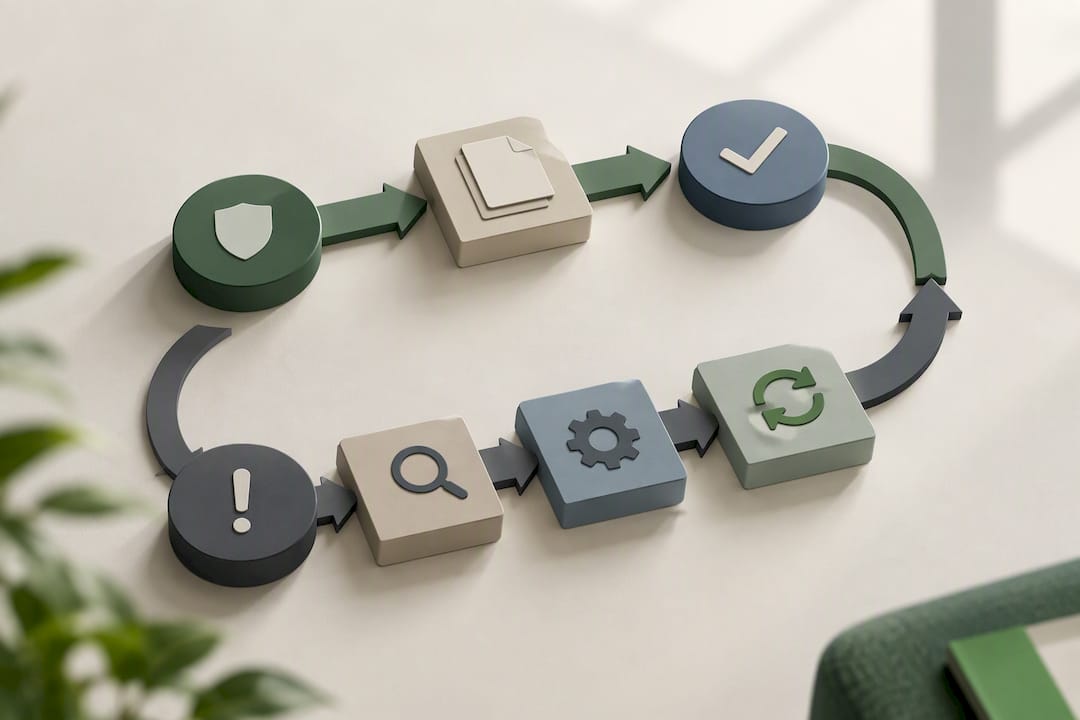
Själva revisionstillfället går igenom tre faser: initiering, bevisinsamling och bedömning.
- Boka ett inledande möte med processägaren och bekräfta omfattning, kriterier och tidsplan innan granskningen börjar.
- Gå igenom relevant dokumentation i förväg: policyer, SOA, riskregister och tidigare avvikelserapporter.
- Genomför intervjuer med personal som utför processen i praktiken, inte bara med den som äger dokumentationen.
- Ta stickprov ur loggar, behörighetslistor och konfigurationer för att verifiera att kontrollerna fungerar som beskrivet.
- Jämför det du observerar med kraven i SOA och med organisationens egna rutiner.
- Dokumentera fynd löpande under revisionen, inte enbart i efterhand.
Bevisinsamlingen bygger på flera metoder samtidigt, eftersom ett enskilt intervjusvar sällan räcker som underlag för en slutsats.
- Intervjuer ger kontext men behöver stödjas av dokument eller tekniska data.
- Stickprov av loggar visar om en kontroll faktiskt utförs, inte bara att den finns på pappret.
- Konfigurationskontroller av system, brandväggar och behörigheter avslöjar gapet mellan policy och verklighet.
- Dokumentgenomgång bekräftar att processer, roller och ansvar är beskrivna och uppdaterade.
Bedömningen av bevisstyrka avgör hur ett fynd formuleras. Ett enda observerat undantag beskrivs som en observation, medan ett mönster av avvikelser över flera stickprov motiverar en formell icke-konformitet. Skriv fynd konkret: vad som observerades, mot vilket krav det bryter och vilket bevis som stödjer slutsatsen.
Kompetens och objektivitet enligt ISO 19011
En revision är bara så trovärdig som revisorn som utför den. ISO 19011 betonar kompetens, objektivitet och ett riskbaserat arbetssätt som grundkrav för alla som utför ledningssystemrevisioner. För ISMS-granskningar innebär det både förståelse för informationssäkerhet och färdighet i revisionsteknik.
- Teknisk kompetens: grundläggande förståelse för nätverk, åtkomstkontroll, kryptering och loggning.
- Revisionskompetens: förmåga att planera, intervjua, samla bevis och skriva tydliga fynd.
- Kunskap om standarden: förtrogenhet med Annex A, SOA och hur riskbedömningen styr kontrollval.
- Dokumenterad utbildning: kursintyg, interna certifieringar eller loggad erfarenhet från tidigare revisioner.
Opartiskhet säkras praktiskt genom att ingen granskar en process de själva äger eller nyligen ansvarat för. Mindre organisationer löser detta genom att rotera revisorer mellan avdelningar eller genom att ta in extern revisionsstöd för särskilt känsliga områden, exempelvis IT-drift eller HR-system med personuppgifter.
Rapportering och uppföljning: så säkrar du att åtgärder blir verklighet
En revisionsrapport är värdelös om den inte leder till förändring. Rapporten bör innehålla omfattning, kriterier, sammanfattning av bevis och en tydlig lista över fynd, där varje fynd kopplas till ett specifikt krav i standarden eller i SOA.
- Klassificera fynd i minst två nivåer: icke-konformitet (kravet är inte uppfyllt) och observation eller förbättringsförslag.
- Prioritera fynd efter risk, inte efter hur lätt de är att åtgärda.
- Ange en ansvarig person och ett realistiskt datum för varje åtgärd, aldrig ett generellt “pågående”.
- Verifiera genomförda åtgärder genom nytt bevis, inte genom att bara läsa åtgärdsplanen.
Uppföljningen bör schemaläggas som en egen aktivitet, ofta inom tre till sex månader beroende på fyndets allvarlighetsgrad, och rapporteras vidare till ledningens genomgång enligt klausul 9.3. En avvikelse som aldrig verifieras som stängd är i praktiken fortfarande öppen, oavsett vad statusfältet i systemet säger.
Praktisk checklista och vanliga fallgropar
En kompakt checklista att ta med in i granskningen:
- Bekräfta omfattning, kriterier och tidsplan med processägaren innan revisionen startar.
- Samla in SOA, riskregister och tidigare fynd som underlag inför bevisinsamlingen.
- Intervjua den som faktiskt utför processen, inte enbart chefen eller dokumentägaren.
- Ta konkreta stickprov: loggar, behörigheter, konfigurationer, inte bara muntliga bekräftelser.
- Skriv varje fynd med hänvisning till krav, observation och bevis.
De vanligaste fallgroparna är för snävt scope, för svagt bevis bakom slutsatser, revisorer som granskar sitt eget ansvarsområde, och rapporter som aldrig följs upp i praktiken. Alla fyra går att undvika med god planering och en tydlig ägare för uppföljningsprocessen.
Proffstips: Fråga alltid “vad hände senast det gick fel här” innan du bockar av en kontroll som fungerande, en fungerande policy är inte samma sak som en fungerande process.
Evertrusts perspektiv på internrevision och juridisk integration
Specialister arbetar med informationssäkerhet och dataskydd i roller som externt dataskyddsombud, privacy counsel och informationssäkerhetsexpert, och möter regelbundet organisationer som ska bygga eller stärka sin internrevisionsfunktion. Ett återkommande mönster är att revisionsprogrammet och GDPR-arbetet lever i separata spår, trots att de borde stödja varandra.
- Koppla SOA-granskningen till pågående konsekvensbedömningar (DPIA) så att samma riskbild används i båda processerna.
- Låt juridisk kompetens granska att kontroller som rör personuppgiftsbehandling är korrekt beskrivna i SOA, inte bara tekniskt implementerade.
- Anlita extern revisionsstöd eller utbildning när organisationen saknar intern kapacitet att hålla revisorer opartiska, särskilt i mindre bolag.
Praktiskt handlar det om att se internrevisionen som en del av en bredare regelefterlevnad, snarare än en isolerad ISO-övning.
Vad revisionsprogrammet ofta missar
Det vanligaste misstaget är inte tekniskt, det är organisatoriskt: revisionsprogram byggs för att klara certifieringen, inte för att faktiskt förändra hur verksamheten arbetar med risk. Ett program som bara upprepar samma checklista år efter år ger en falsk känsla av kontroll.
Den konventionella synen, att fler granskade kontroller ger bättre säkerhet, håller inte alltid. Ett smalare scope med djupare bevisinsamling på de processer som faktiskt bär risk ger oftare bättre resultat än ett brett scope med ytliga stickprov. Det som avgör värdet av en revision är inte antalet punkter som bockas av, utan om ledningen faktiskt ändrar beslut till följd av fynden.
Prioritera därför två saker före allt annat: koppla revisionsscopet till den verkliga riskbilden, och bygg en uppföljningsrutin som faktiskt verifierar att åtgärder genomförs, inte bara att de planerats.
— Jesper
Evertrusts tjänster för internrevision, utbildning och interimsstöd
Många organisationer upptäcker under sin första internrevision att de saknar tid, kompetens eller opartiskhet internt för att göra jobbet ordentligt. Evertrust erbjuder rådgivning och konsulttjänster som kan täcka luckan, från enskilda granskningsuppdrag till en interimsroll som compliance officer när ingen i organisationen kan äga processen på egen hand.

För organisationer som vill stärka sin egen kompetens finns utbildningar i GDPR och relaterade områden som kompletterar den tekniska ISO-kunskapen revisorer redan har. Den som vill spåra fynd, åtgärder och revisionshistorik mer systematiskt kan också se på Trustview, ett GRC-verktyg byggt för att hålla ordning på just den typen av dokumentation.
Boka ett samtal med Evertrust för att diskutera vilket stöd som passar er revisionsprocess bäst.
Utvalda standarder och resurser för fördjupning
Standarden i sin helhet finns hos ISO, medan praktisk vägledning om revisionsprogram och riskbaserad planering ges av ISO 9001 Auditing Practices Group. Tolkning av Annex A och SOA beskrivs i SC 27:s revisionsartikel, och BSI:s kursöversikt visar hur en praktisk internrevisorutbildning brukar vara uppbyggd.
Källor
- ISO/IEC 27001:2022 – Information security management systems
- ISO 9001 Auditing Practices Group – Internal Audit guidance
- BSI – ISO/IEC 27001:2022 Internal Auditor course outline
Vanliga frågor
Vad gör man på en internrevision?
En internrevisor granskar dokument, intervjuar personal och tar stickprov av tekniska kontroller för att avgöra om ledningssystemet uppfyller kraven i ISO/IEC 27001:2022. Resultatet sammanställs i en rapport med fynd som sedan följs upp med konkreta åtgärder.
Vad innebär det att vara internrevisor?
Rollen innebär att opartiskt bedöma om organisationens egna rutiner och ISO-kraven efterlevs i praktiken, inte bara på pappret. Enligt ISO 19011 krävs både teknisk förståelse och revisionskompetens, samt att revisorn inte granskar sitt eget ansvarsområde.
Vad är lönen för en internrevisor?
Lönenivåer för internrevisorer varierar kraftigt mellan branscher, organisationsstorlek och erfarenhet, och det finns ingen enskild siffra som gäller generellt. Den som vill ha en aktuell bild bör vända sig till lönestatistik från fackförbund eller rekryteringsbolag inom området.
Var kan jag hitta utbildning i internrevision?
Praktiska kurser i internrevision enligt ISO/IEC 27001 erbjuds av certifieringsorgan som BSI och brukar täcka planering, genomförande, rapportering och uppföljning enligt ISO 19011. Evertrust erbjuder också utbildningar som kompletterar den tekniska ISO-kompetensen med juridisk förståelse för dataskydd.

