
Starta ISMS-arbetet med scoping och en gap-analys mot ISO/IEC 27001, och säkra ledningens godkännande av omfattning och risknivå innan något annat görs. En enkel riskbehandlingsplan ska finnas på plats tidigt. Tiden för att implementera kan variera betydligt beroende på hur stort scope som väljs, och extern rådgivning kan hjälpa till att förkorta tiden till första leverabler.
Kort sagt:
- En tydlig scope och en tidig gap-analys är avgörande för att kunna påbörja ett effektivt ISMS-arbete och bör godkännas av ledningen innan mer avancerade steg tas.
- Tidsåtgången för implementering varierar kraftigt beroende på organisationens omfattning, och extern rådgivning kan ofta förkorta den perioden.
- Certifiering enligt ISO/IEC 27001 främjar extern förtroende, men ett internt ISMS kan räcka för organisationer där fokus är på intern riskhantering och kontroll.
- Prioritera åtgärder utifrån faktiska risker och betydelsen för verksamheten, inte enbart efter vilka kontroller som är enklast att införa.
- För att möta regulatoriska krav som NIS2 är ett välfungerande ISMS ett starkt stöd för att visa bevis på riskhantering och regelefterlevnad.
Innehållsförteckning
- Vad ett ISMS är och när ISO/IEC 27001 är rätt ramverk
- Affärsvinster och prioriteringar: vad ledningen vill veta
- Steg-för-steg-plan: från scoping till revision
- Tidslinje, resurser och kostnadsfaktorer att budgetera för
- Vanliga fallgropar och hur du undviker dem
- Regulatorisk anpassning: NIS2 och GDPR-relevans för ISMS
- Evertrust: konkret stöd och leverabler i ett ISMS-projekt
- Författarens praktiska slutsatser och prioriteringar
- Kom igång med rätt stöd för din ISMS-implementering
- Källor
- Vanliga frågor
Vad ett ISMS är och när ISO/IEC 27001 är rätt ramverk
Ett ledningssystem för informationssäkerhet, ISMS, är en systematisk struktur för att skydda konfidentialitet, integritet och tillgänglighet i en organisations information. ISO/IEC 27001 definierar kraven ett sådant system måste uppfylla, medan ISO/IEC 27002 fungerar som stöd när kontroller ska väljas och utformas i praktiken.
Standarden kan användas både internt och som grund för certifiering genom ett ackrediterat organ, och valet beror på vad organisationen faktiskt behöver visa utåt.
- Certifiering ger externt bevis som kunder, upphandlare och tillsynsmyndigheter ofta efterfrågar.
- Ett internt ISMS utan certifiering kan räcka när trycket främst kommer från egna riskägare eller styrelsen.
- Mindre organisationer kan skala ner omfattningen och ändå uppfylla kraven i standarden, enligt ISO:s praktiska vägledning för små och medelstora företag.
Affärsvinster och prioriteringar: vad ledningen vill veta
Ledningen vill sällan höra om tekniska kontroller i sig. De vill veta vad ett ISMS gör för risk, förtroende och affärer.
- Ett strukturerat ISMS minskar sårbarheten för incidenter och ger en tydligare plan för återhämtning när något ändå händer.
- Kunder och leverantörer i regel begär bevis på informationssäkerhet innan de tecknar större avtal, särskilt i offentlig upphandling och B2B.
- Kontroller bör prioriteras efter var risken faktiskt är störst, inte efter vilken kontroll som är enklast att implementera först.
ENISA:s tekniska vägledning kopplar NIS2-krav till konkreta säkerhetsåtgärder och listar exempel på bevis, som riskregister och incidentrapporter, som organisationer kan visa upp vid tillsyn (ENISA). Det gör prioriteringsarbetet enklare: man vet i förväg vilket bevismaterial som förväntas.
Steg-för-steg-plan: från scoping till revision
En ISMS-implementering rör sig i en tydlig ordning, och varje fas ger ett underlag som nästa fas bygger vidare på.
- Scoping. Definiera vilka system, processer och platser som ska ingå, vilka intressenter som berörs och vilka tillgångar som är kritiska för verksamheten.
- Gapanalys. Jämför nuvarande praxis mot kontrollerna i Annex A och sammanställ resultatet i en Statement of Applicability, SoA, som motiverar vilka kontroller som är relevanta.
- Riskbedömning. Fastställ en metodik och riskkriterier, dokumentera identifierade risker och peka ut vem som äger varje risk.
- Riskbehandling. Prioritera åtgärder efter risknivå, sätt en tidplan och håll besluten spårbara för framtida revisioner.
- Kontrollimplementering. Genomför de valda åtgärderna, utbilda berörd personal och låt kontrollerna bli en del av den dagliga driften.
- Internrevision och ledningsgranskning. Testa att kontrollerna fungerar i praktiken, låt ledningen granska resultatet och besluta om certifiering är rätt nästa steg eller om ett internt ISMS räcker.
De tre dokument en revisor ofta kräver vid en ISO 27001-revision ger en bra checklista redan i gapanalysfasen, innan dokumentationen börjar växa på allvar.
Proffstips: Börja riskbehandlingen med de tre risker som skulle skada verksamheten mest om de inträffade, inte med de risker som är enklast att åtgärda.
Tidslinje, resurser och kostnadsfaktorer att budgetera för
Hur lång tid en ISMS-implementering tar beror nästan helt på scope och hur mycket som redan finns på plats.
- Ett smalt scope med god intern struktur kan vara klart för intern granskning inom några månader.
- Ett normalt scope för en medelstor organisation tar ofta betydligt längre tid när dokumentation och riskregister byggs från grunden.
- Ett brett scope med flera verksamhetsområden och certifieringsmål kräver mest tid och tätast uppföljning.
- Intern kompetens räcker ofta för dokumentation och drift, medan extern rådgivning oftast lönar sig för gapanalys, riskmetodik och revisionsförberedelse.
- Budgetera för konsulttimmar, ett verktyg för att samla bevis och spåra åtgärder, utbildning av personal och, om certifiering är målet, kostnaden för en extern revision.
Vanliga fallgropar och hur du undviker dem
De flesta ISMS-projekt som stannar av gör det av samma skäl: dokumentationen växer snabbare än verksamhetens faktiska förmåga att använda den.
- Överdokumentation utan koppling till den dagliga verksamheten gör att policyer blir hyllvärmare istället för arbetsverktyg.
- Otydliga roller och svagt ledningsengagemang är den vanligaste orsaken till att ett ISMS tappar fart efter uppstarten, enligt erfarenheter samlade av ISO:s tekniska kommitté.
- Mät framsteg med nyckeltal som faktiskt visar risknivå över tid, inte bara antal genomförda uppgifter.
Proffstips: Sätt ett fast datum för första ledningsgranskning redan i scopingfasen, det tvingar hela projektet att leverera något konkret innan energin runnit ut.
Förändringsledning avgör ofta mer än teknikvalet. Ett ISMS som personalen förstår varför det finns slår ett tekniskt perfekt system som ingen bryr sig om att följa.
Regulatorisk anpassning: NIS2 och GDPR-relevans för ISMS
NIS2 höjer kraven på riskhantering och incidentrapportering för organisationer inom de sektorer direktivet omfattar, och ett fungerande ISMS är det naturliga sättet att uppfylla dem i praktiken.
- ENISA:s tekniska vägledning pekar ut riskhanteringsprocesser, incidenthantering och leverantörssäkerhet som centrala kontrollområden för entiteter som omfattas av NIS2.
- Riskregister, incidentrapporter och protokoll från ledningsgranskning fungerar som direkta bevis för att kraven efterlevs, inte bara som intern dokumentation.
- Testresultat och utbildningsloggar hör till det bevismaterial ENISA nämner som godtagbart när en tillsynsmyndighet frågar efter dokumentation.
En stor andel av de kontrollområden ENISA pekar ut i sin vägledning rör riskhantering och bevisföring (ENISA), vilket gör riskregistret till ett av ISMS:ets viktigaste dokument för regulatorisk anpassning. Läs mer om vad kraven konkret innebär i genomgången av NIS2 för svenska företag och i artikeln om varför lagen redan gäller trots försenad implementering.
Evertrust: konkret stöd och leverabler i ett ISMS-projekt
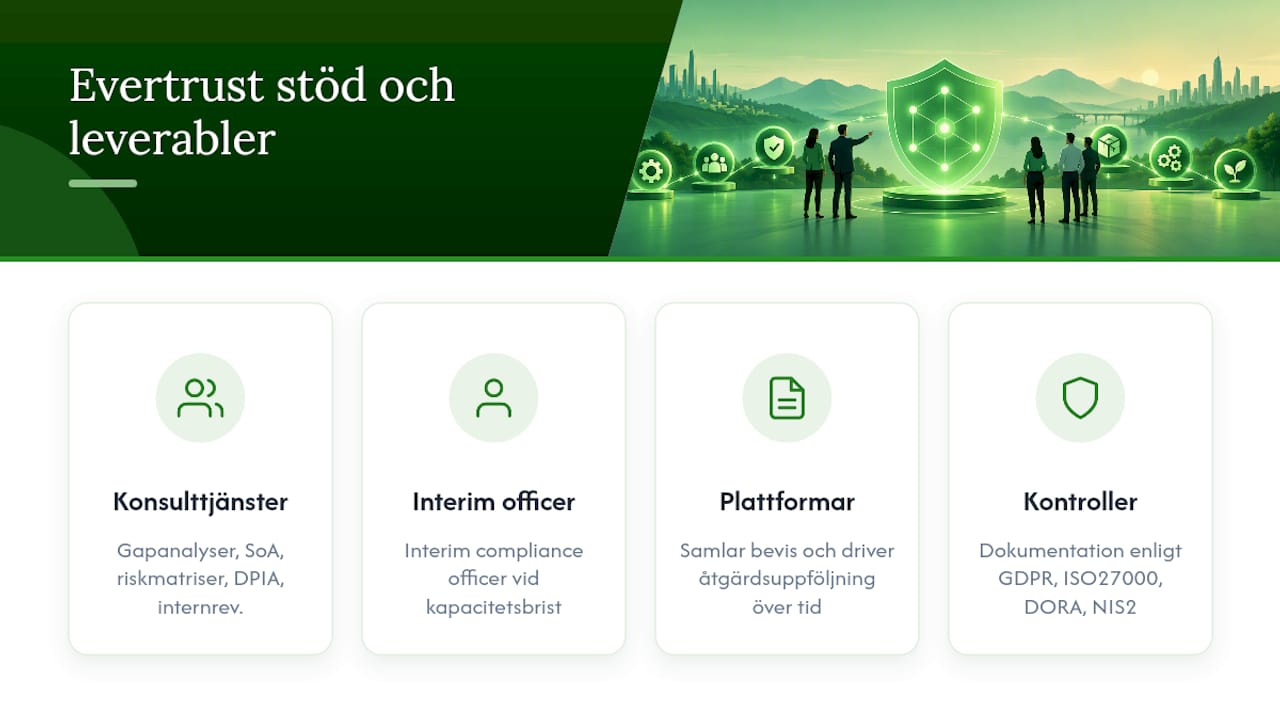
Konsultföretag kan leverera gapanalyser, Statement of Applicability, riskmatriser, DPIA och internrevisioner som direkta underlag i ett ISMS-projekt, samt interim compliance officer när organisationen saknar intern kapacitet under uppbyggnadsfasen. Digitala plattformar används ofta för att samla bevis och driva uppföljning av åtgärder över tid, i linje med de kontrollområden GDPR, ISO 27000, DORA och NIS2 kräver dokumentation för.
Författarens praktiska slutsatser och prioriteringar
Det som avgör om ett ISMS lever vidare efter uppstarten är sällan tekniken. Det är om ledningen förstått vad de godkänt, och om projektet visat ett konkret resultat inom rimlig tid. Sätt ett mätbart delmål inom de första månaderna, det bygger internt förtroende snabbare än en perfekt riskmetodik gör.
— Jesper
Kom igång med rätt stöd för din ISMS-implementering
Att bygga ett ISMS från grunden tar tid från en redan pressad organisation, och de flesta beslutsfattare vinner mest på att låta en extern part ta scoping och gapanalys medan interna resurser fokuserar på drift.

- Behöver ni en strukturerad start, gap-analyser och säkerhetsgranskningar ger ett konkret underlag för Statement of Applicability.
- Saknar ni intern kapacitet under uppbyggnaden, en interim compliance officer kan driva projektet framåt medan ni rekryterar eller omorganiserar.
- Vill ni samla bevis och följa upp åtgärder löpande, Trustview är byggt för just den uppgiften.
Boka ett första samtal via Evertrusts rådgivningstjänster för att gå igenom scope och nästa steg.
Källor
ISO/IEC 27001, ISO:s SME-guide och ENISA:s NIS2-vägledning ger djupare underlag. Se även NIST Cybersecurity Framework som jämförelse.
- ENISA technical implementation guidance on cybersecurity risk management measures
- ISO/IEC 27001 – Information security management systems
Vanliga frågor
Vad är ett ISMS?
Ett ISMS är ett ledningssystem för informationssäkerhet, en strukturerad process för att styra hur en organisation skyddar konfidentialitet, integritet och tillgänglighet i sin information. ISO/IEC 27001 definierar de krav ett ISMS måste uppfylla, och standarden kan användas både internt och som grund för certifiering.
Hur lång tid tar en ISMS-implementering?
Tiden varierar med scope och intern mognad, från några månader för ett smalt scope till betydligt längre för bredare implementeringar med flera verksamhetsområden. Extern rådgivning kortar ofta tiden till första leverabler, särskilt i gapanalys- och riskbedömningsfaserna.
Måste vi certifiera oss enligt ISO/IEC 27001?
Nej, ISO tillåter att organisationer implementerar standarden internt utan att certifiera sig. Certifiering blir relevant när kunder, upphandlare eller tillsynsmyndigheter kräver externt bevis på att kraven är uppfyllda.
Hur hänger NIS2 och ISMS ihop?
NIS2 kräver riskhanteringsprocesser, incidenthantering och bevisföring som ett fungerande ISMS redan är byggt för att leverera. ENISA:s tekniska vägledning pekar ut riskregister, incidentrapporter och testresultat som exempel på godtagbart bevismaterial.
Vilket dokument är viktigast att ta fram först?
Statement of Applicability, SoA, är det dokument som knyter samman gapanalysen med de kontroller organisationen faktiskt väljer att implementera. Det fungerar som underlag för både riskbehandlingsplanen och den senare internrevisionen.

