
Kort svar: ditt företag måste ha giltig rättslig grund för varje behandling av personuppgifter, föra register enligt artikel 30, ha lämpliga tekniska och organisatoriska skyddsåtgärder, göra en konsekvensbedömning (DPIA) vid hög risk, utse ett dataskyddsombud när kraven gör det obligatoriskt, och anmäla allvarliga incidenter till tillsynsmyndigheten utan dröjsmål. Kraven kommer från GDPR och tolkas löpande av Integritetsskyddsmyndigheten (IMY) och Europeiska dataskyddsstyrelsen (EDPB). Resten av artikeln går igenom vad varje krav betyder i praktiken och vilka dokument du faktiskt behöver ha på plats.
Kort sagt:
- Företag måste ha dokumenterade register över behandling av personuppgifter, inklusive ändamål, kategorier av data, mottagare och lagringstid, helst i ett enkelt kalkylblad eller ett mer avancerat verktyg.
- En DPIA är obligatorisk vid behandling som kan innebära hög risk för de registrerades rättigheter, som omfattar riskbedömning, åtgärder och kontinuerlig uppdatering.
- GDPR gäller för nästan alla organisationer som behandlar personuppgifter, oavsett storlek, men mindre företag kan ha lättnader för tillfälliga behandlingar utan risk för rättigheter.
- Ett dataskyddsombud krävs vid myndighetsutövning, storskalig regelbunden övervakning eller behandling av känsliga uppgifter i stor omfattning, men många företag väljer frivilligt att utse ett.
- Att hantera personuppgiftsincidenter korrekt innebär att logga, bedöma risk, dokumentera och anmäla till IMY inom 72 timmar, med tydlig kontakt med eventuella biträden i hela processen.
Innehållsförteckning
- Gäller GDPR för ditt företag och vad betyder det i praktiken?
- Grundläggande principer och rättsliga grunder för behandling
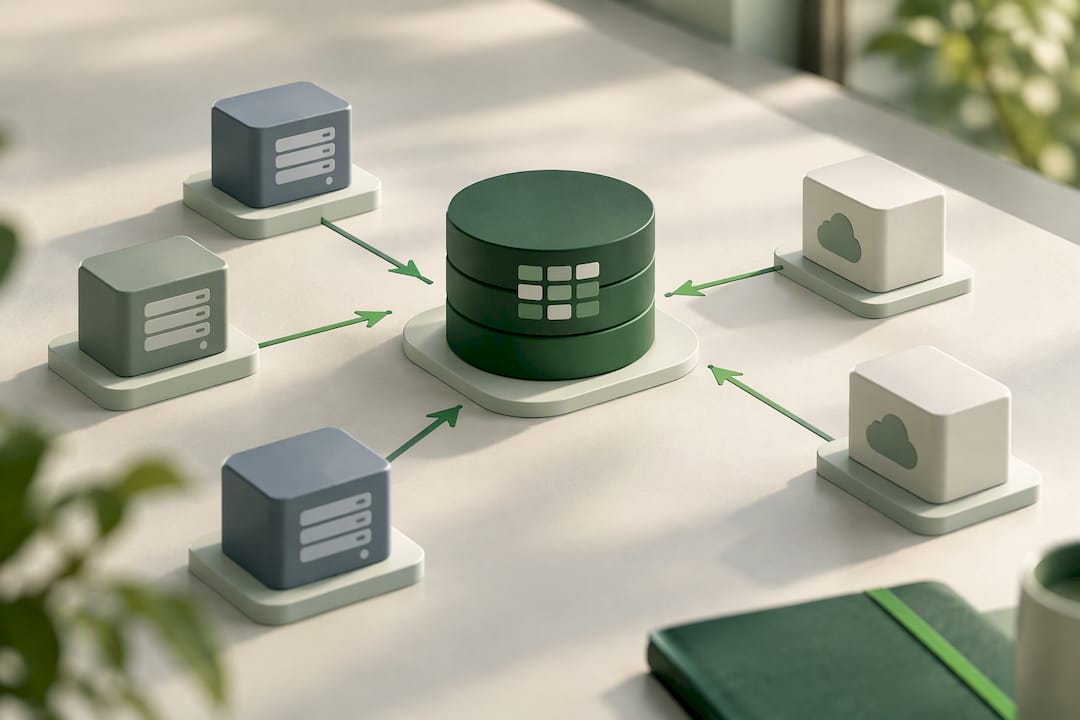
- Register över behandlingsaktiviteter enligt artikel 30
- När krävs en konsekvensbedömning och hur gör man den rätt?
- Dataskyddsombud: när krävs det och vad ska rollen göra?
- Hantering av personuppgiftsincidenter och 72-timmarsregeln
- Överföringar till tredjeland: riskbedömning och skyddsåtgärder
- Sanktionsrisker och vanliga tillsynsfall: vad påverkar beloppet?
- Praktisk checklista för att uppfylla GDPR-kraven
- Evertrusts perspektiv på praktisk implementering
- Författarperspektiv från Jesper på Evertrust
- Hur Evertrust kan hjälpa dig vidare
- Källor
- Vanliga frågor
Gäller GDPR för ditt företag och vad betyder det i praktiken?
GDPR gäller för nästan alla företag som behandlar personuppgifter om anställda, kunder eller leverantörer, oavsett storlek. En personuppgift är all information som kan kopplas till en identifierbar person: namn, e-postadress, IP-adress eller anställningsnummer. Så fort ditt företag lagrar en kundlista eller kör en lönehantering behandlar du personuppgifter i lagens mening.
Rollen avgör ansvaret. Ett företag som bestämmer varför och hur uppgifter behandlas är personuppgiftsansvarig, medan en leverantör som bara utför behandlingen på uppdrag är personuppgiftsbiträde. Den skillnaden styr vem som bär huvudansvaret vid en tillsyn och vilka avtal som måste finnas mellan parterna.
Många tror att små företag är undantagna, men det stämmer bara delvis. EDPB:s vägledning för mindre företag klargör att organisationer med färre än 250 anställda har ett begränsat undantag från registerkravet, men bara för vissa tillfälliga behandlingar, inte generellt.
- Ett företag som behandlar känsliga uppgifter eller gör riskfylld profilering omfattas alltid fullt ut, oavsett storlek.
- Verksamhet i flera EU-länder kan använda one-stop-shop-regeln och förhålla sig till en ledande tillsynsmyndighet istället för en i varje land.
- Behandling som sker helt manuellt utan register kan fortfarande omfattas om den är strukturerad eller återkommande.
Det praktiska rådet: anta att GDPR gäller tills en jurist visat annat, snarare än tvärtom.
Grundläggande principer och rättsliga grunder för behandling
Artikel 5 i GDPR listar principerna som all behandling ska bygga på: laglighet, ändamålsbegränsning, uppgiftsminimering, korrekthet, lagringsminimering, integritet och konfidentialitet, samt ansvarsskyldighet. Den sista principen är ofta den som fäller företag, eftersom den kräver att du kan bevisa efterlevnad, inte bara påstå den.
Varje behandling behöver dessutom en rättslig grund. De vanligaste är:
- Samtycke, som måste vara frivilligt, informerat och lätt att återkalla.
- Avtal, när behandlingen krävs för att fullgöra ett avtal med den registrerade.
- Rättslig förpliktelse, till exempel bokföringslagens krav på sparade underlag.
- Berättigat intresse, som kräver en avvägning mellan företagets behov och den registrerades rättigheter.
Valet av grund har praktiska konsekvenser. Samtycke lägger bevisbördan på dig att visa att det gavs korrekt, och den registrerade kan dra tillbaka det när som helst, vilket gör grunden känslig för verksamhetskritiska processer. Berättigat intresse kräver istället en dokumenterad intresseavvägning som håller om IMY frågar efter den.
Proffstips: Undvik samtycke som standardgrund för allt. Fråga dig först om behandlingen faktiskt kräver samtycke, eller om avtal eller berättigat intresse ger en stabilare grund.
Register över behandlingsaktiviteter enligt artikel 30
Registret över behandlingsaktiviteter är det dokument tillsynsmyndigheter ber om först vid en granskning. EDPB:s vägledning anger att registret ska innehålla ändamålen med behandlingen, kategorier av personuppgifter och registrerade, mottagare av uppgifterna, lagringstider och eventuella överföringar till tredjeland.
Ett fungerande register byggs upp stegvis:
- Kartlägg varje process som rör personuppgifter, från rekrytering till kundservice.
- Namnge ansvarig avdelning eller person för varje process.
- Dokumentera rättslig grund, lagringstid och mottagare för varje behandling.
- Notera om uppgifter förs till tredjeland och vilket skydd som används.
- Uppdatera registret vid varje ny systemupphandling eller processändring.
Undantaget för organisationer med färre än 250 anställda gäller bara tillfälliga behandlingar utan risk för den registrerades rättigheter, så de flesta mindre företag bör föra ett register även utan formellt krav, eftersom det är det enklaste sättet att visa ansvarsskyldighet vid en granskning.
Ett kalkylblad räcker för att börja, men växer verksamheten blir ett dedikerat verktyg för bokföring mer hållbart, eftersom förändringar i system och leverantörer annars lätt tappas bort.
När krävs en konsekvensbedömning och hur gör man den rätt?
En DPIA blir obligatorisk när behandlingen sannolikt innebär hög risk för registrerades rättigheter, vilket IMY:s vägledning kopplar till kriterier som storskalig övervakning, systematisk profilering eller behandling av känsliga uppgifter. Möter behandlingen minst två av EDPB:s riskkriterier bör du anta att en DPIA krävs.
En DPIA som håller för en granskning innehåller:
- En tydlig beskrivning av behandlingen, dess ändamål och omfattning.
- En proportionalitetsbedömning som väger nyttan mot ingreppet i integriteten.
- En riskanalys av vad som kan gå fel och för vem.
- Konkreta åtgärder som minskar riskerna till en godtagbar nivå.
DPIA är inget dokument som skrivs en gång och läggs i en pärm. Den bör knytas till förändringskontrollen så att ett nytt system eller en ny leverantör automatiskt triggar en omvärdering, och dataskyddsombudet bör involveras redan när behandlingen planeras, inte efter att den satts i drift.
Proffstips: Skriv DPIA:n innan systemet upphandlas, inte efter. Det är billigare att ändra kravspecifikationen än att bygga om en färdig lösning.
Dataskyddsombud: när krävs det och vad ska rollen göra?
GDPR kräver ett dataskyddsombud i tre fall: när en myndighet behandlar uppgifter, när kärnverksamheten innebär storskalig och regelbunden övervakning, eller när kärnverksamheten omfattar storskalig behandling av känsliga uppgifter. Många företag utan ett formellt krav utser ändå ett DPO frivilligt, eftersom det ger en tydlig ägare av dataskyddsfrågorna.
- DPO:n ska agera oberoende och rapportera direkt till högsta ledningen, inte till en avdelning med intressekonflikt.
- Rollen behöver tillräckliga resurser, tid och mandat för att faktiskt kunna granska verksamheten.
- DPO:n ska involveras tidigt i projekt som kräver en konsekvensbedömning, inte kallas in som en sista kontrollstation.
För mindre och medelstora företag är en extern DPO ofta en praktisk lösning, eftersom den ger tillgång till bred kompetens utan att binda upp en heltidsresurs som annars riskerar att bli underutnyttjad eller isolerad i organisationen.
Hantering av personuppgiftsincidenter och 72-timmarsregeln
En personuppgiftsincident hanteras i fyra tydliga steg, från upptäckt till eventuell anmälan:
- Upptäck och logga incidenten så snart den identifieras, inklusive tidpunkt och vem som rapporterade den.
- Bedöm risken för de registrerades rättigheter och friheter utifrån vilken typ av data som exponerats.
- Dokumentera bedömningen skriftligt, oavsett om ni väljer att anmäla eller inte.
- Anmäl till IMY om det inte är osannolikt att incidenten medför en risk, och gör det utan onödigt dröjsmål.
72 timmar är tidsgränsen för anmälan enligt IMY:s vägledning om personuppgiftsincidenter, och den gränsen räknas från det ögonblick företaget fick kännedom om incidenten, inte från när den inträffade.
Anmälan till IMY ska beskriva vad som hänt, ungefär hur många registrerade som berörs, sannolika konsekvenser och vilka åtgärder som vidtagits eller planeras. Kommer anmälan efter 72 timmar måste dröjsmålet motiveras, enligt IMY:s frågor och svar om anmälningsskyldighet.
Är risken för registrerades rättigheter hög, till exempel vid läckta lösenord eller hälsodata, ska även de registrerade själva informeras direkt. Använder företaget ett personuppgiftsbiträde, till exempel ett molnsystem, ska biträdet enligt avtal rapportera varje incident vidare till er utan dröjsmål, eftersom ni som ansvarig fortfarande bär anmälningsskyldigheten.
Överföringar till tredjeland: riskbedömning och skyddsåtgärder
Personuppgifter får bara föras till länder utanför EU/EES när ett av GDPR:s kapitel V-verktyg används: ett adekvatbeslut från EU-kommissionen, standardavtalsklausuler (SCC), eller ett undantag enligt artikel 49 för specifika, ovanliga situationer.
SCC räcker sällan på egen hand längre. EDPB:s vägledning om standardavtalsklausuler klargör att organisationer måste bedöma mottagarlandets lagstiftning genom en Transfer Impact Assessment och komplettera avtalet med tekniska åtgärder när lagstiftningen där riskerar att underminera skyddet.
- Kartlägg vilka leverantörer som faktiskt lagrar eller processar data utanför EU/EES, inte bara var huvudkontoret sitter.
- Komplettera SCC med kryptering eller pseudonymisering när mottagarlandet saknar ett skyddsnivå jämförbart med EU:s.
- Håll en uppdaterad logg per leverantör över vilken skyddsåtgärd som gäller och när den senast bedömdes.
Ett vanligt misstag är analysverktyg och annonsplattformar som skickar data till servrar i tredjeland utan att företaget ens vet om det. Det visar ett tillsynsbeslut om analytics-verktyg tydligt: ett avtal räcker inte om den tekniska konfigurationen ändå skickar data fel väg.
Proffstips: Fråga varje leverantör konkret var data lagras och processas, inte bara var företaget är registrerat. Svaren skiljer sig ofta.
Sanktionsrisker och vanliga tillsynsfall: vad påverkar beloppet?
Artikel 83 i GDPR sätter maximibeloppen för sanktionsavgifter, men det faktiska beloppet i ett enskilt beslut styrs av flera bedömningsfaktorer: överträdelsens karaktär, allvarlighetsgrad och varaktighet, om den skedde av uppsåt eller oaktsamhet, samt vilka åtgärder företaget vidtog efter upptäckten.
Ett konkret exempel visar hur snabbt beloppen kan bli betydande: IMY beslutade om en sanktionsavgift på 8 miljoner kronor för bristande säkerhetsåtgärder kopplade till ett analysverktyg, ett fall som understryker att tredjepartsverktyg är en av de vanligaste riskkällorna i tillsynsärenden.
- Bristande säkerhetsåtgärder vid tredjepartsverktyg är ett återkommande tema i svenska tillsynsbeslut.
- Snabb och transparent hantering av en incident kan minska sanktionen, medan mörkläggning eller sena anmälningar ofta ökar den.
- Dokumenterade rutiner och tidigare vidtagna åtgärder väger tungt när myndigheten bedömer oaktsamhet.
Lärdomen är enkel att formulera men svår att genomföra: sanktionen straffar sällan enstaka misstag, utan bristen på ett system som förhindrar att samma misstag upprepas.
Praktisk checklista för att uppfylla GDPR-kraven
En prioriterad ordning gör implementeringen hanterbar istället för överväldigande:
- Kartlägg all behandling av personuppgifter i organisationen, avdelning för avdelning.
- Upprätta och underhåll registret över behandlingsaktiviteter enligt artikel 30.
- Bedöm om ett dataskyddsombud krävs, eller om ett frivilligt DPO är motiverat.
- Identifiera vilka behandlingar som kräver en DPIA och genomför dem.
- Skriv och testa en rutin för hantering av personuppgiftsincidenter, inklusive 72-timmarsregeln.
- Se över biträdesavtal med alla leverantörer som behandlar data åt er.
- Inför tekniska och organisatoriska skyddsåtgärder som kryptering, åtkomstkontroll och loggning.
Ansvaret bör delas mellan ledningen, som äger riskbeslut och budget, och en utsedd dataskyddsansvarig eller DPO som driver det löpande arbetet. En rimlig tidslinje för ett medelstort företag utan tidigare struktur är tre till sex månader för grundarbetet, följt av löpande underhåll och årlig uppföljning.
| Åtgärd | Ansvarig | Prioritet |
|---|---|---|
| Register över behandlingsaktiviteter | Dataskyddsansvarig eller DPO | Hög |
| DPIA för högriskbehandlingar | DPO tillsammans med systemägare | Hög |
| Rutin för incidenthantering | Ledning och IT-säkerhet | Hög |
| Biträdesavtal med leverantörer | Inköp och juridik | Medel |
Att visa efterlevnad för styrelsen handlar mindre om enskilda dokument och mer om att kunna redogöra för en process: vem gjorde vad, när, och vad som hänt sedan senaste uppdateringen.
Evertrusts perspektiv på praktisk implementering
De vanligaste bristerna Evertrust ser i praktiken handlar sällan om okunskap om lagen, utan om att dokumentationen inte hålls levande. DPIA:er skrivs en gång och glöms bort, register uppdateras inte när ett nytt system upphandlas, och underbiträden granskas aldrig efter att avtalet en gång skrivits under.
- Ett underbiträde som byter molnleverantör utan att meddela huvudleverantören är en vanlig källa till oupptäckta tredjelandsöverföringar.
- En DPIA som legat orörd i två år ger nästan aldrig ett korrekt riskbeslut för dagens systemlandskap.
- Analytics- och marknadsföringsverktyg är en återkommande blind fläck, precis som tidigare tillsynsbeslut visar.
De leveranser vi rekommenderar att kräva av en rådgivare är ett aktuellt register, en dokumenterad DPIA-process kopplad till förändringskontroll, ett testat incidentflöde och tydliga biträdesavtal. Behöver ni hjälp att sätta upp eller granska detta i er egen verksamhet finns möjligheter att diskutera nästa steg.
Författarperspektiv från Jesper på Evertrust
Det största missförståndet ledningsgrupper har om GDPR är att det är ett juridiskt engångsprojekt. I praktiken är det en driftsfråga som kräver samma löpande uppföljning som ekonomi eller säkerhet.
Om jag skulle rangordna vad en ledning bör göra först: säkra registret över behandlingsaktiviteter, bedöm DPO-behovet ärligt snarare än defensivt, och testa incidentrutinen innan den behövs på riktigt. Ett företag som övat på en simulerad incident agerar helt annorlunda än ett som bara har ett dokument liggande i en pärm.
Framsteg mäts bäst genom hur snabbt organisationen kan svara på enkla frågor: var ligger vår data, vem har tillgång, och vad gör vi om något går fel. Kan ni svara direkt, är ni längre fram än de flesta.
— Jesper
Hur Evertrust kan hjälpa dig vidare
Att gå från kartläggning till fungerande rutiner tar tid, och många företag saknar helt enkelt kapaciteten internt. Evertrust erbjuder praktiska vägar dit, oavsett var ni befinner er i arbetet.

- Tjänster som extern dataskyddsombud för löpande stöd och oberoende granskning.
- Genomförande av risk- och konsekvensbedömningar (DPIA) samt granskning och beredskap för att täcka luckor i dokumentationen.
- Rådgivning vid incidenter när tiden är kritisk.
- En digital plattform för att hålla register, avtal och kontroller uppdaterade över tid.
Ni får konkreta dokument, inte bara rekommendationer, och ett första steg som brukar vara en kort diagnos av nuläget. Läs mer om rådgivning och konsulttjänster och boka ett första samtal.
Vanliga frågor
Gäller GDPR för alla företag, oavsett storlek?
Ja, GDPR gäller för alla företag som behandlar personuppgifter, oavsett antal anställda. Enda undantaget är ett begränsat lättnad för organisationer med färre än 250 anställda gällande registerkravet för vissa tillfälliga behandlingar, enligt EDPB.
Vilka är de senaste förändringarna i GDPR-reglerna?
GDPR:s grundtext har inte ändrats i grunden, men tolkning och tillsynspraxis utvecklas löpande genom nya beslut från IMY och vägledningar från EDPB. Företag bör därför följa aktuella tillsynsbeslut snarare än att anta att kraven är statiska.
Finns det organisationer som inte omfattas av GDPR?
Rent privat behandling av personuppgifter, till exempel en privatpersons egen adressbok, faller utanför GDPR:s tillämpningsområde. I princip alla företag och organisationer som behandlar uppgifter i sin verksamhet omfattas dock, oavsett bransch eller storlek.
Vilka principer styr all dataskyddsbehandling enligt GDPR?
Artikel 5 i GDPR anger sju principer: laglighet, ändamålsbegränsning, uppgiftsminimering, korrekthet, lagringsminimering, integritet och konfidentialitet samt ansvarsskyldighet. Den sista principen kräver att företaget kan bevisa sin efterlevnad genom dokumentation, inte bara påstå den.
Behöver mitt företag ett dataskyddsombud?
Ett dataskyddsombud krävs obligatoriskt om ni är en myndighet, bedriver storskalig regelbunden övervakning, eller behandlar känsliga uppgifter i stor skala som kärnverksamhet. Många andra företag utser ändå ett DPO frivilligt, ofta genom en extern DPO-lösning, för att få en tydlig ägare av dataskyddsfrågorna.

