
Cybersäkerhetslagen skärper kraven på riskhantering, incidentrapportering och ledningsstyrning för offentlig sektor. Prioritera tre saker just nu: säkra ledningsmandat för informationssäkerhetsarbetet, kartlägg vilka system som är samhällskritiska och sätt upp fungerande rutiner för incidentrapportering. De organisationer som börjar där klarar tillsynen bäst och bygger en grund att stå på när kraven skärps ytterligare.
Kort sagt:
- De offentliga organisationerna måste prioritera att definiera ledningsmandat för informationssäkerhet för att kunna hantera de skärpta kraven.
- Viktigt är att kartlägga samhällskritiska system och införa rutiner för snabb och tydlig incidentrapportering.
- Bristande riskhantering, svagt ledningsengagemang och otillräcklig dokumentation är de största bristerna som kan missgynna tillsynen.
- Implementation av systematiska, dokumenterade risk- och incidenthanteringsprocesser är avgörande för att möta lagens krav.
- Externa stödinsatser som GAP-analyser och verktyg kan hjälpa organisationer att snabbare komma i fas med kraven.
Innehållsförteckning
- Vad säger den nya cybersäkerhetslagen och vilka verksamheter omfattas?
- Nuläget i offentlig sektor: vad Cybersäkerhetskollen och MSB visar
- Konkret: krav och praxis för riskhantering, styrning och incidentrapportering
- Tekniska och organisatoriska åtgärder: loggning, åtkomst, övervakning och OT
- Ledningens roll: prioritering, resurser och kultur
- Handlingsorienterad checklista och prioriteringar för de första 90 dagarna
- Evertrusts syn: praktisk implementering och stöd till offentlig sektor
- Vad kräver den nya lagstiftningen egentligen av oss?
- Tjänster från Evertrust som hjälper offentlig sektor
- Central läsning och myndighetskällor
- Källor
- Vanliga frågor
Vad säger den nya cybersäkerhetslagen och vilka verksamheter omfattas?
Den 15 januari 2026 trädde cybersäkerhetslagen (2025:1506) i kraft i Sverige. Lagen genomför NIS2-direktivet i svensk rätt och innebär rapporteringsskyldigheter och krav på säkerhetsåtgärder för verksamhetsutövare inom 18 utpekade samhällsviktiga sektorer, däribland offentlig förvaltning.
Det avgörande är att fler organisationer nu räknas som verksamhetsutövare än tidigare. Kommuner, regioner och statliga myndigheter som levererar samhällsviktiga tjänster, från vattenförsörjning och energi till hälso- och sjukvård och digital infrastruktur, omfattas direkt av lagens krav. Många som tidigare betraktat informationssäkerhet som ett internt IT-ärende måste nu hantera det som ett lednings- och styrningsansvar med extern tillsyn.
Lagens centrala krav kan sammanfattas så här:
- Systematisk riskhantering som identifierar och bedömer hot mot samhällsviktiga system.
- Tekniska och organisatoriska säkerhetsåtgärder anpassade efter riskbilden.
- Skyldighet att rapportera betydande incidenter inom fastställda tidsgränser.
- Tillsyn från utsedda myndigheter, med möjlighet till sanktioner vid bristande efterlevnad.
För organisationer som redan följt NIS2-utvecklingen är strukturen bekant. Den som vill fördjupa sig i vad kraven konkret innebär för svenska verksamheter kan läsa mer om hur NIS2 påverkar svenska organisationer.
Nuläget i offentlig sektor: vad Cybersäkerhetskollen och MSB visar
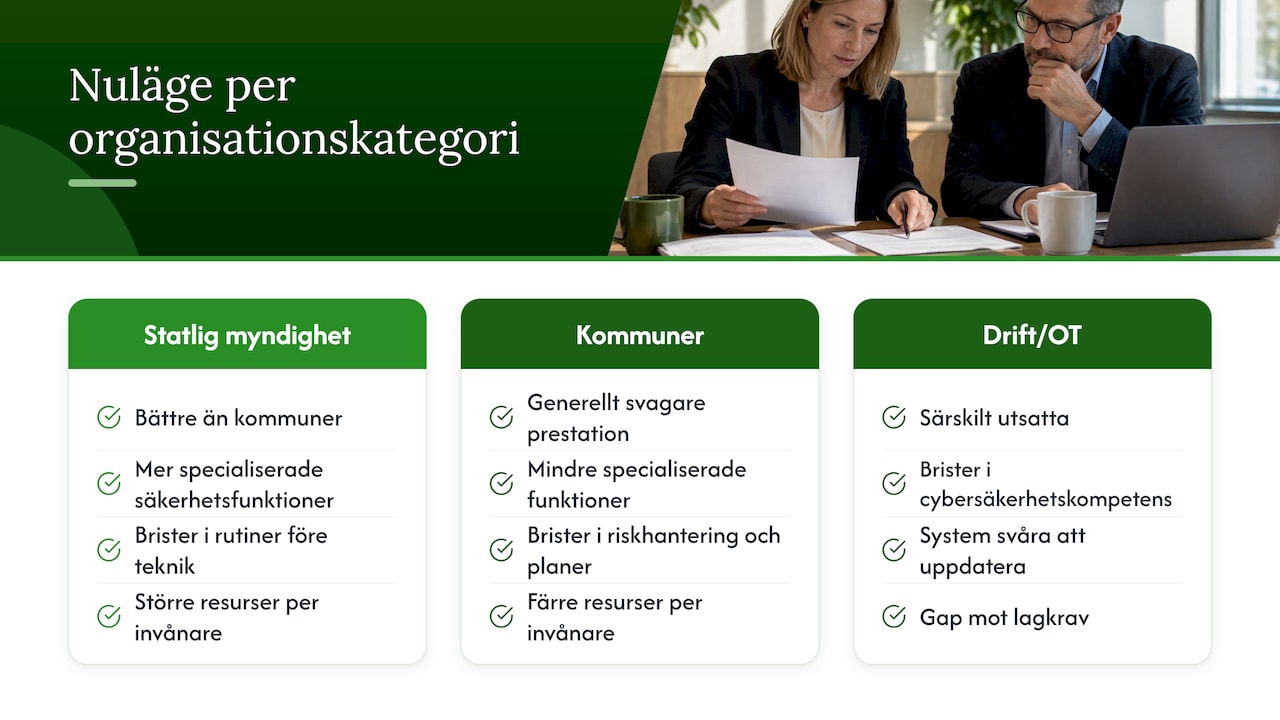
Många offentliga organisationer har grundläggande brister i sitt systematiska cybersäkerhetsarbete, enligt Cybersäkerhetskollen. Bristerna handlar sällan om avancerad teknik utan om grundläggande rutiner: dokumenterad riskhantering, uppdaterade kontinuitetsplaner och en tydlig ansvarskedja vid incidenter.
Ett återkommande mönster är svagt ledningsengagemang. Cybersäkerhetskollen visar att informationssäkerhet ofta hanteras som en IT-fråga snarare än ett styrningsansvar, vilket gör att åtgärder stannar på operativ nivå utan budget eller mandat att genomföras fullt ut. Kommuner presterar generellt svagare än statliga myndigheter, delvis på grund av mindre specialiserade säkerhetsfunktioner och mer begränsade resurser per invånare.
Särskilt utsatta är verksamheter med driftteknik (OT), som vatten- och energiförsörjning. Där möts brister i cybersäkerhetskompetens av system som är svåra att uppdatera utan driftstörningar, vilket skapar ett gap mellan vad lagen kräver och vad organisationen faktiskt klarar att åtgärda på kort tid.
Det gör mätinstrument som Cybersäkerhetskollen och Infosäkkollen viktiga, inte bara som självskattning utan som underlag för att visa tillsynsmyndigheter att organisationen arbetar systematiskt med förbättring. En dokumenterad, om än pågående, förbättringsresa väger ofta tyngre vid tillsyn än ett perfekt resultat utan spårbarhet.
Konkret: krav och praxis för riskhantering, styrning och incidentrapportering
En riskhanteringsprocess som håller för tillsyn behöver vara både systematisk och dokumenterad. Fem steg återkommer i praktiken:
- Kartlägg vilka system, tjänster och dataflöden som stödjer samhällsviktig verksamhet.
- Klassificera dem efter hur kritiska de är för verksamhetens kontinuitet.
- Bedöm hot och sårbarheter kopplade till varje kritiskt system.
- Mitigera genom tekniska, organisatoriska och avtalsmässiga åtgärder.
- Följ upp regelbundet och uppdatera riskregistret när förutsättningar förändras.
Ansvaret för detta ligger inte hos en enda funktion. Ledningen bär det yttersta ansvaret för att resurser och mandat finns på plats, en säkerhetsansvarig (ofta kallad CISO eller motsvarande) driver det operativa arbetet, dataskyddsombudet bevakar kopplingen till personuppgifter, och drift- och IT-funktionen genomför de tekniska åtgärderna. Vid en betydande incident är det i regel säkerhetsfunktionen som förbereder rapporteringen, men beslutet att rapportera vilar på ledningen.
Vad som räknas som en betydande incident varierar med sektor, men gemensamt är att den måste ha en påtaglig påverkan på tjänstens tillgänglighet, integritet eller konfidentialitet. Föreskrifter kopplade till cybersäkerhetslagen anger specifika tidsgränser och kriterier för rapportering, med tillsyn utövad av Myndigheten för civilt försvar och det nationella cybersäkerhetscentret. Den som väntar med att klargöra sin rapporteringskedja riskerar att missa tidsfrister just när trycket är som störst.
Proffstips: Testa incidentrapporteringen i en övning innan den behövs på riktigt. Det är då ni upptäcker vem som faktiskt saknar telefonnummer till rätt kontaktpunkt.
Tekniska och organisatoriska åtgärder: loggning, åtkomst, övervakning och OT
Kraven i cybersäkerhetslagen översätts i praktiken till ett antal konkreta kontroller som de flesta offentliga verksamheter redan känner igen, men som ofta saknar systematik eller dokumentation.
- Flerskiktsförsvar med brandväggar, nätverkssegmentering och skydd mot skadlig kod.
- Stark autentisering, gärna flerfaktor, för åtkomst till kritiska system.
- Kryptering av känslig information både vid lagring och överföring.
- Säkerhetskopiering med regelbundet testad återställning.
- Kontinuerlig övervakning för att upptäcka avvikelser tidigt.
Loggning förtjänar särskild uppmärksamhet eftersom den ofta utgör personuppgiftsbehandling. DIGG:s riktlinjer understryker att loggar med användaridentiteter eller andra personuppgifter måste hanteras enligt GDPR, med uppgiftsminimering, tydlig rättslig grund och dokumenterad hanteringsprocess. En vanlig miss är att logga mer än nödvändigt “för säkerhets skull”, vilket i sig skapar en ny risk snarare än att minska en befintlig.
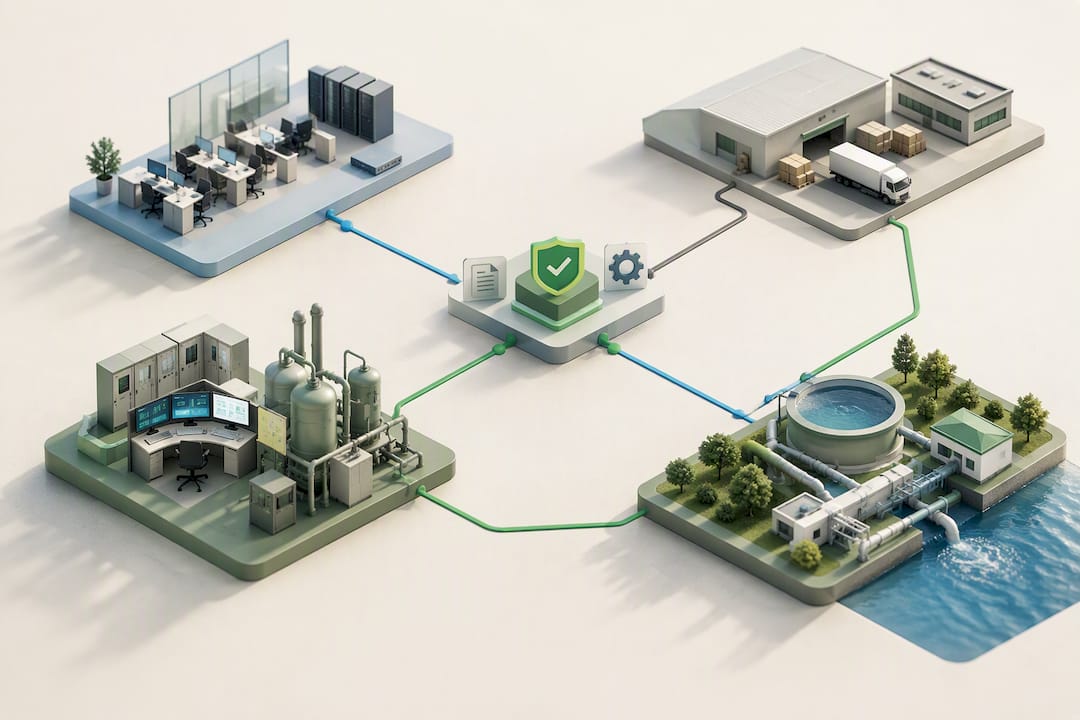
OT-säkerhet är ett av de områden där gapet mellan lagens krav och verksamheternas faktiska förmåga är som störst. MSB:s rapport om OT-säkerhet pekar på bristande kompetens, otydlig kravställning i leverantörskedjan och att OT-frågor ofta hamnar i skuggan av det traditionella IT-säkerhetsarbetet. För verksamheter som styr vatten, energi eller annan fysisk infrastruktur innebär det att säkerhetsarbetet måste omfatta både juridisk kravställning mot leverantörer och teknisk granskning av styrsystemen, inte bara kontorsnätverket.
Ledningens roll: prioritering, resurser och kultur
Informationssäkerhet blir sällan bättre än det mandat och den budget ledningen ger den. MSB:s mätningar visar gång på gång att svagt ledningsengagemang är en av de mest återkommande bristerna i offentlig sektor, och det är också den fråga tillsynsmyndigheter tenderar att granska först vid en incident.
Tre beslut hör hemma på ledningsnivå snarare än hos IT-avdelningen:
- Avsätta en tydlig budget för informationssäkerhet, kopplad till den faktiska riskbilden.
- Ge säkerhetsfunktionen mandat att stoppa eller kräva ändring av riskfyllda projekt.
- Sätta mätbara mål för säkerhetsarbetet och följa upp dem löpande, inte bara vid revision.
Att använda Cybersäkerhetskollen eller motsvarande verktyg som en återkommande punkt på ledningsgruppens agenda gör säkerhetsarbetet synligt och jämförbart över tid. Det ger också ett konkret underlag att visa tillsynsmyndigheter: inte ett perfekt resultat, utan ett dokumenterat mönster av förbättring.
Handlingsorienterad checklista och prioriteringar för de första 90 dagarna
En trettio-sextio-nittio-dagarsplan ger struktur åt ett arbete som annars lätt blir för stort för att komma igång med.
- Dag 0 till 30: identifiera vilka system som är samhällskritiska, säkra ett formellt ledningsbeslut om ansvar och resurser, och kontrollera att kontaktvägar för incidentrapportering till NCSC och MCF är kända och aktuella.
- Dag 30 till 60: gå igenom leverantörsavtal för kritiska system och lägg till säkerhetskrav där de saknas, genomför en enkel övning av incidentprocessen, och börja fylla i ett riskregister för de system som identifierades i steg ett.
- Dag 60 till 90: dokumentera riskhanteringsprocessen skriftligt, säkerställ att incidentrapporteringen fungerat i praktiken genom testet, och fördela tydligt ansvar mellan ledning, säkerhetsfunktion och IT-drift.
Proffstips: Börja med de tre eller fyra system som skulle skada verksamheten mest vid ett avbrott, snarare än att försöka kartlägga allt på en gång.
Den som redan arbetat med NIS2-förberedelser kan använda samma struktur för att visa ledningen konkreta bevis på efterlevnad inom samma tidsram.
Evertrusts syn: praktisk implementering och stöd till offentlig sektor
Specialistföretag inom dataskydd, informationssäkerhet och IT-juridik kan bistå med roller som externt dataskyddsombud, DPIA-genomförande och incidentrådgivning, ofta för verksamheter som saknar den kapaciteten internt.
Ett typiskt uppdrag följer en tydlig fasindelning: en kartläggning av nuläge och kritiska system, en prioritering av vilka åtgärder som ger mest riskreduktion per insats, ett implementationsskede med konkreta rutiner och avtal, och slutligen en uppföljningsfas där arbetet dokumenteras och testas. Digitala verktyg som Trustview kan stödja det löpande arbetet med riskregister och dokumentation.
Den som vill se hur en GAP-analys eller säkerhetsgranskning läggs upp i praktiken hittar mer under rådgivning och GAP-analyser.
Vad kräver den nya lagstiftningen egentligen av oss?
Den vanligaste missuppfattningen om cybersäkerhetslagen är att den huvudsakligen handlar om teknik. Det den faktiskt testar är styrning: om ledningen har fattat beslut, om ansvar är tydligt fördelat och om organisationen kan visa spår av ett systematiskt arbete när en tillsynsmyndighet frågar.
Det som är underskattat är hur mycket av tillsynsrisken som ligger i dokumentation snarare än i faktiska säkerhetshål. En kommun med genomsnittlig teknisk säkerhet men tydlig riskhantering och testade rutiner står sig ofta bättre vid tillsyn än en organisation med bättre teknik men ingen spårbarhet. Det som är överskattat är tron att ett enda stort investeringsbeslut, en ny brandvägg eller ett nytt övervakningssystem, löser problemet. Det gör det inte, eftersom lagens krav i grunden handlar om ett återkommande arbetssätt, inte ett engångsprojekt.
Min bedömning är att offentliga verksamheter vinner mest på att först göra sin styrning trovärdig: mandat, dokumentation och en testad incidentkedja. Tekniken följer lättare när ansvaret är på plats.
— Jesper
Tjänster från Evertrust som hjälper offentlig sektor

Evertrust hjälper kommuner, regioner och myndigheter att omsätta cybersäkerhetslagens krav i konkret arbete, genom GAP-analyser, DPIA, incidentrådgivning och stöd av det digitala verktyget Trustview för löpande dokumentation. Boka en genomgång via rådgivning och konsulttjänster för att se var er organisation står och vad som bör prioriteras först.
Central läsning och myndighetskällor
- Regeringens pressmeddelande om cybersäkerhetslagen beskriver lagens ikraftträdande och syfte.
- Cybersäkerhetskollen ger MSB:s bild av nuläget i offentlig sektor.
- MSB:s rapport om OT-säkerhet beskriver riskerna i driftteknik.
- DIGG:s riktlinjer om loggning klargör kopplingen till GDPR.
- IMY:s tillsynsbeslut mot Miljödata visar konsekvenser av bristande åtgärder.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Källor
- Regeringen: regeringen föreslår en ny cybersäkerhetslag
- Cybersäkerhetskollen 2025 : Redovisning av uppföljning av nivån på det systematiska cybersäkerhetsarbetet
- Rapport – Undersökning om OT‑säkerhet
- DIGG: Personuppgifter och loggning – lagkrav
- IMY: Beslut efter tillsyn – Miljödata i Karlskrona AB
Vanliga frågor
Vilka verksamheter omfattas av den nya cybersäkerhetslagen?
Lagen omfattar verksamhetsutövare inom 18 utpekade samhällsviktiga sektorer, däribland delar av offentlig förvaltning, energi, vatten och hälso- och sjukvård, enligt regeringens beskrivning av lagen. Kommuner och regioner som levererar sådana tjänster räknas normalt som verksamhetsutövare.
Hur snabbt måste en betydande incident rapporteras?
Föreskrifterna kopplade till cybersäkerhetslagen anger specifika tidsgränser för rapportering till Myndigheten för civilt försvar och det nationella cybersäkerhetscentret, med detaljerade kriterier per sektor. Organisationen bör i förväg ha en testad process för att klara tidsfristerna.
Är loggning alltid en personuppgiftsbehandling?
Loggning räknas som personuppgiftsbehandling när loggarna innehåller uppgifter som kan kopplas till en identifierbar person, vilket DIGG:s riktlinjer klargör. I sådana fall gäller GDPR:s krav på rättslig grund och uppgiftsminimering fullt ut.
Vad visar Cybersäkerhetskollen om offentlig sektor idag?
Cybersäkerhetskollen visar att många organisationer i offentlig förvaltning har grundläggande brister i sitt systematiska cybersäkerhetsarbete, ofta kopplat till svagt ledningsengagemang, enligt MSB:s uppföljning. Kommuner tenderar att prestera svagare än statliga myndigheter.
Kan Evertrust hjälpa vår organisation att uppfylla de nya kraven?
Evertrust erbjuder GAP-analyser, DPIA och incidentrådgivning som stöd för offentliga verksamheter som behöver anpassa sig till cybersäkerhetslagen. Tjänsterna beskrivs närmare på Evertrusts sida för rådgivning och GAP-analyser.

