
Kontraktshantering enligt GDPR handlar om mer än att samla in underskrivna personuppgiftsbiträdesavtal. Ni ska kunna visa att varje leverantör som behandlar personuppgifter åt er gör det enligt ett avtal med det innehåll artikel 28 kräver, att avtalet stämmer med hur data faktiskt flödar och att ni följer upp det tills uppdraget är slut och uppgifterna har raderats. Här går vi igenom vad som ska stå i avtalen, hur ni ställer krav i upphandlingar och molntjänstavtal och hur ni bygger en process som håller vid en granskning från IMY.
TL;DR
- Varje leverantör som behandlar personuppgifter för er räkning ska ha ett skriftligt avtal med de obligatoriska punkterna i artikel 28.3 GDPR. Kärnkraven går inte att förhandla bort.
- Det är ni som personuppgiftsansvarig som ska välja leverantörer med tillräckliga garantier och sedan kontrollera att de lever upp till dem. Ansvaret gäller hela kedjan av underbiträden.
- I molntjänstavtal avgör tredjelandsöverföringar oftast risken. Standardavtalsklausuler räcker inte alltid utan kompletterande skyddsåtgärder.
- I offentlig upphandling ska dataskyddet finnas med i alla faser, från förberedelse till avtalsuppföljning.
- Ett avtal i pärmen skyddar inte. Det som skyddar är en levande process: register, ägare, uppföljning och en plan för när avtalet upphör.
Innehållsförteckning
- Vad kontraktshantering betyder i ett GDPR-perspektiv
- Det här måste stå i biträdesavtalet
- Underbiträden: kedjan ni svarar för
- Kontraktskrav för molntjänster
- GDPR-krav i upphandlingen
- Incidenter och ansvar: där avtalen brister
- En process för hela avtalets livscykel
- Så ser vi på kontraktshantering
- Vanliga frågor
- Källor
Vad kontraktshantering betyder i ett GDPR-perspektiv
I vanlig avtalsförvaltning handlar kontraktshantering om löptider, priser och uppsägning. Under GDPR tillkommer en fråga som går före allt annat: vem bestämmer över personuppgifterna, och vem behandlar dem bara på uppdrag?
Den som bestämmer ändamål och medel är personuppgiftsansvarig. Den som behandlar uppgifter för den ansvariges räkning är personuppgiftsbiträde. EDPB:s vägledning om rollerna sammanfattar det som att den ansvarige avgör hur och varför behandlingen sker. Rollen följer av vad parterna faktiskt gör, inte av vad som står på avtalets försättsblad.
När rollerna är klara gäller artikel 28.1 GDPR: ni får bara anlita biträden som ger tillräckliga garantier för att genomföra lämpliga tekniska och organisatoriska åtgärder. Valet av leverantör är alltså redan ett dataskyddsbeslut, och det beslutet ska ni kunna dokumentera.
I praktiken omfattar kontraktshantering enligt GDPR därför fyra saker:
- Inventering: vilka leverantörer behandlar personuppgifter åt oss, vilka uppgifter och var?
- Avtal: finns ett biträdesavtal med rätt innehåll, och stämmer det med verkligheten?
- Uppföljning: lever leverantören upp till avtalet, och vet vi när något ändras?
- Avslut: raderas eller återlämnas uppgifterna när samarbetet upphör?
De flesta organisationer vi möter är ganska bra på punkt 2 och svaga på punkt 3. IMY:s egen vägledning om personuppgiftsbiträdesavtal beskriver både när ett avtal krävs och vad det ska innehålla, men avtalet är bara början.
Det här måste stå i biträdesavtalet
Artikel 28.3 GDPR räknar upp vad avtalet minst ska reglera. Utöver de punkterna ska avtalet beskriva föremålet för behandlingen, varaktighet, art och ändamål, typ av personuppgifter, kategorier av registrerade samt den ansvariges skyldigheter och rättigheter.
| Punkt i art. 28.3 | Vad den kräver | Vanlig brist i praktiken |
|---|---|---|
| a) Dokumenterade instruktioner | Biträdet behandlar bara enligt era instruktioner, även vid överföring till tredjeland | Instruktionerna är så allmänna att de inte styr något |
| b) Sekretess | Personal som behandlar uppgifterna har tystnadsplikt | Saknas för konsulter och underleverantörer |
| c) Säkerhet enligt art. 32 | Lämpliga tekniska och organisatoriska åtgärder | Hänvisning till en säkerhetspolicy ni aldrig sett |
| d) Underbiträden | Villkoren i art. 28.2 och 28.4 ska följas | Generellt godkännande utan rätt att invända |
| e) De registrerades rättigheter | Biträdet hjälper er att besvara begäranden | Ingen tidsram eller kostnadsmodell |
| f) Stöd enligt art. 32–36 | Hjälp med säkerhet, incidenter, DPIA och förhandssamråd | Incidentrutin saknas eller är otydlig |
| g) Radering eller återlämnande | Vid avtalets slut, enligt ert val | Backuper och loggar glöms bort |
| h) Information och revision | Biträdet visar efterlevnad och tillåter granskning | Revisionsrätten begränsas till en certifikatkopia |
EDPB:s yttrande 22/2024 understryker att parterna har avtalsfrihet i detaljerna men att skyldigheterna i artikel 28 inte kan avtalas bort. Yttrandet tar också upp den vanliga formuleringen om att biträdet får behandla uppgifter utan instruktion om det krävs enligt unionsrätten eller nationell rätt. Formuleringen är rimlig att ha med, men den befriar inte biträdet från dess skyldigheter enligt GDPR och ersätter inte er egen analys av exempelvis tredjelandsrisker.
Vill ni slippa skriva från noll finns EU-kommissionens standardavtalsklausuler mellan personuppgiftsansvariga och personuppgiftsbiträden (genomförandebeslut 2021/915). De täcker artikel 28 men måste fortfarande fyllas i med era faktiska behandlingar, säkerhetsåtgärder och underbiträden. En genomgång klausul för klausul hittar ni i vår artikel om vad artikel 28.3 kräver av biträdesavtalets klausuler.
Underbiträden: kedjan ni svarar för
Era leverantörer har egna leverantörer. En HR-plattform kör på en molninfrastruktur, använder en e-posttjänst för notiser och en supportleverantör i ett annat land. Varje led behandlar era anställdas uppgifter.
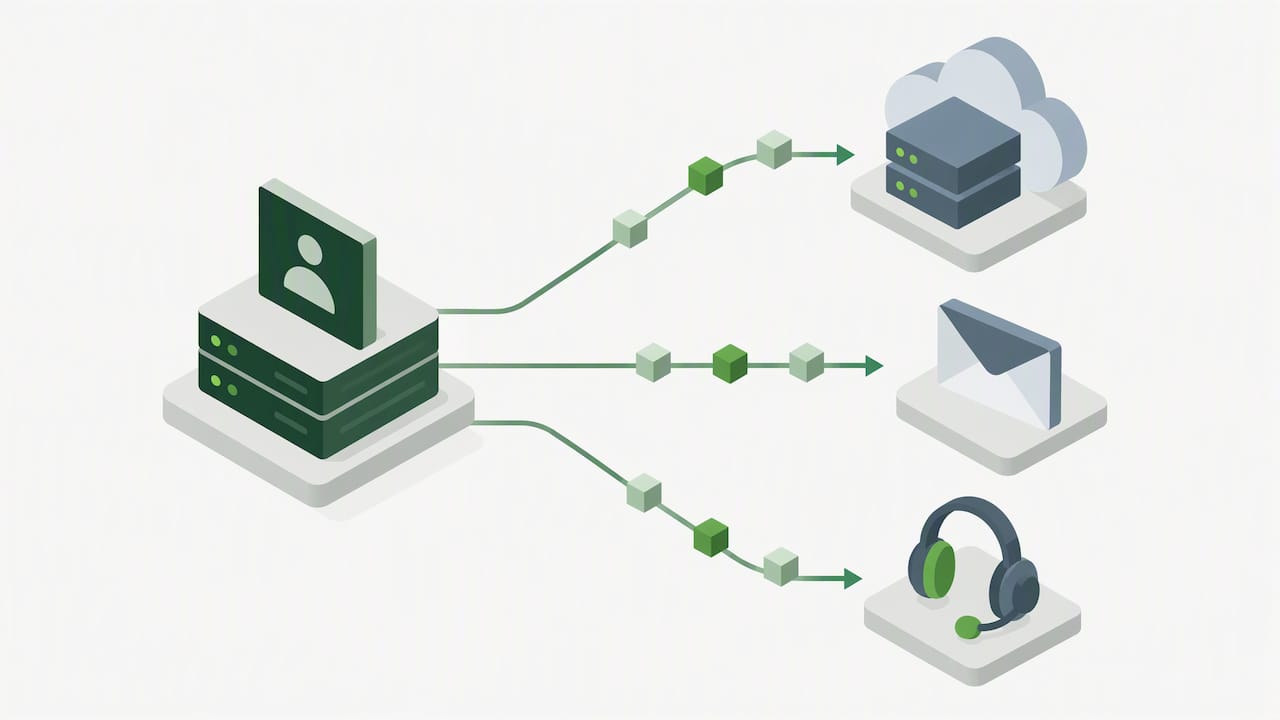
Artikel 28.2 kräver att biträdet har ert förhandstillstånd, särskilt eller allmänt och skriftligt, innan ett underbiträde anlitas. Vid allmänt tillstånd ska biträdet informera om planerade ändringar så att ni kan invända. Artikel 28.4 kräver att samma dataskyddsskyldigheter förs vidare i ledet, och att det ursprungliga biträdet förblir fullt ansvarigt mot er.
EDPB:s yttrande 22/2024 går längre än många avtal i praktiken. Den personuppgiftsansvarige ska ha information om identiteten på alla biträden och underbiträden, och skyldigheten att verifiera att garantierna är tillräckliga gäller hela kedjan. Hur djupt ni behöver granska beror på risken: en lönehanteringstjänst med känsliga uppgifter kräver mer än ett verktyg för mötesbokning.
Tre saker att ställa krav på i avtalet:
- En aktuell underbiträdeslista med namn, tjänst, plats för behandlingen och eventuell överföringsmekanism.
- En konkret aviseringsrutin: hur ni underrättas, hur lång invändningstid ni har och vad som händer om ni invänder (rätt till uppsägning utan kostnad är en rimlig utgångspunkt).
- Rätt att få se att avtalen nedåt i kedjan innehåller samma skydd.
Kontraktskrav för molntjänster
Molntjänster är där kontraktshanteringen oftast faller isär. Avtalen är standardiserade, villkoren uppdateras ensidigt och underbiträdeslistorna ändras löpande. Ni kan sällan förhandla texten, men ni kan alltid bedöma den och dokumentera er bedömning.
Den största frågan är tredjelandsöverföringar. Enligt IMY:s sida om lämpliga skyddsåtgärder får uppgifter överföras utanför EU/EES med exempelvis standardavtalsklausuler eller bindande företagsbestämmelser, men ni måste bedöma om skyddsnivån i mottagarlandet i praktiken motsvarar den inom EU. Om den inte gör det krävs kompletterande åtgärder, till exempel kryptering där leverantören inte har tillgång till nycklarna. Den bedömningen kallas ofta överföringsbedömning eller TIA.
Hur allvarligt IMY ser på detta visade myndigheten 2023, när fyra bolag granskades för sin användning av Google Analytics. IMY bedömde att bolagens tekniska skyddsåtgärder inte räckte, beordrade dem att sluta använda verktyget och utfärdade sanktionsavgifter mot två av dem. Avtalsklausulerna fanns, men de skyddade inte mot åtkomst från myndigheter i mottagarlandet.
På checklistan för ett molntjänstavtal bör minst detta finnas:
- Var behandlas data? Lagring, support, drift och backup. Support från tredjeland är också en överföring.
- Vilken överföringsmekanism används? Och finns en dokumenterad överföringsbedömning för de överföringar som kräver det?
- Vem har krypteringsnycklarna? Det avgör ofta om kompletterande åtgärder faktiskt fungerar.
- Hur meddelas villkorsändringar? Och vem hos er ansvarar för att läsa dem?
- Vad händer vid exit? Exportformat, tidsfrister och bekräftelse på radering.
Lagkonflikter som den amerikanska CLOUD Act går inte att lösa med avtalstext, vilket vi beskriver i CLOUD Act och GDPR: den juridiska konflikt du inte kan avtala bort. För ansvarsfördelningen i stort, läs molntjänster och GDPR: vem ansvarar och vad kräver lagen, och för själva klausulerna vid överföring vad standardavtalsklausulerna kräver av er.
GDPR-krav i upphandlingen
För myndigheter, regioner, kommuner och andra som omfattas av LOU är förutsättningen en annan: ni kan inte förhandla fritt efter tilldelning, så dataskyddskraven måste finnas med redan i upphandlingsdokumenten. Upphandlingsmyndigheten skriver att upphandlande organisationer ska säkerställa att dataskyddsförordningen följs i alla upphandlingar där leverantören ska behandla personuppgifter för organisationens räkning, och att det innebär att kontrollera att leverantören har kompetens, organisation, rutiner och tekniska möjligheter att skydda uppgifterna.
Så bygger ni in dataskyddet fas för fas:
- Förberedelse. Kartlägg vilka personuppgifter som omfattas, hur känsliga de är och om behandlingen kräver en konsekvensbedömning. Bestäm om överföring till tredjeland är acceptabel.
- Kravställning. Formulera skall-krav på säkerhetsnivå, behandlingsplats, underbiträden och incidentrutiner. Bifoga ert biträdesavtal som en del av upphandlingsdokumenten så att anbudsgivarna vet vad de accepterar.
- Utvärdering. Begär in underbiträdeslista, beskrivning av säkerhetsåtgärder och överföringsmekanism. Krav som inte kan verifieras går inte att utvärdera.
- Avtalstecknande. Reglera i avtalet att biträdesavtalet har företräde vid motstridiga villkor, något Upphandlingsmyndigheten lyfter fram.
- Avtalsförvaltning. Utse en ägare för uppföljningen, planera revisioner och hantera ändringar av underbiträden under avtalstiden.
En vanlig miss är att upphandlingen görs av inköp och avtalet förvaltas av verksamheten, medan ingen av dem äger dataskyddsfrågan. Låt dataskyddsombudet eller den som ansvarar för dataskydd granska kraven innan annonsering, inte efter att avtalet är tecknat.
Incidenter och ansvar: där avtalen brister
Enligt artikel 33.2 GDPR ska biträdet underrätta den personuppgiftsansvarige utan onödigt dröjsmål efter att ha fått vetskap om en personuppgiftsincident. Det är ett eget krav, skilt från de 72 timmar som gäller för er anmälan till IMY. Många avtal blandar ihop de två och ger biträdet 72 timmar, vilket i praktiken kan äta upp hela er egen anmälningsfrist.
IMY:s beslut mot Statens servicecenter från 2020 visar båda riskerna. Myndigheten konstaterade att Statens servicecenter i rollen som biträde inte hade underrättat sina kunder utan onödigt dröjsmål om en incident, och att det under en period 2019 saknades biträdesavtal med en av de ansvariga. Beslutet ledde till en sanktionsavgift. Det är ett tydligt exempel på att biträden har ett eget ansvar, något IMY också beskriver i sin vägledning att tänka på som personuppgiftsbiträde.
Overtramp av skyldigheterna i artikel 28 kan enligt artikel 83.4 ge sanktionsavgifter på upp till 10 miljoner euro eller 2 procent av den globala årsomsättningen, beroende på vilket som är högst. Utöver sanktionsavgiften kommer frågan om skadestånd till de registrerade enligt artikel 82 och hur kostnaden fördelas mellan er och leverantören. Den som vill förstå hur ansvaret mellan biträde och personuppgiftsansvarig fördelas i praktiken har nytta av att se frågan även ur ett försäkringsperspektiv: en ansvarsbegränsning i avtalet påverkar inte ert ansvar gentemot de registrerade.
I avtalet bör ni därför kräva:
- en konkret tidsfrist för underrättelse, mätt i timmar, inte dagar
- en kontaktväg som fungerar dygnet runt
- vilken information underrättelsen ska innehålla, så att ni kan bedöma om incidenten ska anmälas
- en ansvarsfördelning som inte gör ansvarsbegränsningen meningslös vid dataskyddsöverträdelser
En process för hela avtalets livscykel
Ett biträdesavtal är inget dokument man skriver under och glömmer. Det ska spegla de faktiska dataflödena, och de ändras hela tiden. Så här ser en fungerande process ut:
- Bygg ett leverantörsregister. Utgå från ert register över behandlingar och koppla varje behandling till de leverantörer som deltar. Leverantörer utan koppling är antingen överflödiga eller ett tecken på att registret är ofullständigt.
- Klassa riskerna. Känsliga uppgifter, stora volymer, tredjelandsöverföring och kritiska system ger hög risk och tätare uppföljning.
- Granska innan ni skriver under. Använd en checklista baserad på artikel 28.3 och era egna minimikrav. Dokumentera avvikelser och vem som godkände dem.
- Utse en ägare per avtal. Någon i verksamheten som vet hur tjänsten används och som tar emot aviseringar om underbiträden.
- Följ upp regelbundet. Årlig granskning för högriskleverantörer: säkerhetsrapporter, underbiträdeslista, incidenter under året och om behandlingen har förändrats.
- Hantera ändringar. Nya funktioner, nya ändamål eller ny behandlingsplats kräver att avtalet och eventuellt konsekvensbedömningen uppdateras.
- Avsluta ordentligt. Begär skriftlig bekräftelse på radering eller återlämnande, och stäng behörigheter.
Med fem leverantörer går det i ett kalkylark. Med femtio blir det ohållbart. Det är skälet till att vi byggt Trustview, vårt GRC-verktyg, där leverantörer, biträdesavtal, behandlingar och åtgärder hänger ihop och där påminnelser om uppföljning kommer automatiskt. Behöver ni hjälp att granska befintliga avtal eller förhandla nya kan våra jurister ta sig an det inom ramen för rådgivning och konsulttjänster, som enstaka uppdrag eller som ett rådgivningspaket på 100 timmar. Vill ni först veta var ni står är en GDPR-granskning eller GAP-analys ett bra startläge.
Så ser vi på kontraktshantering
Vi granskar många biträdesavtal, både i rollen som externt dataskyddsombud och som privacy counsel. Mönstret är tydligt: avtalstexten är sällan det stora problemet. Den är ofta kopierad från en mall och i huvudsak korrekt. Problemet är att ingen vet om den stämmer.
Bilagan med behandlingar beskriver tjänsten som den såg ut vid upphandlingen. Underbiträdeslistan är två år gammal. Säkerhetsbilagan hänvisar till en certifiering ingen har kontrollerat. Och när leverantören skickar ett mejl om nya underbiträden hamnar det hos en inköpare som har slutat.
Vår rekommendation är därför att lägga mindre energi på perfekta formuleringar och mer på tre frågor: vet vi vilka leverantörer som har våra data, vet vi var datan finns, och vet vi vem som reagerar när något ändras? Kan ni svara ja på alla tre har ni en kontraktshantering som håller. Kan ni inte det, börja med registret, inte med avtalsmallen.
Vi tror också att jurister och tekniker måste sitta i samma rum. En klausul om kryptering är meningslös om ingen har kontrollerat vem som har nycklarna, och en teknisk bedömning väger lätt om avtalet ger leverantören rätt att flytta data var som helst.
— Jesper
Vanliga frågor
Behövs ett biträdesavtal för varje leverantör?
Nej, bara för leverantörer som behandlar personuppgifter för er räkning och enligt era instruktioner. En leverantör som själv bestämmer ändamål och medel, till exempel en bank eller en revisor i vissa delar, är oftast självständigt personuppgiftsansvarig. Gör rollbedömningen per behandling och dokumentera den.
Kan vi acceptera leverantörens eget biträdesavtal?
Ja, om det innehåller allt som artikel 28.3 kräver och stämmer med hur tjänsten faktiskt används. Granska särskilt underbiträden, incidentfrist, revisionsrätt och radering vid avtalets slut. Dokumentera er bedömning, särskilt när ni inte kan förhandla villkoren.
Räcker standardavtalsklausuler för en amerikansk molntjänst?
Inte automatiskt. Ni behöver bedöma om skyddsnivån i mottagarlandet i praktiken räcker och, om den inte gör det, komplettera med tekniska åtgärder som kryptering där leverantören saknar nycklarna. IMY:s beslut om Google Analytics visar att klausuler utan fungerande kompletterande åtgärder kan leda till förbud mot överföringen.
Hur ofta ska biträdesavtal följas upp?
GDPR anger ingen fast intervall, utan uppföljningen ska stå i proportion till risken. En rimlig praxis är årlig genomgång för leverantörer med känsliga uppgifter eller tredjelandsöverföring, och glesare för lågriskverktyg. Utöver det ska avtalet ses över varje gång tjänsten, ändamålet eller underbiträdena ändras.
Källor
Dataskyddsförordningen (EU) 2016/679, EUR-Lex
Genomförandebeslut (EU) 2021/915 om standardavtalsklausuler, EUR-Lex
IMY: Personuppgiftsbiträdesavtal
IMY: Att tänka på som personuppgiftsbiträde
IMY: Lämpliga skyddsåtgärder vid tredjelandsöverföring
IMY: Fyra bolag måste sluta använda Google Analytics
IMY: När ska vi anmäla personuppgiftsincidenten?
IMY: Tillsynsbeslut mot Statens servicecenter 2020
EDPB: Opinion 22/2024 om biträden och underbiträden
EDPB: Data controller or data processor
Upphandlingsmyndigheten: GDPR och offentlig upphandling
Dataverwerker aansprakelijkheid

