
Accesshantering betyder att bara de som behöver personuppgifter för sitt arbete får åtkomst till dem, enligt principen “need to know” och minst privilegium. Kravet följer av artikel 25 och artikel 32 i GDPR. I praktiken innebär det unika personliga konton, flerfaktorsautentisering där risken motiverar det, dokumenterade roller och regelbundna granskningar av vem som har vilka behörigheter.
Kort sagt:
- Verksamhetsägaren bör årligen kontrollera varje behörighet och ta bort oanvända konton; en kvittering från IT räcker inte som faktisk granskning.
- Koppla personaladministrationen till identitetshanteringen så att åtkomst ändras vid rollbyte, tas bort när anställningen avslutas och tillfälliga rättigheter får ett slutdatum.
- Logga visning, ändring och radering i alla system med personuppgifter och skydda loggarna mot manipulation, så att incidenter går att utreda.
- Obehörig intern åtkomst kan vara en personuppgiftsincident även utan utomstående; den ansvariga ska normalt anmäla den inom 72 timmar efter upptäckt.
Innehållsförteckning
- Vad säger GDPR om dataåtkomst: artikel 25 och 32?
- Vilka principer och modeller gäller för behörighetskontroll?
- Hur inför ni accesshantering steg för steg?
- Vilka tekniska kontroller och vilken loggning behövs?
- Vem ansvarar för vad i organisationen?
- När blir obehörig åtkomst en personuppgiftsincident?
- Vilka kontroller kan ni göra direkt?
- Vanliga fallgropar: vad vi ser hos våra kunder
- Så hjälper vi dig med accesshantering och GDPR
- Vanliga frågor
- Källor
Vad säger GDPR om dataåtkomst: artikel 25 och 32?
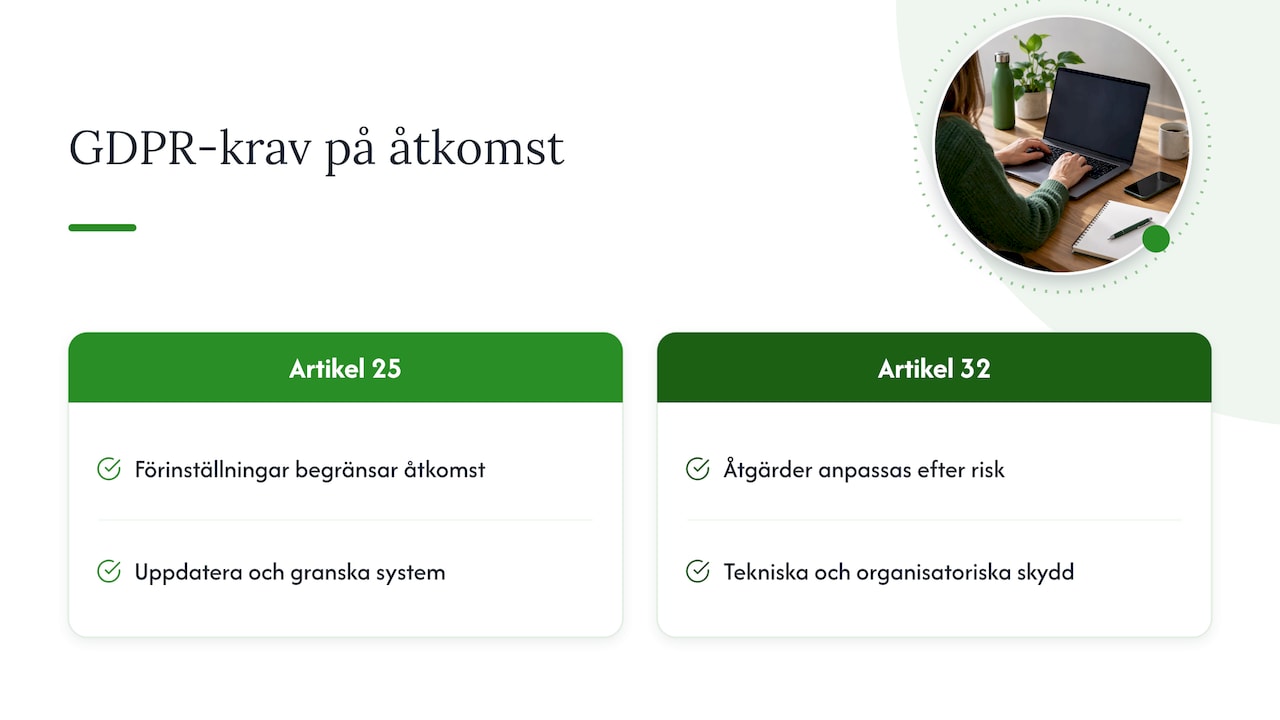
Artikel 25 handlar om dataskydd genom teknik och förinställningar. System ska byggas så att standardläget begränsar åtkomsten: bara de uppgifter som behövs för ett visst syfte ska vara tillgängliga, och bara för dem som behöver dem. EDPB:s riktlinjer om artikel 25 lägger till att system regelbundet ska uppdateras och granskas för att skyddet ska hålla över tid.
Artikel 32 kräver lämpliga tekniska och organisatoriska säkerhetsåtgärder, anpassade till risknivån. Ju känsligare uppgifter och ju större konsekvenser ett intrång får, desto starkare kontroller förväntas. Vi går igenom kravet mer ingående i vår text om artikel 32 och säkerhetsåtgärder.
Tillsynsmyndigheterna återkommer till ansvarsskyldighet. Det räcker inte att ha rätt rutiner, du ska kunna visa dem. IMY beskriver behörighetsstyrning just som individuella behörigheter, nivåer, rutiner för tilldelning och avregistrering samt dokumentation av ändringar.
Vilka principer och modeller gäller för behörighetskontroll?
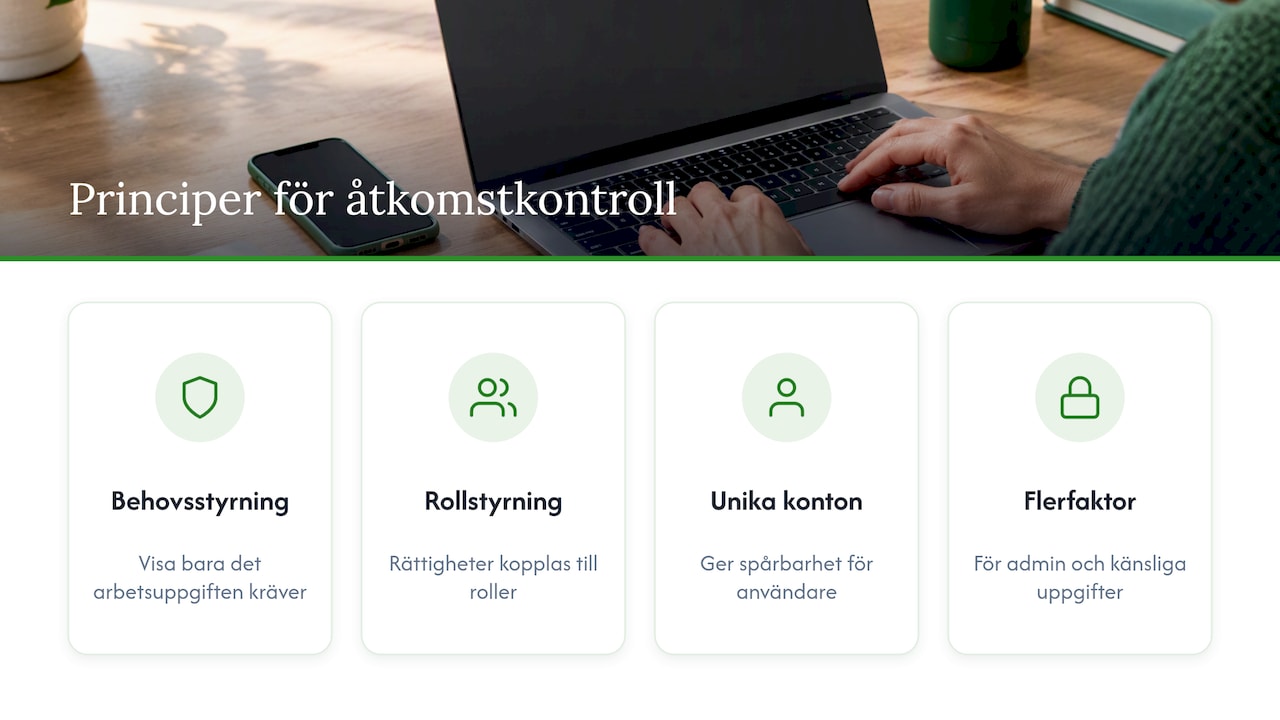
Grunden är “need to know”: en medarbetare ser det som arbetsuppgifterna kräver, inget mer. Minst privilegium är samma tanke i vardagen. En ekonomiassistent behöver inte läsa personalakter, och en supportmedarbetare behöver sällan radera kunddata. IMY skiljer på åtkomst (vad användaren kan göra) och behörighet (om och hur uppgifterna får behandlas), och båda behöver vara definierade.
Rollbaserad behörighetsstyrning, RBAC, är ofta en bra balans. Du kopplar rättigheter till roller i stället för till enskilda personer, vilket gör det enklare att hålla ordning när människor byter uppgifter. Individer får en roll, inte en skräddarsydd uppsättning undantag.
Delade konton är ett återkommande problem. När flera personer använder samma inloggning blir det svårare att visa vem som öppnade vad, vilket försvårar ansvarsutkrävandet. Unika konton ger spårbarhet.
Flerfaktorsautentisering bör gälla för administratörsroller och för åtkomst till känsliga uppgifter. ENISA rekommenderar tvåfaktorsautentisering för högriskåtkomst.
Hur inför ni accesshantering steg för steg?
Börja med nuläget och bygg sedan processen runt det som faktiskt används.
- Kartlägg system och personuppgifter. Identifiera vilka system som behandlar personuppgifter, hur uppgifterna flödar och vem som i dag har åtkomst.
- Definiera roller och behörighetsprofiler. Knyt varje profil till konkreta arbetsuppgifter, inte till titlar eller önskemål.
- Automatisera användarlivscykeln. Koppla HR-systemet till identitetshanteringen så att behörigheter skapas vid nyanställning, ändras vid rollbyte och tas bort vid avslut. Då blir inga gamla rättigheter kvar.
- Inför en godkännandeprocess. Nya privilegier ska beviljas av en ansvarig och dokumenteras. Tillfälliga rättigheter får ett slutdatum.
- Planera regelbundna granskningar. CNIL rekommenderar en granskning av alla behörigheter minst en gång om året, där verksamheten verifierar att rättigheterna fortfarande är motiverade, och att oanvända konton tas bort.
Proffstips: Låt verksamhetsägaren, inte IT, bekräfta varje behörighet i granskningen. IT vet vem som har åtkomst, men bara verksamheten vet vem som fortfarande behöver den.
Mer om hur behörigheter organiseras och dokumenteras finns i vår guide om principer för behörighetsstyrning.
Vilka tekniska kontroller och vilken loggning behövs?
Tekniken ska göra den organisatoriska principen genomförbar. Det här bör vara på plats:
- Flerfaktorsautentisering för administratörer och för åtkomst till känsliga uppgifter.
- Starka lösenordsregler, där lösenord lagras hashade och aldrig i klartext.
- Rollbaserad auktorisation, med särskild kontroll av privilegierade konton.
- Loggning av vad som visas, ändras och raderas, med skydd mot att loggarna manipuleras.
- Överväg kryptering och säkra kanaler för fjärråtkomst utifrån riskerna.
Loggar är både ett skydd och ett bevis. De visar vem som gjorde vad och när, vilket du behöver vid en incident och vid en tillsynsfråga.
Loggar bör vara aktiverade i alla system och applikationer som behandlar personuppgifter, enligt ENISA:s rapport om säkerhetsåtgärder. Utan loggar går det varken att utreda en incident eller att visa att kontrollerna fungerar.
Vem ansvarar för vad i organisationen?
Accesshantering misslyckas oftast där ansvaret är oklart. Ett fungerande upplägg fördelar rollerna tydligt:
- Den personuppgiftsansvariga beslutar om syften och medel och svarar för att åtkomsten är begränsad.
- Avtalet bör beskriva hur personuppgiftsbiträdet meddelar den ansvariga om en incident.
- Dataskyddsombud, informationssäkerhetsansvarig och IT håller i policyer, utbildning och granskningar.
- Verksamhetsägare bekräftar vem som ska ha åtkomst och godkänner eller drar in rättigheter.
- Rutiner och register dokumenteras så att du kan visa hur besluten fattats.
Om du undrar när det är dags att ta in extern kompetens har vi sammanfattat det i när ledningen ska anlita en GDPR-konsult.
När blir obehörig åtkomst en personuppgiftsincident?
Brister i accesshanteringen leder snabbt till anmälningspliktiga incidenter. IMY definierar en personuppgiftsincident som en säkerhetsincident som leder till oavsiktlig eller olaglig förstöring, förlust, ändring eller obehörigt röjande av eller åtkomst till personuppgifter. En medarbetare som läser journaler utan skäl räknas alltså, även om ingen utomstående är inblandad.
Anmälan ska normalt göras inom 72 timmar efter att incidenten upptäckts, enligt samma IMY-sida. Biträdet måste underrätta den ansvariga utan onödigt dröjsmål, något som Artikel 29-arbetsgruppens vägledning pekar på och som avtalet bör reglera. Tydliga loggar och dokumentation gör det möjligt att bedöma omfattningen snabbt och anmäla korrekt.
Vilka kontroller kan ni göra direkt?
Börja med tre snabbfrågor:
- Har varje användare ett eget konto?
- Är flerfaktorsautentisering aktiverad där den behövs?
- Finns dokumenterade roller och en godkännandeprocess?
Prioritera sedan i den här ordningen:
- Gör en behörighetskartläggning av de viktigaste systemen.
- Automatisera avslut och rollbyten via HR-flödet.
- Aktivera loggning och bestäm vem som granskar den.
Följ upp löpande:
- Genomför en årlig granskning tillsammans med verksamhetsägarna.
- Utbilda medarbetare och chefer i vad behörigheter innebär.
- Uppdatera policyn när system eller organisation förändras.
Vanliga fallgropar: vad vi ser hos våra kunder
En årlig granskning blir lätt ett rutinmoment där IT skickar en lista och någon kvitterar utan att läsa. Då försvinner hela poängen. Det som gör skillnad är att verksamhetsägaren faktiskt verifierar varje behörighet.
Kvarlevande åtkomst vid rollbyte är en risk. Personer samlar på sig rättigheter över åren, och ingen tar bort de gamla. Automatiserad koppling till HR löser det bättre än påminnelser. Att människor hamnar fel är sällan illvilja, och vi har skrivit om den mänskliga faktorn bakom personuppgiftsincidenter. En tredje risk är att juridik, IT och verksamhet arbetar var för sig. Behörighetsstyrning fungerar först när alla tre sitter vid samma bord.
— Jesper
Så hjälper vi dig med accesshantering och GDPR
Vi stöttar er med rådgivning, dataskyddsombud som tjänst, DPIA, säkerhetsgranskningar och GRC-plattformen Trustview. Behöver ni snabbt komma i mål kan vi också gå in som interimsstöd. Läs mer om våra rådgivnings- och konsulttjänster och kontakta oss för en offert, så tar vi det därifrån.
Vanliga frågor
Vad innebär artikel 25 i GDPR?
Artikel 25 kräver dataskydd genom teknik och förinställningar. System ska utformas så att som standard bara nödvändiga uppgifter behandlas och att åtkomsten begränsas. EDPB:s riktlinjer säger att systemen också ska uppdateras och granskas regelbundet.
Vad innebär artikel 32 i GDPR?
Artikel 32 ställer krav på lämpliga tekniska och organisatoriska säkerhetsåtgärder utifrån risken för de registrerade. Åtkomstkontroll, autentisering, loggning och kryptering hör hit. Hur starka åtgärderna ska vara beror på uppgifternas känslighet och konsekvenserna av ett intrång.
Vad innebär artikel 33 i GDPR?
Artikel 33 handlar om anmälan av personuppgiftsincidenter till tillsynsmyndigheten. Bedöm skyndsamt om incidenten ska anmälas och kontrollera den tillämpliga tidsfristen hos IMY. Även obehörig åtkomst från en intern användare kan omfattas.
Hur ofta bör behörigheter granskas?
Minst en gång om året, enligt CNIL:s rekommendation. Granskningen ska involvera verksamheten, och oanvända konton ska tas bort.

