
Ledningen, alltså styrelse och vd, bär det yttersta och icke-delegerbara ansvaret för cybersäkerheten enligt NIS2 och den nya cybersäkerhetslagen. Ledningen måste godkänna och övervaka åtgärderna, och vid allvarliga brister kan personer hållas ansvariga, i värsta fall med förbud att inneha ledningsfunktion. Incidenter ska rapporteras enligt de tidsfrister som gäller för verksamheten och incidenten.
Kort sagt:
- Ledningen måste godkänna säkerhetsåtgärderna, följa upp att de fungerar och regelbundet ompröva riskbilden; ansvaret kan inte lämnas över till IT-avdelningen.
- Beroende på verksamhet och incident ska ni lämna tidig varning inom 24 timmar, fullständig anmälan inom 72 timmar och slutrapport inom en månad efter avslut.
- Minst en säkerhetsansvarig ska rapportera direkt till ledningen, och dokumenterade mandat samt övade rutiner gör att ingen behöver invänta tillstånd när en incident pågår.
- För väsentliga verksamhetsutövare kan sanktionsavgiften vid överträdelse uppgå till det högsta av 2 % av den globala årsomsättningen eller 10 000 000 euro.
Innehållsförteckning
- Vad kräver lagen av ledningen?
- Vilka roller behöver finnas och vem rapporterar till vem?
- Hur ska incidenter rapporteras och inom vilken tid?
- Vad måste ledningen göra själv?
- Vilka påföljder kan drabba verksamheten och ledningspersoner?
- Så organiserar ni ansvaret steg för steg
- Min syn: styrelsen bör agera nu, inte när tillsynen knackar på
- Så hjälper vi er att uppfylla NIS2
- Vanliga frågor
- Källor
Vad kräver lagen av ledningen?
Den nya cybersäkerhetslagen trädde i kraft den 15 januari 2026 och genomför NIS2 i svensk rätt. Regeringen utfärdade samtidigt en förordning som pekar ut tillsynsmyndigheter och ger dem befogenhet att ingripa. Ansvaret går inte att skriva över på IT-avdelningen. Ledningen ska godkänna åtgärderna, se till att de fungerar och regelbundet utvärdera riskbilden.
Det är den största förändringen: kopplingen mellan cybersäkerhet och ledningens personliga ansvar. MSB beskriver hur ledningen behöver gå från en passiv godkännanderoll till aktiv övervakning. Att kvittera en policy en gång om året räcker alltså inte.
Verksamhetsutövare ska anmäla sig till utsedd myndighet och vidta lämpliga och proportionella tekniska, organisatoriska och driftsrelaterade åtgärder. Strategier för riskanalys, incidenthantering, kontinuitet, leveranskedjesäkerhet och utbildning ska dokumenteras. Vid anmälan, som görs via e-tjänst till Myndigheten för civilt försvar, ska ni ange vilka viktiga samhällsfunktioner ni bidrar till. MSB:s vägledning för anmälan beskriver också hur sektortillhörighet och storlek bedöms.
Vill du ha en lista över vad som behöver vara på plats just nu hittar du den i vår genomgång av NIS2 2026.
Vilka roller behöver finnas och vem rapporterar till vem?
ENISA rekommenderar att organisationer tydliggör roller, ansvar och behörigheter och skriver befattnings- och mandatbeskrivningar för roller som CISO och incidenthantering. Minst en person ska rapportera direkt till ledningen. I praktiken är det ofta CISO eller motsvarande, men titeln spelar mindre roll än att kanalen finns och används.
Så här kan rollerna fördelas:
- CISO eller säkerhetsansvarig: äger helheten och rapporterar status, risker och åtgärder direkt till ledningen.
- Incidentsamordnare: leder arbetet under en pågående incident och ser till att tidsfristerna hålls.
- Incidentmottagare och åtgärdsansvarig: tar emot larm, bedömer dem och driver åtgärderna, enligt MSB:s metodstöd.
- Systemägare: ansvarar för risker och skyddsåtgärder i sina system och bidrar med underlag vid incident.
- Dataskyddsombud: bevakar personuppgiftsaspekten när en incident också är en personuppgiftsincident.
En vanlig svaghet är ansvarsklyftor under incident. Därför behöver mandat för beslut vara fördefinierade, så att ingen väntar på tillstånd när varje timme räknas. ENISA nämner befattningsbeskrivningar, organigram och mötesprotokoll som bevis på att ansvarsfördelningen finns på riktigt, och även kompetenskrav bör dokumenteras.
Hur ska incidenter rapporteras och inom vilken tid?
Ledningen måste säkerställa processer för rapportering i flera steg. Tidsgränserna enligt MSB:s vägledning är:
- Tidig varning inom 24 timmar från att ni fått kännedom om incidenten.
- Fullständig incidentanmälan inom 72 timmar.
- Slutrapport senast en månad efter att incidenten avslutats.
Rapporteringskraven beror på verksamhetstyp och incident. Den som saknar en inövad process riskerar att missa rapporteringen, eftersom arbetet behöver börja innan orsaken är klarlagd.
Den tidiga varningen ska vara kort och snabb, medan anmälan och slutrapport kräver dokumentation som ni bara har om loggar, beslut och tidpunkter sparats under incidenten. Ledningen behöver dessutom få löpande beslutsunderlag under hela förloppet, så att den kan fatta beslut i stället för att höra av sig efteråt. Fler praktiska detaljer finns i vår artikel om NIS2-incidentrapportering.
Vad måste ledningen göra själv?
Lagen ställer också krav på obligatorisk utbildning i cybersäkerhet för ledningen. Följande åtgärder ligger på ledningens bord:
- Godkänn formellt en policy för säkerhet i nät- och informationssystem och följ upp att den efterlevs.
- Tilldela tillräckliga finansiella och personella resurser, och dokumentera beslutet.
- Gå själva utbildning och spara beviset på kompetensutvecklingen.
- Håll regelbundna ledningsgenomgångar där CISO redovisar status, risker och åtgärder.
Cybersäkerhet bör vara en stående punkt på styrelsens agenda. Enligt Regeringen.se kan ansvaret inte delegeras bort.
Proffstips: Bygg in NIS2 i ert befintliga ledningssystem för informationssäkerhet, till exempel ISO 27001, i stället för att starta ett separat projekt. Då slipper ni resurskonflikter och bristande förankring.
Vill ni sätta tempot finns en tidsplan i vår artikel om vad ledningen kan åstadkomma.
Vilka påföljder kan drabba verksamheten och ledningspersoner?
Tillsynsmyndigheten kan besluta om förelägganden, viten och sanktionsavgifter. Vid allvarliga brister kan den ansöka om förbud för en person att inneha ledningsfunktion. Det är den personliga dimensionen som skiljer NIS2 från tidigare regelverk.
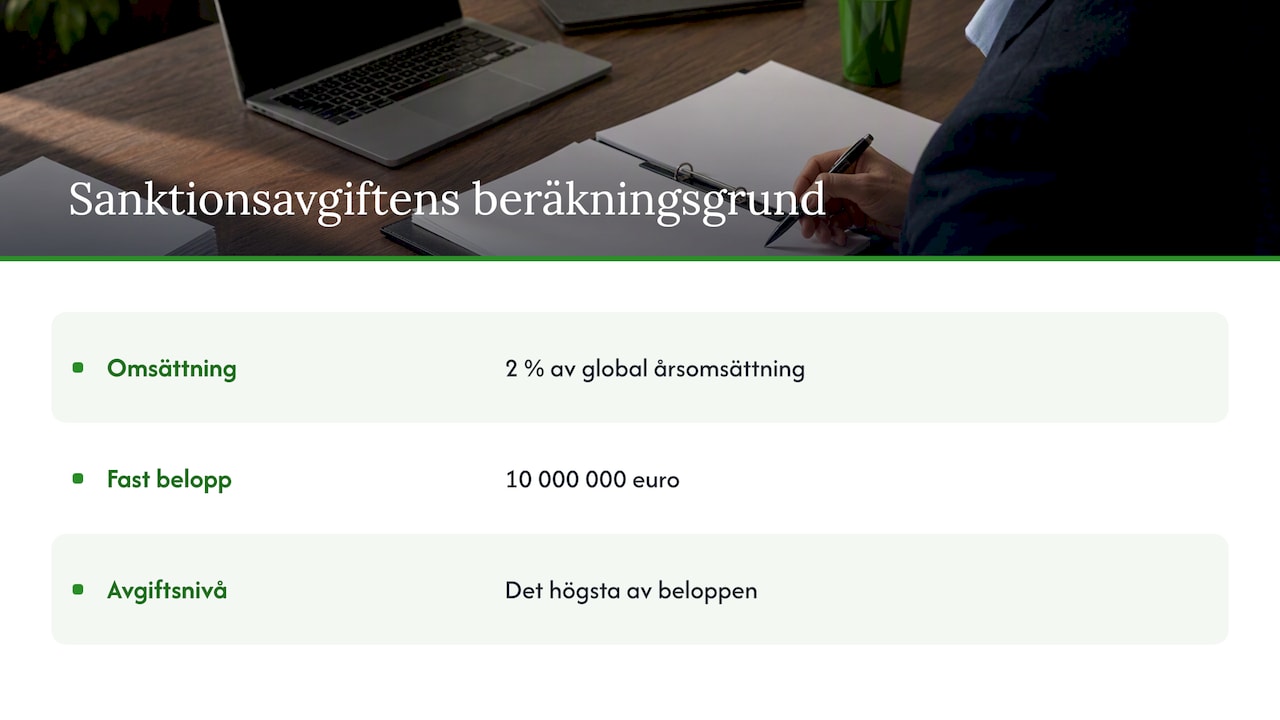
Sanktionsavgiften kan för väsentliga verksamhetsutövare uppgå till det högsta av 2 % av den globala årsomsättningen eller 10 000 000 euro.
Vid ingripande vägs bland annat in hur allvarlig bristen är, om den berott på uppsåt eller oaktsamhet, om den upprepats och om rapporteringen har varit bristfällig. Därför lönar det sig att kunna visa dokumentation: den som kan bevisa att ledningen godkänt, följt upp och prioriterat står bättre rustad.
Så organiserar ni ansvaret steg för steg
- Kartlägg omfattningen. Avgör om ni är väsentlig eller viktig verksamhetsutövare och anmäl er till myndigheten.
- Utse roller och dokumentera mandat. Säkerställ en direkt rapporteringsväg till ledningen och skriv ned vem som får besluta vad under en incident.
- Inför incidentprocesser. Ta fram mallar för rapportering och öva scenarier så att de tidsfrister som gäller för verksamheten går att hålla.
- Godkänn och planera. Fastställ policyer, budgetera resurser och lägg in ledningens regelbundna genomgång i årshjulet.
Vill ni se hur övriga delar hänger ihop finns en bakgrund i vår samling om NIS 2-direktivet.
Min syn: styrelsen bör agera nu, inte när tillsynen knackar på
NIS2 flyttar cybersäkerhet från IT-avdelningen till styrelsebordet, och det är rätt. Den som behandlar det som ännu ett compliancekrav riskerar både affären och sitt eget namn. Det mest hållbara är att väva in cybersäkerheten i de ledningsprocesser ni redan har. Börja med en gap-analys och en prioriterad plan för incidentberedskap, för det är där luckorna oftast syns först.
— Jesper
Så hjälper vi er att uppfylla NIS2
Vi tar rollen som extern bollplank och praktisk resurs för ledningen. Genom vår rådgivning och våra konsulttjänster hjälper vi er med gap-analys, stöd vid anmälan, utbildning av ledningen och incidentrådgivning. Behöver ni en tillfällig förstärkning kan vi stå för en interim compliance officer, och våra gap-analyser och säkerhetsgranskningar visar vilka åtgärder som bör komma först. I vårt GRC-verktyg Trustview kan ni hantera regelefterlevnad. Boka en gap-analys.
Vanliga frågor
Vad gäller för NIS2?
NIS2 är EU:s direktiv om cybersäkerhet och i Sverige genomförs det genom den nya cybersäkerhetslagen. Verksamheter som omfattas ska vidta riskhanteringsåtgärder, rapportera incidenter och ha en ledning som godkänner och övervakar arbetet. Lagen trädde i kraft i januari 2026.
Vad händer om man inte följer NIS2?
Tillsynsmyndigheten kan besluta om förelägganden, viten och sanktionsavgifter. Vid allvarliga överträdelser kan ledningspersoner hållas personligen ansvariga, inklusive förbud att inneha ledningsfunktion. Avgiftsnivåerna är högre för väsentliga än för viktiga verksamhetsutövare.
Vem träffas av NIS2?
Lagen gäller verksamhetsutövare i utpekade sektorer som bidrar till viktiga samhällsfunktioner. De delas in i väsentliga och viktiga verksamheter beroende på sektor och storlek. Hur bedömningen går till beskrivs i MSB:s vägledning för anmälan.
Är NIS2 och cybersäkerhetslagen samma sak?
Nej, men de hör ihop. NIS2 är EU-direktivet, medan cybersäkerhetslagen är den svenska lag som genomför direktivet i nationell rätt. Det är lagen och dess föreskrifter som ni följer i praktiken.
Vem ansvarar för incidentrapporteringen?
Ledningen ansvarar för att processen finns, medan det operativa arbetet normalt sköts av en incidentsamordnare under CISO:s ledning. Tidsfristerna beror på verksamhetstyp och incident.

