
GDPR innehåller ingen paragraf som säger “utbilda all personal en gång om året”. Ändå är utbildning av personalen en av de åtgärder ni har svårast att klara er utan. Förordningen kräver lämpliga organisatoriska åtgärder för att skydda personuppgifter, och Integritetsskyddsmyndigheten (IMY) räknar uttryckligen utbildning dit. Dessutom ska ni kunna visa att ni följer reglerna. En bra GDPR-utbildning för anställda är därför rollanpassad, återkommande och dokumenterad. Den lär ut ett fåtal beteenden som faktiskt förhindrar incidenter: rätt mottagare i mejlet, rätt behörigheter i systemen och en snabb anmälan när något går fel. Nedan går vi igenom vad utbildningen ska innehålla, vem som behöver vilken nivå och hur ni bygger ett program som håller vid en granskning.
TL;DR
- GDPR säger inte uttryckligen “utbilda”, men utbildning är en av de organisatoriska säkerhetsåtgärder som IMY räknar upp och ett av de enklaste sätten att visa ansvarsskyldighet.
- Alla som hanterar personuppgifter behöver en grundnivå. HR, IT, chefer, kundtjänst och ledning behöver dessutom fördjupningar för sin roll.
- Lägg tyngden på beteenden: felskick, behörigheter, nätfiske och incidentanmälan. Enligt IMY orsakas sex av tio anmälda incidenter av den mänskliga faktorn.
- Dokumentera vem som gått vilken utbildning, när och med vilket innehåll. En utbildning som inte är dokumenterad går inte att visa upp.
- Mät effekten i incidentrapporteringen, inte bara i andelen som klarat kursen.
Innehållsförteckning
- Vad GDPR kräver när det gäller utbildning
- Vem behöver vilken utbildning?
- Vad grundutbildningen ska innehålla
- Fördjupningar för roller med högre risk
- Så bygger ni ett utbildningsprogram som håller
- E-learning, lärarledd utbildning eller båda?
- Hur ni ser att utbildningen fungerar
- Så ser vi på GDPR-utbildning
- Utbildning från Evertrust
- Vanliga frågor
- Källor
Vad GDPR kräver när det gäller utbildning
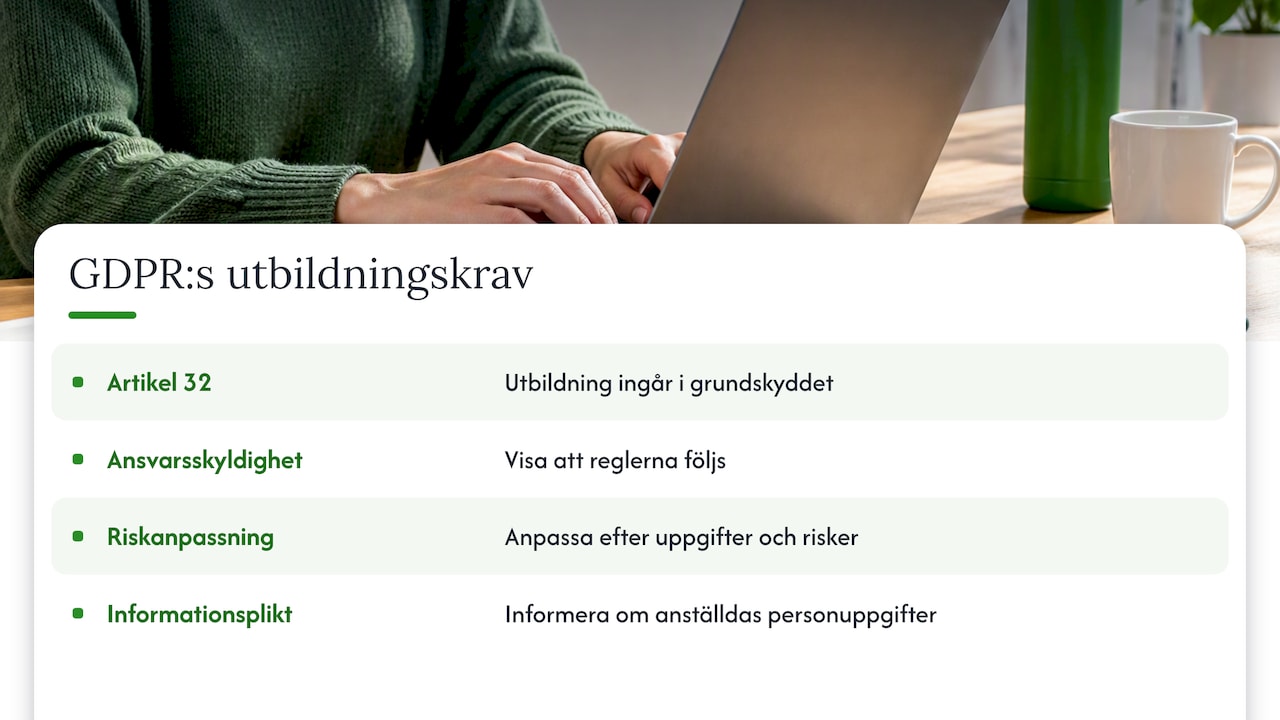
Artikel 32 i dataskyddsförordningen kräver att personuppgiftsansvariga och personuppgiftsbiträden vidtar lämpliga tekniska och organisatoriska åtgärder, med en säkerhetsnivå som står i proportion till risken. IMY beskriver organisatoriska åtgärder som styrdokument, processer, rutiner, metoder, analyser och utbildning. Utbildning är alltså inte något extra. Den hör till grundskyddet.
Till det kommer ansvarsskyldigheten. Ni ska inte bara följa reglerna utan också kunna visa att ni gör det. Har ni en välskriven informationssäkerhetspolicy som ingen medarbetare känner till, är policyn i praktiken verkningslös. Har ni dessutom ingen dokumentation av att personalen fått instruktioner, står ni svagt om IMY granskar er efter en incident.
IMY betonar också att säkerhetsåtgärderna ska anpassas efter hur känsliga uppgifterna är och vilka risker som finns. På arbetsplatsen gäller det lika mycket uppgifter om anställda som om kunder, och det säger något om utbildningen: en lönehandläggare som hanterar rehabiliteringsärenden behöver något annat än en säljare som hanterar kontaktuppgifter i ett CRM.
Det finns en sak till som många arbetsgivare blandar ihop med utbildning, nämligen informationsplikten. Ni har en långtgående skyldighet att informera anställda om hur ni behandlar deras egna personuppgifter. Det är en annan skyldighet än att lära dem hantera andras uppgifter. Ni behöver båda, och det fungerar bra att samordna dem, till exempel genom att gå igenom personalens rättigheter i introduktionen. Vi har skrivit mer om det i vår guide om anställdas personuppgifter i HR-arbetet.
Vem behöver vilken utbildning?
Det vanligaste misstaget är att ge alla samma kurs. Grundnivån behöver alla som någon gång rör personuppgifter, och det är i praktiken nästan alla, även praktikanter, konsulter och inhyrd personal. Ovanpå grunden bygger ni rollspecifika moduler där riskerna är störst.
| Roll | Grundnivå | Fördjupning som behövs | Typiska risker |
|---|---|---|---|
| Alla medarbetare | Ja | Ingen utöver grunden | Felskick, nätfiske, svaga lösenord |
| HR och lön | Ja | Känsliga uppgifter, rehabilitering, lagringstider, registerutdrag | Hälsouppgifter, löneuppgifter, personalakter |
| Chefer | Ja | Medarbetarsamtal, sjukfrånvaro, anteckningar, övervakning | Spridning i mejl, otillåtna anteckningar |
| IT och utveckling | Ja | Inbyggt dataskydd, behörigheter, loggning, testdata | För breda behörigheter, produktionsdata i test |
| Kundtjänst och sälj | Ja | Identifiering av kunder, registerutdrag, radering | Uppgifter till fel person |
| Marknad och kommunikation | Ja | Bilder, film, nyhetsbrev, cookies | Publicering utan rättslig grund |
| Ledning och styrelse | Ja | Ansvar, riskbild, beslut om resurser | Underfinansierat dataskyddsarbete |
| Inköp | Ja | Personuppgiftsbiträdesavtal, tredjelandsöverföring | Leverantörer utan avtal |
Tabellen är en startpunkt. Utgå sedan från er egen registerförteckning: där ser ni vilka avdelningar som behandlar vilka kategorier av uppgifter, och därmed var fördjupningen behövs.
Vad grundutbildningen ska innehålla
En grundutbildning som fungerar är kort, konkret och bygger på situationer medarbetaren känner igen. Sikta på 30 till 60 minuter, inte en halv dag. Det här är innehållet vi tycker hör hemma i grunden:
- Vad en personuppgift är. Inte bara namn och personnummer utan även IP-adresser, bilder, röstinspelningar och kombinationer som pekar ut en person.
- Varför vi behandlar uppgifter. Att varje behandling behöver ett ändamål och en rättslig grund, utan att medarbetaren behöver kunna artiklarna. Läs mer om rättslig grund.
- Uppgiftsminimering i vardagen. Samla inte in mer än som behövs, spara inte kopior på skrivbordet och skicka inte hela kalkylarket när en rad räcker.
- Säker hantering av mejl och filer. Kontrollera mottagaren, undvik autofyll, använd säkra delningslänkar och skicka inte känsliga uppgifter okrypterat. Felskick är enligt IMY:s rapport om anmälda incidenter den vanligaste typen av incident.
- Nätfiske, lösenord och tvåfaktorsinloggning. EDPB lyfter fram just nätfiskemedvetenhet, lösenordspolicyer och flerfaktorsautentisering som centrala organisatoriska åtgärder.
- Behörigheter. Titta bara på uppgifter du behöver för ditt arbete, även om systemet tillåter mer.
- De registrerades rättigheter. Hur medarbetaren känner igen en begäran om registerutdrag, rättelse eller radering, och vart den ska skickas.
- Incidenter: känna igen och anmäla. Vad en personuppgiftsincident är, att det är bättre att anmäla en gång för mycket än en för lite, och exakt vem man kontaktar.
- Sociala medier och publicering. Den som publicerar något i sociala medier är som utgångspunkt personuppgiftsansvarig för publiceringen, och det privata undantaget gäller inte när verksamheten publicerar.
Punkt 8 är den viktigaste. En personuppgiftsincident som innebär risk för de registrerade ska anmälas till IMY inom 72 timmar från att ni fått kännedom om den. Klockan börjar inte ticka när dataskyddsombudet får veta, utan när organisationen gör det. Har medarbetaren suttit på informationen i två dagar för att det kändes pinsamt, har ni nästan ingen tid kvar. IMY godtar att ni gör en första anmälan och kompletterar den i etapper, men det förutsätter att ni känner till incidenten i tid. Därför ska utbildningen tydligt säga att den som anmäler inte straffas för misstaget.
Fördjupningar för roller med högre risk
HR och lön
HR hanterar några av organisationens mest känsliga uppgifter: hälsa, rehabilitering, fackligt medlemskap, disciplinärenden och lön. Fördjupningen bör ta upp vilka uppgifter som får samlas in i rekrytering, hur länge personalakter och ansökningshandlingar får sparas (se våra lagringstider på HR-området) och hur man besvarar ett registerutdrag från en anställd eller före detta anställd.
Här hör också bilder på personalen hemma. Många arbetsgivare utgår från att samtycke räcker, men eftersom anställda står i beroendeställning till arbetsgivaren är samtycket ofta inte frivilligt. IMY:s vägledning om att publicera bilder och filmer på internet går igenom vilken rättslig grund som kan bli aktuell, och det privata näringslivet landar oftast i en intresseavvägning.
Chefer
Chefer skriver anteckningar från medarbetarsamtal, hanterar sjukfrånvaro och mejlar ofta om enskilda medarbetare. Fördjupningen ska ge tydliga svar på vad som får dokumenteras, var det ska sparas och vad som aldrig ska skickas i ett vanligt mejl eller chattmeddelande.
IT, utveckling och säkerhet
För IT handlar det om inbyggt dataskydd och dataskydd som standard, behörighetsstyrning, loggning, testmiljöer och leverantörer. Behörigheter är ett område där incidenter ofta uppstår utan att någon gjort något uppenbart fel. Ett exempel är när medarbetare på Kronofogden kunde se information de inte var behöriga till. Vår guide om accesshantering och GDPR visar hur ni styr vem som når vad.
Leverantörskedjan behöver också finnas med. Efter it-angreppet mot systemleverantören Miljödata i augusti 2025 drabbades personuppgifter hos många kommuner, regioner och privata verksamheter. Den som köper in och förvaltar system behöver kunna ställa krav på leverantörer och veta vad som händer när en leverantör drabbas.
Ledning
Ledningen behöver ingen kurs i hur man byter lösenord. Den behöver förstå sitt ansvar, organisationens riskbild och vilka beslut om resurser och prioriteringar som krävs. En timmes genomgång om året, gärna kopplad till dataskyddsombudets rapport, räcker ofta långt.
Så bygger ni ett utbildningsprogram som håller
En enskild kurs är en aktivitet. Ett program är något ni kan visa upp för IMY, en revisor eller en kund som granskar er. Så här bygger ni det steg för steg:
- Kartlägg risken. Utgå från registerförteckningen, tidigare incidenter och riskanalyser. Var hanteras känsliga uppgifter? Var har det gått fel tidigare?
- Definiera målgrupper. Dela in personalen enligt tabellen ovan, anpassad efter er organisation.
- Bestäm innehåll per målgrupp. Grundmodul för alla och rollmoduler där risken är högre. Koppla varje modul till era egna rutiner, inte bara till lagtexten.
- Lägg in utbildningen i introduktionen. Nyanställda, praktikanter och konsulter ska gå grundutbildningen innan de får åtkomst till system med personuppgifter, eller i nära anslutning till det.
- Planera repetition. Den årliga uppfräschningen kompletteras med korta påminnelser under året, till exempel ett internt nyhetsbrev eller ett exempel från en verklig incident. EDPB rekommenderar återkommande påminnelser för att hålla frågan levande.
- Uppdatera vid förändring. Nytt HR-system, ny övervakning, AI-verktyg eller ny leverantör? Då behöver de berörda ny utbildning, och i vissa fall ny information till de anställda.
- Dokumentera. Spara deltagare, datum, version av kursmaterialet och resultat på eventuella kunskapstester. Dokumentationen är en del av er ansvarsskyldighet.
- Följ upp och justera. Gå igenom incidenter och avvikelser varje kvartal och låt dem styra nästa års innehåll.
Det sista steget gör störst skillnad. Visar incidentloggen att felskick från lönekontoret ökar, är det där nästa insats ska göras, inte i en ny allmän kurs för hela organisationen.
E-learning, lärarledd utbildning eller båda?
Formatet avgör både kostnad och effekt. De flesta organisationer med fler än 50 anställda landar i en kombination.
| Format | Passar bäst för | Styrkor | Begränsningar |
|---|---|---|---|
| E-learning | Grundnivå för alla, introduktion, årlig repetition | Skalbar, enkel att dokumentera, fungerar för distansarbetare | Svårt att ställa frågor, risk att man klickar sig igenom |
| Lärarledd kurs | HR, chefer, IT, ledning | Diskussion om egna fall, frågor besvaras direkt | Kräver tid och schemaläggning |
| Workshop med egna fall | Avdelningar med hög risk eller efter en incident | Kopplar regler till egna rutiner | Måste förberedas noga |
| Korta påminnelser | Hela organisationen löpande | Håller frågan aktuell | Ersätter inte grundutbildningen |
E-learning är effektivt för grunden, men ni behöver se till att kursen innehåller era egna rutiner: vem medarbetaren kontaktar vid en incident, vilka system som gäller och var policyerna finns. En allmän kurs utan koppling till er verksamhet lär ut regler men inte rutiner. IMY erbjuder också korta kunskapsfilmer, och de kan vara ett bra komplement för grunderna.
Hur ni ser att utbildningen fungerar
Andelen som klarat kursen är ett mått på genomförandet, inte på effekten. Följ hellre de här signalerna:
- Tid till anmälan. Hur lång tid går det från att en incident upptäcks tills den rapporteras internt? Kortare tid betyder att utbildningen och kulturen fungerar.
- Antal interna anmälningar. Fler anmälningar av små händelser är ofta ett gott tecken. Det betyder att medarbetarna vågar säga till.
- Typ av incidenter. Minskar felskicken efter en insats om mejlhantering? Dyker samma fel upp igen på samma avdelning?
- Resultat från nätfiskeövningar. Hur många klickar, och, ännu viktigare, hur många rapporterar?
- Frågor till dataskyddsombudet. Fler frågor innan något görs är bättre än förklaringar i efterhand.
IMY uppskattar att det verkliga antalet incidenter kan vara betydligt högre än det som anmäls. Ett mörkertal är alltså troligt även hos er. Målet med utbildningen är att det ska krympa.
Så ser vi på GDPR-utbildning
Vi arbetar med dataskydd och informationssäkerhet varje dag, både som rådgivare och i roller som externt dataskyddsombud och GDPR-koordinator. Det vi oftast ser är inte organisationer som saknar utbildning, utan organisationer som har fel sorts utbildning. Alla har klickat igenom en allmän kurs, men ingen vet vem man ringer en fredagskväll när ett mejl med löneuppgifter hamnat hos fel mottagare.
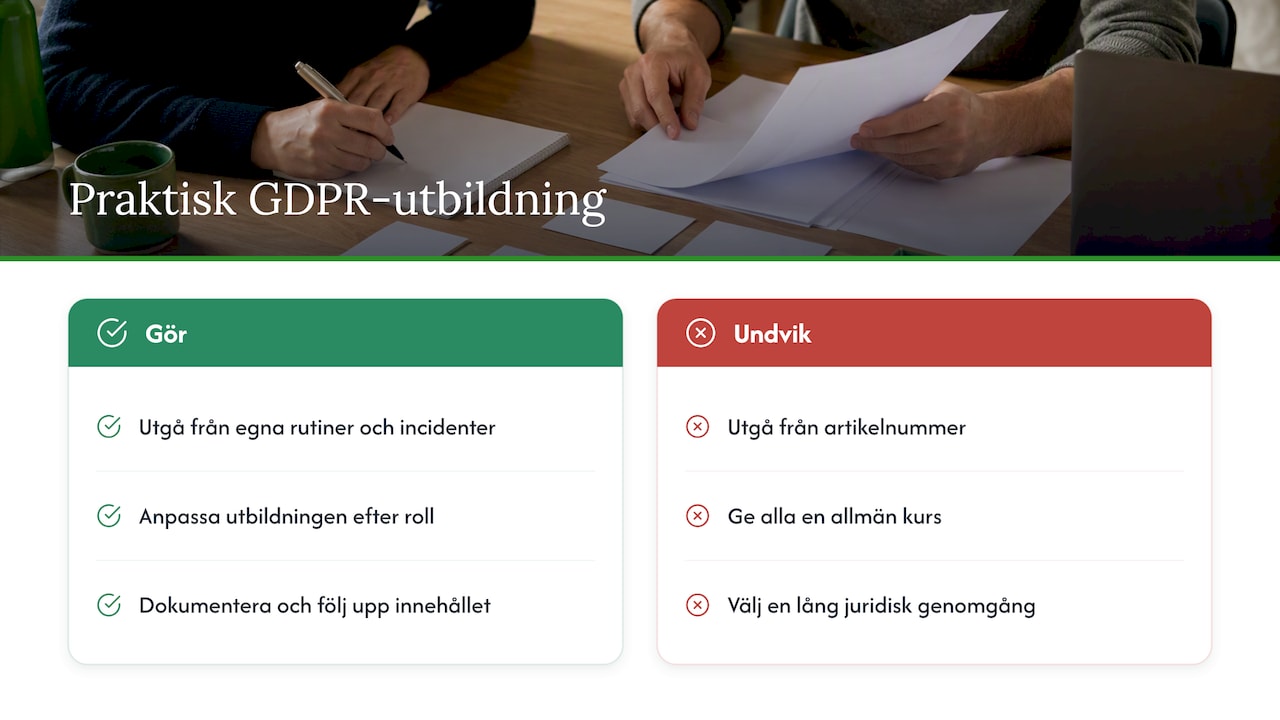
Vi tror därför på tre saker. Den första är att utbildningen ska utgå från era egna rutiner och verkliga incidenter, inte från artikelnummer. Den andra är att den ska anpassas efter roll: HR, chefer och IT möter olika risker och behöver olika svar. Den tredje är att den ska dokumenteras så att den håller vid en granskning, och följas upp så att innehållet förbättras år för år. Vi har skrivit mer om varför den mänskliga faktorn ligger bakom majoriteten av incidenterna, och det är där utbildningen gör skillnad.
Vår erfarenhet är att en kort, praktisk och lättbegriplig utbildning slår en lång juridisk genomgång. Juridiken ska vara korrekt, men det medarbetaren behöver ta med sig är vad hen ska göra i morgon.
— Jesper
Utbildning från Evertrust
Vi erbjuder GDPR-utbildningar för organisationer: grundläggande utbildning i GDPR för anställda, e-learning, praktisk GDPR för HR och en interaktiv lärarledd kurs i kamerabevakning. Vill ni se hur HR-kursen är upplagd finns mer information om Praktisk GDPR för HR. Om ni vill samla dokumentationen av ert compliance-arbete på ett ställe kan ni också titta på vår GRC-plattform Trustview.
Vanliga frågor
Är det lag på att utbilda anställda i GDPR?
GDPR har ingen artikel som uttryckligen kräver en viss utbildning för all personal. Däremot krävs lämpliga organisatoriska säkerhetsåtgärder, och IMY räknar utbildning dit. Ni måste också kunna visa att ni följer förordningen, och då är dokumenterad utbildning ett av de tydligaste bevisen.
Hur ofta ska personalen gå GDPR-utbildning?
Förordningen anger ingen frekvens. En vanlig och rimlig modell är grundutbildning vid anställning, en årlig repetition och kortare påminnelser under året. Därutöver behövs ny utbildning när ni inför nya system, övervakning eller arbetssätt som påverkar personuppgifter.
Får vi lägga ut bilder på anställda på vår webbplats?
Det kan vara tillåtet, men samtycke är ofta en svag grund eftersom anställda är i beroendeställning till arbetsgivaren. Privata företag stödjer sig oftast på en intresseavvägning, och de anställda har då rätt att invända. Informera tydligt och respektera en invändning, särskilt när det gäller före detta anställda.
Vilka omfattas inte av GDPR?
GDPR gäller inte rent privat behandling, till exempel en privatpersons egen adressbok. Undantaget försvinner när uppgifter sprids till en vidare krets, som på öppna sociala medier, och det gäller aldrig när ett företag behandlar uppgifter i sin verksamhet. Läs IMY:s genomgång av när GDPR inte gäller.
Vad ska vi göra om en anställd orsakar en incident?
Se till att incidenten rapporteras internt direkt, bedöm risken och anmäl till IMY inom 72 timmar om det finns risk för de registrerade. Dokumentera även incidenter som inte behöver anmälas. Använd sedan händelsen i utbildningen, utan att peka ut personen, och se över om ni behöver en tydligare incidenthanteringsplan.
Källor
- IMY: Säkerhetsåtgärder
- IMY: 6 av 10 incidenter orsakas av mänskliga faktorn
- IMY: Rapport om anmälda personuppgiftsincidenter 2022
- IMY: Säkerhet för personuppgifter i arbetslivet
- IMY: Information till anställda
- IMY: Personuppgiftsincidenter
- IMY: Publicera bilder, filmer och ljud på internet
- IMY: Är jag ansvarig för det jag publicerar på sociala medier?
- IMY: Omfattande personuppgiftsincident hos Miljödata
- IMY: När GDPR inte gäller
- EDPB: Secure personal data

