
Nödvändiga cookies (eller nödvändiga kakor, som PTS skriver) är kakor som krävs för att en tjänst som besökaren själv uttryckligen har begärt ska fungera, till exempel en varukorg eller en inloggning. Bara de får sättas utan samtycke. Avgörande är inte vad ni som webbplatsägare anser att verksamheten behöver, utan vad tjänsten tekniskt kräver. Nedan går vi igenom den rättsliga definitionen, vilka kakor som brukar hamna fel, vad som gäller även för de nödvändiga och hur ni granskar er egen webbplats.
Kort sagt
- Undantaget från samtyckeskravet finns i 9 kap. 28 § lagen om elektronisk kommunikation och gäller bara kakor som krävs för att överföra ett meddelande eller för att leverera en tjänst som användaren uttryckligen begär.
- Statistik, annonsmätning, profilering och “förbättring av tjänsten” är inte nödvändigt i lagens mening, oavsett hur viktigt det är för affären.
- Testet är objektivt: om tjänsten fungerar utan kakan är den inte nödvändig.
- Nödvändiga kakor kräver inget samtycke, men ni måste fortfarande informera om dem, och behandlar ni personuppgifter gäller GDPR fullt ut.
- PTS har tillsyn över kakreglerna i LEK, IMY över den personuppgiftsbehandling som sker med hjälp av kakorna.
Innehållsförteckning
- Vad räknas som nödvändiga cookies?
- Nödvändiga eller inte? Vanliga kakor i praktiken
- Där gränsen oftast dras fel
- Det här gäller även för nödvändiga kakor
- PTS och IMY: vem granskar vad?
- Så granskar ni era nödvändiga kakor
- Vår syn: definitionen är snävare än de flesta tror
- Behöver ni hjälp med kakorna?
- Vanliga frågor
- Källor
Vad räknas som nödvändiga cookies?
Huvudregeln i svensk rätt är enkel: för att lagra eller läsa information i en besökares dator, mobil eller surfplatta krävs samtycke. Regeln kommer från artikel 5.3 i EU:s ePrivacy-direktiv och är genomförd i Lagen om elektronisk kommunikation (LEK). Nödvändiga kakor är det enda stora undantaget.
De två undantagen i 9 kap. 28 § LEK
Lagen undantar två situationer från kravet på samtycke:
- Överföring av ett elektroniskt meddelande. Lagringen eller åtkomsten behövs enbart för att skicka ett meddelande via ett elektroniskt kommunikationsnät. Det är ett smalt undantag som främst rör den tekniska kommunikationen, till exempel att fördela trafik mellan servrar.
- En tjänst som användaren uttryckligen begär. Lagringen eller åtkomsten behövs för att leverera en tjänst som besökaren själv har bett om. Det är här de flesta nödvändiga kakor hör hemma: varukorgen som minns vad du lagt i den, sessionen som håller dig inloggad, kakan som minns att du valt bort statistik.
PTS formulerar kärnan tydligt på sin sida om kakor: det handlar inte om vilka kakor du tycker är nödvändiga, och myndigheten nämner insamling av statistik som exempel på något som faller utanför.
Testet: objektiv nödvändighet
Två frågor avgör om en kaka är nödvändig:
- Har användaren begärt den här funktionen? Att besöka en webbplats är inte detsamma som att begära webbanalys. Att klicka på “Lägg i varukorg” är däremot en begäran om en varukorg.
- Går funktionen att leverera utan kakan? Om svaret är ja, eller om det finns ett mindre ingripande sätt, är kakan inte nödvändig.
Samma strikta synsätt präglar EDPB:s arbete i angränsande frågor. I sin sammanfattning av riktlinjerna om avtalsmässig nödvändighet slår EDPB fast att spårning och profilering för att anpassa annonser i regel inte är nödvändigt för avtalet, och att samtycke krävs innan sådana kakor placeras. Att en affärsmodell bygger på annonser gör alltså inte annonskakorna nödvändiga.
Observera också att reglerna inte bara gäller kakor i snäv bemärkelse. EDPB:s riktlinjer 2/2023 om den tekniska räckvidden av artikel 5.3 gör klart att regeln träffar varje gång en aktör tar steg för att få åtkomst till information i användarens utrustning, vilket omfattar exempelvis spårningspixlar, local storage och liknande tekniker. Vi har skrivit mer om vad det innebär i praktiken i de nya riktlinjerna från EDPB om ePrivacy-direktivet.
Nödvändiga eller inte? Vanliga kakor i praktiken
Tabellen visar hur de vanligaste typerna brukar bedömas. Den slutliga bedömningen beror alltid på hur just er lösning är byggd och vad kakan faktiskt gör.
| Kaka eller teknik | Syfte | Nödvändig? | Kommentar |
|---|---|---|---|
| Sessionskaka för inloggning | Hålla användaren inloggad | Ja | Användaren har begärt att logga in |
| Varukorg | Minnas valda varor | Ja | Typexemplet på en begärd tjänst |
| Samtyckeskaka | Minnas besökarens kakval | Ja | Behövs för att respektera valet |
| Säkerhetskaka mot CSRF | Skydda formulär | Ja, normalt | Om den bara används för säkerheten i den begärda tjänsten |
| Lastbalansering | Fördela trafik mellan servrar | Ja, normalt | Teknisk överföring, ingen spårning |
| Språkval | Visa sidan på valt språk | Ofta ja | Om besökaren aktivt har valt språk |
| Webbanalys | Mäta besök och beteende | Nej | Statistik är uttryckligen utanför undantaget |
| A/B-testning | Optimera sidor | Nej | Tjänar ägaren, inte användarens begäran |
| Annonsmätning och retargeting | Marknadsföring | Nej | Kräver alltid samtycke |
| Inbäddad video eller karta från tredje part | Visa innehåll | Nej, i regel | Tredjeparten sätter ofta egna spårande kakor |
| Chattwidget | Kundtjänst | Beror på | Nödvändig först när användaren startar chatten |
Ett konkret exempel från en myndighet: PTS egen lista över kakor på pts.se redovisar kakan Accepted-cookie-web som nödvändig, en förstapartskaka med en varaktighet på 365 dagar som håller reda på om besökaren har samtyckt till statistikkakan eller inte. Lägg märke till hur redovisningen ser ut: namn, typ, varaktighet och syfte. Det är en bra mall för er egen kakförteckning.
Där gränsen oftast dras fel
När vi granskar webbplatser är det sällan varukorgen eller inloggningen som är problemet. Felen sitter i gråzonen, där en kaka har stämplats som nödvändig för att den känns viktig.
Statistik och “förbättring av tjänsten”
Webbanalys är den vanligaste felklassificeringen. Argumentet brukar vara att man inte kan driva en webbplats utan att veta hur den används. Det kan stämma affärsmässigt, men PTS är tydlig med att statistik inte omfattas av undantaget. Webbanalys kräver samtycke, även om verktyget är inställt på att vara så integritetsvänligt som möjligt.
Bedrägeriprevention och säkerhet
Säkerhetskakor som enbart skyddar den tjänst användaren använder, till exempel en inloggningssession, kan vara nödvändiga. Men bredare profilering av enheter och beteenden för att upptäcka bedrägerier är en annan sak. EDPB:s sammanfattning om avtalsmässig nödvändighet visar hur strikt tillsynsmyndigheterna ser på vad som verkligen krävs för kärntjänsten. Ju mer data som samlas in och ju längre den sparas, desto svårare blir det att kalla den nödvändig.
Paketering av syften
En kaka kan inte bli nödvändig för att den samlar flera syften i ett. Om samma kaka både håller varukorgen och skickar beteendedata till ett analysverktyg måste syftena separeras, så att varukorgen fungerar även när besökaren säger nej till resten.
Kakväggar och villkorat samtycke
En närliggande fälla är att göra tillgången till hela webbplatsen beroende av att besökaren godkänner icke-nödvändiga kakor. EDPB:s riktlinjer 05/2020 om samtycke säger att tillgång till tjänster och funktioner inte får göras beroende av att användaren samtycker till lagring av information i sin utrustning, eftersom samtycket då inte är frivilligt. Frågan har fått ny aktualitet genom modeller där användaren ska välja mellan att betala och att samtycka, som vi beskriver i artikeln om att EDPB kritiserar “Consent or Pay”-modeller.
Tredjepartskakor som följer med inbäddningar
En inbäddad video, karta eller ett socialt flöde kan vara precis vad besökaren vill se, men tjänsten bakom sätter ofta egna kakor för spårning och annonsering. Att innehållet är önskat gör inte tredjepartens kakor nödvändiga. En vanlig lösning är att ladda innehållet först när besökaren aktivt klickar för att visa det. Utvecklingen kring tredjepartskakor i webbläsarna förändrar inte heller rättsläget, se vår text om att Google behåller tredjepartscookies i Chrome.
Det här gäller även för nödvändiga kakor
Undantaget gäller samtycket, inte allt annat. Tre skyldigheter finns kvar.
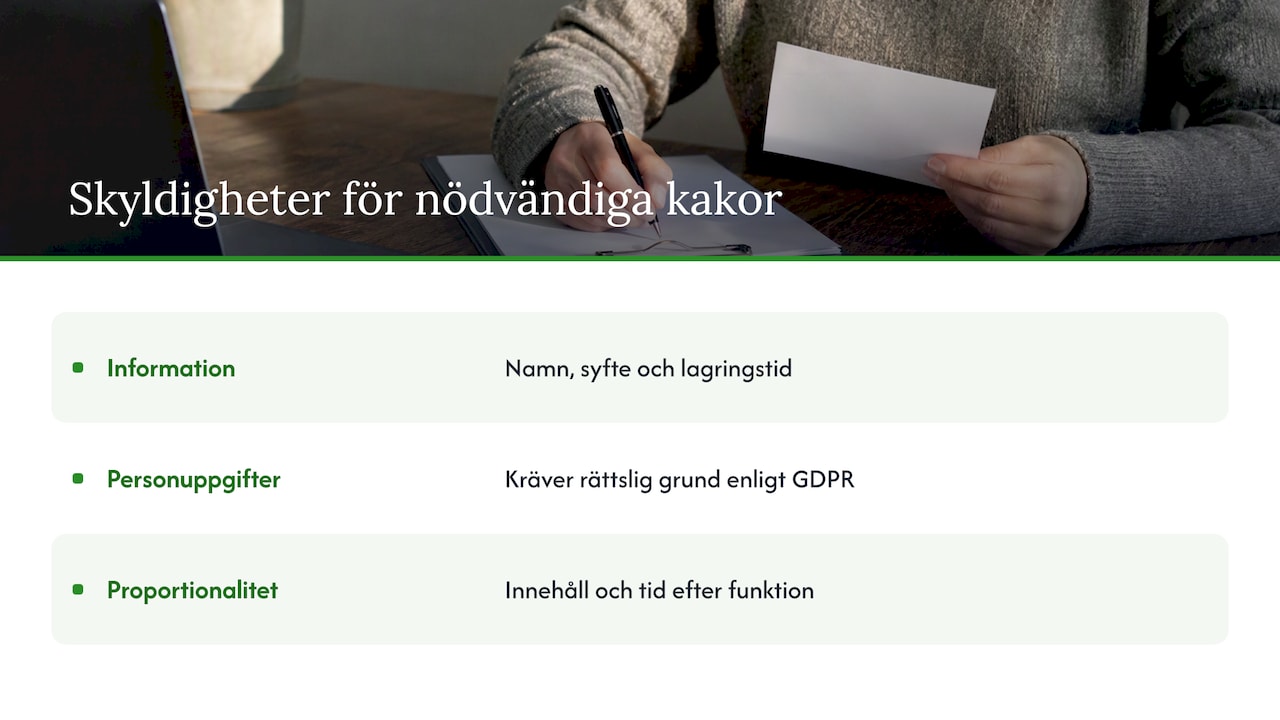
Information. Besökaren ska få veta vilka kakor som används, varför och hur länge de sparas, även de nödvändiga. En kakförteckning med namn, typ, syfte och lagringstid, som i PTS exempel ovan, är det enklaste sättet att visa det.
GDPR om kakan rör personuppgifter. Kakor innehåller ofta identifierare som kopplas till en person, och då är det en personuppgiftsbehandling. Det kräver en laglig grund enligt artikel 6 i dataskyddsförordningen, och den bedömningen är skild från frågan om samtycke enligt LEK. IMY har visat hur det fungerar: i beslutet mot Aller Media konstaterade myndigheten en överträdelse av artikel 6.1 f och gav bolaget en reprimand.
Proportionalitet och lagringstid. En nödvändig kaka ska inte leva längre eller innehålla mer än vad funktionen kräver. En sessionskaka som ligger kvar i flera år är svår att försvara. Ett bra exempel på motsatsen finns hos IMY, där kakan för uppläsningsfunktionen enligt myndighetens information om kakor försvinner när besökaren stänger webbläsaren.
PTS och IMY: vem granskar vad?
Två myndigheter delar ansvaret, och det är bra att veta vem som tittar på vad.
- PTS är ensam tillsynsmyndighet över LEK och därmed över själva regeln om lagring och åtkomst, inklusive gränsen för vad som är nödvändigt. PTS har granskat flera webbplatser och publicerat vägledande beslut: granskningen inleddes i oktober 2022 och samtliga webbplatsinnehavare rättade sig efter myndighetens bedömning. I underrättelsen till Konsumentverket framgår hur PTS ser på giltiga samtycken till icke-nödvändiga kakor, bland annat att det ska vara lika lätt att avstå som att ge samtycke.
- IMY granskar den personuppgiftsbehandling som sker med hjälp av kakorna. I april 2025 riktade IMY kritik mot tre företags kakbanners, med fokus på hur företagen informerade om och inhämtade samtycke.
För er betyder det att en felklassificerad kaka kan ge problem från två håll samtidigt: med PTS för att samtycke saknas enligt LEK, och med IMY för att den efterföljande behandlingen saknar laglig grund.
Så granskar ni era nödvändiga kakor
En genomgång behöver inte vara stor, men den måste vara systematisk. Så här brukar vi lägga upp den:
- Inventera allt som läses eller skrivs i webbläsaren. Inte bara kakor, utan också local storage, pixlar och skript från tredje part. Gör det i ett rent webbläsarfönster innan något samtycke har getts.
- Koppla varje kaka till en funktion och en ägare. Vem i organisationen har lagt dit den, och vad gör den? Kakor som ingen kan förklara är en signal i sig.
- Pröva varje kaka mot de två frågorna. Har användaren begärt funktionen, och går den att leverera utan kakan? Dokumentera svaret.
- Separera syften. Kakor som blandar teknisk funktion med analys eller marknadsföring delas upp, eller flyttas till kategorin som kräver samtycke.
- Kontrollera att inget icke-nödvändigt laddas före samtycke. Det vanligaste felet i praktiken är att taggar avfyras innan besökaren har gjort ett val.
- Granska bannern. Avböja ska vara lika enkelt som att godkänna, och samtycket ska gå att återkalla lika lätt som det gavs.
- Uppdatera informationen. Kakförteckningen och integritetspolicyn ska spegla det faktiska läget, med lagringstid för varje kaka.
- Upprepa regelbundet. Nya verktyg, kampanjer och plugin-uppdateringar lägger till kakor utan att någon märker det.
Vår syn: definitionen är snävare än de flesta tror
Vi möter ofta organisationer som är övertygade om att deras kategori “nödvändiga” är korrekt, eftersom den har satts upp av en byrå eller en färdig samtyckesplattform. När vi sedan går igenom den hittar vi nästan alltid något som inte hör hemma där, oftast analys eller verktyg som marknadsavdelningen har lagt till.
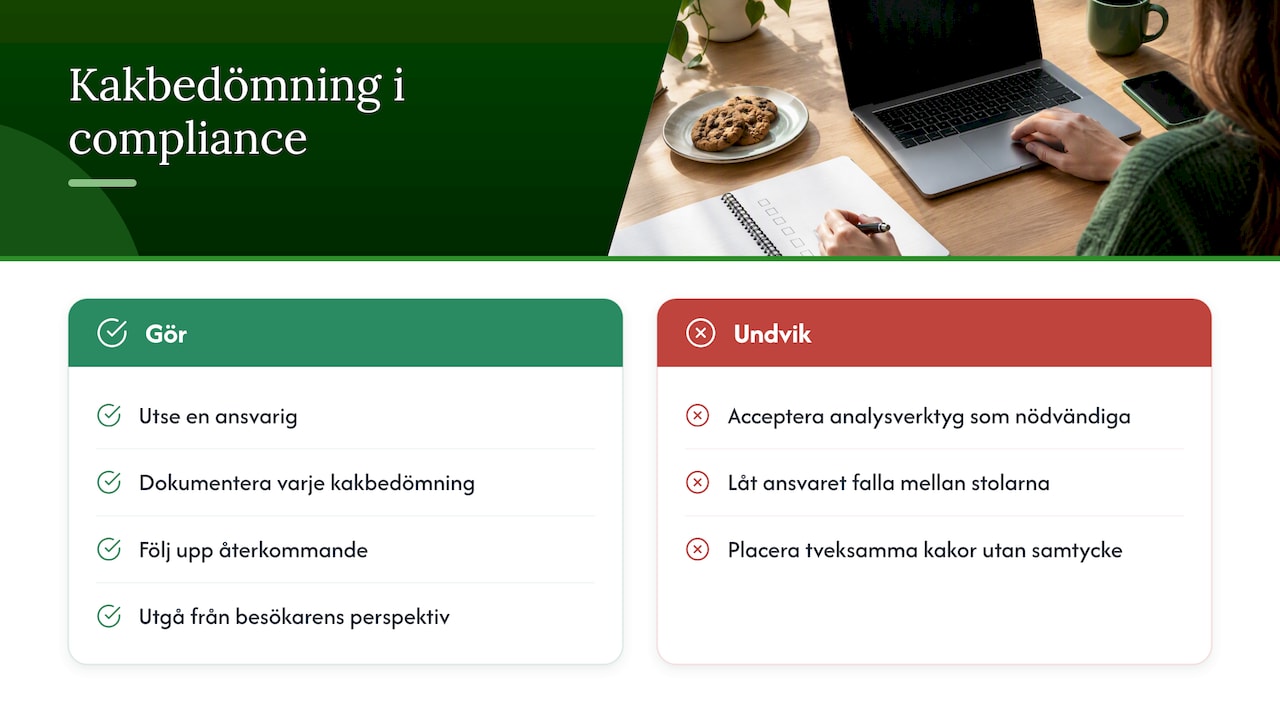
Vår erfarenhet är att problemet sällan är juridiskt komplicerat. Det är organisatoriskt. Webbplatsen ägs av marknad, tekniken av IT och ansvaret för regelefterlevnaden av en jurist eller ett dataskyddsombud, och ingen har helheten. Därför rekommenderar vi att kakbedömningen behandlas som vilken annan kontroll som helst i ert compliance-arbete: med en ansvarig, en dokumenterad bedömning per kaka och en återkommande uppföljning.
Vi rekommenderar också att ni utgår från användarens perspektiv snarare än verksamhetens. Frågan “skulle besökaren bli förvånad över att den här kakan sattes utan att hen tillfrågades?” leder nästan alltid till samma svar som lagens test. Och när ni är osäkra är det tryggare att lägga kakan bakom samtycke än att försvara en tveksam klassificering inför en tillsynsmyndighet.
— Jesper
Behöver ni hjälp med kakorna?
Vi på Evertrust hjälper organisationer att granska sina kakor och sin samtyckeslösning mot LEK och GDPR, som en del av vår GDPR-granskning och beredskap. Vill ni ha löpande stöd kan vi ta rollen som extern dataskyddsombud eller privacy counsel genom våra rådgivnings- och konsulttjänster. Och för att hålla ordning på bedömningar, kontroller och uppföljning över tid finns vår GRC-plattform Trustview, utvecklad av jurister och experter för att förenkla compliance-arbetet.
Vanliga frågor
Behöver nödvändiga cookies samtycke?
Nej. Kakor som krävs för att överföra ett meddelande eller för att leverera en tjänst som användaren uttryckligen har begärt omfattas av undantaget i 9 kap. 28 § LEK. Ni måste ändå informera om dem, och om kakan används för att behandla personuppgifter behöver ni en laglig grund enligt GDPR.
Är Google Analytics eller annan webbanalys en nödvändig kaka?
Nej. PTS anger uttryckligen att statistik inte är ett exempel på nödvändiga kakor, oavsett hur viktig den är för verksamheten. Webbanalys kräver samtycke innan kakorna sätts.
Måste nödvändiga kakor synas i kakbannern?
Nej, de behöver inte gå att välja bort, men besökaren ska kunna få information om dem. Många visar dem som en låst kategori i bannern och listar dem i kakförteckningen med namn, syfte och lagringstid.
Vem avgör om en kaka är nödvändig?
Ni som webbplatsägare gör bedömningen och ansvarar för den, men den prövas mot ett objektivt test och inte mot er egen uppfattning. Det är PTS som har tillsyn över kakreglerna i LEK och som i sista hand bedömer om en klassificering håller.
Gäller reglerna även för pixlar och local storage?
Ja. Regeln i LEK och ePrivacy-direktivet gäller all lagring av och åtkomst till information i användarens utrustning, inte bara kakor. EDPB:s riktlinjer 2/2023 bekräftar att även spårningspixlar och liknande tekniker omfattas.
Källor
- PTS: Kakor (cookies)
- PTS: Vägledande beslut om kakor
- PTS: Underrättelse till Konsumentverket om kaktillsyn
- PTS: Kakor på pts.se
- IMY: Användning av kakor
- IMY: IMY riktar kritik mot företags kakbanners
- IMY: Tillsynsbeslut Aller Media AB
- EDPB: Guidelines 2/2023 on Technical Scope of Art. 5(3) of ePrivacy Directive
- EDPB: Guidelines 05/2020 on consent
- EDPB: Contractual necessity for online services

