
Att införa ISO 27001 betyder att bygga ett ledningssystem för informationssäkerhet (LIS, på engelska ISMS). Ledningen styr det, det bygger på riskbedömningar och det förbättras löpande. Det är inget IT-projekt som blir klart en dag. Ordningen ser ut så här: ledningen fattar beslut, ni avgränsar omfattningen, gör en gapanalys, bedömer risker, tar fram ett uttalande om tillämpning, inför åtgärderna, reviderar internt och håller ledningens genomgång. Först därefter kan ett ackrediterat organ certifiera er, om ni vill det. Den här guiden riktar sig till er som ska leda arbetet, alltså VD, CIO, CTO, CISO eller informationssäkerhetsansvarig. Den visar var införanden brukar fastna och hur ni undviker det.
Kort sagt
- ISO/IEC 27001:2022 är den gällande versionen. I Sverige ges den ut som SS-EN ISO/IEC 27001:2023.
- Börja med ledningens beslut och en tydlig omfattning. Annars mäter gapanalysen fel sak.
- Riskbedömningen och uttalandet om tillämpning (SoA) är kärnan i hela systemet. Generiska mallar ger avvikelser vid revisionen.
- Ledningens genomgång är ofta den svagaste länken. Revisorn vill se att ledningen faktiskt styr.
- Ni kan följa standarden utan att certifiera er. Certifiering är ett affärsbeslut som ofta drivs av krav från kunder och i upphandlingar.
Innehållsförteckning
- Vad ett införande av ISO 27001 faktiskt innebär
- Certifiera eller bara följa standarden?
- Införandet steg för steg
- Vem gör vad under införandet
- Fyra fallgropar som fäller införanden
- ISO 27001, NIS2 och GDPR under samma tak
- Så ser vi på ISO 27001-införanden
- Stöd genom hela införandet
- Vanliga frågor om att införa ISO 27001
- Källor
Vad ett införande av ISO 27001 faktiskt innebär
ISO/IEC 27001:2022 ställer krav på hur en organisation inrättar, inför, underhåller och ständigt förbättrar ett ledningssystem för informationssäkerhet. Det handlar om att skydda informationens konfidentialitet, riktighet och tillgänglighet: rätt personer ska ha tillgång till rätt information när de behöver den. I Sverige säljer Svenska institutet för standarder den svenska utgåvan, SS-EN ISO/IEC 27001:2023, för 1 416 kr. Den kostnaden är försumbar och värd att ta. Ni behöver själva kravtexten, inte bara sammanfattningar.
Standarden har två delar. Den första är kraven på själva ledningssystemet: organisationens förutsättningar, ledarskap, planering, stöd, verksamhet, utvärdering och förbättring. Den andra är bilaga A, en katalog över säkerhetsåtgärder som ni väljer bland utifrån era risker. Vägledning för hur åtgärderna införs finns i ISO/IEC 27002. Om ni arbetade efter 2013 års version tidigare finns förändringarna sammanfattade i vår genomgång av uppdateringen av ISO 27001 och ISO 27002.
Lägg märke till att standarden beskriver vad som ska finnas, inte hur ni ska göra det. Därför ser två certifierade organisationer olika ut. Det är också därför en kopierad dokumentmapp sällan klarar en revision.
Certifiera eller bara följa standarden?
Först behöver ni bestämma vart ni ska. Många organisationer får ett moget säkerhetsarbete genom att använda standardens struktur och åtgärder utan att någonsin certifiera sig. Beslutet att certifiera handlar mer om affärsstrategi än om säkerhetsmognad. Det drivs typiskt av kunder, partner och offentliga upphandlingar som kräver ett certifikat.
En certifiering innebär att ett oberoende certifieringsorgan granskar ledningssystemet. I Sverige ackrediteras certifieringsorganen av Swedac enligt ISO/IEC 17021-1 och SS-EN ISO/IEC 27006. Ackrediterade organ finns i Swedacs register. Kontrollera alltid att det organ ni väljer är ackrediterat för just ISO 27001. Ett certifikat från ett organ utan ackreditering väger lätt hos en kravställande kund.
Offentlig sektor driver också på. MSB:s vägledning Upphandla informationssäkert rekommenderar att upphandlande organisationer använder informationssäkerhetsstandarder som stöd när de formulerar säkerhetskrav. Säljer ni till kommuner, regioner eller myndigheter är det alltså rimligt att räkna med att ISO 27001 dyker upp i förfrågningsunderlagen.
| Följa standarden utan certifikat | Certifiera ledningssystemet | |
|---|---|---|
| Syfte | Struktur och styrning internt | Bevis gentemot kunder, partner och upphandlare |
| Extern granskning | Ingen krävs | Ackrediterat certifieringsorgan |
| Dokumentationskrav | Det ni själva behöver | Allt standarden kräver, inklusive SoA |
| Löpande åtagande | Internrevision och ledningens genomgång efter behov | Återkommande revisioner från certifieringsorganet |
| Passar när | Ni vill höja mognaden eller förbereda er för NIS2 | Kontrakt eller anbud kräver certifikat |
Arbetet i de båda vägarna är i stort sett detsamma. Skillnaden är hur strikt dokumentationen och bevisningen måste vara.
Införandet steg för steg
Stegen nedan följer logiken i standardens krav. De överlappar i praktiken, men ordningen spelar roll. Hoppar ni över ett steg får ni göra om det senare.
1. Ledningens beslut, mål och resurser
Utan ett tydligt mandat från högsta ledningen blir införandet ett sidoprojekt i IT-avdelningen. Ledningen ska fastställa informationssäkerhetspolicyn, utse ansvariga, avsätta resurser och sätta mätbara mål. Koppla gärna arbetet till den vanliga verksamhetsplaneringen, budgeten och riskhanteringen redan från början. Ett ledningssystem som lever i en egen kalender dör när projektledaren byter jobb.
2. Omfattning och förutsättningar
Bestäm vilka delar av verksamheten, vilka platser, system och processer som ingår. Kartlägg intressenterna och deras krav: kunder, ägare, tillsynsmyndigheter och leverantörer. En för snäv omfattning ger ett certifikat som kunderna inte bryr sig om. En för bred gör att införandet drar ut på tiden. Börja med det som kunderna faktiskt köper av er.
3. Gapanalys
Gapanalysen visar skillnaden mellan den säkerhetsnivå ni behöver nå och den ni har i dag. Enligt MSB:s metodstöd för gapanalys tar en heltäckande analys för en hel organisation normalt två till fem arbetsdagar. Resultatet blir en prioriterad åtgärdslista och ett realistiskt underlag för tidsplan och budget. Redovisa analysen för ledningen innan ni går vidare, eftersom den ofta ändrar uppfattningen om hur stort arbetet är.
4. Riskbedömning och riskbehandling
Definiera en metod för att identifiera, analysera och värdera risker mot informationstillgångarna. Använd den sedan konsekvent. För varje oacceptabel risk bestämmer ni hur den ska behandlas: reduceras med åtgärder, undvikas, delas eller accepteras. Riskägare ska godkänna behandlingsplanen och de kvarvarande riskerna. Här avgörs om systemet blir användbart. Är riskbedömningen för abstrakt blir alla senare beslut godtyckliga.
5. Uttalande om tillämpning (SoA)
Uttalandet om tillämpning listar varje åtgärd i bilaga A. Det anger om åtgärden är tillämplig, varför den har tagits med eller valts bort och om den är införd. Certifieringsorganet använder dokumentet för att förstå omfattningen av ert ledningssystem. Det är därför ett av de första dokument revisorn begär. Varje motivering ska gå att spåra tillbaka till riskbedömningen, lagkrav eller avtal. En mall som inte bygger på er egen riskbedömning är ett vanligt skäl till avvikelser. Vi går igenom SoA och de andra centrala dokumenten i de tre dokumenten revisorn kräver.
6. Policyer, rutiner och åtgärder
Nu kommer det konkreta arbetet: behörighetsstyrning, leverantörssäkerhet, säkerhetskopiering, loggning, sårbarhetshantering, kontinuitet och incidenthantering. Skriv bara de rutiner som faktiskt ska följas, med en namngiven ägare. En användbar incidenthanteringsplan är värd mer än tio policyer som ingen har läst.
7. Kompetens och medvetenhet
MSB betonar att informationssäkerhet handlar lika mycket om människor och rutiner som om teknik. Standarden kräver att ni säkerställer kompetens hos dem som har roller i systemet och att alla medarbetare känner till policyn och sitt eget ansvar. Spara bevis i form av utbildningsregister, genomförda övningar och resultat från phishingtester.
8. Internrevision och ledningens genomgång
Innan certifieringsorganet kommer ska ni själva ha reviderat systemet med någon som är oberoende av det som granskas. Avvikelserna ska vara hanterade. Därefter håller ni ledningens genomgång. Enligt MSB:s vägledning om ledningens genomgång är syftet att ge ledningen en bild av säkerhetsläget och ett underlag för beslut. Revisorer letar efter bevis på att ledningen är engagerad, förstår läget och har fattat beslut om resurser utifrån dokumenterade resultat. Ett protokoll som bara säger “informationen noterades” räcker inte.
9. Certifieringsrevisionen
Certifieringsorganet granskar normalt först dokumentationen och er beredskap, och därefter hur ledningssystemet fungerar i praktiken. Efter certifieringen följer återkommande revisioner. Planera därför in ledningssystemet i årshjulet: riskbedömning, internrevision, ledningens genomgång och uppföljning av mål varje år.
Vem gör vad under införandet
| Fas | Leverans | Ägare |
|---|---|---|
| Beslut och mandat | Policy, mål, utsedda roller, budget | VD och ledningsgrupp |
| Omfattning | Dokumenterad avgränsning och intressentkrav | CISO eller informationssäkerhetsansvarig |
| Gapanalys | Prioriterad åtgärdslista | CISO med stöd av intern eller extern expertis |
| Riskbedömning | Riskregister och behandlingsplan | Riskägare i verksamheten |
| SoA | Uttalande om tillämpning med motiveringar | CISO, godkänt av ledningen |
| Åtgärder | Rutiner, tekniska åtgärder, leverantörskrav | CIO, CTO, HR, inköp |
| Uppföljning | Internrevision, ledningens genomgång | Oberoende internrevisor och ledningen |
Poängen med tabellen är att införandet inte ligger på en enda person. När informationssäkerhetsansvarig äger allt blir verksamheten åskådare, och då hittar revisorn glappen.
Fyra fallgropar som fäller införanden
Införandet behandlas som ett IT-projekt. ISO 27001 är ett ledningssystem. När ansvaret läggs på IT saknas riskägare i verksamheten, och ledningens genomgång blir en formalitet.
Mallar ersätter riskbedömning. Det går snabbt att köpa ett dokumentpaket, men revisorn frågar varför en åtgärd är vald bort. Då måste svaret gå att spåra till er egen analys.
Omfattningen bestäms för sent. Utan avgränsning vet ni inte vad gapanalysen ska mäta. Resultatet blir en lista över allt som skulle kunna förbättras, utan prioritering.
Regelverken hanteras i separata spår. NIS2, cybersäkerhetslagen och GDPR hanteras ofta av olika personer med olika verktyg. Det ger dubbelarbete och motstridiga rutiner, vilket nästa avsnitt handlar om.
ISO 27001, NIS2 och GDPR under samma tak
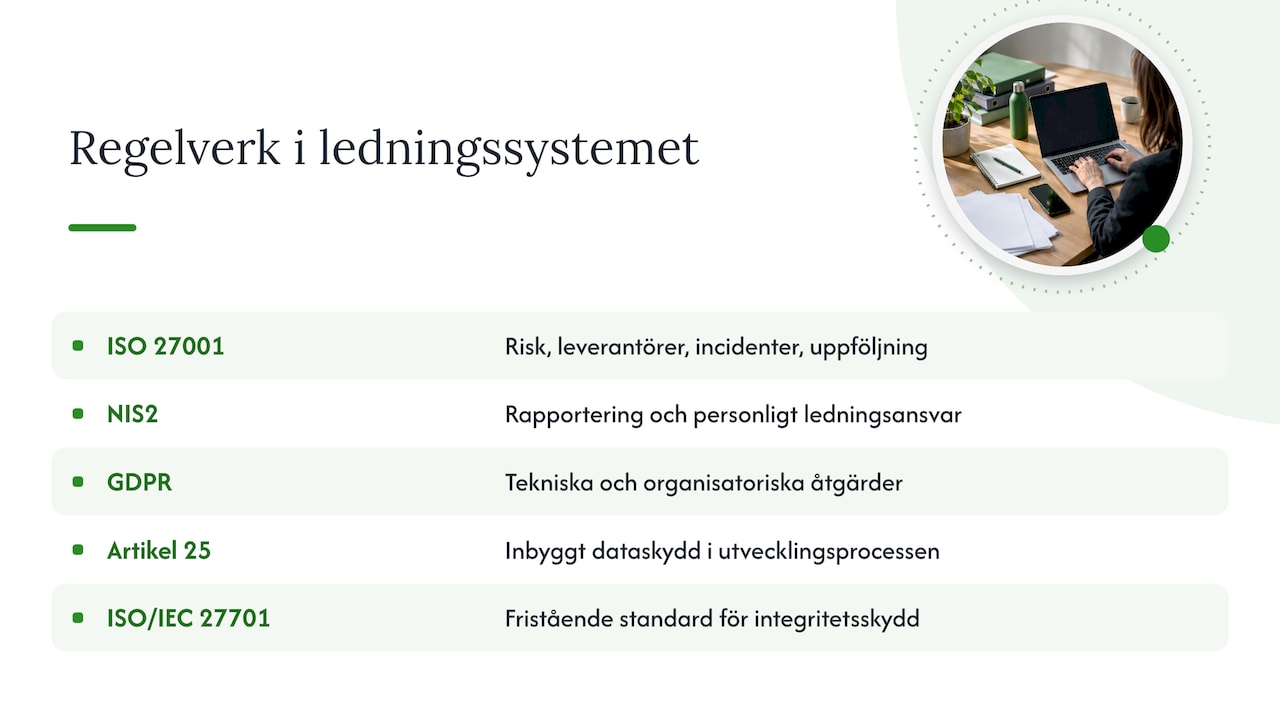
Ett fungerande ledningssystem enligt ISO 27001 kan bära fler regelverk än standarden själv. Riskbedömningen, leverantörsstyrningen, incidenthanteringen och ledningens uppföljning är precis det som NIS2 och den svenska cybersäkerhetslagen kräver av ledningen. Den som redan har ett ledningssystem på plats har alltså kommit långt, men inte hela vägen. Lagkraven på rapportering och ledningens personliga ansvar behöver läggas till. Vi beskriver vad ledningen behöver visa i NIS2-kraven för ledningen och hur ansvaret fördelas i NIS2 roller och ansvar.
På dataskyddssidan ger ISO 27001 grunden för de tekniska och organisatoriska åtgärder som GDPR kräver. Principen om inbyggt dataskydd enligt artikel 25 passar till exempel naturligt in i er utvecklings- och förändringsprocess. Vill ni gå längre finns ISO/IEC 27701, en standard för ledningssystem för integritetsskydd (PIMS) som hjälper er att hantera personuppgifter och visa att ni följer dataskyddsregler som GDPR. Den har tidigare fungerat som ett tillägg till ISO 27001 men är nu en fristående standard. För mindre organisationer kan en översikt över dataskyddsskyldigheter för små och medelstora företag visa vilka delar av GDPR ledningssystemet behöver täcka.
Så ser vi på ISO 27001-införanden
Vi arbetar i gränslandet mellan juridik och informationssäkerhet, och det präglar hur vi ser på ISO 27001. Den vanligaste missen vi möter är inte teknisk. Det är att organisationen bygger ett ledningssystem för informationssäkerhet och vid sidan av det ett dataskyddsprogram, ett NIS2-projekt och en avtalsprocess, utan att de pratar med varandra. Samma leverantör riskbedöms tre gånger med tre olika mallar. Samma incident hanteras enligt två rutiner.
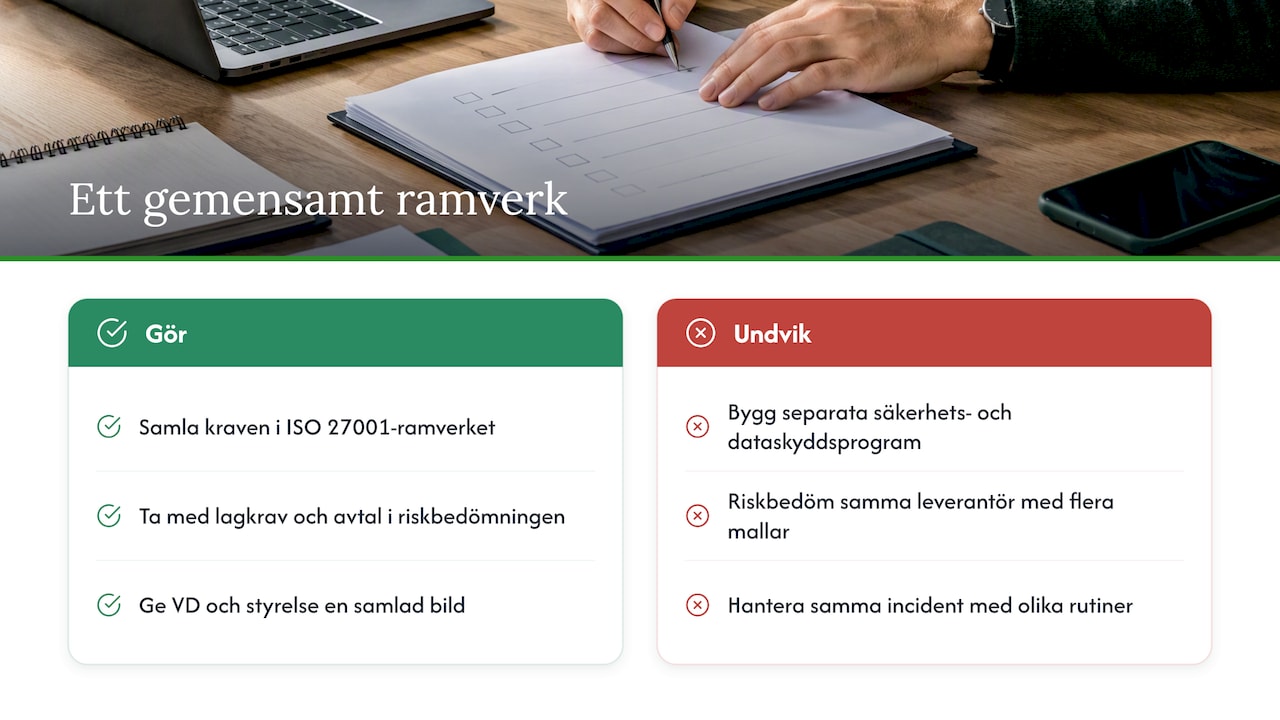
Vår utgångspunkt är därför att ISO 27001 ska vara ramverket som de andra kraven hänger upp sig på. Riskbedömningen ska ta hänsyn till lagkrav och avtal från början. Uttalandet om tillämpning ska kunna peka på GDPR, NIS2 och kundavtal som skäl till en åtgärd. Ledningens genomgång ska ge VD och styrelse en samlad bild, inte fyra separata rapporter.
Vi tror också på enkelhet. En rutin som en medarbetare förstår på två minuter gör mer nytta än ett perfekt formulerat dokument som ingen hittar. Standarden kräver inte tjocka pärmar. Den kräver att ni vet vad ni gör, varför ni gör det och att ni kan visa det.
— Jesper
Stöd genom hela införandet
Evertrust hjälper organisationer att införa ISO 27001 med både juridisk och säkerhetsteknisk kompetens. Vi genomför gapanalyser och säkerhetsgranskningar som visar var ni står. Behöver ni någon som driver arbetet internt kan vi gå in som interim compliance officer eller informationssäkerhetsexpert. För det löpande arbetet med riskregister, åtgärder och bevis finns vår GRC-plattform Trustview, som är byggd för regelefterlevnad enligt bland annat ISO 27000, GDPR, NIS2 och DORA. Mer om hur vi arbetar med standardfamiljen finns under informationssäkerhet enligt ISO 2700X.
Vanliga frågor om att införa ISO 27001
Vad kostar en ISO 27001-certifiering?
Det finns inget fast pris. Kostnaden beror på omfattningen, antalet medarbetare och platser och hur mycket som redan finns på plats. Själva standarden kostar 1 416 kr hos SIS. Den stora kostnaden är den interna tiden, eventuellt externt stöd och certifieringsorganets revisioner, så be om offerter från flera ackrediterade organ.
Hur lång tid tar ett införande?
Det avgörs av utgångsläget och hur stor omfattningen är, och därför är gapanalysen det första ni bör göra. Enligt MSB tar själva gapanalysen normalt två till fem arbetsdagar. Den ger er ett faktiskt underlag för tidsplanen i stället för en gissning. Räkna också med att ledningssystemet behöver ha varit i drift en tid, med internrevision och ledningens genomgång, innan certifieringsrevisionen.
Kan man använda ISO 27001 utan att certifiera sig?
Ja. Många organisationer inför standardens arbetssätt för att få struktur och styrning, utan någon extern granskning. Certifiering blir aktuell när kunder, partner eller upphandlingar kräver ett oberoende bevis.
Vad är skillnaden mellan ISO 27001 och ISO 27002?
ISO 27001 innehåller kraven som ni certifieras mot, inklusive bilaga A med säkerhetsåtgärder. ISO 27002 är vägledning för hur åtgärderna kan införas och går inte att certifiera sig mot. De används tillsammans: 27001 säger vad som ska finnas, 27002 hjälper er med hur.
Vad är ISO 27701?
ISO/IEC 27701 är en standard för ledningssystem för integritetsskydd, alltså hantering av personuppgifter. Den hjälper organisationer att visa att de följer dataskyddsregler som GDPR. Har ni redan ett ledningssystem enligt ISO 27001 kan ni bygga integritetsskyddet på samma struktur.
Källor
- ISO/IEC 27001:2022, ISO
- SS-EN ISO/IEC 27001:2023, SIS
- Ledningssystem för informationssäkerhet, Swedac
- Upphandla informationssäkert, MSB
- Gapanalys, MSB:s metodstöd
- Metodstöd för informationssäkerhet, MSB
- Ledningens genomgång, MSB:s metodstöd
- ISO/IEC 27701, ISO

