
En konsekvensbedömning avseende dataskydd (DPIA) är en analys som den personuppgiftsansvarige måste göra innan en behandling startar, om behandlingen sannolikt innebär hög risk för de registrerades rättigheter och friheter. Bedömningen beskriver vad ni ska göra och varför. Den visar att behandlingen är nödvändig och proportionerlig, bedömer riskerna och redovisar hur ni hanterar dem. Här går vi igenom när kravet gäller, vad bedömningen ska innehålla, vem som gör vad och hur ni håller den aktuell. Vi utgår från IMY:s vägledning från 2025.
Kort sagt
- Kravet i artikel 35 i GDPR gäller när en behandling sannolikt leder till hög risk. IMY:s huvudregel är att en konsekvensbedömning ska göras om behandlingen uppfyller minst två av nio kriterier.
- Bedömningen ska minst innehålla en systematisk beskrivning av behandlingen, en bedömning av nödvändighet och proportionalitet, en riskbedömning och planerade åtgärder.
- Det yttersta ansvaret ligger hos den personuppgiftsansvarige. Dataskyddsombudet ska rådfrågas, helst tidigt och vid viktiga beslut.
- Om hög risk kvarstår efter åtgärderna ska ni samråda med IMY innan behandlingen startar.
- Följ upp bedömningen ungefär ett år efter start och därefter som utgångspunkt vartannat år.
Innehållsförteckning
- Vad en konsekvensbedömning är och vad den ska åstadkomma
- När krävs en konsekvensbedömning?
- Vad bedömningen ska innehålla
- Så genomför ni bedömningen steg för steg
- Vem gör vad?
- Förhandssamråd när hög risk kvarstår
- Uppföljning: bedömningen är ett levande dokument
- Så ser vi på konsekvensbedömningar
- Hjälp med er konsekvensbedömning
- Vanliga frågor
- Källor
Vad en konsekvensbedömning är och vad den ska åstadkomma
En konsekvensbedömning är ett strukturerat sätt att tänka igenom en personuppgiftsbehandling innan den sätts i drift. Enligt Diggs metodstöd för konsekvensbedömning om dataskydd har den tre syften. Den ska identifiera risker, leda till åtgärder som hanterar riskerna och visa om behandlingen är proportionerlig i förhållande till de risker den medför. Den personuppgiftsansvarige ska utföra den innan behandlingen genomförs.
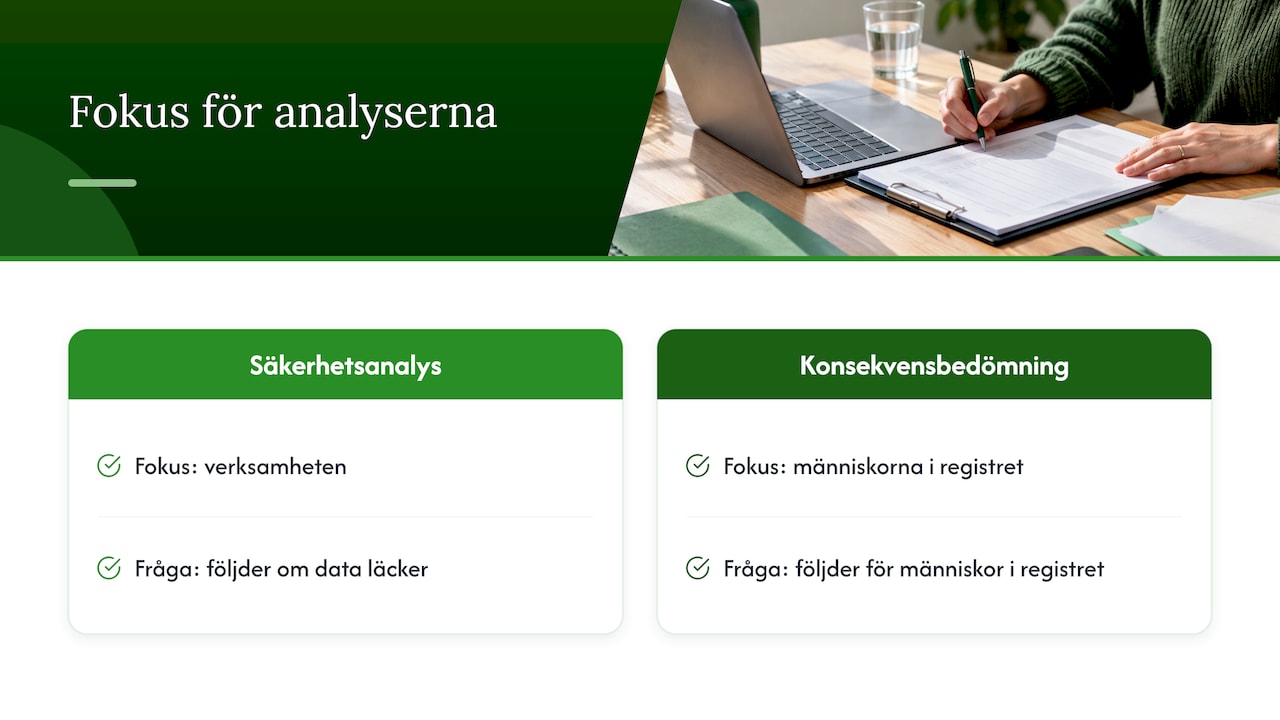
Fokus ligger på de registrerade, inte på organisationen. En informationssäkerhetsanalys frågar vad som händer med verksamheten om data läcker. En konsekvensbedömning frågar vad som händer med människorna i registret. Kan de diskrimineras, förlora kontrollen över sina uppgifter, drabbas ekonomiskt eller bli övervakade på ett sätt de inte räknar med? Som SKR beskriver det är målet att minimera riskerna för den registrerades rättigheter och friheter enligt artikel 35.7 c.
I praktiken blir bedömningen också ert bästa underlag för att visa ansvarsskyldighet. När IMY granskar en behandling vill myndigheten se att ni faktiskt har gjort avvägningarna, inte bara att ni har en policy.
När krävs en konsekvensbedömning?
Utgångspunkten är artikel 35.1: en konsekvensbedömning krävs när en typ av behandling sannolikt leder till hög risk, särskilt när ny teknik används. Artikel 35.3 ger tre exempel där kravet alltid gäller:
- systematisk och omfattande bedömning av personliga aspekter som bygger på automatiserad behandling och leder till beslut med rättslig verkan
- behandling i stor omfattning av känsliga personuppgifter eller uppgifter om lagöverträdelser
- systematisk övervakning av allmän plats i stor omfattning
För övriga behandlingar har IMY tagit fram en förteckning enligt artikel 35.4. Enligt IMY:s sida om när en konsekvensbedömning ska genomföras är huvudregeln att en konsekvensbedömning ska göras om behandlingen uppfyller minst två av förteckningens nio kriterier. Kriterierna bygger på EDPB:s riktlinjer om konsekvensbedömning.
De nio kriterierna
| Kriterium | Typiska exempel i en organisation |
|---|---|
| 1. Utvärdering eller poängsättning | Kreditbedömning, profilering av kunder, prestationsanalys av anställda |
| 2. Automatiserat beslutsfattande med rättsliga eller liknande betydande följder | Automatisk gallring av jobbsökande, automatiska avslag |
| 3. Systematisk övervakning | Kamerabevakning, loggning av anställdas aktivitet, spårning i appar |
| 4. Känsliga uppgifter eller uppgifter av mycket personlig karaktär | Hälsodata, fackmedlemskap, biometri, ekonomiska uppgifter |
| 5. Behandling i stor omfattning | Kundregister med många registrerade, rikstäckande tjänster |
| 6. Matchning eller kombination av datamängder | Samkörning av CRM, webbanalys och data från tredje part |
| 7. Uppgifter om sårbara registrerade | Barn, patienter, anställda i förhållande till arbetsgivaren |
| 8. Innovativ användning eller ny teknik | AI-modeller, ansiktsigenkänning, uppkopplade enheter |
| 9. Behandling som hindrar de registrerade från att utöva en rättighet eller använda en tjänst | Spärrlistor, kontroller som avgör om någon får ett avtal eller en tjänst |
Tre saker är bra att komma ihåg.
Förteckningen är inte uttömmande. Enligt IMY:s rättsliga tolkningsstöd kan en konsekvensbedömning behövas i ett enskilt fall även om bara ett kriterium är uppfyllt.
Om två eller fler kriterier är uppfyllda och ni ändå bedömer att det inte finns hög risk, måste ni motivera det noggrant. IMY:s mall för bedömning av behovet kräver att motiveringen dokumenteras.
Artikel 35.10 innehåller ett undantag. Ni behöver inte göra en egen konsekvensbedömning om behandlingen har sin rättsliga grund i artikel 6.1 c eller e och lagstiftaren redan gjorde en allmän konsekvensbedömning när lagen antogs.
Ett svenskt exempel på vad som händer när bedömningen saknas
IMY utfärdade en sanktionsavgift på 300 000 kronor mot barn- och utbildningsnämnden i Östersunds kommun. Nämnden hade inte gjort en konsekvensbedömning innan Google Workspace infördes på 24 skolor. Fallet visar ett vanligt mönster: en molntjänst med många registrerade, här barn, uppfyller flera kriterier samtidigt. Det gäller stor omfattning, sårbara registrerade och ofta ny teknik. Byten av system och leverantör är därför typiska tillfällen då en bedömning behövs, även om verksamheten i övrigt ser likadan ut.
Vad bedömningen ska innehålla
Enligt IMY:s praktiska guide ska en konsekvensbedömning innehålla minst fyra delar:
- En systematisk beskrivning av behandlingen och dess syften. Vilka uppgifter och vilka registrerade det gäller, vilka system som används, vilka mottagare och biträden som finns, var uppgifterna lagras och hur länge.
- En bedömning av nödvändighet och proportionalitet. Varför behandlingen behövs för syftet, om syftet kan nås med mindre data, vilken rättslig grund som gäller och hur de registrerades rättigheter tillgodoses.
- En bedömning av riskerna för de registrerades rättigheter och friheter.
- Planerade åtgärder för att hantera riskerna, både tekniska och organisatoriska.
Omständigheterna avgör hur omfattande och detaljerad dokumentationen ska vara, men den måste räcka för att ni ska kunna visa att GDPR följs. Konsekvensbedömningen hänger ihop med registerförteckningen, den rättsliga grunden och riskbedömningen, och en genomgång av grunderna i GDPR-efterlevnad visar hur delarna passar ihop.
Så bedömer ni riskerna
Riskdelen är där många bedömningar blir för tunna. IMY:s mall för konsekvensbedömning (version 2025-05-26) delar upp riskhanteringen i fyra moment: ni identifierar riskerna, analyserar sannolikhet och allvarlighet, beslutar om riskreducerande åtgärder och gör en ny riskbedömning efter åtgärderna. Skalorna ser ut så här:
| Sannolikhet | Allvarlighet för de registrerade |
|---|---|
| Låg | Begränsade |
| Medel | Relativt allvarliga |
| Hög | Allvarliga |
| Mycket hög | Mycket allvarliga |
SKR beskriver samma logik i fem led: riskens ursprung, hot, möjliga konsekvenser, uppskattad sannolikhet och konsekvensgrad samt planerade åtgärder.
Ett konkret exempel är en ny HR-plattform med AI-stöd för rekrytering. Ett hot är att modellen sorterar bort sökande utifrån egenskaper som hänger ihop med kön eller ålder. För den registrerade blir konsekvensen diskriminering och en förlorad chans till anställning, alltså allvarlig. Om sannolikheten bedöms som medel kan åtgärderna vara att en människa granskar alla avslag, att modellens utfall testas och att de sökande får tydlig information. Därefter bedömer ni den risk som återstår.
Så genomför ni bedömningen steg för steg
IMY:s praktiska guide och mallar ger en tydlig ordning. Så här brukar arbetet se ut när det fungerar bra:
- Bedöm behovet. Gå igenom artikel 35.1 och 35.3 och IMY:s nio kriterier. Dokumentera slutsatsen även när svaret är nej.
- Sätt ihop rätt grupp. Verksamhetsägare, systemägare eller IT, informationssäkerhet, jurist och dataskyddsombud. De som gör själva bedömningen kan finnas inom eller utanför organisationen.
- Beskriv behandlingen. Kartlägg dataflöden, system, biträden och eventuella överföringar till tredjeland. Här har ni nytta av en strukturerad leverantörsbedömning enligt GDPR.
- Pröva nödvändighet och proportionalitet. Ifrågasätt varje datakategori och varje lagringstid. Om ni stöder er på berättigat intresse behöver ni också en revisionsbar intresseavvägning.
- Identifiera och värdera riskerna efter sannolikhet och allvarlighet enligt skalan ovan.
- Besluta om åtgärder och bedöm den risk som återstår. I IMY:s mall dokumenterar ni i det här steget också resultatet av ett eventuellt förhandssamråd.
- Inhämta dataskyddsombudets utlåtande och låt rätt nivå i organisationen fatta beslutet.
- Planera uppföljningen innan behandlingen startar.
Vi har skrivit en fördjupning om hur en DPIA genomförs i praktiken. Vår DPIA-rapportmall på svenska kan ni använda som stöd för dokumentationen.
Vem gör vad?
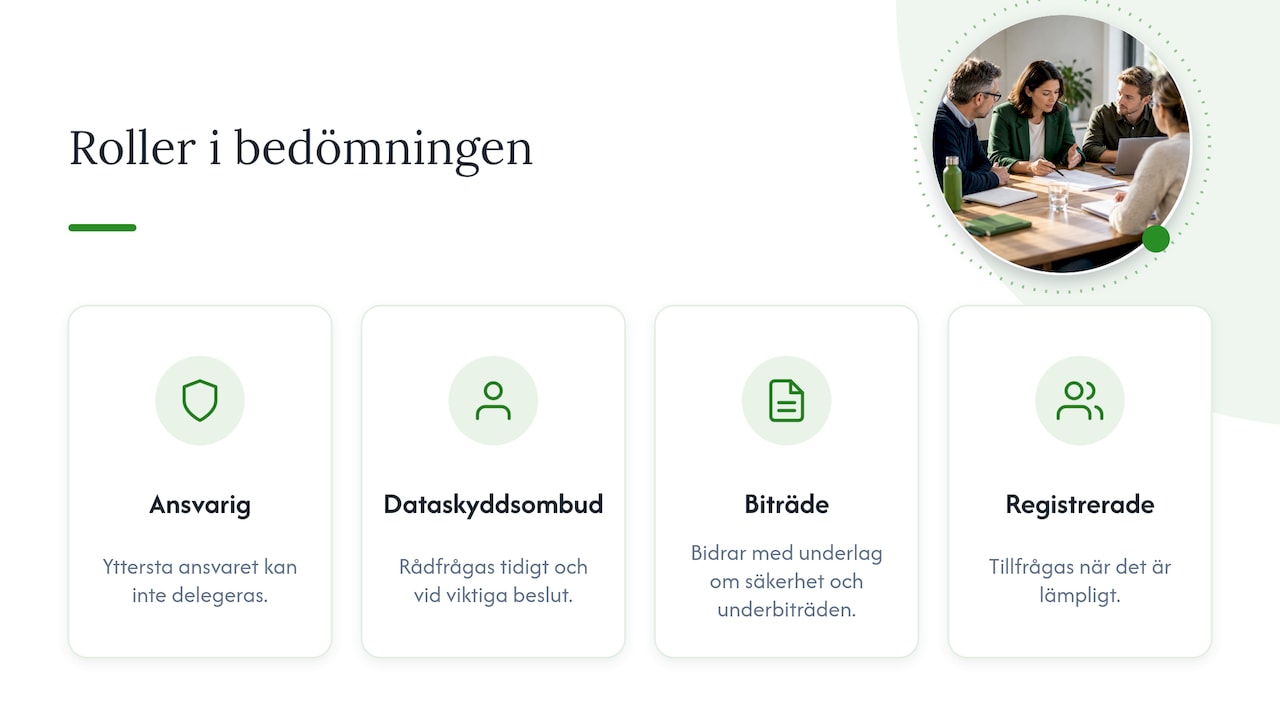
Den personuppgiftsansvarige har enligt IMY:s rättsliga tolkningsstöd det yttersta ansvaret och ska se till att en konsekvensbedömning görs när den är obligatorisk. Ansvaret kan inte lämnas över till IT-avdelningen eller till en konsult, även om andra utför arbetet.
Dataskyddsombudet ska rådfrågas om ett sådant har utsetts. Enligt IMY bör ombudet vara med löpande, så tidigt som möjligt och vid viktiga beslut. Den praktiska guiden anger att ombudet bör lämna ett separat skriftligt utlåtande. Där ska det framgå hur ombudet har varit involverat och vilket underlag utlåtandet bygger på. Om den personuppgiftsansvarige inte följer en formell rekommendation bör beslutet motiveras skriftligt. Läs mer om dataskyddsombudets roll vid en DPIA och om när det krävs ett dataskyddsombud.
Personuppgiftsbiträden ska hjälpa den personuppgiftsansvarige med underlag, till exempel om säkerhetsåtgärder och underbiträden. Hur ansvaret fördelas mellan parterna avgör vad ni behöver reglera i avtalet. En genomgång av personuppgiftsbiträdets ansvar enligt GDPR visar varför den gränsdragningen spelar roll.
De registrerade eller deras företrädare ska tillfrågas när det är lämpligt. IMY nämner som exempel behandlingar som påverkar många registrerade, omfattar känsliga personuppgifter eller innebär automatiserat beslutsfattande. Det kan ske genom en enkät, en fokusgrupp eller samråd med fackliga företrädare.
Förhandssamråd när hög risk kvarstår
Om bedömningen visar att risken fortfarande är hög efter åtgärderna ska ni samråda med IMY innan behandlingen startar (artikel 36). Enligt IMY:s eftermaterial till grundkursen i GDPR ska IMY lämna ett yttrande inom åtta veckor, men tiden kan förlängas. Räkna med det i projektplanen.
Underlaget blir starkare om ni tydligt redovisar vilka risker som kvarstår och varför de inte går att minska ytterligare. Det ska också vara tydligt vem eller vilka som är personuppgiftsansvariga. Ansvaret kan till exempel vara otydligt mellan ett moderbolag och ett dotterbolag eller mellan två organisationer som samarbetar. Det är något ni bör reda ut innan ni kontaktar IMY.
Uppföljning: bedömningen är ett levande dokument
En konsekvensbedömning blir inaktuell så snart behandlingen ändras. IMY:s praktiska guide rekommenderar att den första uppföljningen görs relativt snart efter starten, lämpligen efter ungefär ett år. Därefter bör bedömningen som utgångspunkt ses över vartannat år. Vid ny teknik, omfattande behandling eller känsliga personuppgifter bör intervallet vara kortare.
Utöver det fasta intervallet bör vissa händelser alltid leda till en ny granskning:
- byte av system, leverantör eller underbiträde (som i Östersundsfallet)
- nya syften, nya datakategorier eller nya grupper av registrerade
- överföring till tredjeland eller ändrad lagringsplats
- en personuppgiftsincident som rör behandlingen
- ny vägledning från IMY eller EDPB som påverkar bedömningen
Lägg in uppföljningsdatum och ansvarig person i samma system som registerförteckningen. Då glöms bedömningen inte bort när projektet är klart och projektgruppen har gått vidare.
Så ser vi på konsekvensbedömningar
Vi möter ofta organisationer som ser konsekvensbedömningen som ett formulär att fylla i när projektet redan är klart. Då blir den en efterhandskonstruktion, och det blir svårt att visa att riskerna faktiskt har styrt besluten.
Vår erfarenhet är att bedömningen ger mest när den startar samtidigt som upphandlingen eller kravställningen. Då går det fortfarande att välja en annan konfiguration, korta lagringstiderna eller kräva bättre villkor av leverantören. Juristerna och informationssäkerheten behöver sitta vid samma bord, eftersom tekniska val ofta avgör riskerna för de registrerade.
Vi vill också att arbetet ska vara praktiskt. Därför har vi byggt Trustview. Där har jurister och experter utformat arbetsflödena så att bedömningar, åtgärder och uppföljningsdatum hänger ihop med resten av ert compliance-arbete.
Jesper
Hjälp med er konsekvensbedömning
Evertrust gör risk- och konsekvensbedömningar (DPIA) tillsammans med er, från behovsbedömning och riskanalys till åtgärdsplan och underlag för ett eventuellt förhandssamråd. Vi kan också vara ert externa dataskyddsombud och lämna ombudets utlåtande.

Om ni vill hantera bedömningarna själva i ett strukturerat verktyg är GRC-plattformen Trustview byggd för regelefterlevnad enligt GDPR, ISO 27000, NIS2 och DORA. Behöver ni förstärkning under en period finns våra rådgivnings- och konsulttjänster.
Vanliga frågor
Är DPIA och konsekvensbedömning samma sak?
Ja. DPIA står för Data Protection Impact Assessment, den engelska termen för det som den svenska versionen av GDPR kallar konsekvensbedömning avseende dataskydd. Kraven finns i artikel 35.
Måste vi göra en konsekvensbedömning för alla behandlingar?
Nej. Kravet gäller behandlingar som sannolikt leder till hög risk. Ni måste däremot bedöma behovet och dokumentera slutsatsen. Det gäller särskilt om två eller fler av IMY:s kriterier är uppfyllda och ni ändå kommer fram till att en bedömning inte behövs.
Kan en konsult eller ett biträde göra konsekvensbedömningen åt oss?
Arbetet kan utföras av personer inom eller utanför organisationen, och biträden ska bidra med underlag. Ansvaret för att bedömningen görs och för de beslut som fattas ligger ändå alltid kvar hos den personuppgiftsansvarige.
Hur ofta ska bedömningen uppdateras?
IMY rekommenderar en första uppföljning efter ungefär ett år och därefter som utgångspunkt vartannat år. Vid ny teknik, känsliga uppgifter eller omfattande behandling bör ni följa upp oftare. Gör det också alltid när behandlingen ändras väsentligt.
Källor
- Digg: Konsekvensbedömning om dataskydd
- SKR: Vad är målet med en konsekvensbedömning?
- IMY: När ska en konsekvensbedömning genomföras?
- EDPB: Riktlinjer om konsekvensbedömning avseende dataskydd
- IMY: Vägledning vid konsekvensbedömning, rättsligt tolkningsstöd
- IMY: Mall för bedömning av behovet av konsekvensbedömning
- IMY: Sanktionsavgift mot kommun som inte bedömt konsekvenser innan Google Workspace infördes
- IMY: Vägledning vid konsekvensbedömning, en praktisk guide
- IMY: Mall för konsekvensbedömning enligt dataskyddsförordningen
- IMY: Eftermaterial grundkurs GDPR, privat sektor

