
Ett dataintrång hanteras i fem steg: stoppa och begränsa intrånget, säkra spåren, bedöm vilka uppgifter och personer som berörs, anmäl till rätt myndighet inom fristen och dokumentera allt från första minuten. Om personuppgifter berörs löper GDPR:s 72-timmarsfrist från att ni fick vetskap om incidenten, och omfattas ni av cybersäkerhetslagen kan första rapporten behöva lämnas redan inom 24 timmar. Den här guiden går igenom vad som ska göras, i vilken ordning och vem som bör äga varje beslut. Den är skriven för er som bär ansvaret: CISO, CIO, dataskyddsombud och ledning.
Kort sagt
- Ett dataintrång blir en personuppgiftsincident så fort personuppgifter förstörs, försvinner, ändras, når obehöriga eller blir otillgängliga, även tillfälligt.
- Anmälan till IMY ska göras inom 72 timmar från att ni fick vetskap om incidenten, om det inte är osannolikt att den medför risk för de registrerade.
- Verksamheter som omfattas av cybersäkerhetslagen rapporterar betydande incidenter i tre steg: inom 24 timmar, 72 timmar och en månad.
- Säkra loggar och spår innan ni återställer system, annars förlorar ni underlaget för både riskbedömning och eventuell polisanmälan.
- Alla personuppgiftsincidenter ska dokumenteras, också de som inte anmäls.
Innehållsförteckning
- Dataintrång, säkerhetsincident eller personuppgiftsincident?
- De första timmarna: upptäck, eskalera, begränsa
- Säkra spåren innan ni återställer
- Bedöm vilka uppgifter och personer som berörs
- Anmälningar och tidsfrister
- Informera de berörda och styr kommunikationen
- Dokumentera, återställ och dra lärdomar
- Förbered er innan något händer
- Vårt perspektiv på incidenthantering
- Stöd när det skarpa läget kommer
- Vanliga frågor om dataintrång
- Källor
Dataintrång, säkerhetsincident eller personuppgiftsincident?
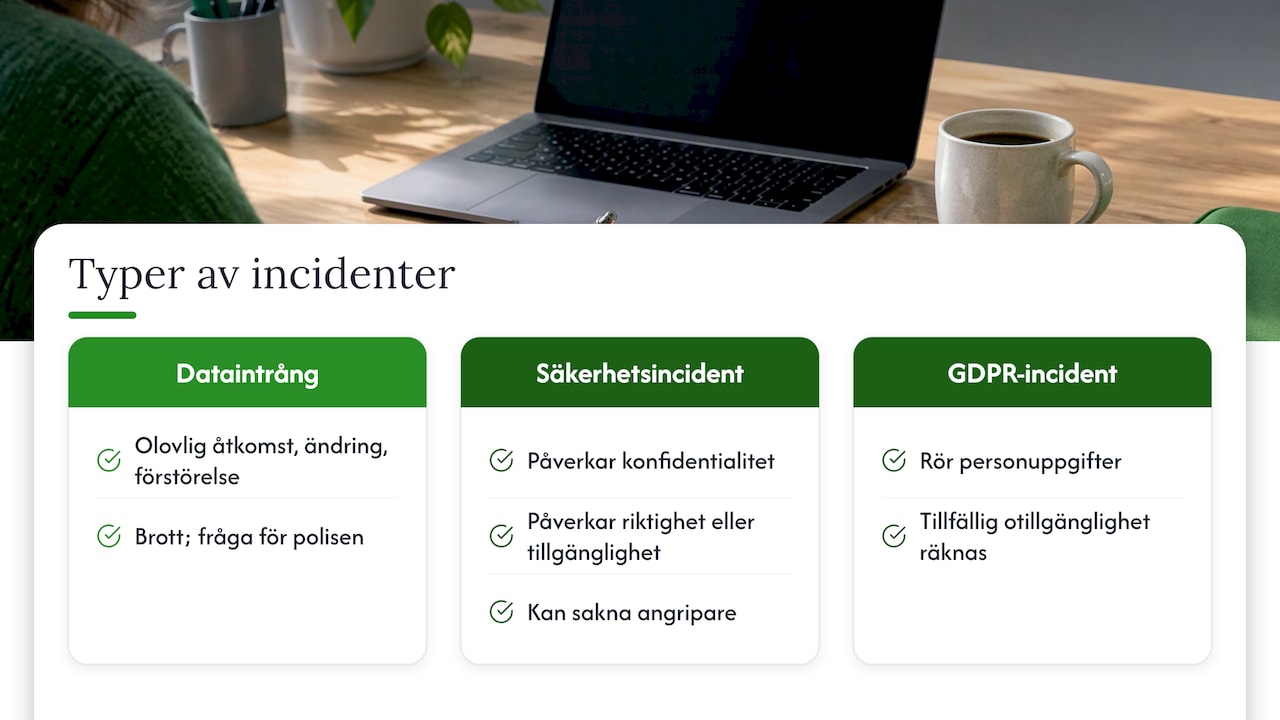
I vardagligt tal betyder dataintrång att någon tagit sig in i era system utan lov. Juridiskt behöver ni hålla isär tre saker, eftersom de utlöser olika skyldigheter.
Dataintrång är brottet: någon tar sig olovligen in i, ändrar eller förstör uppgifter i ett it-system. Det är en fråga för polisen.
Säkerhetsincident är den bredare händelsen: allt som påverkar konfidentialitet, riktighet eller tillgänglighet i er information, oavsett om det finns en angripare. En felkonfigurerad molntjänst är en säkerhetsincident utan att någon brutit sig in.
Personuppgiftsincident är GDPR:s begrepp och omfattar säkerhetsincidenter som rör personuppgifter. Här är det lätt att räkna för snävt. Enligt EDPB:s riktlinjer 9/2022 om anmälan av personuppgiftsincidenter är även en incident som gör personuppgifter tillfälligt otillgängliga en personuppgiftsincident, eftersom bristande åtkomst kan få stora konsekvenser för enskildas rättigheter och friheter. En ransomwareattack som krypterar ert HR-system är alltså en personuppgiftsincident, även om inga uppgifter har lämnat huset.
Många incidenter börjar dessutom inifrån. En medarbetare som ser uppgifter hen inte borde se är också en incident. Vi har skrivit om det i fallet där Kronofogden anmälde en personuppgiftsincident och i vår genomgång av hur den mänskliga faktorn ligger bakom majoriteten av incidenterna.
De första timmarna: upptäck, eskalera, begränsa
Klockan börjar ticka när ni får vetskap om incidenten, inte när utredningen är klar. IMY understryker att snabb tolkning av signaler om avvikelser i it-miljön är nyckeln till att avvärja incidenter och minimera skadan. Gör så här:
- Larma enligt er eskaleringsrutin. Incidentansvarig, CISO eller it-chef, dataskyddsombud och en representant för ledningen ska veta inom någon timme. Har ni ingen rutin, utse en incidentledare direkt och låt hen äga beslutsloggen.
- Starta en tidslinje. Notera när avvikelsen upptäcktes, av vem, vad som syntes och vilka beslut som fattas. Den loggen blir grunden för anmälan och för att motivera en eventuell försening.
- Begränsa utan att radera. Isolera drabbade servrar och klienter från nätverket, spärra komprometterade konton, återkalla tokens och API-nycklar och byt lösenord för privilegierade konton. Stäng inte av maskiner i onödan, eftersom minnesinnehållet kan vara viktigt för utredningen.
- Kontakta leverantörer och personuppgiftsbiträden. Ligger systemet hos en driftleverantör eller i en molntjänst, aktivera deras incidentprocess och be om loggar. Biträdesavtalet ska ange hur snabbt de måste informera er.
- Ta in stöd tidigt. CERT-SE erbjuder rådgivning i utredning och incidenthantering för att minska konsekvenserna av it-säkerhetsincidenter. Behöver ni en juridisk bedömning av anmälningsplikt och kommunikation parallellt med det tekniska arbetet är det nu ni ska ringa er rådgivare.
En vanlig miss är att it-avdelningen jobbar intensivt med att få igång systemen medan dataskyddsombudet får höra om incidenten först dagen efter. Då har en tredjedel av 72-timmarsfristen redan gått.
Säkra spåren innan ni återställer
Frestelsen att snabbt läsa in en säkerhetskopia och gå vidare är stor. Gör det först när bevisningen är säkrad. Annars vet ni inte vilka uppgifter som berörts, hur angriparen kom in eller om hen fortfarande finns kvar.
Säkra åtminstone:
- Loggar från brandväggar, VPN, identitetstjänster, e-post, servrar och applikationer, med tidsstämplar. Kontrollera lagringstiden, så att loggar inte skrivs över medan ni utreder.
- Diskavbilder och minnesdumpar av drabbade maskiner, tagna av någon med forensisk kompetens.
- Angriparens spår: utpressningsmeddelanden, misstänkta e-postmeddelanden, ip-adresser, filnamn och hashvärden.
- Behörighetsbilden: vilka konton som användes och vad de hade åtkomst till.
Hur väl det här går beror på vad ni gjort i förväg. Finns det ingen loggning av vem som läst vilka personuppgifter kan ni inte avgränsa incidenten, och då måste ni utgå från värsta fallet. Läs mer om hur loggning av personuppgifter och accesshantering enligt GDPR bör vara upplagda för att hålla när det skarpa läget kommer.
Bedöm vilka uppgifter och personer som berörs
Riskbedömningen avgör om incidenten ska anmälas och om de registrerade ska informeras. Enligt IMY:s vägledning om hantering av personuppgiftsincidenter bedömer ni risken utifrån konsekvenserna för de berördas fri- och rättigheter, till exempel risken för identitetsstöld eller ekonomisk skada. Ni dokumenterar både vilka uppgifter och personer som berörts och skälen till era beslut.
NCSC rekommenderar att ni upprättar en lägesbild, kartlägger omfattningen av den förlorade informationen, identifierar berörda intressenter och håller utkik efter nätfiske och bedrägerier som knyter an till händelsen. Det sista underskattas ofta: när ett läckage blivit känt kommer bedragare att utge sig för att vara ni.
Ställ frågorna i den här ordningen:
| Fråga | Vad ni tittar på | Exempel som höjer risken |
|---|---|---|
| Vilka uppgifter? | Kategorier och känslighet | Personnummer, hälsouppgifter, lönedata, inloggningsuppgifter |
| Vilka personer? | Antal och grupper | Barn, patienter, anställda, skyddade personer |
| Vad hände med uppgifterna? | Läckta, ändrade, raderade, otillgängliga | Publicerade på en läcksajt eller sålda vidare |
| Hur lätt kan de kopplas till individer? | Kryptering, pseudonymisering | Okrypterade filer med namn och adress |
| Vad kan konsekvensen bli? | Skada för den enskilde | Bedrägeri, utpressning, diskriminering, förlorad tillgång till vård eller lön |
| Hur länge? | Varaktighet | Otillgänglighet i dagar i stället för timmar |
Om uppgifterna var effektivt krypterade eller anonymiserade sjunker risken betydligt. Var noga med skillnaden: pseudonymiserade uppgifter är fortfarande personuppgifter, och bara verklig anonymisering gör att uppgifterna faller utanför GDPR. Den gränsen förklaras utförligt i en genomgång av anonymisering enligt GDPR.
Anmälningar och tidsfrister
Ett och samma intrång kan utlösa flera parallella skyldigheter. Gör en lista tidigt så att ingen frist faller mellan stolarna.
| Mottagare | När | Frist | Grund |
|---|---|---|---|
| IMY | Personuppgiftsincident som inte osannolikt medför risk för de registrerade | Senast 72 timmar efter vetskap | GDPR |
| Myndigheten för civilt försvar | Betydande incident hos verksamhet som omfattas av cybersäkerhetslagen | Första upplysning inom 24 timmar, fullständig anmälan inom 72 timmar, slutrapport inom en månad | Cybersäkerhetslagen |
| De registrerade | Sannolikt hög risk för deras rättigheter och friheter | Utan onödigt dröjsmål | GDPR |
| Polisen | Misstanke om brott, till exempel dataintrång eller utpressning | Så snart som möjligt | Brottsbalken |
| Kunder som är personuppgiftsansvariga | När ni är biträde åt dem | Enligt biträdesavtalet, utan onödigt dröjsmål | GDPR och avtal |
IMY. En personuppgiftsincident ska enligt IMY anmälas senast inom 72 timmar från att verksamheten fått vetskap om den, om det inte är osannolikt att den medför risk. Lämnas anmälan senare, eller är den ofullständig, ska ni motivera varför. Ni ska alltså inte vänta på en färdig utredning: anmäl det ni vet och komplettera.
Cybersäkerhetslagen. För verksamheter som omfattas av NIS2-regelverket gäller enligt Länsstyrelsens sammanställning av verksamheters skyldigheter att betydande incidenter rapporteras till Myndigheten för civilt försvar i tre steg: en första upplysning inom 24 timmar, en fullständig anmälan inom 72 timmar och en slutrapport inom en månad. Den första fristen är alltså kortare än GDPR:s, och de två rapporteringarna löper parallellt.
Polisen. Ett intrång är ett brott och kan polisanmälas. En anmälan ger polisen möjlighet att utreda och samordna med andra ärenden, och den kan behövas för försäkringsärendet. Lämna över den bevisning ni har säkrat.
Informera de berörda och styr kommunikationen
Om incidenten sannolikt leder till hög risk för de registrerade ska ni enligt EDPB:s riktlinjer 9/2022 informera dem utan onödigt dröjsmål. Syftet är att de ska kunna skydda sig, så meddelandet ska vara konkret:
- vad som har hänt, i klarspråk,
- vilka uppgifter om just dem som berörs,
- vad ni har gjort och gör,
- vad de själva bör göra, till exempel byta lösenord, bevaka sin kreditupplysning eller vara vaksamma på samtal och sms som påstås komma från er,
- vart de vänder sig med frågor, inklusive kontaktuppgifter till dataskyddsombudet.
Förbered organisationen innan beskedet går ut. NCSC rekommenderar medvetandehöjande insatser för personalen, till exempel ett FAQ-underlag för att hantera frågor från berörda. Kundtjänst, växel och HR ska ge samma svar, och alla ska veta att ni aldrig ber någon uppge lösenord eller bankuppgifter.
Externt gäller enkla principer: säg vad ni vet, säg vad ni ännu inte vet och lova en ny uppdatering vid en bestämd tidpunkt. Hur kunddatasäkerhet i dag har blivit en fråga om förtroende och varumärke syns tydligt i en analys av incidenten i ett statligt register.
Dokumentera, återställ och dra lärdomar
Dokumentationskravet gäller alla personuppgiftsincidenter, även dem ni bedömer inte behöver anmälas. Enligt IMY ska den personuppgiftsansvarige dokumentera händelsens art, konsekvenser och vidtagna åtgärder. Det är den dokumentationen IMY begär in vid tillsyn, och den visar att ni har tagit ert ansvar.
Återställningen följer sedan en tydlig ordning. Enligt CERT-SE handlar det om att få systemen att fungera som före incidenten, återställa användarkonton och funktioner och samla lärdomarna, ofta i en incidentrapport. Kontrollera att säkerhetskopian ni läser in är från tiden före intrånget och att den sårbarhet angriparen utnyttjade är åtgärdad. Annars öppnar ni dörren igen.
Efteråt pekar EDPB:s riktlinjer 01/2021 med exempel på anmälan av personuppgiftsincidenter på att ni bör utvärdera säkerheten, dokumentera sårbarheterna och täppa till säkerhetshålen direkt. Samma riktlinjer nämner förebyggande åtgärder som uppdaterad programvara, nätverkssegmentering, säkra säkerhetskopior, antivirus, brandväggar och löpande utbildning av personalen.
En bra efteranalys svarar på fyra frågor: Hur kom angriparen in? Varför upptäckte vi det inte tidigare? Vad tog för lång tid i vår hantering? Vilka åtgärder ska genomföras, med ägare och datum?
Förbered er innan något händer
CERT-SE framhåller att förberedande arbete, som etablerade eskaleringsrutiner och krisplaner, avgör hur effektivt en organisation hanterar en incident. IMY beskriver incidenthantering som en helhet: förebygga, upptäcka tidigt, begränsa skadan, återställa till normalläge och rapportera.
Det här bör finnas på plats i en organisation med fler än 50 anställda:
- Incidentplan med roller, kontaktlista, beslutsmandat och mallar för anmälan till IMY och till myndigheten enligt cybersäkerhetslagen.
- Kontinuitetsplan. Enligt IMY:s vägledning om kontinuitetshantering bör den innehålla reserv-, återställnings- och återgångsrutiner. Den handlar om mer än it-drift: de registrerades rättigheter ska skyddas under hela krisen.
- Förteckning över behandlingar och system, så att ni snabbt ser vilka personuppgifter som finns var.
- Biträdesavtal med incidentklausuler som anger hur snabbt leverantören ska larma er.
- Övningar minst en gång per år, där ledning, it, dataskyddsombud och kommunikation spelar igenom ett scenario.
- Utbildning av medarbetare, eftersom de flesta incidenter börjar med ett mänskligt misstag.
Behandlar ni känsliga uppgifter i nya system, som rekryteringsverktyg med AI, är en konsekvensbedömning i förväg ett bra sätt att hitta riskerna innan de blir incidenter. Ett exempel är resonemanget om varför DPIA vid rekrytering bör vara ett krav. Vilka grundkrav som gäller för just er verksamhet går vi igenom i vilka GDPR-krav ditt företag måste uppfylla.
Vårt perspektiv på incidenthantering
De organisationer vi ser klara ett dataintrång bäst är inte de med flest säkerhetsverktyg. Det är de som har bestämt i förväg vem som fattar besluten, vem som pratar med IMY och vem som pratar med medarbetarna.
I nästan varje incident vi stöttar i uppstår samma krock: tekniken vill återställa så fort som möjligt, juridiken behöver veta vad som hänt innan något raderas. Båda har rätt, och därför måste de sitta i samma rum från första timmen. Vi arbetar i gränslandet mellan dataskyddsjuridik och informationssäkerhet just för att det är där incidenter avgörs.
Vårt råd är att behandla riskbedömningen och dokumentationen som en del av hanteringen, inte som pappersarbete efteråt. En välgrundad, daterad bedömning av varför ni anmälde, eller inte anmälde, är det bästa skydd ni har vid en senare granskning. Det är också därför vi har byggt Trustview: så att incidenter, bedömningar och åtgärder samlas på ett ställe i stället för i mejltrådar.
Jesper
Stöd när det skarpa läget kommer
Evertrust erbjuder incidentrådgivning där våra jurister och informationssäkerhetsexperter hjälper er att bedöma anmälningsplikten, formulera anmälan till IMY, informera de registrerade och dokumentera hela förloppet. Saknar ni eget dataskyddsombud kan vi ta rollen som externt dataskyddsombud, och med rådgivningspaketet på 100 timmar har ni tid avsatt när den behövs. Läs mer om vår incidentrådgivning och våra konsulttjänster.
Vill ni hellre veta hur väl rustade ni är innan något händer gör vi GDPR-granskningar och säkerhetsgranskningar. I GRC-verktyget Trustview samlar ni incidentlogg, riskbedömningar och åtgärder för GDPR, NIS2 och ISO 27000.
Vanliga frågor om dataintrång
Var anmäler man ett dataintrång?
Det beror på vad som har drabbats. Berörs personuppgifter anmäler ni personuppgiftsincidenten till IMY, och omfattas ni av cybersäkerhetslagen rapporterar ni betydande incidenter till Myndigheten för civilt försvar. Själva brottet polisanmäls, och CERT-SE kan ge stöd i den tekniska hanteringen.
Måste vi anmäla om vi inte vet om data har läckt?
Ja, om det inte är osannolikt att incidenten medför risk för de registrerade. Ni ska inte vänta på en färdig utredning: anmäl det ni vet inom 72 timmar och komplettera senare. Kom ihåg att även otillgänglighet, till exempel vid en ransomwareattack, räknas som en personuppgiftsincident.
Vem ansvarar för att incidenten hanteras rätt?
Ansvaret ligger på den personuppgiftsansvarige, i praktiken ledningen, inte på dataskyddsombudet. Ombudet ger råd och övervakar, men beslutet om anmälan fattas av verksamheten. Vi reder ut rollerna i dataskyddsombudets ansvar.
Behöver incidenter som inte anmäls dokumenteras?
Ja. Alla personuppgiftsincidenter ska dokumenteras med händelsens art, konsekvenser och vidtagna åtgärder, oavsett om de anmäls till IMY. Skriv också ner skälen till att ni bedömde att en anmälan inte behövdes.
Källor
- IMY: Hantering av personuppgiftsincidenter
- IMY: Att hantera incidenter
- IMY: Kontinuitetshantering
- EDPB: Riktlinjer 9/2022 om anmälan av personuppgiftsincidenter
- EDPB: Riktlinjer 01/2021 om exempel på anmälan av personuppgiftsincidenter
- CERT-SE: Råd och stöd
- NCSC: Rekommendationer vid intrång och informationsläckage
- Länsstyrelsen: Verksamheters skyldigheter inom cybersäkerhet

