
ISO/IEC 27001 är standarden för att styra informationssäkerheten i hela verksamheten. ISO/IEC 27701 är standarden för att styra hur ni hanterar personuppgifter, som personuppgiftsansvarig eller personuppgiftsbiträde. Den första skyddar informationen. Den andra skyddar de människor som informationen handlar om. Sedan 2025 går ISO 27701 att certifiera sig mot fristående, men de flesta organisationer som behandlar personuppgifter i större skala har nytta av båda, i ett gemensamt ledningssystem. Det som avgör om certifikaten blir något mer än ett papper är att ni kopplar säkerhetsarbetet till GDPR:s juridiska krav. Den kopplingen är också det svåraste steget.
Kort sagt
- ISO 27001 gäller alla informationstillgångar och bygger på konfidentialitet, riktighet och tillgänglighet. ISO 27701 gäller behandlingen av personuppgifter och utgår från riskerna för de registrerade.
- Sedan 2025 års utgåva är ISO 27701 en fristående standard. Ni kan certifiera er mot den utan ett ISO 27001-certifikat.
- Den som har ett certifikat enligt ISO 27701:2019 måste gå över till 2025 års utgåva senast i oktober 2028.
- Ingen av standarderna gör er GDPR-efterlevande på egen hand. Rättslig grund, registrerades rättigheter, tredjelandsöverföringar och konsekvensbedömningar kräver juridisk analys.
- Den mest hållbara vägen för de flesta är ett integrerat ledningssystem: ISO 27001 som grund och ISO 27701 för dataskyddet.
Innehållsförteckning
- Två standarder med olika skyddsobjekt
- Skillnaderna i en tabell
- Vad 2025 års utgåva av ISO 27701 ändrade
- Krävs ISO 27001 för att certifiera sig mot ISO 27701?
- Så hänger standarderna ihop med GDPR
- Vilken standard ska ni börja med?
- Så går certifieringen till
- Ett ledningssystem, två standarder
- Så ser vi på valet mellan ISO 27001 och ISO 27701
- Vanliga frågor
- Källor
Två standarder med olika skyddsobjekt
Enligt ISO är ISO/IEC 27001 världens mest kända standard för ledningssystem för informationssäkerhet (LIS, på engelska ISMS). Den anger vilka krav ledningssystemet ska uppfylla och hjälper organisationer av alla storlekar att upprätta, införa, underhålla och ständigt förbättra det. Utgångspunkten är informationens konfidentialitet, riktighet och tillgänglighet, oavsett om det gäller källkod, avtal, ekonomidata eller kundregister.
ISO/IEC 27701 har ett smalare men djupare fokus. SIS beskriver att standarden ställer krav på och ger vägledning för ett ledningssystem för informationssäkerhet och dataskydd för hantering av personuppgifter. På engelska kallas det PIMS, Privacy Information Management System. Standarden riktar sig enligt SIS produktbeskrivning till PII-ansvariga och PII-biträden av alla typer och storlekar. I GDPR:s språk är det personuppgiftsansvariga och personuppgiftsbiträden.
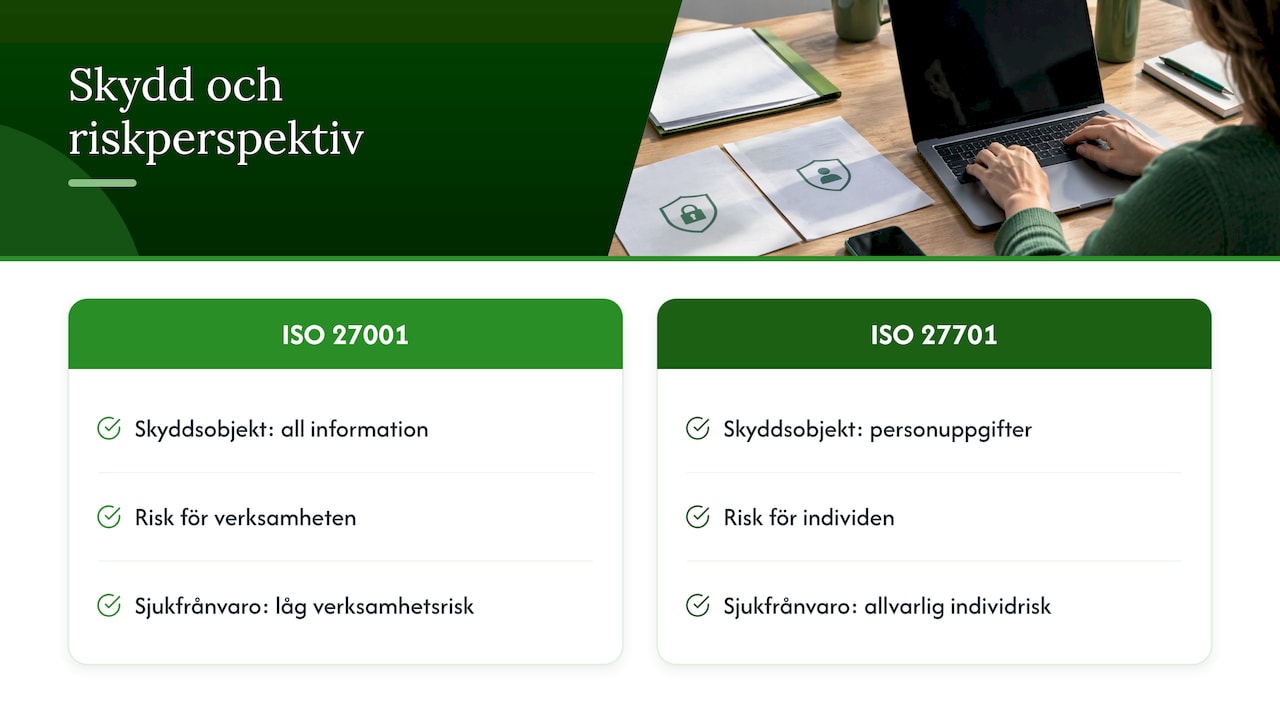
I praktiken är skillnaden att ISO 27001 frågar vad som händer med er om informationen läcker, förvanskas eller blir otillgänglig. ISO 27701 frågar vad som händer med individen. En risk som är liten för verksamheten kan vara allvarlig för den registrerade, till exempel när en HR-mapp med sjukfrånvaro delas för brett. Därför ger ISO 27701 andra prioriteringar i riskarbetet, även när de tekniska åtgärderna är desamma.
SIS konstaterar att ISO 27000-serien har byggts ut med dataskydd eftersom i princip alla organisationer har information som innehåller personuppgifter. Utvidgningen följer alltså av verkligheten, inte av en trend.
Skillnaderna i en tabell
| ISO/IEC 27001:2022 | ISO/IEC 27701:2025 | |
|---|---|---|
| Ledningssystem | Informationssäkerhet (LIS/ISMS) | Dataskydd och personuppgifter (PIMS) |
| Skyddsobjekt | Alla informationstillgångar | Personuppgifter och de registrerade |
| Riskperspektiv | Konsekvenser för organisationen | Konsekvenser för de fysiska personer som uppgifterna rör |
| Roller | Ingen rolldefinition i dataskyddsmening | Ni definierar er roll som personuppgiftsansvarig, biträde eller båda |
| Åtgärder | 93 säkerhetsåtgärder i fyra kategorier | Egna åtgärdstabeller för ansvariga, biträden och gemensamma åtgärder |
| Koppling till GDPR | Indirekt, via säkerheten i behandlingen | Direkt, med en mappningsbilaga mot GDPR |
| Certifiering | Fristående | Fristående sedan 2025, kan integreras med ISO 27001 |
Uppgifterna om åtgärdernas struktur kommer från ISO:s beskrivning av standardpaketet för informationssäkerhet och dataskydd. Där framgår att ISO 27001:2022 har 93 åtgärder i fyra kategorier: organisatoriska, personrelaterade, fysiska och tekniska. ISO 27701:2025 har däremot separata åtgärdsuppsättningar för personuppgiftsansvariga, för biträden och för båda rollerna.
Rollfrågan är viktig. En SaaS-leverantör är ofta biträde för kundernas data men personuppgiftsansvarig för sin egen personal och sina egna kunder. Med ISO 27701 måste ni redovisa båda rollerna och välja åtgärder för var och en. Det tvingar fram en kartläggning som många organisationer skjuter upp, och just därför är den värdefull.
Vad 2025 års utgåva av ISO 27701 ändrade
2019 års utgåva var ett tillägg. Den byggde ut kraven i ISO 27001 och vägledningen i ISO 27002 med dataskydd, och den gick inte att certifiera mot utan ett ledningssystem enligt ISO 27001. Det har ändrats.
Av standardtextens inledning framgår tre saker:
- Fristående ledningssystemstandard. Dokumentet är omarbetat med egna krav på ledningssystemet och ersätter den tekniskt reviderade första utgåvan från 2019.
- Mappningar. Standarden mappas mot ISO/IEC 29100, ISO/IEC 27018, ISO/IEC 29151 och EU:s dataskyddsförordning.
- Integration. Organisationen kan anpassa eller integrera sitt PIMS med andra ledningssystem, särskilt med ett ledningssystem enligt ISO 27001.
I Sverige gavs den ut som SS-EN ISO/IEC 27701:2025. Enligt SIS fastställdes den den 28 oktober 2025. Den ersätter SS-EN ISO/IEC 27701:2021, har 73 sidor och kostade 1 737 kr vid publiceringen.
ISO betonar att den nya utgåvan visserligen står på egna ben men fortfarande hänger ihop med ISO 27001:2022 och ISO 27002:2022, både i struktur och terminologi, så att systemen kan integreras sömlöst. Om ni redan har ett LIS behöver ni alltså inte bygga ett parallellt system. Det handlar om att bygga ut det ni har. Mer om förändringarna i 27002 och 27001 finns i vår genomgång av de uppdaterade säkerhetsstandarderna.
Krävs ISO 27001 för att certifiera sig mot ISO 27701?
Nej, inte längre. Swedac, Sveriges ackrediteringsorgan, skriver att en organisation numera kan certifiera sitt ledningssystem direkt mot ISO/IEC 27701 utan att samtidigt vara certifierad enligt ISO/IEC 27001.
Att det är möjligt betyder inte att det alltid är klokt. Swedac framhåller på samma sida att personuppgiftshantering och informationssäkerhet hänger nära ihop. Skyddet av personuppgifternas konfidentialitet, riktighet och tillgänglighet är en förutsättning för ett effektivt dataskyddsarbete. Ett PIMS utan ordnad informationssäkerhet vilar på en svag grund: behörigheter, loggning, kontinuitet och leverantörsstyrning måste fungera innan dataskyddet kan göra det.
SIS är ännu tydligare och rekommenderar att man tillämpar ISO/IEC 27001 med stöd av ISO/IEC 27701, oavsett verksamhetens art och storlek. Inom vissa gränser går det att utesluta krav och åtgärder som inte är relevanta.
För den som redan har certifikat gäller enligt Swedac att organisationer certifierade enligt ISO 27701:2019 ska ha gått över till 2025 års utgåva senast i oktober 2028. Övergången kräver mer än att byta versionsnummer i dokumenten. Den nya strukturen innebär att kraven i kapitel 4–10 ska uppfyllas för PIMS i sig, med egen kontext, eget ledningsåtagande och egna mål.
Så hänger standarderna ihop med GDPR
SIS beskriver att både ISO 27001 och ISO 27701 hjälper organisationer att följa dataskyddsförordningen. Det stämmer, men det gäller att förstå hur långt de räcker.
ISO 27001 träffar främst GDPR:s krav på säkerhet i behandlingen. Men förordningen kräver mycket som en säkerhetsstandard inte frågar efter. Det gäller till exempel rättslig grund för varje behandling, rutiner för de registrerades rättigheter, regler för överföring till tredjeland, anmälan av personuppgiftsincidenter till tillsynsmyndigheten inom 72 timmar och konsekvensbedömningar vid hög risk. Allt detta står i dataskyddsförordningens fulltext hos IMY. ISO 27701 täcker betydligt mer av detta genom åtgärderna för ansvariga och biträden och genom mappningen mot GDPR. Själva bedömningarna är ändå juridiska: om ni har en giltig rättslig grund, om ett intresse väger tyngre än integriteten eller om en överföring är laglig.
Två saker brukar skapa missförstånd:
- Ett ISO-certifikat är inte en GDPR-certifiering. Certifieringar enligt artikel 42 i GDPR bygger på kriterier som godkänts av behörig tillsynsmyndighet eller av Europeiska dataskyddsstyrelsen. Ett ISO-certifikat visar att ni har ett fungerande ledningssystem och är ett starkt underlag, men det är inget juridiskt intyg.
- Ansvaret ligger kvar. Inte ens en godkänd GDPR-certifiering minskar den personuppgiftsansvariges eller biträdets ansvar att följa förordningen. Det framgår av artikel 42.4.
Slutsatsen är inte att standarderna är otillräckliga. De ger den struktur som gör GDPR-arbetet styrbart: tydliga roller, riskmetoder, mätbara mål, internrevision och ledningens genomgång. Juridiken ger innehållet. Den som kombinerar båda får ett system som både revisorn och IMY kan följa. För konsekvensbedömningarna har vi beskrivit metoden i DPIA steg för steg, och för biträdesfrågorna i vår guide om leverantörsbedömning enligt GDPR.
Vilken standard ska ni börja med?
Utgå från vad era kunder, er styrelse och era risker faktiskt kräver. Fyra situationer återkommer:
Ni levererar IT-tjänster eller SaaS till företag. Kunderna frågar först efter ISO 27001, eftersom det är det etablerade beviset för informationssäkerhet i upphandlingar. Som biträde för kundernas personuppgifter får ni därefter stor nytta av ISO 27701. Standardtexten pekar själv på att efterlevnad ger bevis på hur ni hanterar personuppgifter, något som kan underlätta avtal med affärspartner.
Ni hanterar känsliga uppgifter i stor skala. Swedac lyfter fram vård, finanssektorn och forskning och utveckling som områden där certifiering är särskilt relevant. Där är personuppgifterna ofta själva kärnan i verksamheten, och båda standarderna i ett integrerat system är det rimliga målet.
Ni har redan ISO 27001. Bygg ut med ISO 27701. Riskmetoden, dokumentstyrningen, internrevisionen och ledningens genomgång finns redan. Det som tillkommer är rollkartläggning, riskbedömning ur de registrerades perspektiv, ett utökat uttalande om tillämplighet och dataskyddsåtgärderna.
Ert främsta problem är dataskydd, inte säkerhet. Då kan ni börja med ISO 27701 fristående. Räkna ändå med att säkerhetsåtgärderna måste vara på plats för att dataskyddet ska hålla.
Oavsett väg börjar arbetet med att jämföra nuläget mot kraven. Vår artikel om ISO 27001 gap-analys visar hur en sådan genomlysning går till, och samma metod fungerar för kraven i ISO 27701.
Så går certifieringen till
Processen är i grunden densamma för båda standarderna. Enligt SIS krävs för ett ISO 27001-certifikat att ledningssystemet uppfyller kraven, är en naturlig del av den dagliga verksamheten, är beskrivet och underhålls löpande, att det finns ett uttalande om tillämplighet och att verksamheten granskas av ett ackrediterat certifieringsorgan. Certifiering mot SS-EN ISO/IEC 27701 följer en likartad process.
- Avgränsa och kartlägg. Bestäm omfattningen och, för ISO 27701, er roll per behandling. Här brister många: omfattningen blir för vid för att gå att styra, eller för snäv för att kunderna ska bry sig. Vi gör den genomlysningen i våra tjänster för GDPR-granskning och säkerhetsgranskning.
- Bedöm risker. För ISO 27701 ska konsekvenserna för de registrerade vägas in, inte bara för verksamheten. Behandlingar med hög risk kräver dessutom en konsekvensbedömning enligt GDPR, och den kan vi genomföra åt er.
- Välj och inför åtgärder. Upprätta ett uttalande om tillämplighet som täcker både säkerhetsåtgärderna och dataskyddsåtgärderna, och motivera varje undantag. Hur ledningssystemet byggs upp i praktiken beskriver vi i införa ISO 27001 steg för steg.
- Dokumentera och bevisa. Revisorn vill se att systemet lever, inte bara att det finns. Läs mer om vad som granskas i ISO 27001 krav för beslutsfattare.
- Granska internt. Internrevision och ledningens genomgång ska vara genomförda före den externa revisionen. Använd gärna vår checklista för internrevision.
- Extern certifiering. Det steget ligger hos ett ackrediterat certifieringsorgan. Enligt Swedac görs den första bedömningen i två steg, uppföljning sker på plats minst en gång per år och efter högst tre år görs en grundligare utvärdering inför nästa treårsperiod.
Ett ledningssystem, två standarder
Evertrust arbetar med dataskydd, informationssäkerhet och IT-juridik under samma tak. Vi gör GAP-analyser, konsekvensbedömningar och compliance-program och kan ta rollen som externt dataskyddsombud, GDPR-koordinator, informationssäkerhetsexpert eller interim compliance-resurs medan ni bygger upp er egen organisation.

För det löpande arbetet har vi tagit fram Trustview, vår GRC-plattform, som är byggd av jurister och experter för regelefterlevnad enligt bland annat GDPR och ISO 27000. Vill ni diskutera var ni står i dag? Läs om våra rådgivnings- och konsulttjänster.
Så ser vi på valet mellan ISO 27001 och ISO 27701
Frågan vi oftast får är vilken av standarderna man ska välja. Vår erfarenhet är att frågan är fel ställd. Den verkliga frågan är hur ni får informationssäkerheten och dataskyddet att styras som en helhet.
Att ISO 27701 blev fristående är bra, eftersom det sänker tröskeln för organisationer där dataskyddet är det mest akuta. Men en ny frihet ger också nya sätt att göra fel. Två separata system med var sin riskmetod, var sin ägare och var sin dokumentation blir dyra att underhålla och svåra att försvara inför en revisor eller IMY.
Vi tycker att den juridiska analysen och det säkerhetstekniska arbetet ska göras tillsammans från första dagen. En registerförteckning som inte hänger ihop med tillgångsinventeringen, eller en DPIA som inte syns i riskregistret, är tecken på att systemen lever i olika rum. Därför kombinerar vi juridisk specialistkompetens med praktiska och begripliga lösningar, och därför har vi byggt Trustview så att ett gemensamt ledningssystem kan styras på ett ställe.
Jesper
Vanliga frågor
Är ISO 27701 en ersättning för ISO 27001?
Nej. ISO 27701 styr hanteringen av personuppgifter och ISO 27001 styr informationssäkerheten för alla informationstillgångar. Sedan 2025 kan ISO 27701 certifieras fristående, men den är fortfarande byggd för att integreras med ISO 27001.
Blir vi GDPR-efterlevande med en ISO 27701-certifiering?
Certifieringen visar att ni har ett fungerande ledningssystem för dataskydd, och det är ett starkt underlag. Den ersätter inte de juridiska bedömningarna av rättslig grund, överföringar och konsekvensbedömningar. Enligt artikel 42.4 i GDPR minskar inte ens en GDPR-certifiering ert ansvar att följa förordningen.
Vad händer med vårt certifikat enligt ISO 27701:2019?
Det gäller fram till övergångsperiodens slut, och ni behöver ha gått över till 2025 års utgåva senast i oktober 2028. Planera övergången i god tid, eftersom den nya utgåvan har egna krav på ledningssystemet i kapitel 4–10. Kontakta ert certifieringsorgan för en tidplan för övergångsrevisionen.
Kan vi utesluta delar av standarderna?
Kraven på själva ledningssystemet går inte att välja bort. Enligt SIS kan ni inom vissa gränser utesluta åtgärder som inte är relevanta. Varje undantag ska motiveras i uttalandet om tillämplighet.
Vilken standard frågar kunderna efter i upphandlingar?
ISO 27001 är det etablerade beviset för informationssäkerhet. För leverantörer som behandlar personuppgifter åt kunder visar ISO 27701 dessutom hur behandlingen styrs, vilket enligt standarden själv kan underlätta avtal med affärspartner.
Källor
- ISO: ISO/IEC 27001:2022 Information security management systems
- ISO: Information Security & Privacy Compliance Package
- SIS: GDPR och standarder
- SIS: Detta är ISO 27001
- SIS: Standarder inom ISO 27000-serien
- SIS: SS-EN ISO/IEC 27701:2025
- Swedac: Ledningssystem för informationssäkerhet
- SIST EN ISO/IEC 27701:2025, utdrag ur standardtexten
- IMY: Dataskyddsförordningen i fulltext
- IMY: Certifieringar enligt GDPR

