
ISO/IEC 27001 är en kravstandard för ett ledningssystem för informationssäkerhet, och ni kan certifiera er mot den. NIST Cybersecurity Framework (CSF) är ett frivilligt ramverk för att beskriva, prioritera och följa upp cybersäkerhetsrisker. Det finns ingen certifiering mot CSF. En svensk organisation som ska svara mot kunder, revisorer och tillsyn behöver därför sällan välja det ena framför det andra. ISO 27001 är grunden som går att verifiera, och NIST CSF är språket ni använder för att mäta mognad och prata risk med ledningen. Om kombinationen blir en tillgång eller ett dubbelarbete avgörs av hur väl ni kartlägger ramverken mot varandra. Det arbetet görs bäst av någon som kan både säkerhetsstandarderna och juridiken runt dem.
Kort sagt
- ISO/IEC 27001:2022 ställer krav på ett ledningssystem för informationssäkerhet (LIS, på engelska ISMS). Ett ackrediterat certifieringsorgan kan certifiera det. NIST CSF 2.0 är vägledning utan certifiering.
- NIST CSF 2.0 består av sex funktioner, 22 kategorier och 106 underkategorier. Den nya funktionen Govern lyfter styrning och leverantörsrisk till översta nivån.
- ISO 27001 svarar på frågan “har ni ett styrt system som förbättras?”. NIST CSF svarar på “vilka säkerhetsresultat når ni i dag, och vart vill ni?”.
- Om ni behöver visa er säkerhetsnivå utåt är det vanliga upplägget att bygga på ISO 27001 och använda NIST CSF som komplement. SIS tar fram svenska riktlinjer baserade på NIST CSF just som komplement till ISO 27000-serien.
- Börja med en gap-analys mot ISO 27001 och mappa resultatet mot CSF:s funktioner. Då får ni en enda uppsättning säkerhetsåtgärder och två sätt att rapportera den.
Innehållsförteckning
- Två ramverk med olika uppdrag
- Så är NIST CSF 2.0 uppbyggt
- Så är ISO 27001 uppbyggt
- De viktigaste skillnaderna
- Certifiering: den avgörande skillnaden
- Versioner som gäller 2026
- Så kombinerar ni NIST CSF och ISO 27001 i praktiken
- Vilket ramverk passar er?
- Så hjälper Evertrust er
- Vår syn på valet
- Vanliga frågor
- Källor
Två ramverk med olika uppdrag
Det vanligaste misstaget är att jämföra ramverken som två konkurrerande checklistor. De är byggda för olika saker.
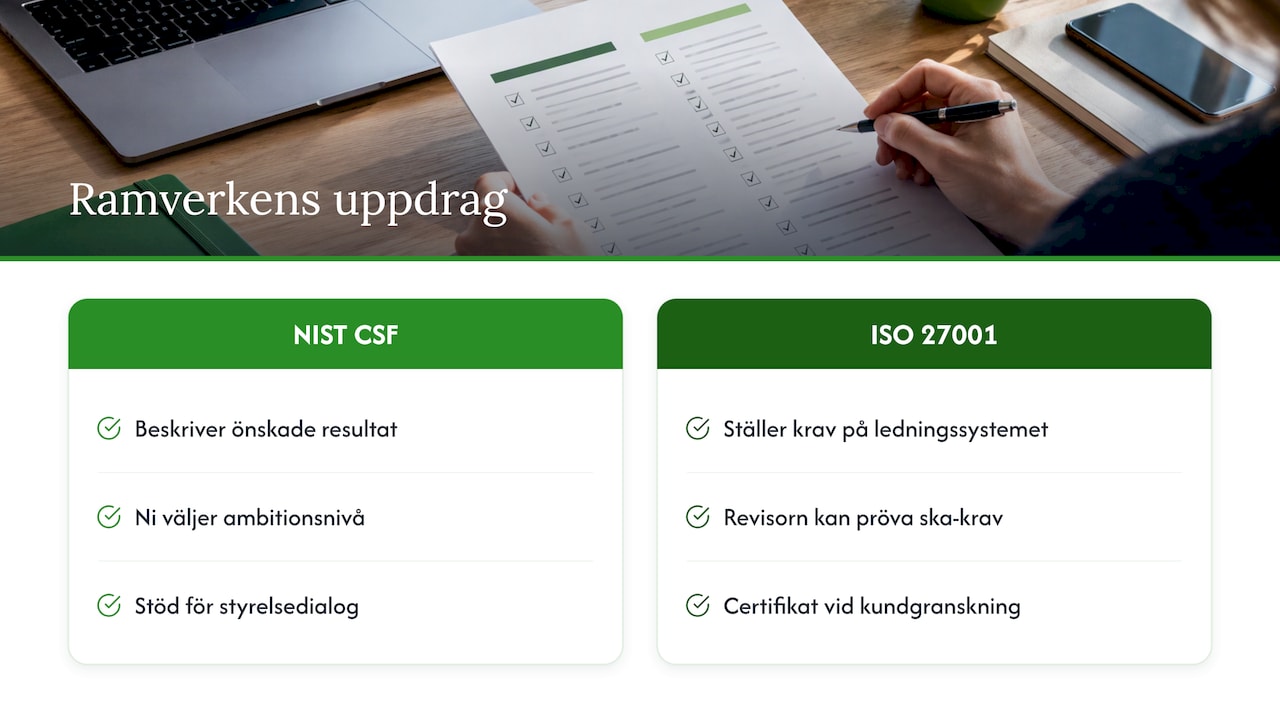
NIST:s Cybersecurity Framework ska hjälpa organisationer att förstå och förbättra hur de hanterar cybersäkerhetsrisker. Version 2.0 riktar sig uttryckligen till industri, offentlig sektor och organisationer i allmänhet. Ramverket beskriver vilka resultat ni bör nå men inte hur ni når dem, och ni väljer själva ambitionsnivå.
ISO/IEC 27001:2022, utgåva 3 från oktober 2022, anger de krav som ett ledningssystem för informationssäkerhet måste uppfylla. Ledningssystemet är sättet organisationen styr säkerheten på: hur risker bedöms, hur beslut fattas och dokumenteras, vem som ansvarar och hur arbetet följs upp och förbättras. Standarden är skriven som “ska”-krav, och därför kan en revisor pröva den.
Skillnaden får praktiska följder. En CISO som vill visa styrelsen var organisationen står och vad nästa års investeringar ska ge har stor nytta av CSF:s sätt att beskriva resultat. En vd som svarar på en upphandling eller en kunds leverantörsgranskning behöver i regel visa ett ISO 27001-certifikat eller ett ledningssystem byggt enligt standarden. Hur standardfamiljen hänger ihop beskriver vi på sidan om informationssäkerhet enligt ISO 2700X.
Så är NIST CSF 2.0 uppbyggt
NIST publicerade CSF 2.0 den 26 februari 2024. Kärnan, som NIST kallar CSF Core, är uppbyggd i tre nivåer: funktioner överst, sedan kategorier och längst ned underkategorier som beskriver konkreta resultat. Totalt finns sex funktioner, 22 kategorier och 106 underkategorier.
De sex funktionerna:
- Govern (GV): styrning, strategi och ansvar för cybersäkerhetsrisk.
- Identify (ID): kunskap om tillgångar, risker och förbättringsbehov.
- Protect (PR): skyddsåtgärder som identitet, åtkomst, utbildning och dataskydd.
- Detect (DE): upptäckt av avvikelser och angrepp.
- Respond (RS): hantering av incidenter som har inträffat.
- Recover (RC): återställning efter en incident.
Govern är den nya, sjätte funktionen jämfört med CSF 1.1. Den har sex kategorier: organisatorisk kontext (GV.OC), riskhanteringsstrategi (GV.RM), roller, ansvar och befogenheter (GV.RR), policyer, processer och rutiner (GV.PO), tillsyn (GV.OV) och cybersäkerhetsrisk i leverantörskedjan (GV.SC).
Om ni redan arbetar med ISO 27001 är Govern intressant. Funktionen täcker till stor del det som ISO-standarden redan kräver av ledningen: kontext, ansvar, policy och uppföljning. Med version 2.0 har ramverken alltså närmat sig varandra när det gäller styrning.
Utöver kärnan har CSF profiler, där ni beskriver nuläge och målläge, och nivåer (tiers) som visar hur moget riskarbetet är. Här ligger CSF:s styrka: det blir lätt att visa en ledningsgrupp avståndet mellan var ni är och var ni vill vara. När den nya versionen kom skrev vi om vad som ändrats i artikeln om att NIST CSF har uppdaterats.
Så är ISO 27001 uppbyggt
ISO 27001 har två delar som fungerar ihop. Huvudtexten ställer krav på själva ledningssystemet. Ni ska förstå er kontext och era intressenter, och ledningen ska ta ansvar. Ni ska bedöma och behandla risker och ha resurser och kompetens. Ni ska följa upp arbetet med internrevision och ledningens genomgång och förbättra systemet löpande.
Den andra delen är bilaga A, en lista över säkerhetsåtgärder. Ni väljer åtgärder utifrån er riskbedömning och motiverar valen i ett uttalande om tillämplighet. Vägledningen till åtgärderna finns i SS-ISO/IEC 27002:2022, som gäller som svensk standard. Enligt SIS kan den användas inom ett ledningssystem byggt på ISO/IEC 27001 eller för organisationens egna riktlinjer. Hur valet av åtgärder ser ut i en bransch med höga krav på sekretess syns i genomgångar av cybersäkerhet på advokatbyråer, där åtkomststyrning och skydd av klientdata kommer först.
Kärnan i ISO 27001 är alltså inte åtgärderna i sig. Det viktiga är att de är valda, motiverade, dokumenterade och uppföljda. Därför frågar revisorn efter vissa dokument först. Vi går igenom dem i de tre dokumenten revisorn kräver.
De viktigaste skillnaderna
| Aspekt | NIST CSF 2.0 | ISO/IEC 27001:2022 |
|---|---|---|
| Typ | Frivilligt ramverk med vägledning | Internationell kravstandard |
| Utgivare | NIST, amerikansk myndighet | ISO och IEC |
| Struktur | 6 funktioner, 22 kategorier, 106 underkategorier | Krav på ledningssystemet plus säkerhetsåtgärder i bilaga A |
| Fokus | Resultat och mognad inom cybersäkerhet | Ett styrt och dokumenterat ledningssystem som förbättras |
| Omfattning | Cybersäkerhetsrisk | All informationssäkerhet, även fysisk och organisatorisk |
| Certifiering | Nej | Ja, via ackrediterat certifieringsorgan |
| Bevis utåt | Egen profil och självskattning | Certifikat med årlig uppföljning |
| Starkast för | Prioritering, dialog med ledningen, mognadsmätning | Kundkrav, upphandling, revision, tillsyn |
Tre skillnader väger tyngst för en svensk beslutsfattare.
Verifierbarhet. ISO 27001 prövas av en oberoende part. Med CSF beskriver ni själva ert läge. Det är värdefullt internt men väger lättare i en leverantörsgranskning.
Ambitionsnivå. I CSF sätter ni målnivå per område. ISO 27001 kräver att hela ledningssystemet fungerar innan certifikatet utfärdas, men ni väljer åtgärder efter risk.
Språk. CSF:s funktioner är lätta att förklara för en styrelse, och ISO 27001:s krav är lätta att revidera. Om ni behärskar båda kan ni tala med båda grupperna utan att bygga två system.
Certifiering: den avgörande skillnaden
Enligt Swedac görs den första certifieringsbedömningen mot ISO-standarden i två steg. Därefter ska uppföljning ske på plats minst en gång per år. Senast efter tre år görs en mer omfattande utvärdering inför nästa treårsperiod. Swedac är den svenska myndighet som ackrediterar certifieringsorganen, alltså prövar att de som utfärdar certifikat är kompetenta. Myndigheten har ett register över ackrediterade organ, och ni bör alltid kontrollera att ert certifieringsorgan finns med där.
För NIST CSF finns inget motsvarande. Inga CSF-certifikat utfärdas under ackreditering. Den som kallar sig “NIST-certifierad” har i praktiken gjort en egen eller extern bedömning mot ramverket. I Sverige pågår dock ett arbete som kan ändra hur CSF används för att visa säkerhetsnivå. Arbetsgruppen inom SIS/TK 318 tar fram svenska riktlinjer baserade på NIST CSF som komplement till ISO 27000-serien. Arbetet omfattar en svensk översättning av CSF 1.1 och en teknisk specifikation som företag kan använda för att visa sin säkerhetsnivå.
Versioner som gäller 2026
- NIST CSF 2.0, publicerad i februari 2024, är den aktuella versionen. Den ersätter CSF 1.1, som hade fem funktioner.
- ISO/IEC 27001:2022 gäller, med tillägget Amd 1:2024 om klimatfrågor från februari 2024. Enligt tillägget ska organisationen ta ställning till om klimatförändringar är en relevant fråga när den analyserar sin kontext och sina intressenter.
- SS-ISO/IEC 27002:2022 är den svenska utgåvan av vägledningen för säkerhetsåtgärder.
Är delar av dokumentationen i ert ledningssystem fortfarande skriven för den äldre ISO-versionen bör ni se över den. Vi beskriver ändringarna i ISO 27002 och ISO 27001 har uppdaterats.
Så kombinerar ni NIST CSF och ISO 27001 i praktiken
Målet är en enda uppsättning säkerhetsåtgärder som ni kan rapportera på två sätt. NIST publicerar själv Informative References, som visar var ramverket överlappar andra standarder och resurser. De gör det enklare att komma i gång med mappningen. Arbetet går till så här.
- Avgränsa och förankra. Bestäm vilka verksamheter, system och platser som omfattas och vem i ledningen som äger frågan. Vanligt fel: att utgå från IT-avdelningen i stället för från verksamhetens information. Saknar ni egen kapacitet kan vi gå in som extern rådgivare eller interim compliance officer.
- Gör en gap-analys mot ISO 27001. Jämför nuläget med standardens krav och med de åtgärder i bilaga A som är relevanta för er. Vanligt fel: att räkna dokument i stället för att kontrollera att rutinerna faktiskt följs. Metoden beskriver vi i ISO 27001 gap-analys steg för steg, och våra säkerhetsgranskningar ger en oberoende bild.
- Mappa resultatet mot CSF:s funktioner. Sortera varje åtgärd under Govern, Identify, Protect, Detect, Respond eller Recover. Då har ni en nulägesprofil i CSF-format utan att behöva inventera på nytt.
- Sätt en målprofil och prioritera. Ledningen beslutar om målnivå per funktion. Beslutet blir underlag för riskbehandlingsplanen i ISO 27001 och för budgeten.
- Samla allt i ett system. Policyer, risker, åtgärder, ansvar och bevis ska finnas på ett ställe. Vårt GRC-verktyg Trustview är byggt för regelefterlevnad enligt ISO 27000, GDPR, NIS2, DORA och E-privacy, så samma underlag kan användas mot flera regelverk.
- Följ upp och revidera. Gör internrevision och ledningens genomgång enligt ISO 27001, och uppdatera CSF-profilen en gång om året så att utvecklingen syns. Hur hela införandet hänger ihop beskriver vi i införa ISO 27001 steg för steg.
Vilket ramverk passar er?
Ställ fyra frågor.
- Kräver kunder, upphandlingar eller ägare bevis? Då är ISO 27001 grunden, eftersom det bara är den som ger ett certifikat.
- Har ni amerikanska kunder, ägare eller koncernbolag? Då efterfrågas ofta NIST CSF, och en mappning från ert ISO-system räcker långt.
- Behöver ledningen följa mognaden över tid? Lägg CSF-profiler ovanpå ledningssystemet.
- Omfattas ni av regelverk som NIS2 eller DORA? Ett ledningssystem enligt ISO 27001 ger den struktur för riskhantering och styrning som sådana regelverk förutsätter. Lagkraven har dock egna inslag, till exempel incidentrapportering, som måste kartläggas separat.
För de flesta svenska organisationer med fler än 50 anställda blir svaret ISO 27001 som ryggrad och CSF som verktyg för styrning och rapportering.
Så hjälper Evertrust er
Evertrust arbetar med informationssäkerhet, dataskydd, IT-juridik och AI-reglering. Vi gör GAP-analyser och säkerhetsgranskningar, bygger compliance-program och tar roller som informationssäkerhetsexpert, privacy counsel och interim compliance officer. Trustview är vår digitala plattform för regelefterlevnad enligt ISO 27000, GDPR, NIS2, DORA och E-privacy.

Vill ni veta var ni står mot ISO 27001 och hur det ser ut i CSF:s termer? Börja med våra gap-analyser och säkerhetsgranskningar eller kontakta oss via rådgivning och konsulttjänster.
Vår syn på valet
Vi ser NIST CSF och ISO 27001 som två sidor av samma arbete. ISO 27001 ger er ett ledningssystem som en revisor kan pröva, och CSF ger er ett språk som styrelsen förstår. En organisation som bygger två parallella spår får dubbla kostnader och sämre överblick.
Därför rekommenderar vi en gemensam uppsättning säkerhetsåtgärder: en riskbedömning, en lista med åtgärder och en ansvarig per åtgärd. Samma underlag kan sedan redovisas som ISO-krav, som CSF-profil och vid behov mot GDPR, NIS2 eller DORA.
Vår styrka är att vi kombinerar juridisk spetskompetens inom dataskydd och informationssäkerhet med praktiska lösningar som är lätta att förstå. Trustview är skapat av jurister och experter för att automatisera och förenkla just det här arbetet, så att efterlevnaden fortsätter fungera när konsultuppdraget är klart.
Jesper
Vanliga frågor
Kan man certifiera sig mot NIST CSF?
Nej. Det finns ingen ackrediterad certifiering mot NIST CSF som motsvarar den för ISO 27001. Ni kan göra en bedömning mot ramverket och visa en profil, men certifikat som utfärdas under Swedacs ackreditering gäller ISO-standarden. I Sverige tar SIS fram en teknisk specifikation baserad på CSF som ska hjälpa företag att visa sin säkerhetsnivå.
Hur många kategorier och underkategorier har NIST CSF 2.0?
CSF 2.0 har sex funktioner, 22 kategorier och 106 underkategorier. Funktionen Govern är ny jämfört med version 1.1. Den har sex kategorier som bland annat gäller strategi, roller, policyer och risker i leverantörskedjan.
Är ISO 27001 fortfarande relevant när NIST CSF 2.0 finns?
Ja. ISO/IEC 27001:2022 är den gällande utgåvan, kompletterad med ett tillägg från 2024, och det är den standarden som kan certifieras i Sverige. CSF 2.0 kompletterar den med ett språk som fokuserar på resultat, men den ersätter inte behovet av ett ledningssystem som kan revideras.
Räcker ISO 27001 för att uppfylla NIS2?
Ett ledningssystem enligt ISO 27001 täcker en stor del av den riskhantering och styrning som NIS2 bygger på. Ett certifikat är ändå inte detsamma som att följa lagen. Krav som incidentrapportering och ledningens ansvar behöver kartläggas mot lagtexten. Våra GAP-analyser och säkerhetsgranskningar visar var ert ledningssystem räcker och var det behöver kompletteras.
Källor
- NIST: Cybersecurity Framework
- NIST: The NIST Cybersecurity Framework (CSF) 2.0
- FINRA: NIST Releases Version 2.0 of its Cybersecurity Framework
- ISO: ISO/IEC 27001:2022
- ISO/IEC 27001:2022/Amd 1:2024
- SIS: SS-ISO/IEC 27002:2022
- SIS: Ny arbetsgrupp i SIS/TK 318, NIST CSF
- Swedac: Ledningssystem för informationssäkerhet

