
Omfattas er verksamhet av cybersäkerhetslagen, den svenska lagen som genomför NIS2, räcker det inte att skydda era egna system. Lagen kräver att säkerhetsåtgärderna minst omfattar säkerhet i leveranskedjan. Ni behöver alltså veta vilka leverantörer som påverkar era kritiska tjänster, bedöma deras säkerhet, ställa krav i avtalen och följa upp att kraven hålls. Den här guiden går igenom hur ni gör det i praktiken: vad lagen säger, hur ni klassificerar och bedömer leverantörer, vad avtalet ska innehålla och hur ni visar tillsynsmyndigheten att arbetet fungerar.
Kort sagt
- Cybersäkerhetslagen (2025:1506) trädde i kraft den 15 januari 2026 och kräver att era säkerhetsåtgärder minst omfattar säkerhet i leveranskedjan.
- Leverantörer som inte själva omfattas av lagen får ofta samma krav genom avtalen med de verksamheter de levererar till.
- Börja med att klassificera leverantörerna efter hur kritiska de är. Först då kan ni ställa krav som är rimliga och proportionerliga.
- Bedöm, dokumentera, avtala och följ upp. Tillsynen bygger på att ni kan visa underlag, inte bara beskriva en process.
- Ledningen äger frågan. Brister i leverantörsstyrningen är en ledningsfråga, inte enbart en IT-fråga.
Innehållsförteckning
- Vad cybersäkerhetslagen kräver av leveranskedjan
- Gäller kraven även underleverantörer?
- Klassificera leverantörerna innan ni ställer krav
- Så bedömer ni en leverantör i fem steg
- Vad leverantörsavtalet ska reglera
- Uppföljning och hantering av brister
- Tillsyn och ledningens ansvar
- Så ser vi på leverantörskedjan
- Hjälp med leverantörsstyrningen enligt NIS2
- Vanliga frågor
- Källor
Vad cybersäkerhetslagen kräver av leveranskedjan
Cybersäkerhetslagen (SFS 2025:1506) trädde i kraft den 15 januari 2026 och genomför NIS2-direktivet i svensk rätt. Kärnan är att verksamhetsutövare ska vidta lämpliga och proportionella säkerhetsåtgärder, och att dessa minst ska omfatta säkerhet i leveranskedjan.
Leveranskedjan är inte en egen ö i regelverket. NCSC:s vägledning om säkerhetsåtgärder räknar upp åtgärder för leveranskedjan tillsammans med incidenthantering, säkerhet vid förvärv och utveckling, kryptografi och personalsäkerhet. I praktiken hänger de ihop. När ni köper en molntjänst handlar det om förvärv. När leverantören drabbas av intrång blir det er incidenthantering. När leverantörens konsulter får åtkomst till era system blir det personalsäkerhet.
Det betyder att leverantörsstyrningen behöver ingå i ert systematiska cybersäkerhetsarbete och er riskhantering. En separat inköpsrutin som lever sitt eget liv räcker inte. Frågan att besvara är: vilka leverantörer kan, om något går fel hos dem, slå ut eller allvarligt störa de tjänster som gör att ni omfattas av lagen?
För er som redan arbetar enligt ISO 27001 finns mycket av grunden på plats, eftersom standarden har egna krav på leverantörsrelationer. Det som ofta saknas är kopplingen till de tjänster lagen pekar ut, och ett underlag som håller när tillsynsmyndigheten frågar.
Gäller kraven även underleverantörer?
Ja, i praktiken. Lagen riktar sig till de verksamhetsutövare som omfattas, men kraven fortplantar sig nedåt. Upphandlingsmyndigheten konstaterar att leverantörer som inte omfattas direkt kan behöva uppfylla NIS2-krav genom avtalsvillkor när de levererar till verksamheter som omfattas.
För er som köpare innebär det två saker:
- Ni ansvarar för att kraven ställs. Det är er skyldighet att se till att leveranskedjan är säker, inte leverantörens skyldighet gentemot myndigheten.
- Kedjan slutar inte vid första ledet. Er driftleverantör kan använda en hostingpartner, som i sin tur använder en underleverantör för backup. Ni behöver veta vilka led som berör era kritiska tjänster och kräva att er leverantör för vidare relevanta krav.
För er som är leverantör till en omfattad verksamhet gäller det omvända: räkna med säkerhetsfrågeformulär, revisionsrätt och krav på incidentrapportering i nya avtal och vid förlängningar. Den som kan visa ordning på sin säkerhet blir en enklare leverantör att välja.
Klassificera leverantörerna innan ni ställer krav
Alla leverantörer ska inte granskas lika hårt. Lagen kräver proportionella åtgärder, och det är först när ni har klassificerat leverantörerna som ni kan avgöra vilka krav som är rimliga och nödvändiga. Annars blir kraven antingen för svaga där det spelar roll eller för tunga där det inte gör det, och båda varianterna är svåra att följa upp.
Bedöm varje leverantör utifrån några få frågor:
- Affärskritikalitet: Stannar en kritisk tjänst om leverantören faller bort?
- System och data: Vilka system och vilken information berörs, och är den operationellt kritisk?
- Åtkomst: Har leverantören fjärråtkomst, administratörsbehörighet eller nätverksanslutning till er miljö?
- Incidentpåverkan: Hur stor blir skadan, och hur snabbt, om leverantören drabbas?
- Underleverantörer: Ingår fler led i leveransen?
En enkel indelning i tre nivåer räcker för de flesta:
| Nivå | Typiska leverantörer | Bedömning | Uppföljning |
|---|---|---|---|
| Kritisk | Drift och hosting, molnplattformar, affärssystem, OT- och styrsystem, säkerhetstjänster | Fördjupad bedömning med underlag, revisionsrapporter och genomgång av underleverantörer | Minst årligen samt vid förändringar och incidenter |
| Väsentlig | SaaS-tjänster med personuppgifter eller affärsdata, IT-konsulter med åtkomst | Standardiserat frågeformulär med verifierbara svar | Vid avtalsförnyelse eller vartannat år |
| Övrig | Leverantörer utan åtkomst till system eller känslig data | Grundkrav i avtalet | Vid behov |
Nivåerna är ett exempel. Det viktiga är att ni motiverar indelningen och att den går att följa: varför hamnade just den här leverantören på den nivån?
Så bedömer ni en leverantör i fem steg
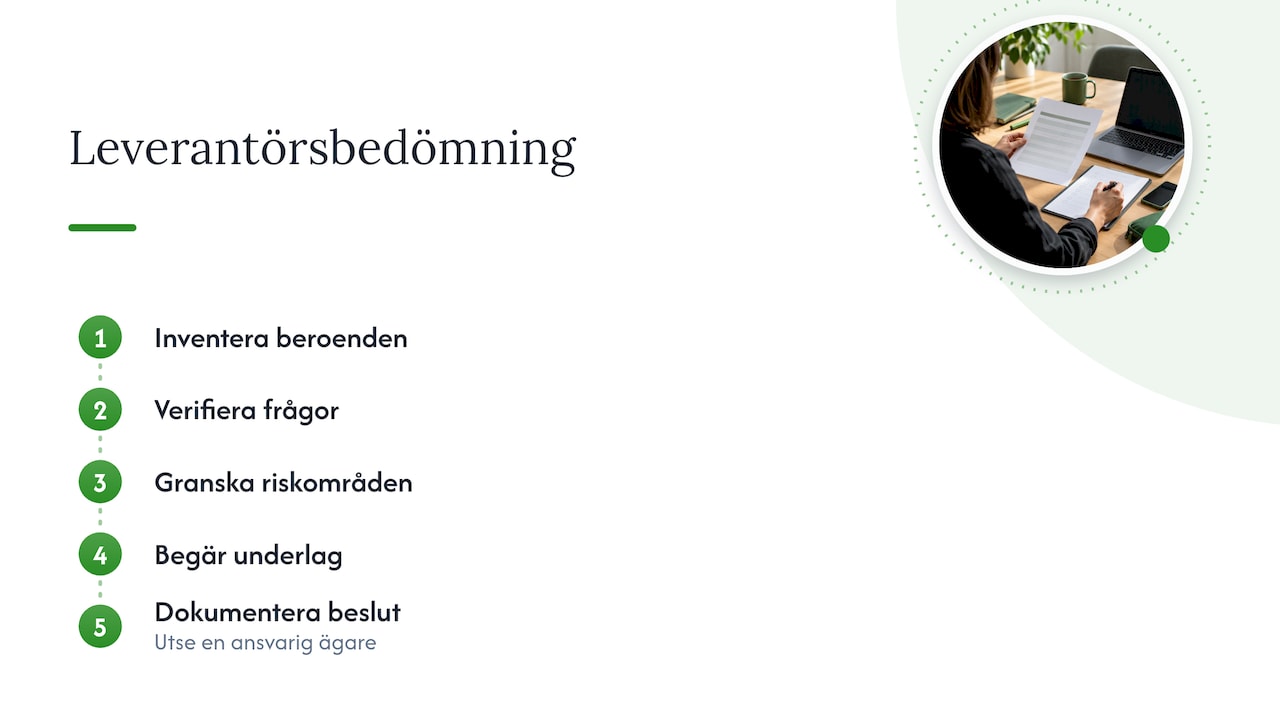
1. Inventera beroendena
Kartlägg vilka tredjepartssystem som hanterar kritisk data och vilka som är anslutna till ert nät. Fråga verksamheten, inte bara inköp. Många kritiska beroenden finns i tjänster som köpts med kreditkort eller i avtal som tecknats av en enskild avdelning.
2. Ställ verifierbara frågor
“Har ni en incidentprocess?” ger alltid svaret ja. Fråga i stället vem som larmar er, inom vilken tid, via vilken kanal och när processen senast övades. Dokumentera vilket svar ni fick, inte bara att frågan ställdes.
3. Granska de områden som brukar brista
Lägg tyngdpunkten på åtkomst och behörigheter, incidenthantering, kontinuitet och återställning, datahantering, förändringshantering och underleverantörer. För drift- och OT-lösningar bör ni också fråga i vilket land data lagras och behandlas, vilken jurisdiktion som styr leverantörens hantering, var personalen med åtkomst finns och hur fjärrsupport och uppdateringar går till.
4. Begär underlag
Certifikat, revisionsrapporter, resultat från penetrationstester och incidenthistorik väger tyngre än egna försäkringar. Kontrollera att ett certifikat faktiskt täcker den tjänst ni köper.
5. Dokumentera och utse en ägare
Varje bedömning ska sluta i ett beslut: godkänd, godkänd med åtgärder eller inte godkänd. Koppla beslutet till en namngiven ägare och ett datum för nästa uppföljning. Det är det underlaget tillsynsmyndigheten kommer att vilja se.
För leverantörer som också behandlar personuppgifter kan ni samordna arbetet med granskningen av personuppgiftsbiträden. Vi beskriver den delen i vår guide om leverantörsbedömning enligt GDPR.
Vad leverantörsavtalet ska reglera
Bedömningen visar läget i dag. Avtalet är det som gör kraven bindande i morgon. För kritiska och väsentliga leverantörer bör avtalet minst täcka följande:
| Område | Vad avtalet bör säga |
|---|---|
| Säkerhetsnivå | Vilka säkerhetskrav som gäller, gärna med hänvisning till en standard eller en bilaga med konkreta krav |
| Incidenter | Skyldighet att utan dröjsmål underrätta er, med tidsgräns, kontaktvägar och vilken information som ska lämnas |
| Underleverantörer | Krav på förhandsbesked eller godkännande och att samma krav förs vidare i kedjan |
| Revision och insyn | Rätt att granska, begära rapporter och få svar på uppföljningsfrågor |
| Åtkomst | Hur åtkomst beviljas, loggas och avslutas |
| Kontinuitet | Återställningstider, säkerhetskopiering och stöd vid avbrott |
| Brister | Krav på åtgärdsplan och tidsgräns när brister upptäcks |
| Avslut | Återlämning och radering av data samt stöd vid byte av leverantör |
Incidentklausulen är den som oftast brister. Om ni själva har rapporteringsskyldighet måste leverantörens underrättelse komma tillräckligt tidigt för att ni ska hinna bedöma incidenten och rapportera i tid. Ett avtal som säger “inom rimlig tid” hjälper inte när klockan redan går. Läs mer om tidsfristerna i vår genomgång av NIS2-incidentrapportering.
Räkna också med att många befintliga avtal tecknades innan lagen fanns. Gå igenom avtalen med de kritiska leverantörerna först och använd förlängningar och tillägg för att täppa till luckorna. Hur ni formulerar kraven så att de håller går vi igenom i artikeln om säkerhetskrav i IT-avtal.
Uppföljning och hantering av brister
Leverantörsstyrning enligt NIS2 är ett löpande program, inte ett projekt som avslutas. Cykeln ser ut så här: klassificera, ställ krav, riskbedöm, följ upp, hantera incidenter och revidera. Därefter börjar den om.
I praktiken innebär uppföljningen att ni:
- gör om bedömningen enligt det intervall som klassificeringen anger, och direkt vid större förändringar som ny tjänst, nytt driftställe eller ny underleverantör
- begär och läser revisionsrapporter och testresultat, och noterar avvikelser
- följer leverantörens incidenthistorik och hur de hanterade tidigare händelser
- kräver en åtgärdsplan med tidsgräns för varje brist och bevakar att den genomförs
- tar med kritiska leverantörer i era incident- och kontinuitetsövningar
När en leverantör drabbas av en incident är frågan först om den påverkar era tjänster så att ni själva måste agera eller rapportera. Ha därför en förberedd kontaktlista, en ansvarig hos er och en tydlig väg för hur leverantörens information når den som bedömer rapporteringsskyldigheten.
Tillsyn och ledningens ansvar
Tillsynen skiljer sig beroende på vilken kategori ni tillhör. Enligt FAR står väsentliga verksamhetsutövare under proaktiv tillsyn, medan viktiga verksamhetsutövare främst granskas reaktivt, till exempel efter en incident. För en väsentlig verksamhet kan granskningen alltså komma utan att något har hänt.
Enligt cybersäkerhetslagen kan tillsynsmyndigheten utfärda förelägganden och anmärkningar och, under vissa förutsättningar, ansöka om förbud för en befattningshavare att inneha en ledningsfunktion. Det gör leverantörsstyrningen till en fråga för vd och ledningsgrupp. Vem som ansvarar för vad beskriver vi i NIS2 roller och ansvar, och sanktionsreglerna samlar vi under sanktioner.
Det ledningen behöver kunna visa är inte en perfekt leveranskedja. Det är att ni vet vilka leverantörer som är kritiska, att ni har bedömt dem, att kraven finns i avtalen och att brister följs upp. Saknas något av detta är det där ni börjar.
Så ser vi på leverantörskedjan
Vi möter ofta organisationer som har lagt mycket tid på sin egen säkerhet men där leverantörsstyrningen fortfarande består av ett kalkylark och några gamla avtal. Det är förståeligt. Leverantörerna är många, ansvaret är utspritt och frågan har länge hamnat mellan inköp, IT och juridik.
Vår erfarenhet är att arbetet blir hanterbart när juridiken och säkerheten möts. En leverantörsbedömning utan avtalskrav går inte att genomdriva, och ett avtal utan bedömning bygger på antaganden. Därför arbetar vi med båda samtidigt: vi klassificerar leverantörerna, bedömer de kritiska och formulerar avtalskrav som går att följa upp.
Lika viktigt är att underlaget lever vidare. Därför har vi byggt Trustview, vår egen GRC-plattform som är skapad av jurister och experter, där leverantörer, risker, krav och uppföljning samlas på ett ställe. Då ser ledningen läget och tillsynsmyndigheten får ett svar som håller.
Jesper
Hjälp med leverantörsstyrningen enligt NIS2
Evertrust stöttar organisationer som behöver få ordning på leverantörskedjan enligt cybersäkerhetslagen. Vi genomför säkerhetsgranskningar och gap-analyser, hjälper till med säkerhetskrav i leverantörsavtal och kan gå in som interim compliance officer när ni behöver kapacitet direkt.

Vill ni ha ett verktyg för det löpande arbetet samlar Trustview leverantörer, risker och krav enligt bland annat NIS2, ISO 27000 och GDPR. Berätta var ni står så föreslår vi ett upplägg: rådgivning och konsulttjänster eller säkerhetsgranskningar och gap-analyser.
Vanliga frågor
Måste vi granska alla leverantörer enligt NIS2?
Nej, inte lika ingående. Lagen kräver proportionella åtgärder, så ni klassificerar leverantörerna och lägger mest kraft på dem som påverkar era kritiska tjänster. Leverantörer utan åtkomst till system eller känslig data kan räcka med grundkrav i avtalet.
Vi omfattas inte själva av lagen. Berörs vi ändå?
Troligen, om ni levererar till en verksamhet som omfattas. Kraven kommer då genom avtalet, till exempel krav på säkerhetsnivå, incidentunderrättelse och revisionsrätt. Att kunna visa ordning på er säkerhet blir en konkurrensfördel i upphandlingar.
Räcker det att leverantören är ISO 27001-certifierad?
Ett certifikat är ett starkt underlag, men kontrollera att det omfattar den tjänst ni köper. Ni behöver fortfarande avtalskrav om incidentunderrättelse, underleverantörer och revision, eftersom certifikatet inte reglerar relationen mellan just er och leverantören.
Hur ofta ska leverantörer följas upp?
Det styrs av klassificeringen. Kritiska leverantörer följs vanligtvis upp minst årligen och alltid vid större förändringar eller incidenter. Det viktiga är att intervallet är bestämt, dokumenterat och faktiskt följs.
Vem i organisationen äger leverantörsrisken?
Ytterst ledningen, eftersom tillsynsmyndigheten kan rikta åtgärder mot personer i ledande ställning. I det dagliga arbetet behöver varje kritisk leverantör en namngiven ägare, ofta i verksamheten, med stöd av säkerhet, inköp och juridik.
Källor
Cybersäkerhetslag (2025:1506), Sveriges riksdag
Säkerhetsåtgärder enligt cybersäkerhetslagen, NCSC
Cybersäkerhetslagens (NIS2) påverkan på offentlig upphandling, Upphandlingsmyndigheten
NIS2: nya krav på cybersäkerhet, FAR

