
NIS2-implementering i Sverige är inte längre en fråga om att vänta in reglerna. Cybersäkerhetslagen har gällt sedan den 15 januari 2026, och sedan den 1 oktober 2026 gäller även föreskrifterna om säkerhetsåtgärder och ledningens utbildning. Det som återstår för er är att omsätta kraven i en plan som går att visa upp vid tillsyn: omfattningsbedömning, anmälan, riskanalys, gap-analys mot föreskrifterna, en utbildad ledning, incidentrutiner och leverantörskrav, med dokumenterade bevis för varje steg. Det är juridik och informationssäkerhet på samma gång, och det är just den kombinationen vi på Evertrust arbetar med genom gap-analyser, säkerhetsgranskningar, incidentrådgivning och vår GRC-plattform Trustview.
Kort sagt
- Hela det svenska NIS2-regelverket är på plats sedan den 1 oktober 2026, när de sista föreskrifterna om säkerhetsåtgärder trädde i kraft.
- Ni bedömer själva om ni omfattas, och omfattade verksamheter ska anmäla sig till NCSC så snart det går.
- Kraven är riskbaserade: er egen riskanalys avgör vilken skyddsnivå som är rimlig, vilket gör gap-analysen till planens kärna.
- Ledningen bär ansvaret, ska utbildas och ska kunna visa att den styr arbetet.
- En plan som håller vid tillsyn kopplar varje åtgärd till ett bevis: beslut, rutiner, övningar, avtal och uppföljning.
Innehållsförteckning
- Läget i november 2026: hela regelverket gäller
- Steg 1: Avgör om och hur ni omfattas
- Steg 2: Anmäl verksamheten
- Steg 3: Gör riskanalysen och gap-analysen
- Steg 4: Förankra ledningens ansvar
- Steg 5: Bygg incidentförmågan
- Steg 6: Ställ krav i leverantörskedjan
- Steg 7: Följ upp och dokumentera efterlevnaden
- Så kan er NIS2-roadmap se ut
- Hjälp med er NIS2-implementering
- Vårt perspektiv: NIS2 är styrning, inte en IT-checklista
- Vanliga frågor om NIS2-implementering
- Källor
Läget i november 2026: hela regelverket gäller
NIS2-direktivet (EU 2022/2555) ersatte det första NIS-direktivet och skapar enligt Europeiska kommissionen en gemensam rättslig ram för cybersäkerhet i 18 kritiska sektorer, med bredare tillämpningsområde och starkare tillsynsverktyg än tidigare. I Sverige har direktivet genomförts i etapper. Enligt NCSC:s tidsplan för införandet ser det ut så här:
| Datum | Vad som trädde i kraft |
|---|---|
| 15 januari 2026 | Cybersäkerhetslagen och cybersäkerhetsförordningen |
| 2 februari 2026 | Föreskriften om anmälan |
| 1 juli 2026 | Föreskrifterna om incidentrapportering |
| 1 oktober 2026 | Föreskrifterna om säkerhetsåtgärder, ledningens utbildning, säkerhetsrevisioner och säkerhetsskanningar |
Lagen har beteckningen cybersäkerhetslagen (2025:1506), och föreskrifterna om säkerhetsåtgärder och ledningens utbildning heter MCFFS 2026:11. Det betyder att ni i dag kan bygga planen mot färdiga krav i stället för mot förslag. Om er organisation tidigare avvaktade på grund av den försenade lagstiftningen beskriver vi bakgrunden i svenska företag måste följa NIS2 trots försenad lag.
Regeringen gick i november 2026 ut med en förstärkt uppmaning att se över cybersäkerheten och påminde om att EU:s cyberresiliensförordning tillämpas fullt ut från den 11 december 2027, med krav på produkter med digitala element. För den som både använder och tillverkar digitala produkter är det skäl att låta NIS2-planen och produktkraven dela samma styrmodell.
Steg 1: Avgör om och hur ni omfattas
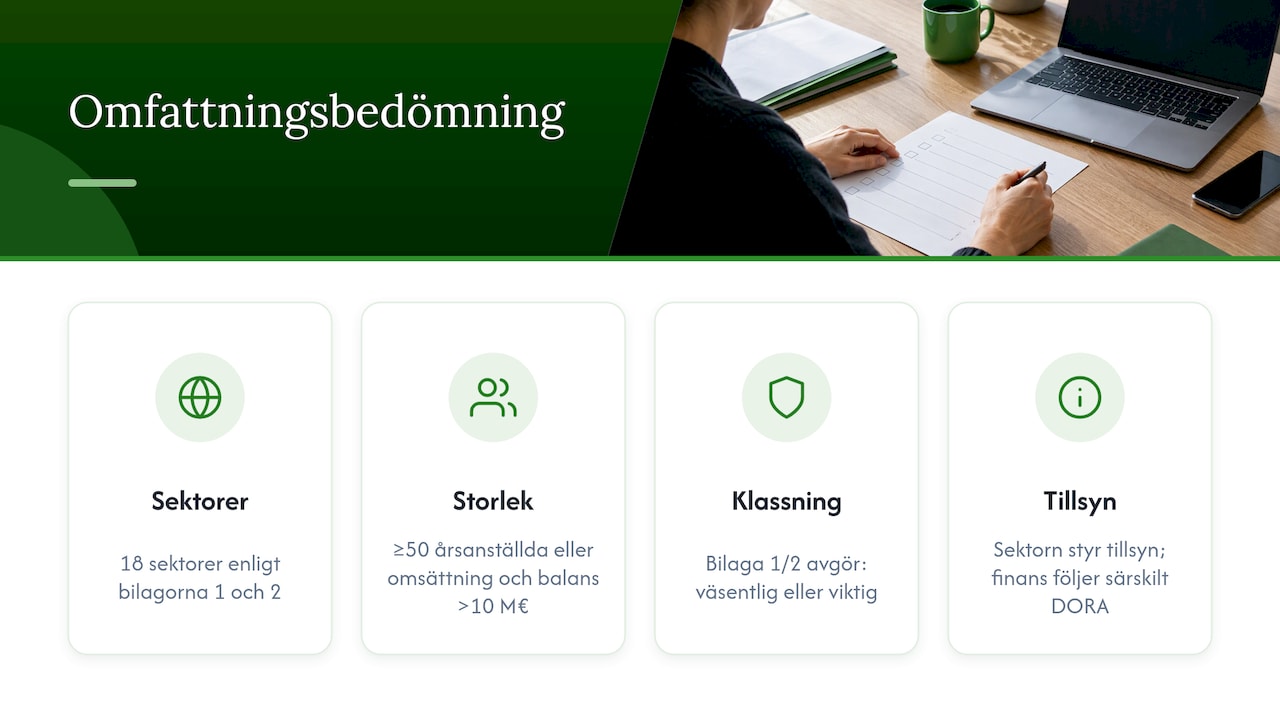
Det första steget i en NIS2-plan är en dokumenterad omfattningsbedömning. Enligt NCSC omfattas verksamheter inom 18 sektorer, bland annat energi, transporter, bank, hälso- och sjukvård, dricksvatten, digital infrastruktur, förvaltning av IKT-tjänster mellan företag, offentlig förvaltning, livsmedel, tillverkning, digitala leverantörer och forskning. Regioner, kommuner och kommunalförbund omfattas oavsett storlek.
För privata verksamheter avgör storleken i de flesta fall. Livsmedelsverkets vägledning beskriver storlekskraven som minst 50 årsanställda eller en årsomsättning och balansomslutning över 10 miljoner euro, med särskilda undantag och kompletterande kriterier. Bedömningen görs mot lagens bilaga 1 (högkritiska sektorer) och bilaga 2 (andra kritiska sektorer), och den avgör om ni blir väsentlig eller viktig verksamhetsutövare.
Här går många fel på två sätt. Det ena är att bara titta på huvudverksamheten och missa en SNI-kod inom tillverkning eller en IKT-tjänst som säljs till andra företag. Det andra är att vänta på besked från myndigheten. PTS är tydlig med att myndigheten inte lämnar förhandsbesked i enskilda fall, annat än inom ramen för tillsyn. Bedömningen är alltså er egen, och den behöver hålla när en tillsynsmyndighet granskar den.
Finansiella entiteter har en särskild ställning. Enligt Finansinspektionen gäller Dora som särskild reglering för finansiella entiteter sedan den 17 januari 2025, så de följer i stor utsträckning Doras krav på IT-skydd och incidentrapportering, men omfattas fortfarande av anmälningsskyldigheten i cybersäkerhetslagen.
Vem som är tillsynsmyndighet beror på sektor. PTS ansvarar för fem sektorer, däribland digital infrastruktur och digitala leverantörer, medan NCSC:s översikt visar att till exempel Transportstyrelsen, Läkemedelsverket och länsstyrelser i sex län har tillsyn över andra sektorer. Notera er tillsynsmyndighet i planen, eftersom dess vägledning blir en del av ert underlag.
Steg 2: Anmäl verksamheten
Varje omfattad verksamhetsutövare ska anmäla sig. Sedan den 2 februari 2026 gäller att anmälan ska göras så snart det går, och NCSC anger att tillsynsmyndigheten kan vidta åtgärder om anmälan inte kommit in inom 14 dagar. Sedan den 1 juli 2026 görs anmälan till NCSC vid FRA. Enligt Energimyndighetens frågor och svar måste verksamheter som anmälde sig enligt den gamla NIS-lagen anmäla sig på nytt.
Anmälan är ett litet moment i tid men ett stort i risk. Enligt regeringens proposition kan sanktionsavgift tas ut när en verksamhetsutövare inte gjort anmälan, inte vidtagit säkerhetsåtgärder eller inte låtit ledningen genomgå utbildning. Lägg därför in anmälan, med datum och ansvarig, som första milstolpe i roadmappen.
Steg 3: Gör riskanalysen och gap-analysen
Kärnan i en NIS2-implementeringsplan är skillnaden mellan där ni är och där kraven säger att ni ska vara. Kraven är inte en fast checklista. NCSC beskriver ansatsen som riskbaserad: er egen riskanalys avgör vilken skyddsnivå som behövs, och åtgärderna ska vara anpassade till de risker ni har identifierat.
En gap-analys som håller vid tillsyn gör tre saker:
- Kartlägger det som ska skyddas. Vilka tjänster gör er samhällsviktiga, vilka nätverks- och informationssystem bär dem och vilken information är mest kritisk? Utan informationsklassificering blir riskanalysen gissningar.
- Jämför nuläget mot MCFFS 2026:11 och lagens minimiområden. Energimyndigheten sammanfattar tio minimiområden, från riskanalys till kryptografi, åtkomstkontroll och säkrad kommunikation. Varje område får ett nuläge, ett målläge och en bedömd risk.
- Prioriterar efter risk, inte efter vad som är lättast. Åtgärdslistan blir roadmappens innehåll, med ägare, budget och tidpunkt.
Har ni redan arbetat mot ISO 27001 är mycket av grunden lagd. Branschorganisationen Energiföretagen nämner certifiering mot SS-ISO/IEC 27001:2022 som ett verktyg för att visa efterlevnad. Organisationer med NIST-baserade ramverk i molnmiljön kan på motsvarande sätt utgå från sin befintliga mappning, till exempel NIST CSF 2.0 mappat mot SP 800-53, och översätta den till de svenska föreskrifternas områden.
Det är här en extern granskning gör störst skillnad. Våra GAP-analyser och säkerhetsgranskningar bedömer nuläget både juridiskt och säkerhetsmässigt, så att åtgärdslistan speglar vad lagen faktiskt kräver av just er verksamhet, och läser kraven i ljuset av vår kompetens inom informationssäkerhet och ISO 2700X.
Steg 4: Förankra ledningens ansvar
NIS2 flyttar cybersäkerheten till ledningsnivå. Enligt NCSC ska arbetet vara en del av verksamhetens ledning och styrning, och de organisatoriska åtgärderna omfattar uttryckligen ledningens ansvar. MCFFS 2026:11 reglerar även ledningens utbildning.
I praktiken behöver planen:
- ett ledningsbeslut som fastställer roadmappen, ambitionsnivån och budgeten
- en tydlig rollfördelning mellan styrelse, vd, CISO, IT och verksamhet, som vi går igenom i NIS2 roller och ansvar
- genomförd och dokumenterad utbildning för ledningen
- en återkommande rapportering till ledningen om risker, incidenter och åtgärdsstatus
En vanlig svaghet är inte tekniken utan att ledningens styrning inte går att belägga. Vill ni komma igång snabbt beskriver vi i 90 dagar för ledningen att skapa bevis hur ledningen kan bygga upp sitt underlag.
Steg 5: Bygg incidentförmågan
Rapporteringskraven har gällt sedan den 1 juli 2026 och tidsfristerna är korta. Enligt PTS gäller följande för betydande incidenter, och rapporterna skickas till NCSC:
| Rapport | Senast |
|---|---|
| Upplysning | 24 timmar efter att incidenten upptäckts |
| Incidentanmälan | 72 timmar (24 timmar för tillhandahållare av betrodda tjänster) |
| Slutrapport | En månad efter incidentanmälan |
| Om incidenten pågår | Lägesrapport inom en månad, slutrapport en månad efter att incidenten avslutats |
Klockan börjar ticka när ni får kännedom om den betydande incidenten. Planen behöver därför definiera vad som är en betydande incident för er, vem som får fatta beslut om rapportering en lördagsnatt, och hur incidenten samtidigt bedöms mot GDPR:s regler om personuppgiftsincidenter. Krishantering och kontinuitet hör till samma block: återställningsrutiner, testade säkerhetskopior och övningar.
Vi har samlat detaljerna i NIS2-incidentrapportering: tidsfrister och krav. När något väl händer erbjuder vi incidentrådgivning, så att bedömningen och rapporteringen görs rätt under tidspress.
Steg 6: Ställ krav i leverantörskedjan
Säkerhet i leveranskedjan är ett eget krav. NCSC anger att cybersäkerhetskrav ska ställas även på leverantörer. Transportstyrelsen påpekar samtidigt att lagen gäller verksamhetsutövare och inte leverantörerna själva, vilket betyder att ansvaret stannar hos er. Kraven måste därför in i avtalen.
En fungerande del av planen innehåller:
- en lista över kritiska leverantörer, sorterad efter hur mycket de påverkar era samhällsviktiga tjänster
- säkerhetskrav vid inköp, som NCSC räknar till de tekniska och driftsrelaterade åtgärderna
- avtalsklausuler om incidentnotifiering, revisionsrätt, underleverantörer och exit
- sekretess som håller även när leverantören finns i ett annat land, där en genomtänkt NDA för utländska samarbeten kompletterar huvudavtalet
Här möts IT-juridik och informationssäkerhet direkt, och det är ett område där vi arbetar med kontraktshantering. Läs mer i NIS2 och leverantörskedjan och säkerhetskrav i IT-avtal.
Steg 7: Följ upp och dokumentera efterlevnaden
NIS2 är inget projekt som tar slut. NCSC kräver att ni kontinuerligt följer upp, utvärderar säkerhetsåtgärderna och förbättrar dem vid behov. Enligt samma sida har NCSC tagit fram en introduktion som första stöd och planerar vägledning till föreskrifterna under 2027.
Vid tillsyn är frågan inte vad ni tycker att ni gör, utan vad ni kan visa. Det underlag som brukar efterfrågas är:
- omfattningsbedömning och anmälan
- riskanalys och gap-analys med datum
- styrande dokument och ledningsbeslut
- bevis på ledningens utbildning
- incidentrutiner, incidentlogg och övningsprotokoll
- leverantörsförteckning och avtalskrav
- uppföljningar, revisioner och åtgärdsstatus
Kalkylblad och delade mappar räcker en bit, men blir svåra att hålla aktuella när kraven i NIS2, GDPR och ISO 27000 överlappar. Det är skälet till att vi byggt Trustview, ett GRC-verktyg för regelefterlevnad enligt bland annat GDPR, ISO 27000, DORA och NIS2. Vad ni bör kräva av ett sådant system beskriver vi i GRC-system krav.
Så kan er NIS2-roadmap se ut
Tidsramarna nedan är en riktpunkt som behöver anpassas efter er storlek och mognad. Det viktiga är ordningen: omfattning och anmälan först, sedan analys, sedan åtgärder i riskordning.
| Fas | Riktpunkt | Leverans | Bevis vid tillsyn |
|---|---|---|---|
| 1. Omfattning och anmälan | Första veckorna | Omfattningsbedömning, anmälan till NCSC, utsedd ansvarig | Dokumenterad bedömning, kvittens på anmälan |
| 2. Nuläge och gap | 1–3 månader | Riskanalys, gap-analys mot MCFFS 2026:11, ledningsutbildning | Analysrapport, åtgärdslista, utbildningsintyg |
| 3. Prioriterade åtgärder | 3–12 månader | Incidentrutiner, kontinuitet, åtkomstkontroll, leverantörskrav | Rutiner, övningsprotokoll, avtal |
| 4. Förvaltning | Löpande | Uppföljning, revisioner, rapportering till ledningen | Protokoll, revisionsrapporter, åtgärdsstatus |
Vill ni se vad som borde vara klart redan nu har vi en genomgång i NIS2 2026: vad måste vara på plats nu.
Hjälp med er NIS2-implementering
Många organisationer har kunskapen men inte tiden, eller har säkerhetsteknik på plats men saknar den juridiska tolkningen. Vi kan ta hela kedjan: gap-analys och säkerhetsgranskning, rådgivning under genomförandet, incidentrådgivning och Trustview för att samla bevisen på ett ställe.

Behöver ni någon som driver arbetet internt kan vi gå in som interim compliance officer. Annars är våra rådgivnings- och konsulttjänster, bland annat ett paket om 100 timmar, ett bra sätt att komma igång.
Vårt perspektiv: NIS2 är styrning, inte en IT-checklista
Det är lätt att behandla NIS2 som ett tekniskt projekt för IT-avdelningen. Brandväggar, loggning och backup är viktiga, men lagen frågar något annat: kan ledningen visa att den förstår sina risker, har beslutat om rätt åtgärder och följer upp dem?
Därför menar vi att arbetet ska börja i juridiken och i styrningen. Vilka tjänster gör er samhällsviktiga, vad säger föreskrifterna om just dem och vem i ledningen äger frågan? När det är klart blir de tekniska åtgärderna enklare att prioritera, och det blir lättare att motivera budgeten.
NIS2, GDPR, DORA och ISO 27000 ställer i grunden samma typ av frågor om risk, incidenter, leverantörer och uppföljning. Den som bygger ett gemensamt ledningssystem för alla regelverk slipper göra samma arbete tre gånger. Det är tanken bakom att vi kombinerar juridisk spetskompetens med praktiska lösningar och en egen plattform byggd av jurister och experter.
Jesper
Vanliga frågor om NIS2-implementering
När började NIS2 gälla i Sverige?
Cybersäkerhetslagen, som genomför NIS2, trädde i kraft den 15 januari 2026. Föreskrifterna kom i etapper, och de sista om säkerhetsåtgärder och ledningens utbildning började gälla den 1 oktober 2026. Hela regelverket är alltså tillämpligt i dag.
Vad är skillnaden mellan väsentlig och viktig verksamhetsutövare?
Det avgörs av sektor och storlek, där verksamheter i högkritiska sektorer enligt lagens bilaga 1 oftare blir väsentliga. Båda kategorierna ska anmäla sig, vidta säkerhetsåtgärder och rapportera betydande incidenter. Er tillsynsmyndighet och dess vägledning ger besked om vad kategorin innebär i er sektor.
Räcker det att vara ISO 27001-certifierad?
En certifiering är ett starkt underlag och täcker mycket av ledningssystemet. Ni behöver ändå kontrollera mot de svenska föreskrifterna, särskilt incidentrapporteringen, anmälan och ledningens utbildning. En gap-analys visar vad som saknas.
Hur lång tid tar en NIS2-implementering?
Anmälan och omfattningsbedömning tar veckor, medan gap-analys och prioriterade åtgärder ofta sträcker sig över ett år beroende på mognad. Därefter är arbetet löpande, eftersom lagen kräver kontinuerlig uppföljning och förbättring.
Källor
- Europeiska kommissionen: NIS 2-direktivet
- NCSC: Tidsplan för införandet av cybersäkerhetslagen i Sverige
- NCSC: Föreskrifter om säkerhetsåtgärder träder i kraft
- NCSC: Omfattas verksamheten av cybersäkerhetslagen
- NCSC: Cybersäkerhetslagen för berörda verksamheter
- NCSC: Att anmäla en verksamhet enligt cybersäkerhetslagen
- NCSC: Säkerhetsåtgärder enligt cybersäkerhetslagen
- Livsmedelsverket: Bedöm om er verksamhet omfattas av cybersäkerhetslagen
- PTS: Frågor och svar om cybersäkerhetslagen
- PTS: Incidentrapportera enligt cybersäkerhetslagen
- Finansinspektionen: Samhällsviktiga tjänster (NIS2)
- Energimyndigheten: Cybersäkerhetslagen, vanliga frågor och svar
- Riksdagen: Ett starkt skydd för nätverks- och informationssystem, en ny cybersäkerhetslag
- Regeringen: Förstärkt uppmaning om att se över cybersäkerheten
- Energiföretagen Sverige: NIS2 och ny cybersäkerhetslag
- Transportstyrelsen: Cybersäkerhet (NIS2)

