
Sårbarhetshantering är en kontinuerlig, riskbaserad process. Ni inventerar era tillgångar och hittar och validerar sårbarheter. Sedan prioriterar ni dem efter verksamhetens risk, beslutar om åtgärd med ansvarig och tidsfrist och kontrollerar till sist att skyddet faktiskt fungerar. Skannern är bara en del av detta. Om processen håller, både mot angripare och vid tillsyn enligt cybersäkerhetslagen, avgörs av styrningen runt den: vem som äger risken, vem som fattar beslutet och vilka bevis som finns kvar efteråt. Där har de flesta organisationer sina största luckor. Det är också där vi på Evertrust arbetar, med säkerhetsgranskningar, GRC-plattformen Trustview och interimsroller inom compliance.
Kort sagt
- Sårbarhetshantering är en löpande process. En sårbarhetsbedömning är en enskild delprocess i den.
- En fungerande process har sju steg: omfattning, identifiering, validering, prioritering, riskbehandling, åtgärdsplan och verifiering.
- Prioritera efter konsekvens och sannolikhet för just er verksamhet, inte enbart efter en teknisk allvarlighetspoäng.
- Varje beslut, även ett beslut att acceptera en risk, ska ha en ägare, en tidsfrist och en dokumenterad uppföljning.
- Cybersäkerhetslagen (SFS 2025:1506) trädde i kraft den 15 januari 2026. Sedan dess behöver verksamheter som omfattas kunna visa upp ett systematiskt arbete.
Innehållsförteckning
- Process eller bedömning: skillnaden som spelar roll
- Därför ställs högre krav på processen 2026
- Processen för sårbarhetshantering i sju steg
- Roller och ansvar i sårbarhetshanteringen
- Nyckeltal som visar att processen fungerar
- Så hjälper Evertrust er med sårbarhetshanteringen
- Vårt perspektiv på sårbarhetshantering
- Vanliga frågor om sårbarhetshantering
- Källor
Process eller bedömning: skillnaden som spelar roll
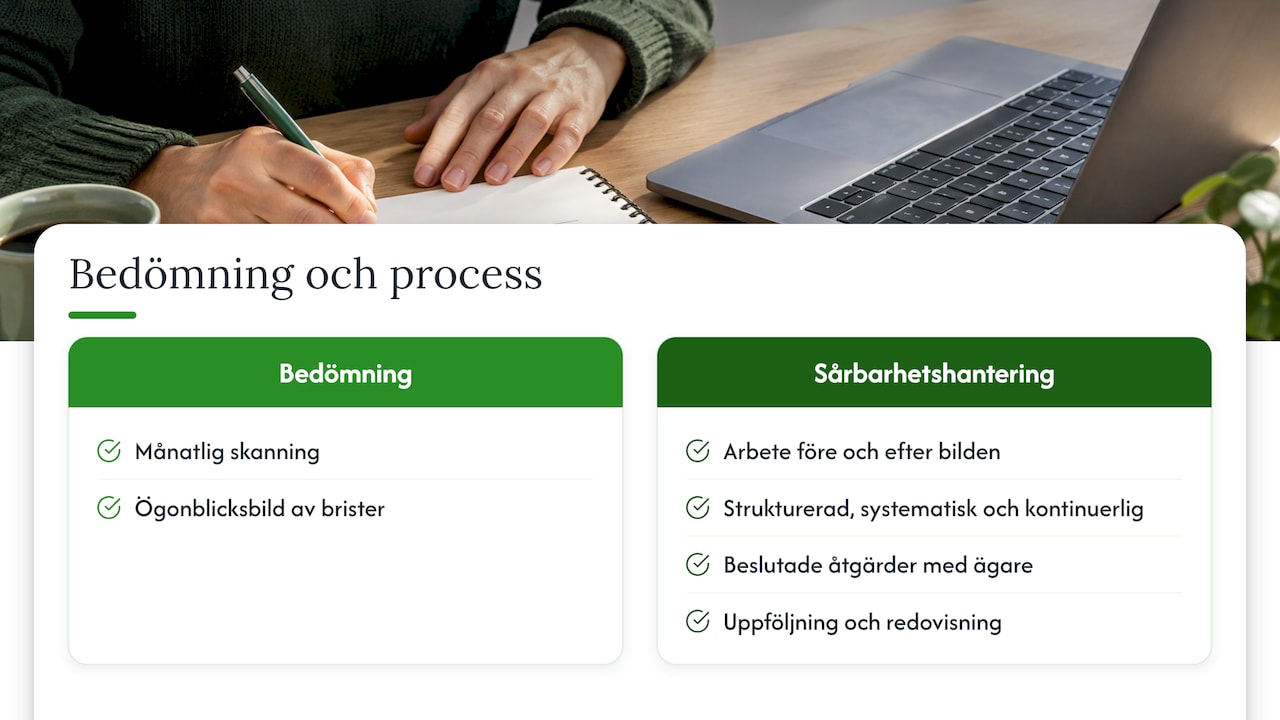
Många organisationer tror att de bedriver sårbarhetshantering för att de kör en skanning varje månad. I själva verket har de en sårbarhetsbedömning, alltså en ögonblicksbild av vilka brister som finns just nu. Processen är allt som händer före och efter den bilden.
I MSB:s vägledning för risk- och sårbarhetsanalyser är sårbarhetsbedömningen en delprocess i en större riskhanteringsprocess. Den processen går från val av utgångspunkter via riskbedömning och sårbarhetsbedömning till riskbehandling. Delprocesserna löper parallellt och är beroende av varandra, och riskhanteringen ska vara en strukturerad, systematisk och kontinuerlig del av verksamheten. Resultatet av en analys bör dessutom beskriva hur det fortsatta arbetet ska ske, med åtgärder och ansvarsfördelning.
För en CISO eller IT-chef är den praktiska följden enkel: en lista med tusen fynd är inte ett resultat. Resultatet är ett läge där åtgärderna är beslutade, har en ägare, följs upp och går att redovisa för ledningen.
Därför ställs högre krav på processen 2026
Den 15 januari 2026 trädde cybersäkerhetslagen (2025:1506) i kraft och upphävde lagen (2018:1174). Det är den svenska lagen som genomför NIS2, EU:s direktiv om cybersäkerhet. Lagen kräver lämpliga och proportionella säkerhetsåtgärder utifrån ett allriskperspektiv. Det omfattar bland annat strategier för riskanalys och för att bedöma om säkerhetsåtgärderna är effektiva.
Det sista ledet är viktigt för sårbarhetshanteringen. Det räcker inte att åtgärda, ni ska också kunna visa att åtgärderna fungerar. NCSC, Nationellt cybersäkerhetscenter, har en vägledning om säkerhetsåtgärder enligt cybersäkerhetslagen. Där står att arbetet ska vara systematiskt och riskbaserat, följas upp och förbättras kontinuerligt och vara en del av ledning och styrning.
Lagen har också korta tidsfrister när en sårbarhet väl har utnyttjats:
- En betydande incident ska upplysas om inom 24 timmar.
- Incidentanmälan ska göras inom 72 timmar för de flesta verksamhetsutövare och inom 24 timmar för betrodda tjänster.
- En slutrapport ska lämnas inom en månad.
En organisation som redan har ordning på sina sårbarheter, tillgångar och ägare har betydligt bättre förutsättningar att hålla de fristerna. Vi går igenom kraven i detalj i vår artikel om NIS2-incidentrapportering, och i NIS2 2026: vad som måste vara på plats beskriver vi helheten.
Processen för sårbarhetshantering i sju steg
Stegen nedan följer logiken i MSB:s metodstöd för systematiskt informationssäkerhetsarbete. Metodstödet bygger på ISO/IEC 27000-serien och har fyra metodsteg: identifiera och analysera, utforma, använda samt följa upp och förbättra. Har ni redan ett ledningssystem enligt ISO 27001 passar sårbarhetshanteringen in som en del av det.
1. Bestäm omfattning och inventera tillgångar
Ni kan inte skydda det ni inte vet att ni har. Börja med en tillgångsförteckning som täcker servrar, klienter, molntjänster, nätverksutrustning, applikationer, API:er och de leverantörstjänster som hanterar er information. Koppla varje tillgång till en systemägare och till den information den behandlar.
Det som ofta går fel: förteckningen byggs av IT ensamt och saknar koppling till informationsklassningen. Då vet ingen vilka system som hanterar personuppgifter eller affärskritisk information när prioriteringen ska göras. Leverantörernas system glöms också ofta bort, trots att de är en del av er attackyta. Läs mer om hur ni styr den risken i NIS2 och leverantörskedjan.
2. Identifiera sårbarheter
Sårbarheter hittas på flera sätt, och en mogen process använder fler än ett:
- Automatiserad skanning av nätverk, system och molnkonfigurationer med jämna mellanrum.
- Säkerhetsmeddelanden och uppdateringar från era leverantörer.
- Penetrationstester och säkerhetsgranskningar där någon aktivt försöker hitta brister.
- Rapporter från medarbetare, kunder eller externa forskare.
- Fynd från incidenter och intern revision.
Det som ofta går fel: skanningen täcker bara det interna nätet, och konfigurationsfel, svaga behörigheter och brister i processer räknas inte som sårbarheter. Det borde de göra.
3. Validera och sätt fynden i sammanhang
Ett skanningsfynd är en hypotes tills det är bekräftat. Kontrollera att sårbarheten faktiskt finns och att systemet går att nå på det sätt som fyndet förutsätter. Kontrollera också om befintliga skydd redan minskar risken. Här rensar ni bort falska positiva fynd som annars tar tid från de verkliga.
MSB:s vägledning om säkerhetsåtgärder i informationssystem säger att åtgärder ska bygga på tre saker: informationsägarens klassning och riskbedömning, systemägarens bedömning av it-miljön som helhet och dialog med stödfunktioner som juridik. Det är precis vad valideringen behöver: teknisk kunskap om systemet och verksamhetens kunskap om vad som står på spel.
4. Prioritera efter verksamhetens risk
En hög teknisk allvarlighetspoäng säger hur farlig en sårbarhet är i allmänhet. Den säger inte hur farlig den är hos er. Enligt MSB:s metodstöd om riskhantering ska risker värderas utifrån konsekvens och sannolikhet. Riskanalysen ska besvara fyra frågor: vad kan hända, vad blir konsekvenserna, hur sannolikt är det och hur kan vi minska risken.
I praktiken väger ni samman tre saker:
- Allvarlighetsgrad: vad sårbarheten tekniskt tillåter en angripare att göra.
- Exploaterbarhet: om det finns kända angrepp eller publicerad kod för att utnyttja sårbarheten, och om systemet är exponerat mot internet.
- Verksamhetsrisk: vilken information och vilka processer som påverkas, och vad ett avbrott eller dataläckage skulle kosta.
En medelallvarlig sårbarhet i ett internetexponerat system med personuppgifter kan alltså gå före en kritisk sårbarhet i en isolerad testmiljö. MSB:s vägledning för statliga myndigheters RSA-redovisning beskriver dessutom hur åtgärder bör kopplas till de sårbarheter de hanterar och prioriteras med en enkel kostnads-nyttoanalys. Det gör prioriteringen spårbar, vilket väger tungt när en tillsynsmyndighet frågar varför ett visst fynd fick vänta.
5. Besluta om riskbehandling
Alla sårbarheter kan inte åtgärdas direkt. Leverantören kanske inte har släppt någon uppdatering, eller så kräver en patch ett produktionsstopp som verksamheten inte klarar just nu. Enligt MSB:s metodstöd finns fyra sätt att hantera en risk. Den kan reduceras genom säkerhetsåtgärder, undvikas, överföras (till exempel via försäkring) eller accepteras. Riskägaren ansvarar för att risker i det egna området hanteras.
För sårbarheter som inte kan åtgärdas direkt behövs tillfälliga skydd: segmentering, begränsad åtkomst, skärpt övervakning eller att funktionen stängs av. MSB:s vägledning för arbete med riskhantering påpekar att även acceptabla risker kan hanteras med bevakning och efterkontroller. Ett accepterat fynd är alltså inte ett avslutat ärende, utan ett beslut med en giltighetstid.
Den som överväger att överföra en del av risken behöver förstå vilka scenarier det gäller. En översikt över vanliga exempel på cyberrisker hjälper er att koppla tekniska sårbarheter till de händelser i verksamheten som de kan leda till. Det gör riskregistret begripligt för ledningen.
6. Upprätta en åtgärdsplan med ansvar och tidsfrister
Här blir processen styrbar. MSB:s vägledning för arbete med riskhantering anger vad en åtgärdsplan bör innehålla. Planen ska beslutas och förankras i organisationen:
| Innehåll i åtgärdsplanen | Vad det betyder för en sårbarhet |
|---|---|
| Motivering och förväntad effekt | Varför just den här åtgärden valdes och vilken risk den minskar |
| Ansvar för godkännande och införande | Vem som beslutar och vem som genomför, med namn eller roll |
| Aktiviteter | Patch, konfigurationsändring, tillfälligt skydd eller avveckling |
| Begränsningar | Beroenden, servicefönster, leverantörens tidplan |
| Rapportering och övervakning | Hur status rapporteras och hur risken bevakas under tiden |
| Tidpunkt och prioritet | När åtgärden senast ska vara genomförd och med vilken prioritetsnivå |
Det som ofta går fel: tidsfrister sätts per allvarlighetsklass men ingen följer upp när de passeras, och undantag beviljas muntligt. Utan dokumenterade beslut finns inget att visa när revisorn eller tillsynsmyndigheten frågar.
7. Verifiera och följ upp
Ett stängt ärende bevisar inte att sårbarheten är borta. Enligt MSB:s vägledning om säkerhetsåtgärder i informationssystem ska åtgärdsplanen beskriva hur ni kontrollerar att åtgärden är införd och ger avsett skydd. I praktiken innebär det en ny skanning eller ett riktat test efter åtgärden.
Enligt MSB sker uppföljningen både löpande och genom internkontroll, med genomgång av styrande dokument, riskregister och åtgärdsplaner. Resultatet ska kommuniceras till ledningen och vid behov till tillsynsmyndigheter. Sedan börjar cykeln om, eftersom nya system, nya sårbarheter och nya hot tillkommer hela tiden.
Roller och ansvar i sårbarhetshanteringen
Processen faller oftast inte på tekniken utan på oklart ansvar. Enligt MSB:s metodstöd behöver organisationen dokumentera ansvar och roller, sin riskanalysmodell och hur riskbehandlingen går till.
| Roll | Ansvar i processen |
|---|---|
| Ledningen | Fastställer risknivåer, beslutar om resurser och godkänner större riskacceptanser |
| Riskägare | Ansvarar för att risker i det egna området hanteras och följs upp |
| Informationsägare | Klassar informationen och bedömer konsekvenser för verksamheten |
| Systemägare | Ansvarar för systemets säkerhet och för att åtgärder genomförs |
| IT och drift | Skannar, validerar tekniskt, patchar och verifierar |
| CISO eller informationssäkerhetsansvarig | Äger processen, rapporterar till ledningen och följer upp avvikelser |
| Dataskyddsombud | Bevakar sårbarheter i system med personuppgifter och kopplingen till GDPR |
Cybersäkerhetslagen lägger ett tydligt ansvar på ledningen. Vi reder ut hur ansvaret fördelas i NIS2: roller och ansvar. Dataskyddsombudet ska vara med i processen, eftersom en utnyttjad sårbarhet i ett system med personuppgifter också kan bli en personuppgiftsincident enligt GDPR.
Nyckeltal som visar att processen fungerar
MSB:s metodstöd beskriver hur åtgärdsplanen kan följas upp med status: om åtgärderna införs enligt plan, är försenade eller har stött på problem. Utgå från det och bygg ett fåtal nyckeltal som ledningen kan förstå:
- Täckningsgrad: andelen tillgångar i förteckningen som faktiskt skannas eller granskas.
- Tid till åtgärd per prioritetsnivå, mätt från validerat fynd till verifierad åtgärd.
- Andel åtgärder inom tidsfrist, samt antalet passerade frister med motivering.
- Antal aktiva riskacceptanser, och hur många av dem som har gått ut utan nytt beslut.
- Andel verifierade åtgärder, alltså åtgärder som bekräftats med en ny kontroll och inte bara stängts som ärenden.
- Återkommande sårbarheter i samma system, ett tecken på brister i konfiguration eller ändringshantering.
Nyckeltal fungerar bara om underlaget hålls samlat. Ligger riskregister, åtgärdsplaner och beslut i olika kalkylblad och ärendesystem blir varje rapport till ledningen ett manuellt projekt. Det är där spårbarheten brister.
Så hjälper Evertrust er med sårbarhetshanteringen
Vi hjälper organisationer att gå från skanningslistor till en process som håller vid granskning. Med våra säkerhetsgranskningar och GAP-analyser ser ni var processen brister i dag och vad som behöver göras för att möta kraven i cybersäkerhetslagen och ISO 27000.

För dokumentationen har vi utvecklat Trustview, vår GRC-plattform. Den är byggd för regelefterlevnad enligt bland annat ISO 27000, NIS2, DORA och GDPR och skapad av jurister och experter för att förenkla compliance-arbetet. Saknar ni resurser internt kan vi gå in som interim compliance officer. Och när något väl har hänt finns vår incidentrådgivning.
Vårt perspektiv på sårbarhetshantering
Vi ser sårbarhetshantering som en fråga om styrning lika mycket som om teknik. Verktygen för att hitta sårbarheter blir hela tiden bättre. Men ett verktyg kan inte avgöra vilken risk verksamheten är beredd att bära, vem som äger beslutet eller hur det ska dokumenteras.
Med cybersäkerhetslagen räcker det inte längre att ha säkerhetsåtgärder. Ni måste kunna visa att de är lämpliga, proportionella och effektiva. Då behövs både juridisk förståelse för vad kraven innebär och praktisk kunskap om hur processen ska fungera i vardagen. Det är den kombinationen vi har byggt Evertrust kring.
Vårt råd till ledningar är att börja i rätt ände: tydliga roller, en riskmodell som alla förstår och ett ställe där besluten samlas. Med den grunden blir varje skanning ett underlag för beslut i stället för ännu en lista. Det är också därför vi har utvecklat Trustview, så att arbetet med regelefterlevnad blir enklare att driva och följa upp.
Jesper
Vanliga frågor om sårbarhetshantering
Vad är skillnaden mellan sårbarhetshantering och sårbarhetsbedömning?
En sårbarhetsbedömning är en avgränsad analys av vilka brister som finns vid ett visst tillfälle. Sårbarhetshantering är den löpande processen runt den, från inventering och prioritering till beslut, åtgärd och verifiering. MSB beskriver bedömningen som en delprocess i hela riskhanteringen.
Hur ofta ska vi söka efter sårbarheter?
Lagen anger ingen fast frekvens. Kravet är att arbetet ska vara systematiskt, riskbaserat och kontinuerligt, så hur ofta ni söker beror på hur kritiska och exponerade systemen är. System som är exponerade mot internet eller kritiska för verksamheten behöver kontrolleras oftare än isolerade miljöer.
Vad gör vi med en sårbarhet som inte kan åtgärdas?
Besluta om tillfälliga skydd, till exempel segmentering eller begränsad åtkomst, och dokumentera ett formellt beslut om att acceptera den risk som återstår. Beslutet ska ha en riskägare, en giltighetstid och bevakning, så att det prövas på nytt i stället för att glömmas bort.
Omfattas vår organisation av kraven i cybersäkerhetslagen?
Lagen gäller verksamheter inom de sektorer och storleksklasser som NIS2 pekar ut, och bedömningen behöver göras för just er verksamhet. Vi går igenom vad ledningen behöver ta fram i 90 dagar för att möta kraven enligt NIS2, och vi hjälper er gärna att göra bedömningen.
Källor
- Cybersäkerhetslag (2025:1506), Sveriges riksdag
- Säkerhetsåtgärder enligt cybersäkerhetslagen, NCSC
- Vägledning för risk- och sårbarhetsanalyser, MSB
- Vägledning för arbete med riskhantering, MSB (2025)
- Vägledning: Säkerhetsåtgärder i informationssystem, MSB (2023)
- Statliga myndigheters RSA-redovisning 2022, MSB
- Metodstöd för systematiskt informationssäkerhetsarbete, MSB
- Riskhantering, MSB:s metodstöd

