
En bra DSAR-hantering bygger på en fast process: ni tar emot och registrerar begäran, kontrollerar identiteten när det behövs, letar fram personuppgifterna i alla system, granskar materialet mot undantag och tredje mans intressen och lämnar sedan ett fullständigt svar. Allt ska vara klart inom en månad. Begäran är kostnadsfri för den registrerade, och svaret ska innehålla både en kopia av uppgifterna och information om hur de behandlas. Här går vi igenom varje steg, var de vanliga misstagen uppstår och hur ni gör processen förutsägbar i stället för till en brandövning varje gång.
Kort sagt
- En begäran om tillgång (DSAR, eller registerutdrag i dagligt tal) ger den registrerade rätt att veta om ni behandlar hens personuppgifter, få en kopia och få information om ändamål, kategorier, mottagare, lagringstid och källa.
- Svarstiden är en kalendermånad från mottagandet. Den kan förlängas med högst två månader vid komplexa eller många begäranden, men den registrerade ska få veta varför inom den första månaden.
- Ni får kontrollera identiteten när det finns rimliga skäl till tvivel, men bara be om de uppgifter som verkligen behövs.
- Undantag finns, bland annat för sekretess, tystnadsplikt och andras integritet. Ett nej eller en avgift kräver att begäran är uppenbart ogrundad eller orimlig, och beslutet ska motiveras.
- Det som avgör kvaliteten är förberedelsen: en registrerad rutin, tydliga roller och en kartläggning av var personuppgifterna finns.
Innehållsförteckning
- Vad en begäran om tillgång omfattar
- Tidsfristen: en månad, ibland tre
- Processen steg för steg
- När ni får begränsa eller neka utlämnande
- Begäranden från anställda kräver extra omsorg
- Vem ansvarar för vad
- Så ser vi på DSAR-hantering
- Stöd när processen behöver sättas eller avlastas
- Vanliga frågor
- Källor
Vad en begäran om tillgång omfattar
Rätten till tillgång finns i artikel 15 i dataskyddsförordningen. Den registrerade har rätt att få besked om huruvida ni behandlar personuppgifter om hen. Om svaret är ja har hen rätt till en kopia av uppgifterna och till information om hur de används. IMY sammanfattar det som att den registrerade ska få veta bland annat kategorier, ändamål, lagringstid, mottagare och uppgifternas källa.
En begäran behöver inte vara formell. Den kan komma via mejl, kundtjänstchatt, ett brev till vd eller ett samtal till HR. Den behöver inte heller innehålla orden “GDPR” eller “artikel 15”. Därför måste alla som har kundkontakt eller personalansvar kunna känna igen en begäran och skicka den vidare direkt.
| Det här ska svaret innehålla | Praktisk kommentar |
|---|---|
| Besked om ni behandlar uppgifter | Även ett nej ska besvaras inom tidsfristen |
| Kopia av personuppgifterna | Elektroniskt om begäran kom elektroniskt, om inte den registrerade vill annat |
| Ändamålen med behandlingen | Hämta från registerförteckningen, inte från minnet |
| Kategorier av personuppgifter | Till exempel kontaktuppgifter, köphistorik, lönedata |
| Mottagare eller kategorier av mottagare | Inklusive personuppgiftsbiträden och mottagare i tredje land |
| Lagringstid eller kriterierna för den | Ska stämma med er gallringsrutin |
| Övriga rättigheter | Rättelse, radering, begränsning och invändning |
| Rätten att klaga till IMY | Ange IMY som tillsynsmyndighet |
| Källan, om uppgifterna inte samlats in från personen | Exempelvis adressregister eller annan leverantör |
| Automatiserat beslutsfattande och profilering | Om det förekommer, med information om logiken |
| Skyddsåtgärder vid överföring till tredje land | Om uppgifter överförs utanför EU/EES |
Mycket av den beskrivande informationen finns redan i er integritetspolicy och registerförteckning. Om de är aktuella blir svaret betydligt enklare att sammanställa. Läs mer om information till registrerade och hur den hänger ihop med övriga registrerades rättigheter.
Tidsfristen: en månad, ibland tre
Begäran ska hanteras så snabbt som möjligt och senast en månad efter att den kom in. Fristen räknas i kalendermånader från den dag ni tog emot begäran, inte från den dag den nådde rätt person internt. Kom ett mejl in till kundtjänst den 3 mars ska svaret alltså vara ute senast den 3 april, även om det låg oläst i en delad inkorg i en vecka.
Om en begäran är särskilt komplex, eller om ni har fått ett stort antal begäranden, får ni förlänga fristen med upp till två månader. Villkoret är att ni informerar den registrerade om förlängningen och skälet till den inom den första månaden. En förlängning är alltså ett aktivt beslut som ska dokumenteras, inte något som händer för att ärendet blev liggande.
Tre saker som brukar äta upp tiden:
- Begäran fastnar i fel kanal. Ett brev till en butik eller ett meddelande på sociala medier når aldrig den som ska hantera det.
- Identitetskontrollen dröjer. Om ni behöver kompletterande uppgifter, be om dem direkt när begäran kommer in.
- Sökningen startar sent. Mejlarkiv, backuper och ärendesystem tar tid att söka i, särskilt om IT ska ta fram uttag.
Processen steg för steg
Ett fungerande flöde liknar en ärendeprocess med tydliga överlämningar. Stockholms universitet har till exempel en beslutad handläggningsordning för de registrerades rättigheter där begäranden diarieförs, registraturen samordnar ärenden som berör flera delar av organisationen och berörda avdelningar söker fram uppgifterna med stöd av IT. Samma logik fungerar i ett privat bolag.
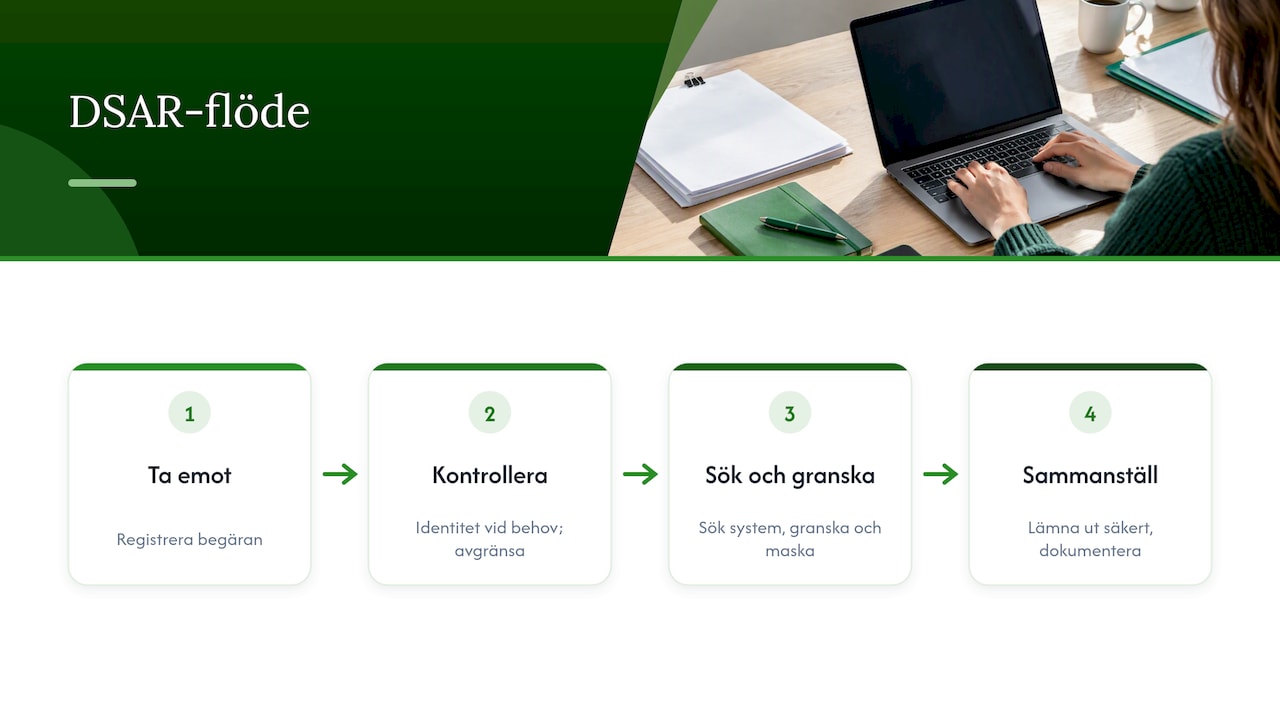
1. Ta emot och registrera
Registrera begäran samma dag: datum, kanal, vem som begär, vad som begärs och beräknad sista svarsdag. En central funktionsbrevlåda eller ett webbformulär gör det enklare, men ni får inte kräva att den registrerade använder en viss kanal. En begäran som kommer in på annat sätt gäller ändå.
2. Kontrollera identiteten när det behövs
Ni får kontrollera identiteten för att säkerställa att ni har kontakt med rätt person. IMY understryker att ni vid rimliga skäl att tvivla får begära kompletterande information, men inte samla in fler personuppgifter än nödvändigt. Kontrollen ska vara proportionerlig. Kommer begäran från en inloggad kund i ert eget system räcker inloggningen ofta. Kommer den från en okänd mejladress och gäller känsliga uppgifter kan mer behövas. Att alltid kräva en kopia av passet är sällan proportionerligt.
3. Förstå och avgränsa begäran
Läs begäran noga. Vill personen ha allt, eller gäller det en viss period, ett visst ärende eller ett visst system? Om ni behandlar stora mängder uppgifter om personen kan ni be hen precisera sig, men en begäran om “allt” är fortfarande en giltig begäran om personen vill det. Avgränsningen är ett sätt att ge ett bättre svar, aldrig ett sätt att skjuta upp det.
4. Sök i alla system
Här avgörs om svaret blir fullständigt. Gå igenom registerförteckningen och lista alla system där personen kan förekomma: CRM, affärssystem, HR- och lönesystem, mejl, ärendehantering, samarbetsytor, loggar, kamerabevakning och leverantörers system. Kom ihåg att personuppgiftsbiträden behandlar uppgifter för er räkning och att ni ansvarar för att även de uppgifterna kommer med.
5. Granska innan utlämning
Innan något lämnas ut ska materialet granskas: gäller något undantag, och kan utlämnandet påverka andra personers integritet eller rättigheter? Det är samma kontroll som Stockholms universitet beskriver i sin handläggningsordning. Uppgifter om kolleger, andra kunder eller vittnen kan behöva maskas, medan uppgifterna om den registrerade själv lämnas ut.
6. Sammanställ svaret
Svaret består av två delar: kopian av personuppgifterna och den beskrivande informationen från tabellen ovan. Skriv begripligt. En export av databastabeller med interna kolumnnamn uppfyller sällan kravet på att informationen ska vara lätt att förstå.
7. Lämna ut säkert
Rätten till tillgång är kostnadsfri, och en elektronisk begäran ska om möjligt besvaras elektroniskt om den registrerade inte vill något annat. Använd en säker kanal, till exempel en krypterad filöverföring eller ett skyddat kundkonto, och skicka inte känsliga uppgifter i vanligt mejl. Det räcker dock inte att bara hänvisa till en självbetjäningstjänst: i IMY:s tillsynsbeslut mot Spotify bedömdes det som otillräckligt att hänvisa den registrerade till bolagets onlinetjänst för att få tillgång till uppgifterna.
8. Dokumentera
Spara vad som begärdes, när ni svarade, vilka system ni sökte i, vad som lämnades ut, vad som maskades och varför. Dokumentationen är ert underlag om den registrerade klagar till IMY, och den visar var processen behöver bli bättre.
När ni får begränsa eller neka utlämnande
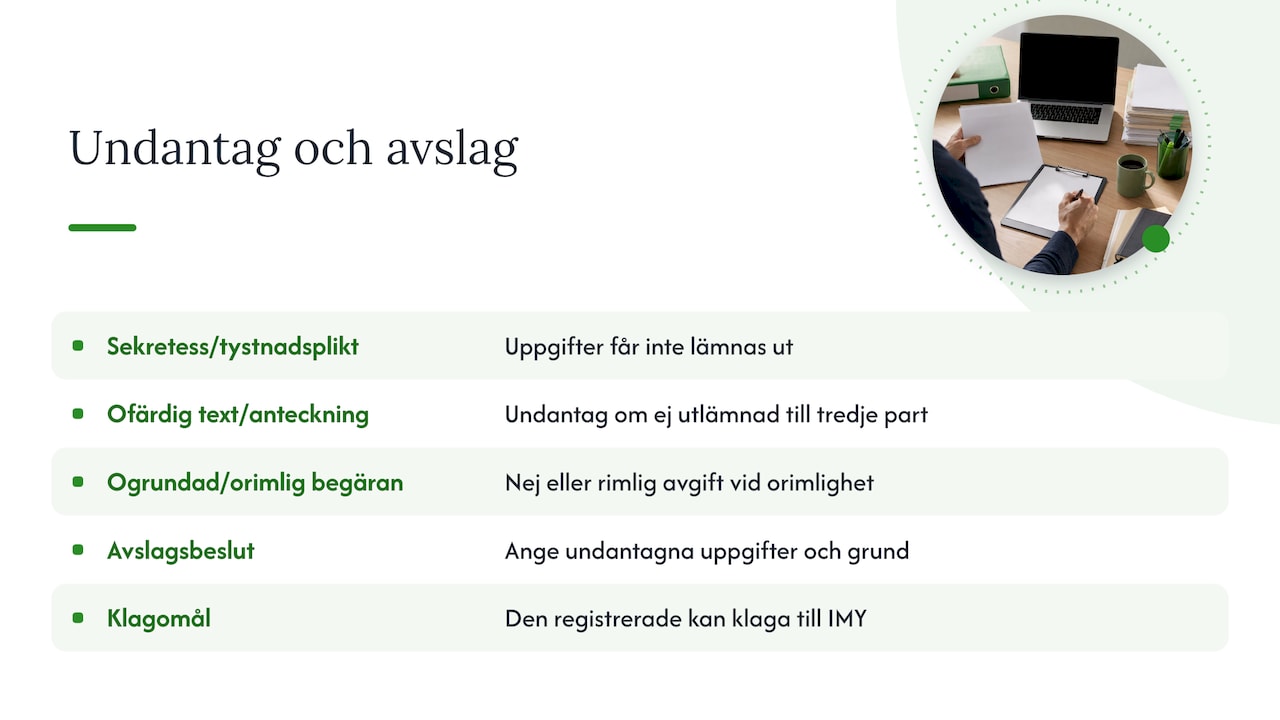
Rätten till tillgång är stark men inte absolut. IMY anger att undantag kan finnas enligt annan lagstiftning eller när ett utlämnande medför nackdelar för andra. I Sverige innehåller dataskyddslagen kompletterande undantag. DIGG sammanfattar att undantagen omfattar uppgifter som inte får lämnas ut på grund av sekretess eller tystnadsplikt, samt uppgifter i ofärdig löpande text eller minnesanteckningar, så länge handlingarna inte har lämnats ut till tredje part.
Vid en uppenbart ogrundad eller orimlig begäran, till exempel när samma sak begärs upprepade gånger, får ni enligt IMY säga nej eller ta ut en rimlig avgift för de administrativa kostnaderna. Tröskeln är hög. Att en begäran är omfattande, obekväm eller kommer mitt i en tvist gör den inte orimlig i sig. Det är ni som måste kunna visa att den är det.
Samma proportionalitetstänkande gäller oavsett bransch. En genomgång av prioriterade GDPR-skyldigheter i coworkingmiljöer visar hur verksamheter med många användare och delade system behöver ha rättighetsfrågorna i ordning innan begärandena kommer.
Om ni inte lämnar ut uppgifter ska ni motivera varför. Den registrerade har rätt att klaga till IMY om hen inte får den information hen har rätt till. Ett bra avslagsbeslut anger därför vilka uppgifter som undantas, vilken grund ni stöder er på och att personen kan vända sig till IMY.
Begäranden från anställda kräver extra omsorg
En stor del av de svåra ärendena kommer från nuvarande eller tidigare medarbetare, ofta i samband med en uppsägning eller en konflikt. De är svåra av tre skäl:
- Mängden mejl. Personen förekommer i tusentals meddelanden, och många av dem handlar om andra kolleger.
- Tredje man. Chefers anteckningar, utredningar och kollegers synpunkter innehåller uppgifter om andra som behöver vägas mot den anställdes rätt.
- Parallella processer. När en arbetsrättslig tvist pågår behöver HR, juridik och dataskydd samordna sig så att svaret blir korrekt.
Här lönar det sig att ha en mall för vilka HR-system som ska sökas igenom, en rutin för maskning och en tydlig ansvarig. Begäran ska hanteras enligt dataskyddsreglerna, oavsett vad organisationen tycker om motivet bakom den. HR-personal som ofta möter sådana ärenden har nytta av utbildning i GDPR som utgår från verkliga fall.
Vem ansvarar för vad
Det är den personuppgiftsansvariga organisationen som ansvarar för att begäran besvaras, inte dataskyddsombudet personligen. Ombudets roll är att övervaka att processen följs och att ge råd i svåra fall. Vi beskriver det närmare i vår artikel om dataskyddsombudets roll vid registerutdrag.
En rimlig rollfördelning i en organisation med fler än 50 anställda:
| Roll | Ansvar i DSAR-processen |
|---|---|
| Ärendeägare (ofta privacy specialist eller GDPR-koordinator) | Registrerar, bevakar tidsfrist, kommunicerar med den registrerade |
| IT, CIO eller CTO | Tar fram uttag ur system, mejl och loggar |
| Systemägare och avdelningar | Söker i sina system och lämnar underlag |
| HR | Ansvarar för personalärenden och känsliga uppgifter om anställda |
| Jurist eller privacy counsel | Bedömer undantag, tredje man och avslag |
| Dataskyddsombud | Övervakar efterlevnad, ger råd, följer upp statistik |
| Ledning | Säkerställer resurser och att processen prioriteras |
Rätten till tillgång hänger ofta ihop med andra rättigheter. När personen har sett sina uppgifter kommer nästa begäran inte sällan att handla om rättelse eller rätten att bli glömd. Bygg därför en process som klarar alla rättigheter, inte bara tillgång.
Så ser vi på DSAR-hantering
De organisationer som klarar registerutdrag bäst är sällan de med flest jurister. Det är de som har gjort förarbetet: en aktuell registerförteckning, en karta över var personuppgifterna finns och en rutin som alla med kundkontakt känner till. När det finns på plats blir en begäran ett ärende bland andra, inte en kris.
Vi ser ofta att tiden inte går åt till de juridiska bedömningarna utan till att leta. Därför arbetar vi både med rådgivning och med vår egen plattform Trustview, som är byggd av jurister och experter för att göra compliance-arbetet strukturerat och spårbart. När registerförteckning, biträden och rutiner hänger ihop går det snabbare att se vilka system som ska sökas igenom och vem som ansvarar.
Vi tycker också att DSAR-hantering ska ses som ett kvalitetsmått. Ett snabbt, begripligt och fullständigt svar visar att organisationen har kontroll över sina personuppgifter. Ett sent eller ofullständigt svar visar motsatsen, och det är just sådana svar som leder till klagomål hos IMY.
Jesper
Stöd när processen behöver sättas eller avlastas
Evertrust hjälper organisationer att bygga och driva hanteringen av de registrerades rättigheter. Vi kan ta rollen som externt dataskyddsombud, GDPR-koordinator eller privacy counsel, ge rådgivning i enskilda svåra ärenden och granska om er beredskap räcker när begärandena kommer.

Vill ni ha stöd i ett pågående ärende eller hjälp att sätta en hållbar rutin, se våra rådgivnings- och konsulttjänster. För att utbilda de som tar emot begäranden finns utbildningar i GDPR för anställda och HR, och för att hålla ordning på registerförteckning och rutiner kan ni titta på GRC-verktyget Trustview.
Vanliga frågor
Måste en begäran om tillgång vara skriftlig?
Nej. En begäran kan komma muntligt, via mejl, chatt eller brev, och den behöver inte hänvisa till GDPR. Det viktiga är att ni förstår att personen vill ta del av sina personuppgifter. Registrera muntliga begäranden direkt så att tidsfristen kan bevakas.
Får vi ta betalt för ett registerutdrag?
Normalt inte, eftersom rätten till tillgång är kostnadsfri. Vid uppenbart ogrundade eller orimliga begäranden, till exempel upprepade begäranden om samma sak, får ni ta ut en rimlig avgift för de administrativa kostnaderna. För ytterligare kopior får ni enligt dataskyddsförordningen också ta ut en rimlig avgift.
Räcker det att hänvisa till kundens inloggade konto?
Inte om det är hela svaret. Ett kundkonto kan vara en bra och säker kanal för att lämna ut uppgifter, men i IMY:s tillsyn av Spotify var det inte tillräckligt att bara hänvisa den registrerade till onlinetjänsten. Svaret ska innehålla både kopian och den information som artikel 15 kräver.
Vad händer om vi inte svarar i tid?
Den registrerade kan klaga till IMY, som kan granska hur ni har hanterat begäran. Ett sent svar är dessutom ofta ett tecken på brister i processen som behöver åtgärdas. Om ni ser att tiden inte räcker, besluta om förlängning och informera personen inom den första månaden.
Behöver vi lämna ut mejl där personen nämns?
Personuppgifterna om den registrerade i mejlen omfattas av rätten till tillgång. Uppgifter om andra personer i samma mejl ska vägas mot deras integritet och kan behöva maskas. Gör bedömningen per handling och dokumentera vad som undantogs och varför.
Källor
- Dataskyddsförordningen (EU) 2016/679, EUR-Lex
- De registrerades rättigheter, IMY
- Identifiering när den registrerade utövar sina rättigheter, IMY
- Rätt till tillgång, IMY
- Nekad begäran att utöva dina rättigheter, IMY
- Beslut efter tillsyn mot Spotify, IMY
- Säkerställ enskildas rättigheter vid användning av generativ AI, DIGG
- Handläggningsordning för de registrerades rättigheter, Stockholms universitet

