
Artikel 32 kräver att ni vidtar lämpliga tekniska och organisatoriska åtgärder som är proportionella mot risken för registrerades rättigheter och friheter. Bestämmelsen ger fyra illustrativa exempel: pseudonymisering och kryptering, förmåga att säkerställa konfidentialitet, integritet och tillgänglighet, förmåga att återställa tillgång efter en incident, samt rutiner för regelbunden testning och utvärdering. Ingen enskild åtgärd är obligatorisk i sig. Det som krävs är att ni kan visa varför era val är rimliga för just er verksamhet.
Kort sagt:
- Skapa en riskbaserad dokumentation av varför valda tekniska och organisatoriska åtgärder är rimliga för verksamheten, med hänsyn till kostnad, teknik och behandlingens art.
- Prioritera tekniska kontroller som kryptering, pseudonymisering, MFA och loggning, samtidigt som tester och återställningsövningar genomförs minst fyra gånger per år.
- Ha tydliga roller, policydokument och rutiner för att säkerställa att tekniska åtgärder understöds av organisatoriska processer och utbildning.
- Regelbundet testa, utvärdera och revidera säkerhetsåtgärder för att upptäcka svagheter och minska tiden för upptäckt och wiederställning vid incidenter.
- För organisationer med begränsade resurser, fokusera på hög risk och exponerade system, samt dokumentera riskbedömningen noggrant för att visa efterlevnad.
Innehållsförteckning
- Vad säger artikel 32 om säkerhetsåtgärder?
- Tekniska åtgärder: konkreta skydd att överväga
- Organisatoriska åtgärder: policyer, roller och kultur
- Hur bedömer man vilken säkerhetsnivå som är lämplig?
- Testa, övervaka och utvärdera säkerhetsåtgärderna
- Incidenthantering och kopplingen till anmälningsskyldigheten
- Checklista: prioritering för organisationer med begränsade resurser
- Evertrusts perspektiv på artikel 32 i praktiken
- Evertrust hjälper er uppfylla artikel 32 i praktiken
- Källor
- Vanliga frågor
Vad säger artikel 32 om säkerhetsåtgärder?
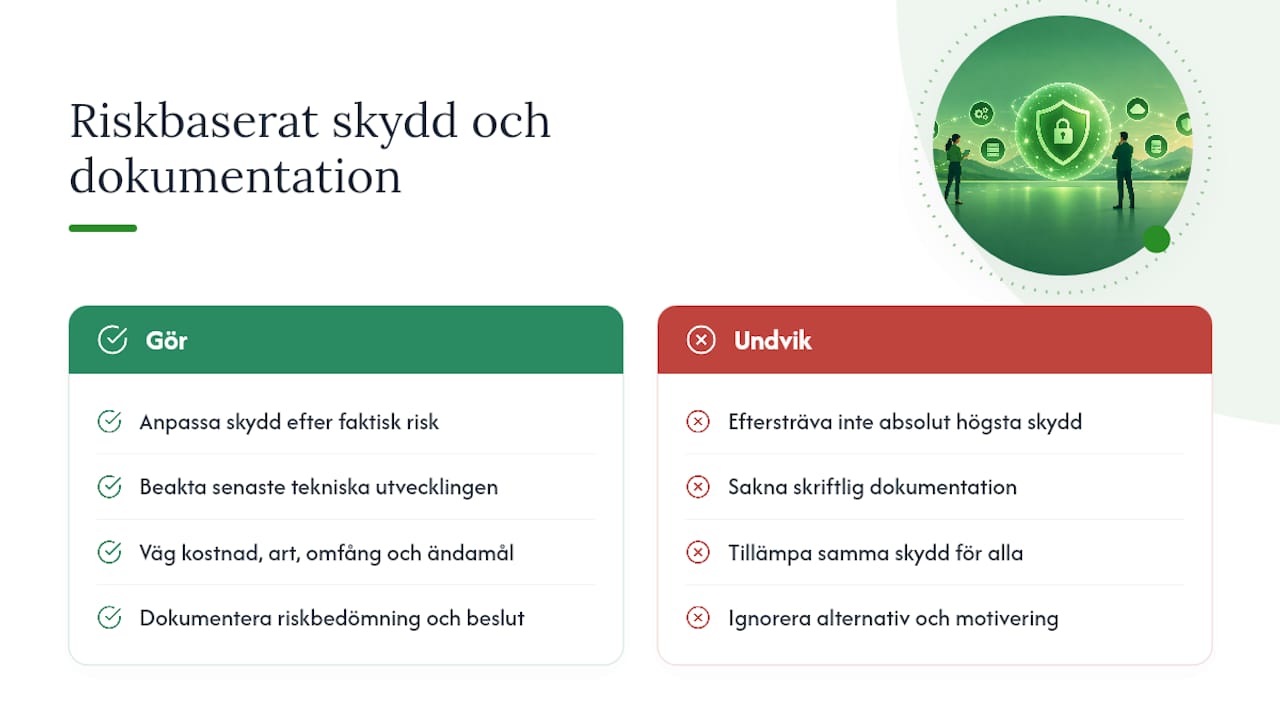
Lagtexten använder formuleringen “lämpliga tekniska och organisatoriska åtgärder”, och just det ordet “lämpliga” är källan till mycket osäkerhet hos dataskyddsansvariga. Det betyder inte högsta möjliga skydd, utan ett skydd som matchar den faktiska risken i er specifika behandling.
Bedömningen ska enligt förordningen väga in fyra faktorer: den senaste tekniska utvecklingen (state of the art), kostnaden för att implementera åtgärderna, samt behandlingens art, omfattning, sammanhang och ändamål. Ett litet konsultbolag som hanterar kontaktuppgifter behöver inte samma skyddsnivå som en vårdgivare som behandlar patientjournaler. Kravet är riskbaserat och proportionellt, inte absolut.
Det som ofta glöms bort är dokumentationsplikten. Det räcker inte att ha brandväggar och backuper på plats. Ni måste kunna visa, gärna skriftligt, varför just dessa åtgärder ansågs tillräckliga givet den risk ni identifierat. Regulatorer bedömer riskbaserad dokumentation som central: förmågan att motivera sina val väger nästan lika tungt som valen själva. Skriv ner riskbedömningen, alternativen ni övervägde, och varför ni landade där ni gjorde. Den anteckningen blir ert försvar den dagen Integritetsskyddsmyndigheten (IMY) ställer frågor.
Tekniska åtgärder: konkreta skydd att överväga
De tekniska åtgärderna är det mest konkreta att ta tag i, men också där flest organisationer implementerar fel sak av rätt anledning.
Pseudonymisering och kryptering nämns explicit i lagtexten, men de löser olika problem. Kryptering skyddar data i vila och under överföring. Pseudonymisering separerar identifierare från övrig data, vilket minskar skadan om ett läckage inträffar. Problemet uppstår i nyckelhanteringen: om krypteringsnycklarna eller kopplingstabellen för pseudonymisering ligger på samma system som den skyddade datan, har ni i praktiken inget extra skydd. EDPB:s vägledning om pseudonymisering pekar på att nycklar måste hanteras som en egen skyddad tillgång, isolerad från den data de skyddar. Det är precis den punkten som brister oftast uppstår på.
Andra tekniska grundpelare handlar om att styra vem som kommer åt vad:
- Multifaktorautentisering (MFA) stoppar en stor andel av kontokapningar som annars orsakas av läckta lösenord.
- Rollbaserad åtkomstkontroll (RBAC) säkerställer att en anställd bara ser den data rollen kräver, inte hela databasen.
- Åtkomstloggar gör det möjligt att i efterhand se vem som öppnat vilken post, vilket är avgörande vid en misstänkt incident.
- Systemhärdning och patchning stänger kända sårbarheter innan de utnyttjas. IMY har i tillsynsärenden pekat på bristande kontroll av kända sårbarheter som en direkt orsak till att åtgärderna bedömts otillräckliga.
- Nätverkssegmentering hindrar en angripare som tagit sig in på ett system från att röra sig fritt till andra delar av nätverket.
- Övervakning och SIEM-lösningar (Security Information and Event Management) samlar loggar från flera system och larmar vid avvikande beteende, vilket kortar tiden mellan intrång och upptäckt.
Backupstrategin hör också hit, eftersom artikel 32 explicit nämner förmågan att återställa tillgång till data efter en incident. En backup som aldrig testats är i praktiken ingen backup. Ett vanligt scenario är att ett företag upptäcker under en faktisk incident att den senaste fungerande återställningspunkten är flera veckor gammal, se till exempel hur bristande rutiner ledde till en anmäld personuppgiftsincident hos Kronofogden.
Proffstips: Testa återställning från backup minst en gång per kvartal, inte bara att filen finns, utan att hela återställningsprocessen fungerar inom den tid ni lovat i er kontinuitetsplan.
Organisatoriska åtgärder: policyer, roller och kultur
Tekniska kontroller fungerar bara om de organisatoriska ramarna runt omkring håller. Ett krypterat system spelar ingen roll om alla anställda delar samma administratörslösenord.
Grunden är styrande dokument: en informationssäkerhetspolicy, en klassificeringsmodell för olika typer av data, och tydliga rutiner för hur åtkomst beviljas och återkallas. EDPB:s guide för mindre företag listar just den kombinationen, tekniska kontroller och skriftliga rutiner, som grunden för efterlevnad.
Roller behöver vara tydligt fördelade:
- Dataskyddsombudet (DPO) bevakar efterlevnad och rådger, men äger normalt inte den dagliga driften av säkerhetsåtgärder.
- Säkerhetsansvarig eller CISO äger de tekniska kontrollerna och riskbedömningen.
- IT-drift implementerar och underhåller åtgärderna löpande.
- Inköp och juridik ansvarar för att personuppgiftsbiträden granskas innan avtal skrivs, och att biträdesavtal innehåller krav på motsvarande skyddsnivå.
Den sista punkten underskattas ofta. Ett företag kan ha utmärkta interna rutiner men ändå exponera sig kraftigt via en molntjänst eller ett analysverktyg som inte konfigurerats rätt, ett tydligt exempel är de återkommande frågorna kring hur Google Analytics ska konfigureras för att vara förenligt med GDPR.
Den mänskliga faktorn förtjänar ett eget stycke. En stor andel av alla personuppgiftsincidenter orsakas inte av avancerade angripare, utan av en anställd som klickar fel, skickar ett mejl till fel mottagare eller lämnar en dator olåst. Regelbunden utbildning, kombinerad med enkla rutiner som dubbelkontroll vid utskick av känslig information, minskar denna typ av incidenter mer effektivt än ytterligare tekniska lager gör.
Hur bedömer man vilken säkerhetsnivå som är lämplig?
En riskbaserad bedömning följer i praktiken en logisk ordning, och de flesta organisationer kan genomföra grundversionen internt utan externa konsulter.
- Kartlägg datatyperna och flödena. Vilka personuppgifter behandlas, var lagras de, och vem har åtkomst genom hela kedjan från insamling till radering?
- Bedöm sannolikhet och konsekvens för de registrerade, inte för verksamheten själv. En läcka av hälsodata får allvarligare konsekvenser för individen än en läcka av allmänna kontaktuppgifter, även om båda är lika sannolika tekniskt.
- Koppla risknivån till konkreta åtgärder. Hög risk och känsliga uppgifter motiverar kryptering, strikt åtkomstkontroll och kontinuerlig övervakning. Lägre risk kan motivera enklare lösningar, förutsatt att bedömningen dokumenteras.
- Dokumentera beslutet. Skriv ner vilka alternativ som övervägdes och varför den valda nivån bedömdes tillräcklig utifrån behandlingens art, omfattning, sammanhang och ändamål.
När risken bedöms som hög, exempelvis vid storskalig behandling av känsliga kategorier av uppgifter eller systematisk övervakning, krävs en konsekvensbedömning (DPIA) enligt artikel 35. En DPIA är i praktiken en fördjupad version av samma riskresonemang som ligger bakom artikel 32, men med striktare krav på struktur och, i vissa fall, samråd med IMY innan behandlingen påbörjas.
Testa, övervaka och utvärdera säkerhetsåtgärderna
Artikel 32 kräver explicit en process för att regelbundet testa, utvärdera och bedöma effektiviteten av era säkerhetsåtgärder. Det är inte en engångsinsats vid implementering, utan en löpande skyldighet.
- Penetrationstester simulerar en verklig attack och avslöjar svagheter som en teoretisk genomgång missar.
- Sårbarhetsskanning görs löpande, ofta automatiserat, för att fånga nya kända sårbarheter i system och programvara innan de utnyttjas.
- Konfigurationsrevision kontrollerar att system faktiskt är inställda enligt policyn, inte bara att policyn existerar på papper.
- Realtidsövervakning och larm kortar tiden mellan att något går fel och att någon märker det, vilket direkt påverkar hur allvarlig en incident blir.
- Återställningsövningar testar att kontinuitetsplanen faktiskt fungerar under press, inte bara i teorin.
Resultaten från varje test bör gå in i samma dokumentation som riskbedömningen. Ett återkommande mönster i IMY:s tillsynsärenden är organisationer som haft rutiner på pappret men aldrig testat dem i praktiken, vilket vid en granskning blir svårt att skilja från att inte ha några rutiner alls.
Incidenthantering och kopplingen till anmälningsskyldigheten
En säkerhetsincident har normalt tre faser: upptäckt, begränsning och återställning, samt efterhandsanalys. Artikel 32:s krav på återställningsförmåga hänger direkt ihop med hur snabbt ni klarar den andra fasen.
Anmälningsskyldigheten enligt artikel 33 och 34 triggas när en personuppgiftsincident sannolikt medför en risk för registrerades rättigheter och friheter. EDPB:s riktlinjer om incidentanmälan klargör att förmågan att snabbt upptäcka och återställa påverkar just denna bedömning, och att även en tillfällig otillgänglighet kan räknas som en anmälningspliktig incident beroende på konsekvenserna för individen.
Praktiskt innebär det:
- Dokumentera tidpunkten för “vetskap” eftersom 72-timmarsfristen till IMY räknas från den punkten, inte från när incidenten faktiskt inträffade.
- Logga vad som gjordes, när och av vem under hela incidenthanteringen, det blir grunden för både anmälan och den interna lärdomen.
- Analysera grundorsaken efteråt. Ett exempel från svensk tillsyn är fallet där en personuppgiftsincident hos Kronofogden uppstod genom att en medarbetare fick åtkomst till information som borde varit spärrad, en brist som pekar direkt tillbaka på otillräcklig åtkomstkontroll snarare än en extern attack.
Checklista: prioritering för organisationer med begränsade resurser
När budget och personal är begränsade lönar det sig att prioritera hårt snarare än att försöka göra allt samtidigt.
- Har ni en aktuell karta över var personuppgifter lagras och behandlas?
- Är MFA aktiverat på alla system som hanterar personuppgifter?
- Har ni testat er senaste backup genom en faktisk återställning, inte bara en filkontroll?
- Finns en skriftlig rutin för att återkalla åtkomst när någon slutar eller byter roll?
- Är kända säkerhetsuppdateringar installerade på system som exponeras mot internet?
- Har personuppgiftsbiträden (molntjänster, leverantörer) granskats och avtal på plats?
- Har personalen fått grundläggande utbildning i dataskydd under det senaste året?
- Finns en dokumenterad riskbedömning som motiverar era valda åtgärder?
- Har ni en rutin för att upptäcka och anmäla en personuppgiftsincident inom 72 timmar?
- Testas era säkerhetsåtgärder regelbundet, inte bara vid implementering?
Prioriteringsregeln är enkel: åtgärda system med hög risk och extern exponering först. Ett internt Excel-ark på en skyddad server är sällan det som orsakar en kris. Ett kundregister exponerat mot internet utan MFA är det. ENISA:s vägledning för mindre organisationer visar att stora säkerhetsvinster ofta går att nå med relativt små insatser, förutsatt att insatserna riktas mot rätt exponering först.
Proffstips: Om ni svarar “nej” på fler än tre av punkterna ovan, är det ett tydligt tecken på att en extern granskning bör göras innan ni investerar i nya tekniska verktyg. Rätt prioritering slår ofta fler verktyg.
Evertrusts perspektiv på artikel 32 i praktiken
Den vanligaste missuppfattningen vi möter är att artikel 32 handlar om att köpa rätt mjukvara. I praktiken handlar de flesta brister vi ser om obesvarade frågor: vem äger risken, vem testar återställningen, och vem kan förklara varför en åtgärd valdes bort.
Extern expertis kan arbeta som dataskyddsombud, stödja konsekvensbedömningar (DPIA), ge incidentrådgivning och genomföra säkerhetsgranskningar, och digitala plattformar kan användas för att dokumentera och följa upp besluten löpande i stället för i ett engångsdokument som blir inaktuellt.
Extern expertis är särskilt värdefull i två situationer: när ni ska göra den första riskbedömningen och sakna intern erfarenhet av att strukturera den, eller efter en incident, när dokumentationen måste hålla för en eventuell granskning från IMY. Ett första uppdrag hos oss börjar nästan alltid med en kartläggning av nuvarande läge, följt av en prioriterad åtgärdslista, samma logik som checklistan ovan, men anpassad till er specifika verksamhet.
— Jesper
Evertrust hjälper er uppfylla artikel 32 i praktiken
Många organisationer försöker lösa artikel 32 internt med checklistor hämtade från nätet, men saknar det som faktiskt räknas vid en granskning: en dokumenterad, riskbaserad motivering för varje val. Evertrust bygger just den bron mellan juridisk text och teknisk verklighet, med jurister och säkerhetsspecialister som arbetar tillsammans i samma uppdrag.

Behöver ni hjälp att komma igång konkret? Rådgivning och konsulttjänster inkluderar extern dataskyddsombud och löpande incidentrådgivning, medan risk- och konsekvensbedömningar samt säkerhetsgranskningar ger er en dokumenterad grund att stå på om IMY ställer frågor. För organisationer som vill ha ett löpande verktyg för att dokumentera och följa upp åtgärderna över tid finns Trustview, vår digitala plattform byggd av jurister och säkerhetsexperter. Ett första steg är oftast ett kortare avstämningssamtal där vi går igenom er nuvarande situation och föreslår en prioriterad åtgärdsplan. Kontakta oss via Evertrust för att boka det samtalet.
Källor
Läs ENISA:s handbok om säkerhetsåtgärder för tekniska exempel, EDPB:s SME-guide för praktiska råd, och IMY:s vägledning om säkerhetsåtgärder för svensk tillsynspraxis och verkliga exempel på brister.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vad innebär artikel 32 i GDPR?
Artikel 32 kräver att personuppgiftsansvariga och biträden vidtar tekniska och organisatoriska åtgärder som är proportionella mot risken för de registrerade. Bedömningen ska väga in state of the art, kostnad och behandlingens art, omfattning och ändamål.
Får man maila personnummer enligt GDPR?
Det finns inget generellt förbud, men personnummer räknas som en känslig identifierare som kräver extra skydd enligt artikel 32. Kryptering av mejlet eller att skicka uppgiften via en säker portal i stället för klartext i vanlig e-post är den rimliga miniminivån för de flesta verksamheter.
Vad innebär artikel 33 GDPR?
Artikel 33 kräver att en personuppgiftsincident som sannolikt medför risk för registrerades rättigheter anmäls till tillsynsmyndigheten inom 72 timmar från upptäckt. EDPB:s riktlinjer förtydligar när fristen börjar löpa och vad anmälan ska innehålla.
Vilka organisationer måste ha ett dataskyddsombud?
Myndigheter, organisationer som bedriver storskalig systematisk övervakning, eller organisationer som storskaligt behandlar känsliga personuppgifter måste utse ett dataskyddsombud. Evertrust erbjuder dataskyddsombud som konsulttjänst för organisationer som behöver funktionen utan att anställa på heltid.
Hur vet vi om våra säkerhetsåtgärder enligt artikel 32 är tillräckliga?
Det finns inget absolut svar, men en dokumenterad riskbedömning som kopplar varje vald åtgärd till en identifierad risk är grunden. Regelbunden testning, till exempel penetrationstest och återställningsövningar, visar att åtgärderna faktiskt fungerar i praktiken och inte bara på pappret.

