
En DPIA ska genomföras när en planerad personuppgiftsbehandling sannolikt leder till hög risk för registrerades rättigheter, enligt artikel 35 i GDPR. IMY och EDPB tillhandahåller stödjande vägledning och mallar, men själva ansvaret ligger hos organisationen. Huvudstegen följer i praktiken en fast ordning: behovsbedömning, planering, beskrivning av behandlingen, rättslig analys, riskhantering, bedömning av förhandssamråd, inhämtning av synpunkter, sammantagen bedömning, förankring och löpande uppföljning.
Kort sagt:
- En DPIA krävs när personuppgiftsbehandlingen sannolikt innebär hög risk för registrerades rättigheter, särskilt vid storskalig hantering av känsliga data eller användning av ny teknik.
- Bedömningen bör göras i tio steg, inklusive behovsbedömning, riskhantering och sammantagen slutsats, med tydlig dokumentation och kontinuerlig uppföljning.
- Risk bedöms ofta vara hög vid storskalig behandling av hälsodata, användning av AI och profilering, automatiserade beslut eller dataset-matchning mellan olika källor.
- Förutsättningar för förhandssamråd är uppfyllda om DPIA:n visar fortsatt hög risk, och då krävs tydlig rapportering till tillsynsmyndigheten.
- Många organisationer missar tidiga involveringar av dataskyddsombud och glömmer att dokumentera riskbedömning och åtgärder ordentligt.
Innehållsförteckning
- När krävs en DPIA enligt artikel 35?
- Så genomför du en DPIA i tio steg
- Praktiska råd och vanliga misstag
- Förhandssamråd enligt artikel 36: när och hur
- Dokumentation, versionslogg och uppföljning
- Evertrusts erfarenhet: vad vi ser i praktiken
- Så kan Evertrust hjälpa dig genomföra DPIA:n
- Nyckelkällor och mallar att ladda ner
- Källor
- Vanliga frågor
När krävs en DPIA enligt artikel 35?
Huvudregeln i artikel 35 är enkel att slå fast men svårare att tillämpa: en konsekvensbedömning krävs när behandlingen “sannolikt leder till en hög risk för fysiska personers rättigheter och friheter”. Den formuleringen lämnar ett tolkningsutrymme som IMY:s praktiska guide i tio steg hjälper till att fylla.
Vissa scenarier utlöser i praktiken nästan alltid ett DPIA-krav:
- Storskalig behandling av känsliga uppgifter, till exempel hälsodata eller biometri.
- Systematisk övervakning av allmänt tillgängliga platser eller av anställda.
- Ny teknik som profilering, AI-baserade beslut eller ansiktsigenkänning.
- Automatiserat beslutsfattande med rättslig eller motsvarande betydande effekt för individen.
- Storskalig kombination eller matchning av dataset från olika källor.
Nationella förteckningar, som den EDPB granskat i sitt yttrande om Sveriges DPIA-lista, kompletterar artikel 35 men täcker inte alla situationer. Bedöm alltid det enskilda fallet mot kriterierna, inte bara mot en lista.
Så genomför du en DPIA i tio steg
IMY:s tio steg fungerar som ett skelett du kan hänga hela processen på. Här är vad varje steg innebär i praktiken.
- Bedöm behovet. Avgör om behandlingen faktiskt kräver en DPIA genom att stämma av mot kriterierna ovan. Dokumentera bedömningen även när svaret blir nej, så att beslutet går att motivera senare.
- Planera arbetet. Utse en ansvarig, sätt en tidsplan och bestäm vilka som ska delta. En enkel ansvarsmatris (RACI) klargör vem som är ansvarig, vem som ska rådfrågas och vem som bara informeras.
- Beskriv behandlingen. Kartlägg syfte, dataflöden, kategorier av personuppgifter, mottagare och lagringstider. Ett flödesschema gör ofta mer nytta än långa textstycken här.
- Gör en rättslig analys. Bekräfta laglig grund, proportionalitet och nödvändighet. Fråga dig om samma resultat går att nå med mindre ingripande medel.
- Hantera riskerna. Identifiera hot mot registrerades rättigheter och bedöm dem utifrån sannolikhet gånger allvarlighetsgrad. EDPB:s förklarande dokument till DPIA-mallen beskriver hur modulerande faktorer, som befintliga tekniska skydd, ska vägas in innan du landar i en residual risk.
- Bedöm behovet av förhandssamråd. Om risken kvarstår som hög trots planerade åtgärder måste du gå vidare enligt artikel 36.
- Hämta synpunkter. Involvera registrerade eller deras företrädare där det är rimligt, och dokumentera om det inte görs.
- Gör en sammantagen bedömning. Väg samman rättslig analys, riskbild och synpunkter till en slutsats: går behandlingen att genomföra, och på vilka villkor?
- Förankra beslutet. Se till att ledning, DPO och berörda avdelningar känner till slutsatserna och sina respektive ansvar.
- Följ upp löpande. Sätt datum för nästa granskning och koppla uppföljningen till förändringar i teknik, omfattning eller inträffade incidenter.
EDPB:s standardiserade DPIA-mall ger en färdig struktur för hela detta arbete, med fält för versionslogg, deltagande team, tillämpade riktlinjer, scope och åtgärdsstatus. Många organisationer underskattar hur mycket tid steg 3 och 5 tar, eftersom de kräver att flera avdelningar bidrar med information samtidigt.
Proffstips: Boka en workshop på två till tre timmar för steg 3 och 4 tillsammans med IT, verksamhetsägare och DPO. Att samla alla i samma rum sparar ofta flera veckors mejlkorrespondens och ger en mer konsekvent riskbild.
Praktiska råd och vanliga misstag
DPIA-arbete går ofta snett på grund av samma återkommande fel, inte på grund av komplicerad juridik.
- DPO kopplas in för sent, ibland först när dokumentet redan är klart för underskrift.
- Synpunkter från registrerade hämtas aldrig in, och ingen anteckning görs om varför.
- Riskbedömningen stannar vid en allmän beskrivning utan att sannolikhet och allvarlighetsgrad faktiskt räknas fram.
- Åtgärder listas utan ansvarig person eller deadline, vilket gör uppföljningen omöjlig att kontrollera.
DPO bör involveras genomgående, inte bara som slutgranskare. Rollen är rådgivande snarare än beslutsfattande, men ett tidigt engagemang minskar risken för att tillsynsmyndigheten ifrågasätter processen i efterhand. Synpunkter från registrerade förbises ofta trots att de är avgörande för en rättvisande riskbild; om direkt kontakt inte är möjlig bör organisationen istället motivera valet skriftligt, till exempel genom hänvisning till befintlig forskning om integritetsbedömningar.
Proffstips: Använd en enkel riskmatris med tre nivåer för sannolikhet och tre för allvarlighetsgrad. Den är lätt att förklara för ledningen och räcker i de flesta fall, jämfört med en femgradig skala som sällan används konsekvent.
Förhandssamråd enligt artikel 36: när och hur
Om DPIA:n visar att risken för registrerades rättigheter förblir hög trots planerade skyddsåtgärder måste organisationen begära förhandssamråd med tillsynsmyndigheten. Det är inte frivilligt i det läget, utan en direkt följd av resultatet.
IMY förväntar sig ett väl dokumenterat underlag när en begäran skickas in:
- En komplett DPIA med tydlig beskrivning av behandlingen och dess syfte.
- En redogörelse för vilka åtgärder som redan planerats eller genomförts.
- En motivering till varför risken ändå bedöms kvarstå som hög.
Förbered dig genom att stämma av internt att alla steg i DPIA:n är ifyllda innan du kontaktar myndigheten. Ett ofullständigt underlag förlänger handläggningstiden och kan tvinga fram kompletteringar som annars hade gjorts på förhand.
Dokumentation, versionslogg och uppföljning
En DPIA är inget engångsdokument. IMY och EDPB betonar att bristande uppdatering och svag förankring är vanliga orsaker till problem vid tillsyn.
- Använd fält för version, ansvarigt team, tillämpade riktlinjer och scope, i linje med EDPB:s mallstruktur.
- Registrera åtgärdsstatus löpande som planerad, delvis genomförd eller genomförd.
- Sätt tydliga triggers för revidering: ny teknik, förändrad omfattning eller en inträffad incident.
Evertrusts erfarenhet: vad vi ser i praktiken
Det finns specialister som arbetar löpande med DPIA-uppdrag som extern rådgivare och stöd till interna DPO-funktioner. De vanligaste bristerna vi möter handlar sällan om juridiken i sig, utan om att riskbedömningen görs för snabbt och att uppföljningen aldrig sätts i system. Workshops med tydlig ansvarsfördelning löser oftast båda problemen samtidigt.
— Jesper
Så kan Evertrust hjälpa dig genomföra DPIA:n
Evertrust erbjuder DPIA-utförande och riskbedömningar som konsulttjänst för organisationer som behöver extern kompetens eller helt enkelt saknar tid att driva processen internt. Ett vanligt första steg är en kort gap-analys eller workshop där vi går igenom er nuvarande dokumentation och identifierar var riskbilden behöver skärpas.

Utöver själva genomförandet kan Evertrust ta rollen som extern dataskyddsombud och ge löpande stöd genom hela DPIA-processen, från behovsbedömning till förhandssamråd. För organisationer som vill bygga upp intern kompetens finns även utbildningar i GDPR riktade till HR, projektledare och andra som deltar i bedömningsarbetet. Den som redan har flera DPIA:er, incidenter och avtal att hålla ordning på kan även titta på Trustview, Evertrusts digitala GRC-plattform, som samlar dokumentation och uppföljning på ett ställe. Boka ett inledande samtal för att gå igenom vilket av dessa spår som passar er situation bäst.
Nyckelkällor och mallar att ladda ner
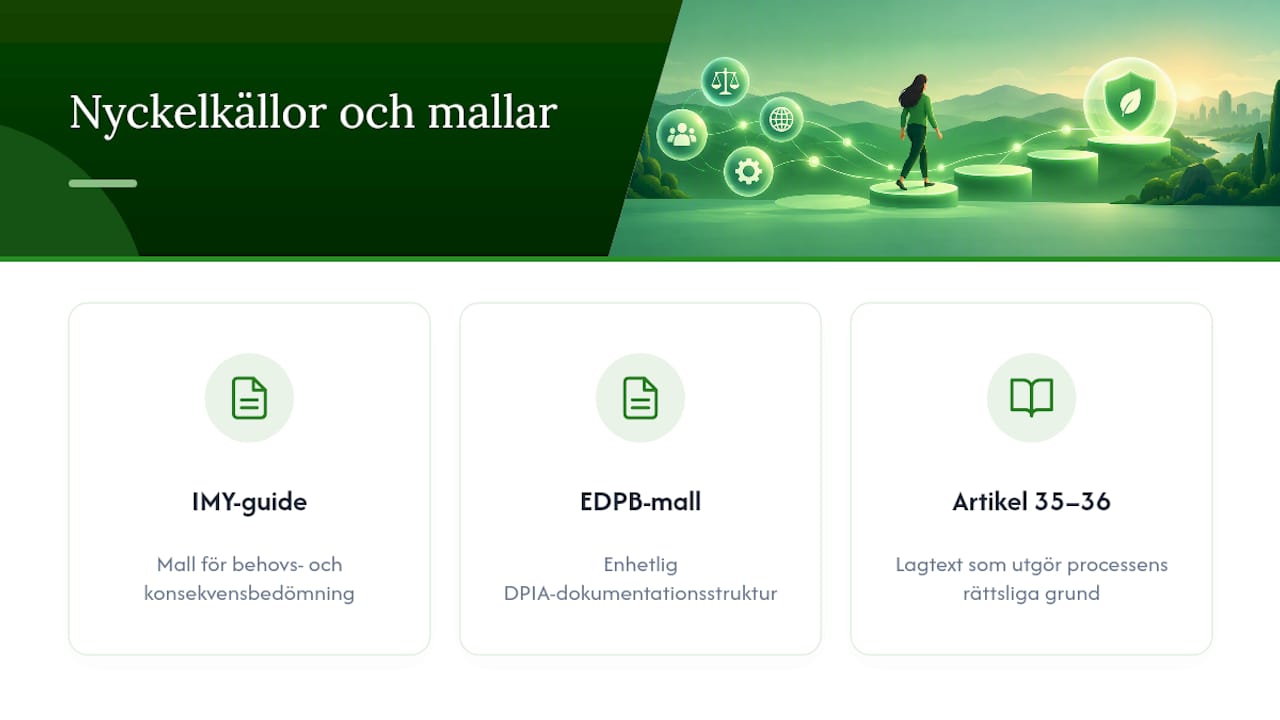
IMY:s praktiska guide med mallar täcker både behovsbedömning och själva konsekvensbedömningen. EDPB:s DPIA-mall ger en enhetlig dokumentationsstruktur, och lagtexten i artikel 35 och 36 utgör grunden för hela processen.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Källor
Vanliga frågor
Vad menas med DPIA?
DPIA, eller konsekvensbedömning avseende dataskydd, är en process för att identifiera och minska risker för registrerades rättigheter innan en riskfylld personuppgiftsbehandling påbörjas. Kravet följer av artikel 35 i GDPR och gäller när behandlingen sannolikt leder till hög risk.
Vad är skillnaden mellan DPIA och TIA?
En DPIA bedömer risker för registrerades rättigheter vid en specifik behandling enligt GDPR, medan en TIA (Transfer Impact Assessment) specifikt granskar riskerna vid överföring av personuppgifter till tredjeland. De två bedömningarna kompletterar varandra men svarar på olika frågor, vilket beskrivs närmare i Evertrusts guide om TIA och GDPR.
Vad säger artikel 15 i dataskyddsförordningen?
Registrerade har rätt att få bekräftat om deras personuppgifter behandlas och att få tillgång till dessa uppgifter samt information om ändamål, mottagare och lagringstid. Den rätten är central vid en DPIA eftersom den påverkar hur transparent behandlingen behöver vara mot de registrerade.
Vilka är de fem viktigaste principerna för dataskydd?
GDPR bygger på principer som laglighet, korrekthet och öppenhet, ändamålsbegränsning, uppgiftsminimering, korrekthet i sak, lagringsminimering samt integritet och konfidentialitet. En DPIA används i praktiken för att kontrollera att en planerad behandling faktiskt lever upp till just dessa principer.
Är en mejladress en personuppgift?
Ja, en mejladress räknas som en personuppgift eftersom den, ensam eller tillsammans med annan information, kan identifiera en fysisk person. Det gäller även jobbmejladresser av typen förnamn.efternamn@företag.se.
Behöver mitt företag anlita hjälp för att genomföra en DPIA?
Det beror på behandlingens komplexitet och den interna kompetensen. Många organisationer klarar enklare DPIA:er själva med IMY:s mallar, men vid högriskbehandlingar eller inför förhandssamråd kan extern rådgivning från exempelvis Evertrust minska risken för brister som upptäcks först vid tillsyn.

