
Ett AI-system med hög risk får användas i EU, men bara om det uppfyller AI-förordningens krav på riskhantering, datakvalitet, dokumentation, loggning, mänsklig tillsyn, noggrannhet och cybersäkerhet. Leverantören bär det tyngsta ansvaret. Den som använder systemet i sin verksamhet, i förordningen kallad tillhandahållare, har egna skyldigheter som går att granska. Den här guiden går igenom när ett system räknas som högrisk, vad varje roll måste göra, när kraven börjar gälla och hur ni lägger upp arbetet redan nu.
Kort sagt
- Ett AI-system är högrisk om det är en säkerhetskomponent i en produkt som kräver tredjepartsbedömning, eller om det används inom något av områdena i bilaga III, till exempel rekrytering och kreditprövning.
- Leverantören ska ha kvalitetsledningssystem, riskhantering, teknisk dokumentation, mänsklig tillsyn och cybersäkerhet, registrera systemet i EU:s databas och genomgå bedömning av överensstämmelse.
- Som tillhandahållare ska ni följa bruksanvisningen, utse kompetenta personer för tillsyn, spara loggar, informera anställda och ibland göra en konsekvensbedömning för grundläggande rättigheter.
- Kraven för system i bilaga III gäller enligt EU-kommissionen från den 2 december 2027, och för AI i reglerade produkter från den 2 augusti 2028.
- Brister kan ge sanktionsavgifter på upp till 15 miljoner euro eller 3 procent av global årsomsättning.
Innehållsförteckning
- När räknas ett AI-system som högrisk?
- Krav på leverantören
- Krav på er som använder systemet
- När ni plötsligt blir leverantör
- När börjar kraven gälla?
- Sanktionsavgifter
- Så lägger ni upp arbetet
- Vårt perspektiv: bygg på det ni redan har
- Hjälp med högriskbedömning och efterlevnad
- Vanliga frågor
- Källor
När räknas ett AI-system som högrisk?
Först en fråga som ofta hoppas över: är det över huvud taget ett AI-system? AI-förordningen (EU) 2024/1689 beskriver ett AI-system som ett maskinbaserat system som, utifrån explicita eller implicita mål, drar slutsatser från indata och genererar utdata som förutsägelser, innehåll, rekommendationer eller beslut. Traditionell regelbaserad mjukvara där en människa har skrivit varje villkor faller normalt utanför. Maskininlärningsmodeller i ett HR-verktyg eller en kreditmotor gör det inte.
Är svaret ja finns två vägar in i högriskkategorin, som IMY förklarar i sina frågor och svar om AI-förordningen:
- Säkerhetskomponent i en reglerad produkt. Systemet ska användas som säkerhetskomponent i, eller är självt, en produkt som omfattas av EU:s produktsäkerhetslagstiftning, och produkten ska genomgå tredjepartsbedömning. Tänk medicintekniska produkter, maskiner, hissar och leksaker.
- Användningsområde i bilaga III. Systemet används inom ett av de områden som förordningen pekar ut.
Områdena i bilaga III
Bilaga III i förordningen räknar upp åtta områden. För de flesta svenska organisationer är det tre eller fyra av dem som faktiskt berör vardagen:
| Område | Typiska exempel |
|---|---|
| Biometri | Biometrisk fjärridentifiering, kategorisering utifrån känsliga egenskaper, känsloigenkänning |
| Kritisk infrastruktur | Säkerhetskomponenter i styrning av el, värme, vatten, gas och vägtrafik |
| Utbildning | Antagning, bedömning av studieresultat, övervakning vid prov |
| Arbetsliv | Annonsering och urval av kandidater, beslut om befordran och uppsägning, fördelning av arbetsuppgifter, uppföljning av prestation |
| Väsentliga tjänster | Kreditvärdering av privatpersoner, riskbedömning och prissättning av liv- och sjukförsäkring, prövning av offentliga förmåner, prioritering av larmsamtal |
| Brottsbekämpning | Bland annat lögndetektorer och bedömning av bevisens tillförlitlighet |
| Migration och gränskontroll | Riskbedömning av personer, prövning av ansökningar |
| Rättskipning och demokrati | Stöd åt domstolar, påverkan på val |
Källa: bilaga III i förordning (EU) 2024/1689.
Undantaget som kräver dokumentation
Ett system i bilaga III är inte automatiskt högrisk. Enligt artikel 6.3 faller det utanför om det inte medför en betydande risk för hälsa, säkerhet eller grundläggande rättigheter, till exempel när det bara utför en snäv procedurmässig uppgift, förbättrar resultatet av en redan avslutad mänsklig bedömning eller gör ett förberedande moment. Två hakar finns. Ett system som profilerar fysiska personer är alltid högrisk. Och den leverantör som stödjer sig på undantaget ska dokumentera sin bedömning innan systemet släpps ut och ändå registrera det.
Här pågår också arbete med tolkningen. EU-kommissionen har tagit fram förslag till riktlinjer för klassificering, och Finansinspektionen uppmanade företag att lämna synpunkter på dem. Följ de slutliga riktlinjerna innan ni låser en klassning som ligger nära gränsen.
Krav på leverantören
Leverantören är den som utvecklar systemet, eller låter utveckla det, och släpper ut det på marknaden under eget namn. Enligt EU-kommissionens vägledning om AI-förordningen ska leverantören ha kvalitetsledningssystem, riskhantering, teknisk dokumentation, mänsklig tillsyn och cybersäkerhet på plats, registrera systemet i EU-databasen och genomföra en bedömning av överensstämmelse. I förordningstexten fördelas det så här:
| Krav | Artikel | Vad det betyder i praktiken |
|---|---|---|
| Riskhanteringssystem | 9 | En löpande process under hela livscykeln: identifiera, uppskatta och minska risker, testa mot definierade mått |
| Data och datastyrning | 10 | Tränings-, validerings- och testdata ska vara relevanta, tillräckligt representativa och granskade för snedvridning |
| Teknisk dokumentation | 11 och bilaga IV | Beskrivning av system, utveckling, data, prestanda och riskåtgärder, klar innan systemet släpps ut |
| Loggning | 12 | Systemet ska tekniskt kunna registrera händelser automatiskt så att användningen går att spåra |
| Transparens och bruksanvisning | 13 | Tydlig information till tillhandahållaren om syfte, prestanda, begränsningar och tillsyn |
| Mänsklig tillsyn | 14 | Utformning som gör att människor kan förstå, övervaka, åsidosätta och stoppa systemet |
| Noggrannhet, robusthet, cybersäkerhet | 15 | Jämn prestanda och skydd mot exempelvis dataförgiftning och manipulerade indata |
| Kvalitetsledningssystem | 17 | Skriftliga rutiner för hela efterlevnaden |
| Bedömning, försäkran, CE-märkning, registrering | 43, 47, 48, 49 | Formellt bevis på att kraven är uppfyllda |
| Övervakning efter utsläppande och incidentrapportering | 72, 73 | Följa systemet i drift och rapportera allvarliga incidenter |
Dokumentationen ska enligt artikel 18 sparas i tio år efter att systemet släppts ut eller tagits i bruk. Det är ett arkivkrav som behöver planeras in från början, inte lösas när en myndighet frågar.
Krav på er som använder systemet
De flesta organisationer kommer att vara tillhandahållare: ni köper ett AI-stöd för rekrytering, kreditbeslut eller ärendeprioritering och använder det under eget ansvar. Skyldigheterna sammanfattas i kommissionens vägledning. Med artikel 26 och 27 i förordningen som grund blir listan konkret:
- Använd systemet enligt bruksanvisningen. Ni ska ha tekniska och organisatoriska åtgärder som säkerställer detta.
- Utse personer för mänsklig tillsyn. De ska ha kompetens, utbildning, befogenhet och stöd att faktiskt ingripa.
- Kontrollera indata. I den mån ni styr vilka data som matas in ska de vara relevanta och tillräckligt representativa för syftet.
- Övervaka driften. Upptäcker ni en risk ska ni informera leverantören och vid behov marknadskontrollmyndigheten, och avbryta användningen.
- Spara loggarna. Automatiskt genererade loggar som ni förfogar över ska sparas i minst sex månader, om inte annan lagstiftning säger något annat.
- Informera på arbetsplatsen. Innan ett högrisksystem tas i bruk på arbetsplatsen ska berörda anställda och deras fackliga företrädare informeras.
- Informera de berörda. Personer som omfattas av beslut där systemet används ska få veta det.
- Konsekvensbedömning för grundläggande rättigheter. Offentliga organ, privata aktörer som utför offentliga tjänster och de som använder AI för kreditvärdering eller prissättning av liv- och sjukförsäkring ska göra en sådan bedömning innan systemet tas i bruk.
Dessutom har en enskild person rätt till en förklaring när utdata från ett högrisksystem har använts för ett beslut som har rättsliga följder för personen, enligt kommissionen. Den rätten ligger nära GDPR:s regler om automatiserade beslut, som vi har skrivit om i vår genomgång av profilering och automatiserat beslutsfattande och av hur EU-domstolen definierar automatiskt beslutsfattande.
Sedan den 2 februari 2025 gäller också kravet i artikel 4 på att personal som arbetar med AI ska ha tillräcklig AI-kunnighet. Det gäller alla AI-system, inte bara högrisk, och är ett bra första steg att bocka av.
När ni plötsligt blir leverantör
Rollerna är inte fasta. Enligt artikel 25 tar en tillhandahållare över leverantörens skyldigheter om den sätter sitt namn eller varumärke på ett högrisksystem, gör en väsentlig ändring av det, eller ändrar ändamålet på ett system så att det blir högrisk. Det sista är den vanligaste fällan: ett allmänt AI-verktyg som en avdelning börjar använda för att sortera jobbansökningar har bytt ändamål, och organisationen kan då bära leverantörsansvaret.
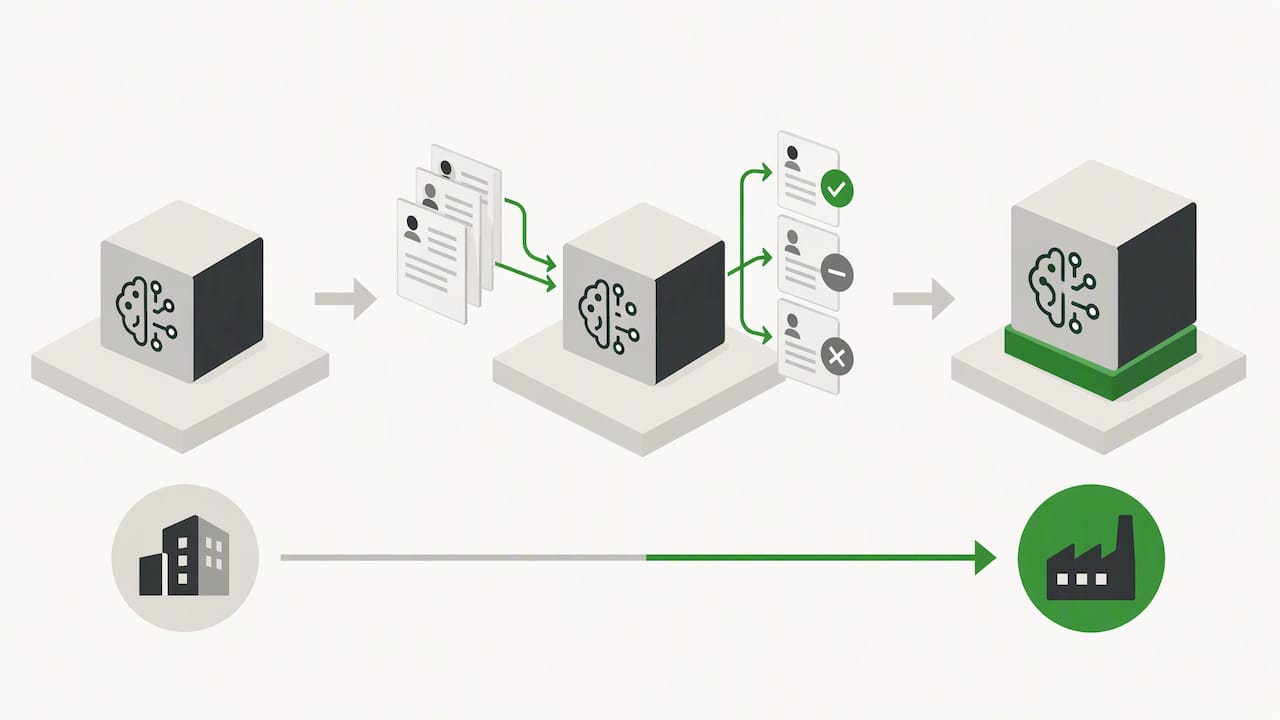
IMY påpekar också att en organisation som både utvecklar och använder ett högrisksystem i egen verksamhet ska följa kraven för både leverantör och tillhandahållare. Egenutvecklade modeller för kreditbeslut eller interna HR-verktyg hamnar ofta här.
När börjar kraven gälla?
Förordningen trädde i kraft i augusti 2024 och tillämpas stegvis, vilket vi beskrev när AI-förordningen officiellt trädde i kraft. För högrisk ser tidslinjen ut så här enligt EU-kommissionens vägledning:
| Datum | Vad som börjar gälla |
|---|---|
| 2 februari 2025 | Förbuden mot oacceptabla AI-metoder och kravet på AI-kunnighet |
| 2 december 2027 | Kraven för högrisksystem enligt bilaga III |
| 2 augusti 2028 | Kraven för AI i produkter som omfattas av EU:s produktlagstiftning |
Bakgrunden till de senare datumen är att kommissionen den 19 november 2025, inom ramen för Digital Omnibus, föreslog att högriskreglerna skulle knytas till att stödet finns på plats: harmoniserade standarder, gemensamma specifikationer eller riktlinjer. Kontrollera alltid kommissionens sida för aktuellt läge. I Sverige pågår samtidigt arbetet med att anpassa nationell lag, bland annat vilka myndigheter som ska utöva tillsyn, som vi tog upp när regeringen började utreda anpassningen av svensk lag.
Ett år låter som lång tid. Men att bygga riskhantering, dokumentation och leverantörsuppföljning för system som redan används brukar ta längre tid än att köpa nya.
Sanktionsavgifter
Kommissionen anger tre nivåer:
- upp till 35 miljoner euro eller 7 procent av global årsomsättning för förbjudna AI-metoder,
- upp till 15 miljoner euro eller 3 procent för brott mot övriga krav, där högriskkraven ingår,
- upp till 7,5 miljoner euro eller 1 procent för felaktiga eller vilseledande uppgifter till myndigheter.
För de flesta organisationer är den mellersta nivån den relevanta. Lägg till risken att ett system måste stängas av mitt i en rekryteringsprocess eller en kreditkampanj, så blir verksamhetskostnaden ofta större än avgiften.
Så lägger ni upp arbetet
- Inventera. Lista alla AI-system ni använder eller utvecklar, inklusive funktioner som är inbyggda i befintliga HR-, ekonomi- och kundtjänstsystem.
- Klassificera. Pröva varje system mot bilaga III och produktreglerna, och dokumentera motiveringen, även när ni landar i att undantaget i artikel 6.3 gäller.
- Bestäm rollen. Leverantör, tillhandahållare eller båda. Kontrollera särskilt om något verktyg har fått ett nytt ändamål.
- Ställ krav på leverantörerna. Begär bruksanvisning, uppgifter om prestanda och begränsningar, loggfunktioner och besked om plan för bedömning av överensstämmelse. Skriv in det i avtalen.
- Bygg in tillsynen. Utse ansvariga, ge dem utbildning och mandat att stoppa systemet, och dokumentera hur ingripanden sker.
- Samordna med GDPR och informationssäkerhet. Den information leverantören lämnar ska enligt artikel 26 användas i er konsekvensbedömning enligt GDPR. Använd gärna vår DPIA-rapportmall som grund, och koppla cybersäkerhetskraven till er befintliga riskanalys för informationssäkerhet.
- Planera loggar och arkiv. Minst sex månaders loggar för er som tillhandahållare, tio års dokumentation för leverantörer.
- Följ upp löpande. Rutiner för avvikelser, incidenter och kontakt med leverantören, plus en årlig översyn av klassningen.
Vårt perspektiv: bygg på det ni redan har
Vi möter många organisationer som ser AI-förordningen som ett helt nytt regelverk som kräver en egen organisation. Vår erfarenhet är den motsatta. Den som redan har en fungerande GDPR-process med registerförteckning, konsekvensbedömningar och personuppgiftsbiträdesavtal, och ett ledningssystem för informationssäkerhet enligt ISO 27001, har redan större delen av ramverket. Riskhantering, dokumentation, loggning och leverantörskontroll är samma muskler.
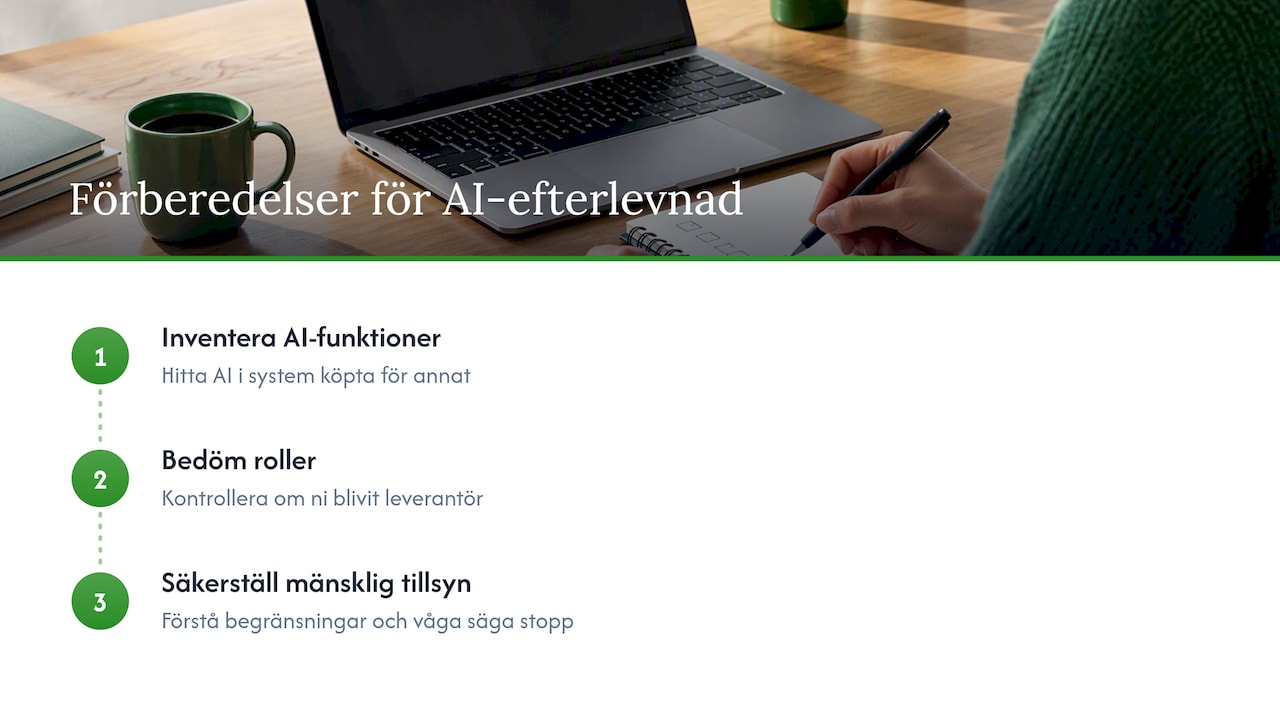
Det som saknas brukar vara tre saker. Först en inventering som faktiskt hittar AI-funktionerna, eftersom de ofta sitter i system som köptes för något annat. Sedan en ärlig rollbedömning, där vi ofta ser att verksamheten har gjort sig själv till leverantör utan att veta om det. Och sist en mänsklig tillsyn som är mer än ett namn i ett dokument: personen ska förstå systemets begränsningar och våga säga stopp.
Vår rekommendation är att behandla AI-system med hög risk som en del av er samlade compliance, med samma ägare, samma riskmodell och samma granskningscykel som för dataskydd och informationssäkerhet. Det blir billigare, och det håller när tillsynsmyndigheten kommer.
— Jesper
Hjälp med högriskbedömning och efterlevnad
Evertrust arbetar med juridik och rådgivning inom dataskydd, informationssäkerhet, IT-juridik och AI-reglering. Vi gör GAP-analyser och konsekvensbedömningar som visar var era AI-system står mot kraven, ger löpande stöd genom våra rådgivnings- och konsulttjänster och kan gå in som interimsresurs. I vår GRC-plattform Trustview samlar ni dokumentation, risker och åtgärder för GDPR, ISO 27000, NIS2 och DORA på ett ställe.
Vanliga frågor
Är ChatGPT eller Copilot ett högrisksystem?
Inte i sig. Allmänna AI-modeller har egna regler i förordningen, men högriskkraven utlöses av hur systemet används. Börjar ni använda verktyget för att rangordna jobbsökande eller bedöma kreditvärdighet kan användningen bli högrisk, och ni kan få leverantörsansvar.
Gäller kraven om leverantören finns utanför EU?
Ja. Förordningen gäller när systemet släpps ut eller används i EU eller när dess utdata används här. Leverantörer utanför EU ska utse ett ombud inom unionen, och ni som tillhandahållare har kvar era egna skyldigheter.
Ersätter konsekvensbedömningen för grundläggande rättigheter en DPIA?
Nej, men de kompletterar varandra. Förordningen säger uttryckligen att en redan gjord DPIA enligt GDPR kan utgöra underlag och att bedömningen ska komplettera den. Gör dem gärna i samma process.
Måste vi vänta till december 2027 innan vi gör något?
Nej. Förbuden och kravet på AI-kunnighet gäller redan, och inventering, klassning och leverantörsavtal tar tid. Den som börjar nu kan fasa in arbetet i ordinarie granskningar i stället för att göra allt i sista stund.
Källor
- Förordning (EU) 2024/1689 om artificiell intelligens, EUR-Lex
- Navigating the AI Act, EU-kommissionen
- Frågor och svar om AI-förordningen, IMY
- Frågor och svar om AI-förordningen, IMY:s blogg
- Ge synpunkter på förslag på riktlinjer för klassificering av högrisk-AI, Finansinspektionen

