
Enligt GDPR måste en organisation utse ett dataskyddsombud i tre situationer. Den första är att ni är en myndighet eller ett annat offentligt organ. Den andra är att er kärnverksamhet består av regelbunden och systematisk övervakning av personer i stor omfattning. Den tredje är att er kärnverksamhet består av behandling i stor omfattning av känsliga personuppgifter eller uppgifter om lagöverträdelser. Antalet anställda och omsättningen spelar ingen roll. Det som avgör är vem ni är och vad ni gör med personuppgifter. Nedan går vi igenom varje kriterium, hur Integritetsskyddsmyndigheten (IMY) tolkar dem och hur ni gör en bedömning som håller vid en granskning.
Kort sagt
- Myndigheter och folkvalda församlingar måste alltid ha ett dataskyddsombud. Privata företag och kommunala bolag måste det bara om något av de andra två kriterierna är uppfyllt.
- För företag avgör kärnverksamheten. Stödprocesser som lön och IT-drift för de egna anställda utlöser normalt inte kravet.
- Ordet “stor omfattning” bedöms bland annat utifrån hur många personer som berörs och hur stort geografiskt område behandlingen täcker.
- Även ett personuppgiftsbiträde kan behöva ett eget ombud när kunden inte behöver det.
- Utser ni ett ombud frivilligt gäller samma regler som vid ett obligatoriskt ombud. Dokumentera därför bedömningen, oavsett vad ni kommer fram till.
Innehållsförteckning
- De tre situationer där GDPR kräver ett ombud
- Kärnverksamhet och stor omfattning: begreppen som avgör
- Exempel från svenska verksamheter
- När personuppgiftsbiträdet behöver ett eget ombud
- Så gör ni bedömningen steg för steg
- Frivilligt dataskyddsombud: samma regler gäller
- Vad ombudet gör och vad det inte ansvarar för
- Internt eller externt ombud
- Vår syn: bedömningen är viktigare än svaret
- Hjälp med bedömningen eller rollen
- Vanliga frågor
- Källor
De tre situationer där GDPR kräver ett ombud
IMY sammanfattar bedömningen i tre frågor. Räcker det med ett ja på en av dem är ni skyldiga att utse ett dataskyddsombud. Tabellen visar kriterierna och vad som brukar avgöra dem i praktiken.
| Kriterium | Vem det träffar | Vad som avgör |
|---|---|---|
| Offentligt organ | Myndigheter, riksdagen, kommun- och regionfullmäktige | Organisationens rättsliga ställning, inte vad den behandlar |
| Storskalig övervakning som kärnverksamhet | Till exempel spårning, profilering och beteendebaserad reklam | Om övervakningen är regelbunden och systematisk, om den är en del av kärnverksamheten och om den har stor omfattning |
| Storskalig behandling av känsliga uppgifter eller uppgifter om lagöverträdelser | Till exempel sjukhus och andra aktörer där sådana uppgifter är huvudsaken | Om behandlingen är en del av kärnverksamheten och om den har stor omfattning |
Offentliga myndigheter och organ
Det här är det enklaste kriteriet. I Sverige räknas myndigheter och folkvalda församlingar som riksdagen, kommunfullmäktige och regionfullmäktige som offentliga organ. För dem gäller kravet oavsett hur lite eller hur mycket personuppgifter de hanterar.
Det finns ett undantag. En myndighet behöver inte utse dataskyddsombud för behandling som ingår i domstolarnas dömande verksamhet. Domstolarnas administration omfattas däremot på samma sätt som andra myndigheters.
Ett vanligt misstag gäller kommunala bolag. Enligt IMY räknas privata företag, föreningar och organisationer, samt kommunala eller regionägda bolag, inte som offentliga organ i det här sammanhanget. Ett kommunalt bostadsbolag eller energibolag behöver alltså inte automatiskt ett ombud. Bolaget måste i stället pröva de två andra kriterierna, precis som ett privat företag.
Övervakning i stor omfattning som kärnverksamhet
Det andra kriteriet gäller organisationer vars kärnverksamhet kräver regelbunden och systematisk övervakning av personer i stor omfattning. Europeiska dataskyddsstyrelsen (EDPB) beskriver att övervakningen omfattar spårning och profilering, till exempel för beteendebaserad reklam. Den behöver inte ske på nätet.
I praktiken kan kriteriet träffa till exempel adtech-företag och plattformar som bygger sina intäkter på beteendeprofiler. Det kan också träffa leverantörer av positionering och fordonsflottor, aktörer som erbjuder lojalitetsprogram med individanpassade erbjudanden och bevakningsföretag som övervakar platser där många människor rör sig. Gemensamt för dem är att övervakningen inte är en bisak. Den är det verksamheten levererar.
Känsliga personuppgifter och lagöverträdelser i stor omfattning
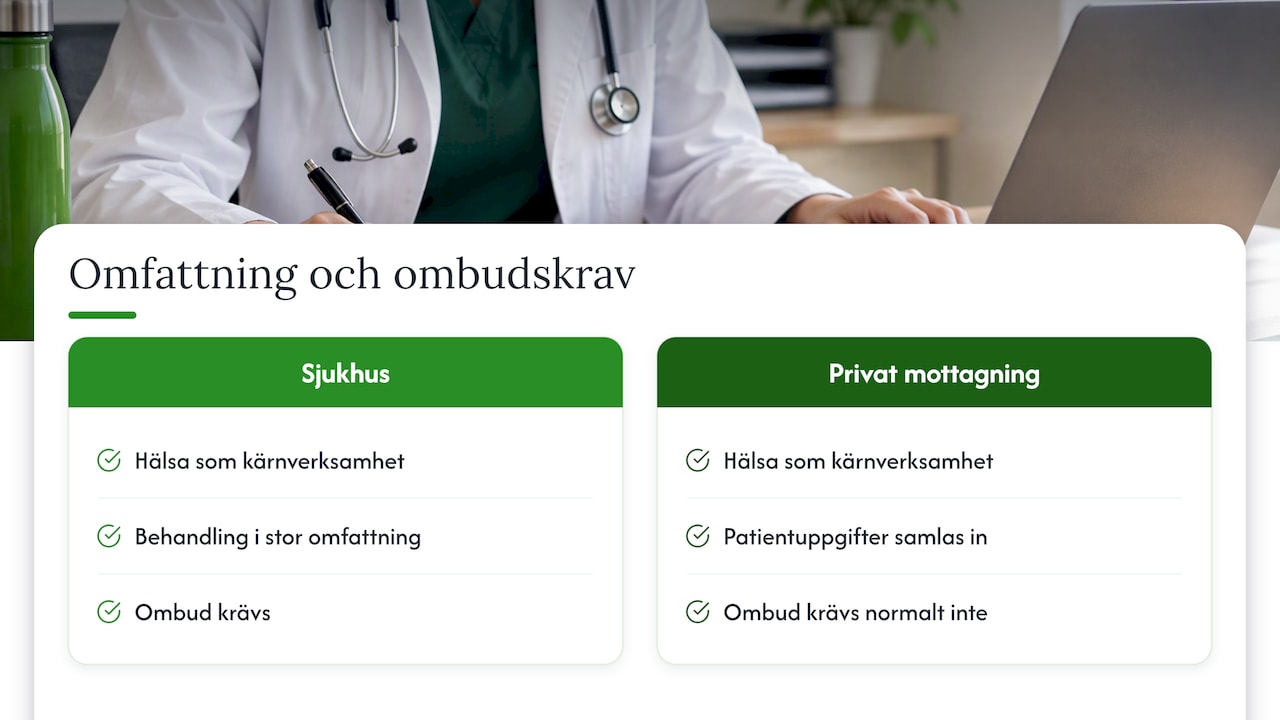
Det tredje kriteriet gäller behandling i stor omfattning av känsliga personuppgifter, som hälsa, genetiska uppgifter, etniskt ursprung, politiska åsikter eller fackmedlemskap, eller av uppgifter om lagöverträdelser. EU:s portal Your Europe ger ett tydligt par av exempel: den som behandlar uppgifter om genetisk status eller hälsotillstånd för ett sjukhus behöver ett dataskyddsombud, medan en privat läkarmottagning som samlar in patientuppgifter normalt inte behöver det.
Skillnaden ligger i omfattningen. Båda hanterar hälsouppgifter som kärnverksamhet, men sjukhusets behandling är så omfattande att kravet utlöses. Det gör den här kategorin svårast att bedöma. En vårdkedja med många mottagningar och ett gemensamt journalsystem kan hamna på andra sidan gränsen än en enskild mottagning.
Kärnverksamhet och stor omfattning: begreppen som avgör
För privata företag avgörs nästan alltid frågan av två begrepp. EDPB beskriver kärnverksamhet som behandling som är avgörande för att nå organisationens mål, eller där behandlingen är en ofrånkomlig del av verksamheten.
Alla organisationer behandlar personuppgifter om sina anställda, för lön, frånvaro och behörigheter. Sådant är stödprocesser som de flesta verksamheter har, och vi bedömer att de normalt inte gör behandlingen till kärnverksamhet. Ett bemanningsföretag är ett annat fall. Där är personuppgifter om kandidater och konsulter själva produkten.
Om stor omfattning är uppfyllt bedöms bland annat utifrån antalet berörda personer och den geografiska omfattningen. Det finns ingen siffra i förordningen. Vi brukar be kunder titta på fyra saker samtidigt:
- Antal registrerade, både i absoluta tal och som andel av en relevant befolkning, till exempel alla invånare i en region.
- Mängd och slag av uppgifter, alltså hur många datapunkter ni har per person.
- Varaktighet, det vill säga om behandlingen pågår kontinuerligt eller sker vid enstaka tillfällen.
- Geografisk räckvidd, alltså om det rör sig om en ort, hela landet eller flera länder.
En behandling som ser liten ut på en av punkterna kan ändå bli storskalig när alla fyra vägs samman.
Exempel från svenska verksamheter
Exemplen nedan visar hur bedömningen ofta faller ut. De ersätter inte er egen analys, men de visar vilka frågor som brukar avgöra.
| Verksamhet | Krävs ombud? | Varför |
|---|---|---|
| Kommun eller region | Ja | Offentligt organ |
| Statlig myndighet | Ja | Offentligt organ, utom för domstolarnas dömande verksamhet |
| Kommunalt bostadsbolag | Beror på | Inget offentligt organ. Pröva kriterium två och tre |
| Sjukhus | Ja | Storskalig behandling av hälsouppgifter som kärnverksamhet |
| Enskild privat läkarmottagning | Normalt nej | Hälsouppgifter, men normalt inte i stor omfattning |
| E-handel med beteendebaserad annonsering i egen regi | Ofta ja | Profilering kan vara kärnverksamhet och ske i stor omfattning |
| Tillverkningsföretag med 300 anställda | Normalt nej | Personaluppgifter är stödprocess |
| SaaS-leverantör som driver HR-system åt många kunder | Ofta ja | Biträdets egen kärnverksamhet kan vara storskalig |
Tillverkningsföretaget är värt att notera. Många organisationer med mer än 50 anställda tror att storleken i sig utlöser kravet. Det gör den inte. Ett företag med tusentals anställda kan sakna skyldighet, medan en liten tech-startup med en storskalig spårningstjänst kan omfattas.
När personuppgiftsbiträdet behöver ett eget ombud
Kravet gäller både personuppgiftsansvariga och personuppgiftsbiträden. IMY lyfter särskilt att ett biträde kan behöva ett dataskyddsombud även när den personuppgiftsansvarige inte behöver det.
Så här kan det se ut. En enskild läkarmottagning behöver normalt inget ombud. Leverantören av mottagningens journalsystem kan däremot ha hundratals mottagningar som kunder och behandla hälsouppgifter om en stor del av befolkningen. För leverantören är den behandlingen kärnverksamhet, och omfattningen är stor. Biträdet kan alltså vara skyldigt att utse ett ombud trots att ingen av kunderna är det.
För CTO:er och CIO:er på SaaS-, molntjänst- och driftbolag är det här ofta den viktigaste frågan i hela bedömningen. Ni ska se på er samlade behandling för alla kunder, inte på varje kunduppdrag för sig.
Så gör ni bedömningen steg för steg
En bedömning som går att visa upp för IMY, en kund eller en revisor följer ungefär den här ordningen:
- Fastställ er rättsliga ställning. Är ni myndighet eller folkvald församling är svaret ja, och ni kan gå vidare till att utse ombudet.
- Kartlägg behandlingarna. Utgå från registerförteckningen och markera vilka behandlingar som hör till kärnverksamheten och vilka som är stödprocesser.
- Pröva övervakning. Finns det spårning, profilering, positionering eller kamerabevakning som sker regelbundet och systematiskt i kärnverksamheten?
- Pröva känsliga uppgifter. Behandlar kärnverksamheten hälsouppgifter, biometri, fackmedlemskap eller uppgifter om brott?
- Bedöm omfattningen. Väg samman antal personer, mängd uppgifter, varaktighet och geografi för de behandlingar som passerat steg 3 eller 4.
- Gör samma prövning i rollen som biträde. Räkna samman behandlingen för alla kunder.
- Dokumentera slutsatsen. Skriv ner hur ni resonerade och vem som fattade beslutet, och ta upp frågan igen när verksamheten förändras, till exempel vid en ny produkt, ett förvärv eller ett nytt marknadssegment.
Om ni landar i att ett ombud krävs ska ombudets kontaktuppgifter göras kända och lämnas till IMY. Hur ni går vidare beskriver vi i vår guide om att utse ett dataskyddsombud.
Frivilligt dataskyddsombud: samma regler gäller
Många organisationer som inte omfattas av kravet utser ändå ett ombud, eftersom de vill ha en tydlig kontaktpunkt och någon som har koll på efterlevnaden. Det kan vara klokt, men det har en följd som ofta glöms bort. Om ni frivilligt utser ett dataskyddsombud gäller samma krav på ombudets ställning och uppgifter som vid ett obligatoriskt ombud.
Kallar ni någon dataskyddsombud gäller alltså kraven på oberoende, rapportering till högsta ledningen och skydd mot bestraffning. Vill ni hellre ha en mer fri roll kan ni använda en annan titel, till exempel dataskyddssamordnare eller GDPR-koordinator. Den rollen kan arbeta med dataskydd utan de formella krav som följer med ombudstiteln.
Vad ombudet gör och vad det inte ansvarar för
Ombudets uppgifter är att informera och ge råd, övervaka efterlevnaden av GDPR, vara kontaktpunkt för de registrerade och samarbeta med tillsynsmyndigheten. Ombudet ska rapportera direkt till högsta ledningen och utföra sina uppgifter oberoende, utan instruktioner om hur uppgifterna ska utföras och utan risk för bestraffning.
Ombudet ska också ge råd när ni gör konsekvensbedömningar (DPIA) för behandlingar med hög risk. Därför bör ombudet vara med tidigt när nya system och projekt planeras, inte bara läsa igenom besluten i efterhand.
Ombudet är däremot inte ansvarigt för att GDPR följs. Det ansvaret ligger alltid kvar hos organisationen. Den skillnaden går vi igenom i artikeln om dataskyddsombudets ansvar. Där finns också en mer utförlig genomgång av vad ett dataskyddsombud gör i vardagen.
Internt eller externt ombud
GDPR tillåter både en anställd och en extern resurs med tjänsteavtal. Valet handlar mest om tre saker.
- Intressekonflikter. En intern person som också är CISO, IT-chef eller HR-chef kan hamna i att granska sina egna beslut. Ombudet kan ha andra uppgifter, men inte sådana där personen själv bestämmer över ändamål och medel för behandlingen.
- Kompetens. Ombudet ska ha kunskap om dataskyddsrätt och praxis som motsvarar er behandling. Det kräver mer av ett ombud på ett sjukhus än på ett mindre tjänsteföretag. Läs mer om vilken kompetens ett dataskyddsombud behöver.
- Kontinuitet. Ombudet ska vara nåbart även vid semester och sjukdom. För en ensam intern resurs blir det lätt en sårbarhet.
Ett externt ombud löser ofta konflikt- och kontinuitetsfrågan, medan ett internt ombud har närhet till verksamheten. Många väljer en mellanform med en intern kontaktperson och ett externt ombud. Vad ni bör kräva av en extern leverantör beskriver vi i guiden om att välja rätt externt dataskyddsombud.
Vår syn: bedömningen är viktigare än svaret
I våra uppdrag som externt dataskyddsombud och privacy counsel ser vi samma mönster gång på gång. Organisationer lägger mycket energi på frågan om de måste ha ett ombud, men har sällan dokumenterat varför de kom fram till sitt svar. Vid en tillsyn, en kundrevision eller en upphandling är det just resonemanget som efterfrågas.
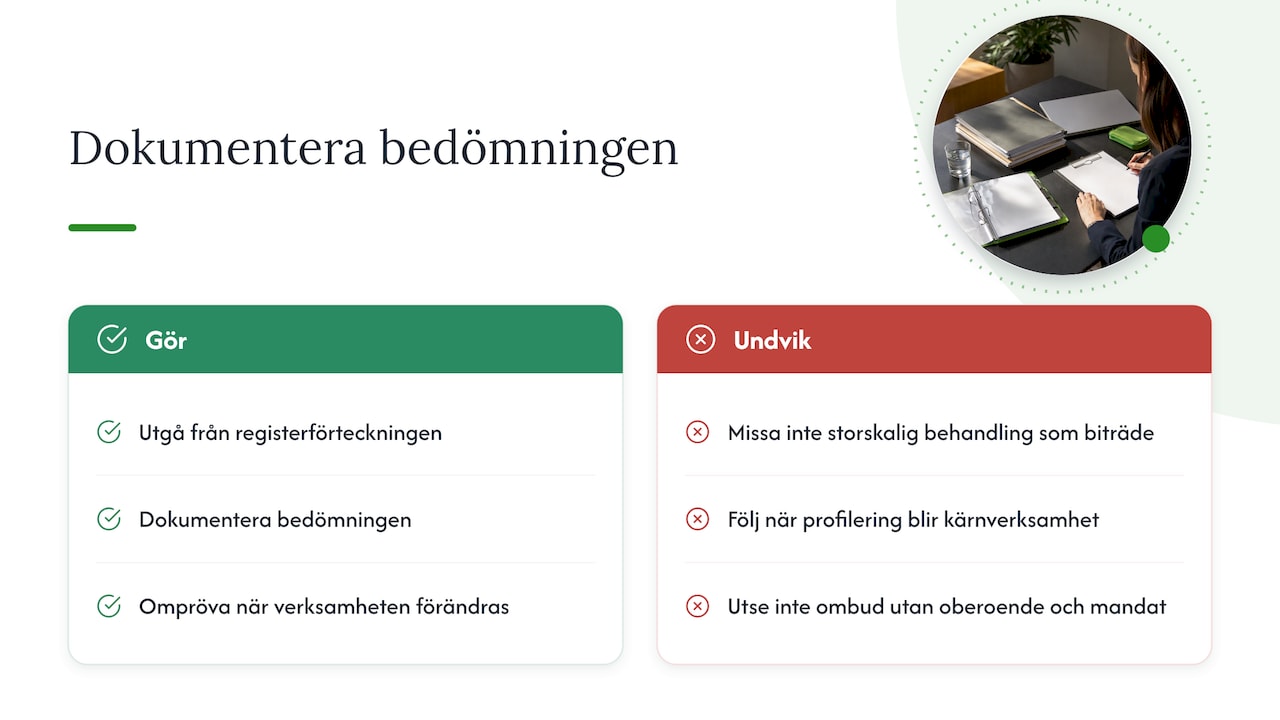
Vi ser också att kravet ofta underskattas på två ställen. Det första är leverantörer som bara ser sig som “IT-leverantör” och missar att de är biträden med storskalig behandling. Det andra är verksamheter som gradvis byggt in profilering i sin produkt, där det som började som analys har blivit kärnverksamhet. Åt andra hållet ser vi företag som utsett ett frivilligt ombud utan att ge personen oberoende och mandat. Då har de skapat ett formellt ansvar de inte lever upp till.
Vårt råd är därför enkelt. Gör bedömningen med utgångspunkt i registerförteckningen, skriv ner den och ta upp den igen när verksamheten förändras. Det tar sällan mer än några arbetsdagar, och det ger er ett svar som håller.
— Jesper
Hjälp med bedömningen eller rollen
Evertrust tar uppdrag som externt dataskyddsombud, privacy counsel och GDPR-koordinator. Vi gör också GAP-analyser, GDPR-granskningar och konsekvensbedömningar för organisationer som vill veta var de står. Behöver ni ett ombud, eller vill ni ha en dokumenterad bedömning av om ni behöver ett, kan ni läsa mer om dataskyddsombud som konsulttjänst. Vill ni börja med en kartläggning finns våra GDPR-granskningar och DPIA. För att hålla ordning på registerförteckningen och efterlevnaden över tid har vi tagit fram GRC-plattformen Trustview.
Vanliga frågor
Krävs dataskyddsombud för företag med fler än 50 anställda?
Nej, antalet anställda avgör inte. Det som avgör är om ni är ett offentligt organ eller om er kärnverksamhet innebär storskalig övervakning eller storskalig behandling av känsliga uppgifter. Ett stort tillverkningsföretag kan sakna skyldighet, medan ett litet techbolag kan omfattas.
Måste kommunala bolag ha ett dataskyddsombud?
Inte automatiskt. Enligt IMY räknas kommunala och regionägda bolag inte som offentliga organ i det här sammanhanget. De ska pröva övervaknings- och känslighetskriterierna på samma sätt som privata företag.
Vad krävs för att bli dataskyddsombud?
GDPR kräver ingen särskild examen eller certifiering. Ombudet ska ha kunskap om dataskyddsrätt och praxis och kunna utföra uppgifterna. Kunskapsnivån ska stå i proportion till hur känslig och omfattande behandlingen är, och personen får inte ha uppgifter som skapar intressekonflikter.
Kan flera bolag i en koncern dela på ett dataskyddsombud?
Ja, en koncern kan utse ett gemensamt ombud om ombudet är lätt att nå från varje bolag. Myndigheter kan på motsvarande sätt dela ombud med hänsyn till sin organisation och storlek. I praktiken måste ombudet ha tid och resurser för hela uppdraget.
När gäller inte dataskyddsförordningen alls?
GDPR gäller inte för behandling som en privatperson gör för rent personliga ändamål eller i sitt hushåll. Den gäller inte heller för uppgifter som verkligen är anonymiserade. Organisationer som behandlar personuppgifter i sin verksamhet omfattas däremot nästan alltid, även när de inte behöver något ombud.
Källor
IMY: Måste vi utse ett dataskyddsombud?
IMY: Om dataskyddsombud i dataskyddsförordningen
EDPB: Dataskyddsombud, dataskyddsguide för små företag
Your Europe: Uppgiftsskydd enligt GDPR

