
Molnsäkerhet för ett företag handlar om att skydda data, identiteter och tjänster som körs hos en molnleverantör, och om att kunna visa att skyddet fungerar. Leverantören säkrar datacenter, hårdvara och den underliggande plattformen. Ni ansvarar alltid för era data, era användare, era konfigurationer och vem som får åtkomst. Det är i den ansvarsdelningen de flesta incidenter uppstår, och det är där GDPR och cybersäkerhetslagen ställer krav på er som organisation, oavsett vilken molntjänst ni valt.
Kort sagt
- Molnleverantören ansvarar för den fysiska infrastrukturen. Ert företag ansvarar alltid för data, identiteter, behörigheter och konfigurationer.
- De vanligaste riskerna är felkonfigurationer, för breda behörigheter, stulna inloggningsuppgifter och tredjepartsintegrationer som ingen har överblick över.
- GDPR kräver lämpliga tekniska och organisatoriska åtgärder, och cybersäkerhetslagen (NIS2) kräver bland annat riskanalys, leverantörskedjesäkerhet och incidentrapportering.
- En återkommande riskbedömning, tydliga leverantörsavtal och en övad incidentprocess är grunden. Tekniska verktyg fungerar först när ansvaret är fördelat.
- Ledningen behöver kunna visa underlag: riskanalyser, avtal, loggar och beslut. Det är dokumentationen som avgör hur ni står er vid en tillsyn eller incident.
Innehållsförteckning
- Vad molnsäkerhet betyder i praktiken
- De vanligaste riskerna i molnet
- Vad lagen kräver av er
- Så bedömer ni säkerheten i er molnmiljö
- Åtgärder som gör störst skillnad
- Övervakning, incidenter och ständig förbättring
- Så ser vi på molnsäkerhet
- Hjälp med molnsäkerhet från Evertrust
- Vanliga frågor
- Källor
Vad molnsäkerhet betyder i praktiken
När ni driver system i egna serverhallar äger ni hela säkerhetsansvaret. Flyttar ni till molnet lämnar ni över delar av driften, och därmed delar av ansvaret, till leverantören. Brittiska NCSC beskriver ansvaret som delat mellan kund och leverantör, men understryker att kunden alltid ansvarar för att tjänsten kan möta säkerhetsbehoven, att den konfigureras säkert och för vilka data som läggs in.
Hur gränsen dras beror på tjänstemodellen. Microsofts dokumentation om delat ansvar i molnet visar mönstret som gäller hos de stora plattformarna: leverantören ansvarar för fysiska värdar, fysiskt nätverk och datacenter, medan kunden i alla modeller ansvarar för kunddata, konfigurationer och inställningar samt identiteter och användare.
| Ansvarsområde | IaaS | PaaS | SaaS |
|---|---|---|---|
| Data, identiteter och behörigheter | Ni | Ni | Ni |
| Konfigurationer och inställningar | Ni | Ni | Ni |
| Klientenheter (datorer, mobiler) | Ni | Ni | Delat |
| Operativsystem och applikationer | Ni | Delat | Leverantören |
| Fysiska värdar, nätverk och datacenter | Leverantören | Leverantören | Leverantören |
Tabellen förklarar varför en SaaS-tjänst inte är “säker per automatik”. Leverantören patchar och driftar, men om en medarbetare delar en mapp publikt eller ett konto saknar flerfaktorsautentisering är det ert ansvar. För personuppgifter blir ansvaret dessutom juridiskt: ni är personuppgiftsansvarig och leverantören är normalt ert biträde. Vi har gått igenom den rollfördelningen i artikeln om molntjänster och GDPR.
De vanligaste riskerna i molnet
Hoten mot molnmiljöer liknar dem i egen drift, men konsekvenserna sprids snabbare eftersom allt är åtkomligt över internet. Microsoft listar i sin genomgång av datasäkerhet i molnet de risker som oftast leder till att data exponeras:
- Felkonfigurationer som gör lagringsytor eller databaser åtkomliga för obehöriga.
- För breda eller felhanterade behörigheter, till exempel administratörsroller som aldrig återkallas.
- Svaga eller stulna inloggningsuppgifter som ger angripare direkt åtkomst.
- Överdriven delning och mänskliga misstag, som länkar som delas utanför organisationen.
- Osäkra API:er och tredjepartsintegrationer där en extern app får mer åtkomst än den behöver.
- Skugg-IT, molntjänster som verksamheten börjat använda utan att IT eller dataskyddsfunktionen vet om det.
- Komplexitet i multimoln- och hybridmiljöer, där olika plattformar har olika standardinställningar.
Därtill kommer risker som inte är tekniska. IMY pekar i sina råd om säker användning av molntjänster på att leverantören, dess personal och underleverantörer kan komma åt informationen, att data kan behandlas utanför EU under andra lagar, att leverantören kan läggas ner eller köpas upp och att information kan förstöras eller bli oåtkomlig. EU:s cybersäkerhetsbyrå ENISA lyfter i sin molnsäkerhetsguide för små och medelstora företag också oväntade kostnader, inlåsning hos en leverantör, juridiska avbrott och frågor om utländsk jurisdiktion.
Det betyder att molnsäkerhet är lika mycket en fråga för juridik, inköp och ledning som för IT. En riskbild som bara täcker brandväggsregler missar halva hotbilden.
Vad lagen kräver av er
GDPR: lämplig säkerhet och kontroll över var data hamnar
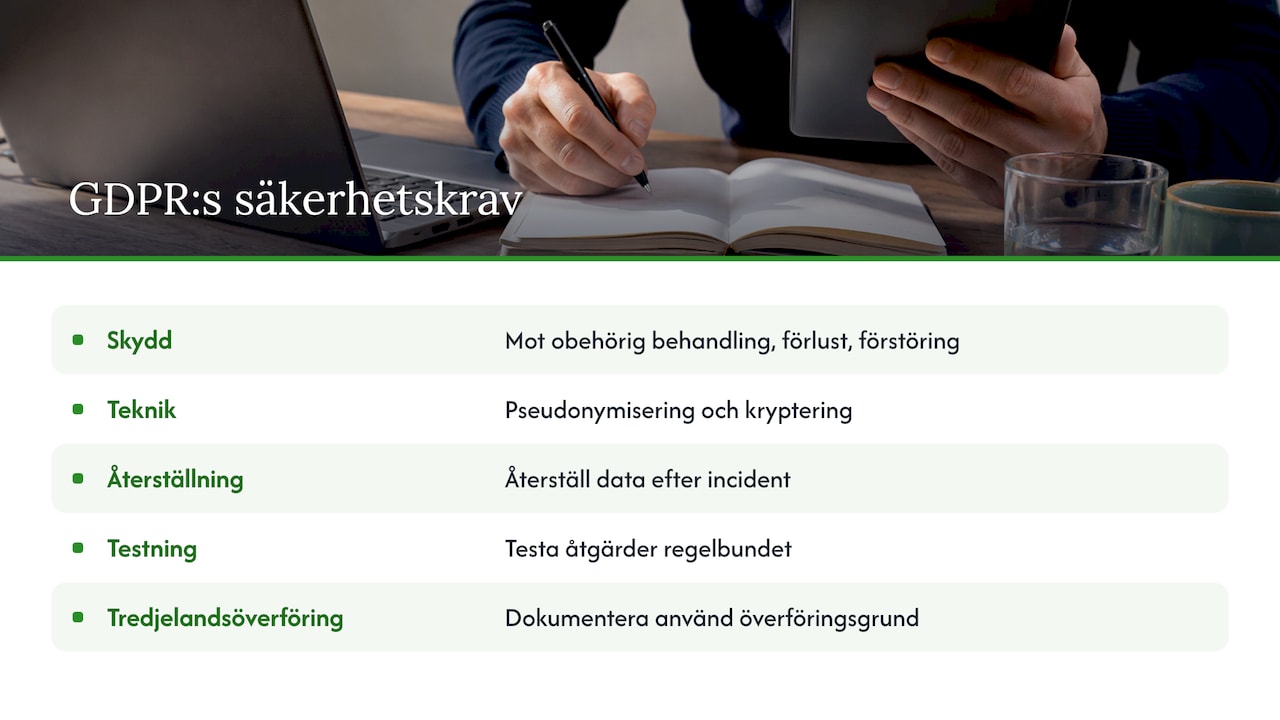
Dataskyddsförordningen säger inte vilka molntjänster ni får använda, men den kräver resultat. Enligt artikel 5.1 f och artikel 32 ska personuppgifter skyddas mot obehörig behandling, förlust och förstöring genom lämpliga tekniska och organisatoriska åtgärder. Artikel 32 nämner bland annat pseudonymisering och kryptering, förmågan att säkerställa konfidentialitet, integritet, tillgänglighet och motståndskraft, förmågan att återställa data efter en incident och ett förfarande för att regelbundet testa och utvärdera åtgärderna.
Lagrar eller supportar leverantören data utanför EU/EES är det en tredjelandsöverföring. För USA fattade EU-kommissionen den 10 juli 2023 ett beslut om adekvat skyddsnivå för organisationer som omfattas av EU-US Data Privacy Framework. Kontrollera därför om er leverantör och dess underbiträden är anslutna, och dokumentera vilken överföringsgrund ni använder. Hur ni granskar biträden steg för steg beskriver vi i guiden om leverantörsbedömning enligt GDPR.
Cybersäkerhetslagen: NIS2 i svensk lag
NIS2 genomförs i Sverige genom cybersäkerhetslagen (2025:1506). Verksamheter som omfattas ska enligt Energimyndighetens sammanfattning av lagen vidta lämpliga och proportionella åtgärder som minst omfattar riskanalys, incident- och kontinuitetshantering, leveranskedjesäkerhet, säkerhet vid förvärv och utveckling, utvärdering av åtgärdernas effektivitet, cyberhygien och utbildning, kryptografi, personalsäkerhet, åtkomstkontroll och vid behov flerfaktorsautentisering. För ett företag med verksamheten i molnet är leveranskedjan i praktiken molnleverantören, och kraven landar därmed direkt i era avtal och er leverantörsuppföljning. Bakgrunden till direktivet och NIS2-direktivets nya krav på ledningens ansvar är desamma i alla EU-länder, även om tillsynen organiseras nationellt.
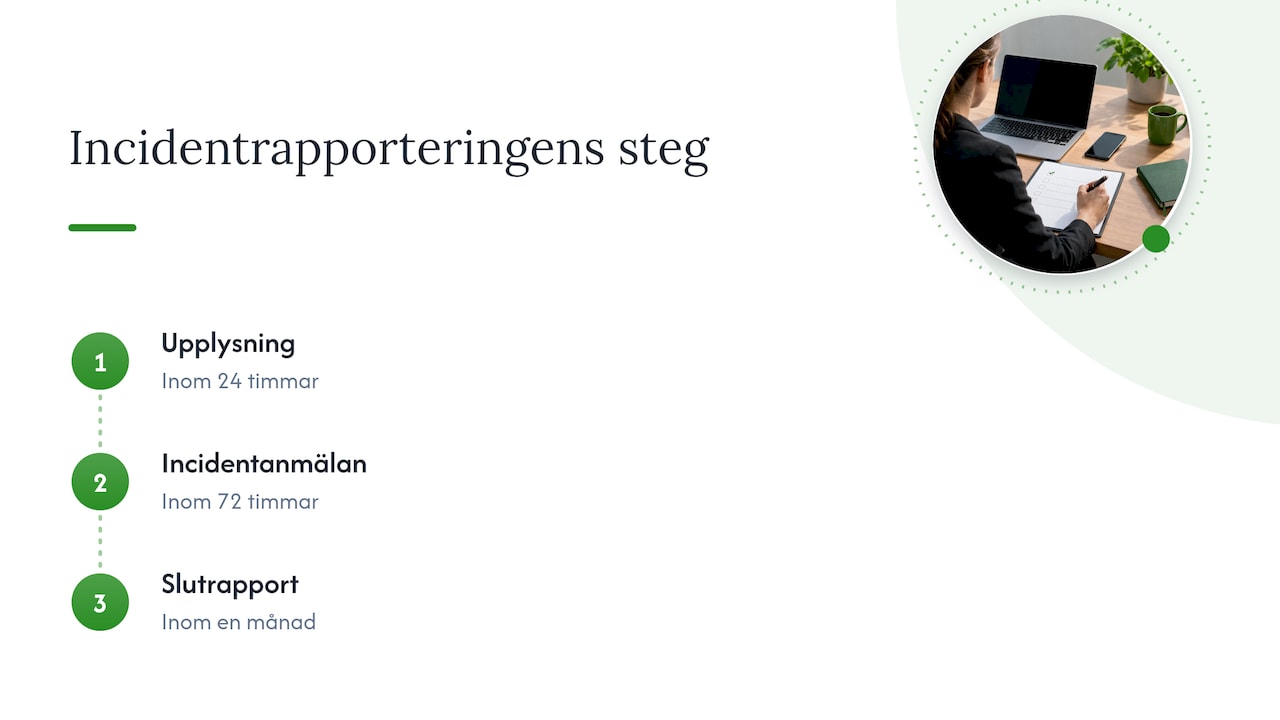
Ansvaret för den operativa cybersäkerheten har också flyttat. Sedan den 1 juli 2026 ligger cyberverksamheten hos Nationellt cybersäkerhetscenter (NCSC) vid FRA i stället för hos Myndigheten för civilt försvar, och betydande incidenter rapporteras till NCSC enligt föreskrifterna MCFFS 2026:8. Rapporteringen sker i tre steg: upplysning inom 24 timmar, incidentanmälan inom 72 timmar och slutrapport inom en månad. Vi går igenom varje steg i artikeln om NIS2-incidentrapportering, och vem i organisationen som bär ansvaret i NIS2 roller och ansvar.
För molntjänstleverantörer har EU dessutom angett när en incident räknas som betydande. Enligt genomförandeförordning (EU) 2024/2690 gäller det bland annat om tjänsten är helt otillgänglig i mer än 30 minuter, om mer än 5 procent av användarna eller mer än en miljon användare har begränsad åtkomst i över en timme, eller om uppgifters integritet, konfidentialitet eller autenticitet har komprometterats. Det är användbara tröskelvärden även när ni förhandlar servicenivåer med er egen leverantör.
Så bedömer ni säkerheten i er molnmiljö
En molnsäkerhetsbedömning är inte en engångsskanning. MSB:s vägledning om säkerhetsåtgärder i informationssystem anger att riskbedömning ska göras av produktionsmiljön i sin helhet och av enskilda system, och att säkerhetstester och granskning ska genomföras före driftsättning och inför förändringar. Vägledningen är skriven för statliga myndigheter, men logiken fungerar lika bra för ett privat företag. Arbeta i den här ordningen:
- Inventera. Lista alla molntjänster som används, även de som avdelningar köpt själva. Notera vilka data som ligger var, vem som äger tjänsten och var data lagras geografiskt.
- Klassa informationen. Personuppgifter, affärshemligheter och verksamhetskritiska system kräver olika skyddsnivåer. Utan klassning går det inte att avgöra vad som är “lämplig” säkerhet.
- Bedöm riskerna. ENISA rekommenderar att riskerna bedöms utifrån er egen situation, typ av tjänst och data, med en skala från 1 (mycket låg) till 5 (mycket hög) enligt ISO 27005. Väg sannolikhet mot konsekvens, och ta med de juridiska riskerna som tredjelandsöverföring och inlåsning. Den som vill ha en kortare introduktion till hur man bedömer säkerhetsrisker i verksamheten och prioriterar tillgångar kan börja där.
- Granska konfigurationer och behörigheter. Leta efter publika lagringsytor, saknad kryptering, öppna nätverksregler och för breda roller. De stora plattformarna har inbyggda verktyg för detta, men någon måste äga resultatet och åtgärda avvikelserna.
- Granska avtalen. Kontrollera att personuppgiftsbiträdesavtal, säkerhetsbilagor, underbiträden, exit-villkor och incidentvillkor matchar riskbedömningen.
- Gör en DPIA där den krävs. Behandlar ni känsliga personuppgifter eller stora mängder data i en ny molntjänst kan en konsekvensbedömning vara obligatorisk. Processen beskriver vi i DPIA-genomförande steg för steg.
- Besluta och följ upp. Ledningen beslutar om kvarstående risker, och bedömningen upprepas vid förändringar och minst årligen.
Åtgärder som gör störst skillnad
Många av riskerna ovan hanteras med grundläggande säkerhetshygien. Här är åtgärderna sorterade efter vad de skyddar mot:
| Åtgärd | Skyddar mot | Ägare |
|---|---|---|
| Flerfaktorsautentisering för alla konton, phishing-resistent för administratörer | Stulna inloggningsuppgifter | IT/CISO |
| Minsta möjliga behörighet och kvartalsvis behörighetsgranskning | För breda roller, kvarglömda konton | IT och chefer |
| Kryptering av data i vila och under överföring, med kontroll över nycklar | Dataläckage, obehörig åtkomst | IT/arkitektur |
| Säkra standardkonfigurationer och automatisk avvikelsekontroll | Felkonfigurationer | IT/drift |
| Godkännandeprocess för nya molntjänster och appintegrationer | Skugg-IT, osäkra API:er | IT och inköp |
| Säkerhetskopior som är separerade från produktionsmiljön och testade | Utpressningsvirus, förlorad data | IT/drift |
| Utbildning i säker delning och igenkänning av phishing | Mänskliga misstag, social manipulation | HR och säkerhet |
| Avtal med säkerhetskrav, revisionsrätt och exit-plan | Leverantörsrisk, inlåsning | Juridik och inköp |
Avtalsraden underskattas ofta. Standardvillkoren hos stora leverantörer går sällan att förhandla, men ni kan alltid välja tjänstenivå, region och tillval, och dokumentera varför valet räcker. Hur ni formulerar kraven när det finns förhandlingsutrymme går vi igenom i säkerhetskrav i IT-avtal.
Övervakning, incidenter och ständig förbättring
Säkerhet i molnet förändras varje gång någon skapar en resurs, ger en behörighet eller kopplar på en ny app. Därför behöver ni tre saker som löper hela tiden:
- Loggning och övervakning. Samla in inloggnings-, administrations- och åtkomstloggar från alla molntjänster på ett ställe och bestäm vem som agerar på larm, även utanför kontorstid.
- En övad incidentprocess. Bestäm i förväg vem som bedömer om en incident är betydande, vem som rapporterar till NCSC eller IMY och vem som informerar ledning och berörda. Med 24 timmar till första upplysningen finns ingen tid att skriva rutinen när incidenten väl är ett faktum.
- Uppföljning av effektiviteten. Både artikel 32 i GDPR och cybersäkerhetslagen kräver att ni utvärderar om åtgärderna fungerar. Det kan vara tekniska tester, behörighetsgranskningar, incidentövningar och en årlig genomgång i ledningen.
Det som binder ihop det är spårbarhet. När tillsynsmyndigheten eller en kund frågar ska ni kunna visa riskanalysen, beslutet, åtgärden och uppföljningen. Vad ledningen bör ha på plats beskriver vi i 90 dagar för ledningen att möta kraven enligt NIS2.
Så ser vi på molnsäkerhet
Ett vanligt antagande är att säkerheten är löst när man har valt en välrenommerad molnleverantör. Plattformen är sällan problemet. Problemet är det som ligger på kundens sida av ansvarslinjen: vem som har åtkomst, hur tjänsten är konfigurerad, vilka data som lagts in och vad som står i avtalet.
Vår erfarenhet är att molnsäkerhet blir hanterbar när juridik och informationssäkerhet arbetar tillsammans. En teknisk granskning utan koppling till GDPR, cybersäkerhetslagen och avtalen ger en lista med avvikelser men inget beslutsunderlag. En juridisk analys utan teknisk förankring ger dokument som inte speglar verkligheten. Därför kombinerar vi juridisk spetskompetens inom dataskydd och informationssäkerhet med praktiska, lättbegripliga lösningar.
Vi tycker också att dokumentationen ska leva. Riskanalyser, leverantörsbedömningar och incidenter hör hemma i ett system där de kan följas upp, inte i utspridda kalkylark. Det är skälet till att vi byggt Trustview, en plattform skapad av jurister och experter för att förenkla och automatisera compliance-arbetet enligt GDPR, ISO 27000, NIS2 och DORA.
Jesper
Hjälp med molnsäkerhet från Evertrust
Vill ni veta var ert företag står? Vi genomför säkerhetsgranskningar, GDPR-granskningar och konsekvensbedömningar (DPIA) som visar var ansvaret ligger, vilka risker som kvarstår och vad ni behöver åtgärda först. Vi kan också gå in som externt dataskyddsombud, informationssäkerhetsexpert eller interim compliance officer när ni behöver kapacitet under en period.

Läs mer om våra säkerhetsgranskningar och GAP-analyser, eller om ni behöver stöd vid en pågående händelse, vår incidentrådgivning och övriga konsulttjänster. För löpande uppföljning av risker, leverantörer och åtgärder finns GRC-plattformen Trustview.
Vanliga frågor
Är molnlagring säkert för företag?
Ja, när tjänsten är rätt vald, konfigurerad och avtalad. De stora leverantörerna har ofta ett starkare fysiskt och tekniskt skydd än ett enskilt företag kan bygga själv. Risken ligger främst i kundens del: behörigheter, delning, konfigurationer och kontroll över var data behandlas.
Vem ansvarar om data läcker från en molntjänst?
Det beror på orsaken, men för personuppgifter är ert företag personuppgiftsansvarigt och har alltid ett ansvar enligt GDPR. Leverantören ansvarar som biträde för det som avtalet och lagen lägger på den. Därför behöver avtalet tydligt reglera säkerhetsåtgärder, underbiträden och hur leverantören ska meddela er vid en incident.
Vilka molntjänster är lämpliga för företag?
Lämpliga tjänster är de som kan möta era säkerhetsbehov för den information ni tänker lagra. Börja med att klassa informationen och bedöma riskerna, och välj sedan tjänst, region och tillval utifrån det. Kontrollera att leverantören erbjuder ett personuppgiftsbiträdesavtal, flerfaktorsautentisering, kryptering, loggning och en tydlig exit-möjlighet.
Omfattas vårt företag av cybersäkerhetslagen?
Lagen gäller väsentliga och viktiga verksamhetsutövare i de sektorer som NIS2 pekar ut. Varje verksamhet behöver själv bedöma om den omfattas. Även företag utanför lagen påverkas ofta indirekt, eftersom kunder som omfattas ställer krav på sina leverantörer.
Källor
- NCSC (UK): Cloud security shared responsibility model
- Microsoft Learn: Delat ansvar i molnet
- Microsoft: Vad är datasäkerhet i molnet?
- IMY: Säker användning av molntjänster
- ENISA: Cloud Security Guide for SMEs
- IMY: Dataskyddsförordningen i fulltext
- IMY: Hur kan vi föra över personuppgifter till USA?
- Energimyndigheten: Om cybersäkerhetslagen för verksamhetsutövare
- MCF: Det här är cybersäkerhetslagen
- MCF: Rapportera en betydande incident enligt cybersäkerhetslagen
- EUR-Lex: Genomförandeförordning (EU) 2024/2690
- MSB: Vägledning om säkerhetsåtgärder i informationssystem

