
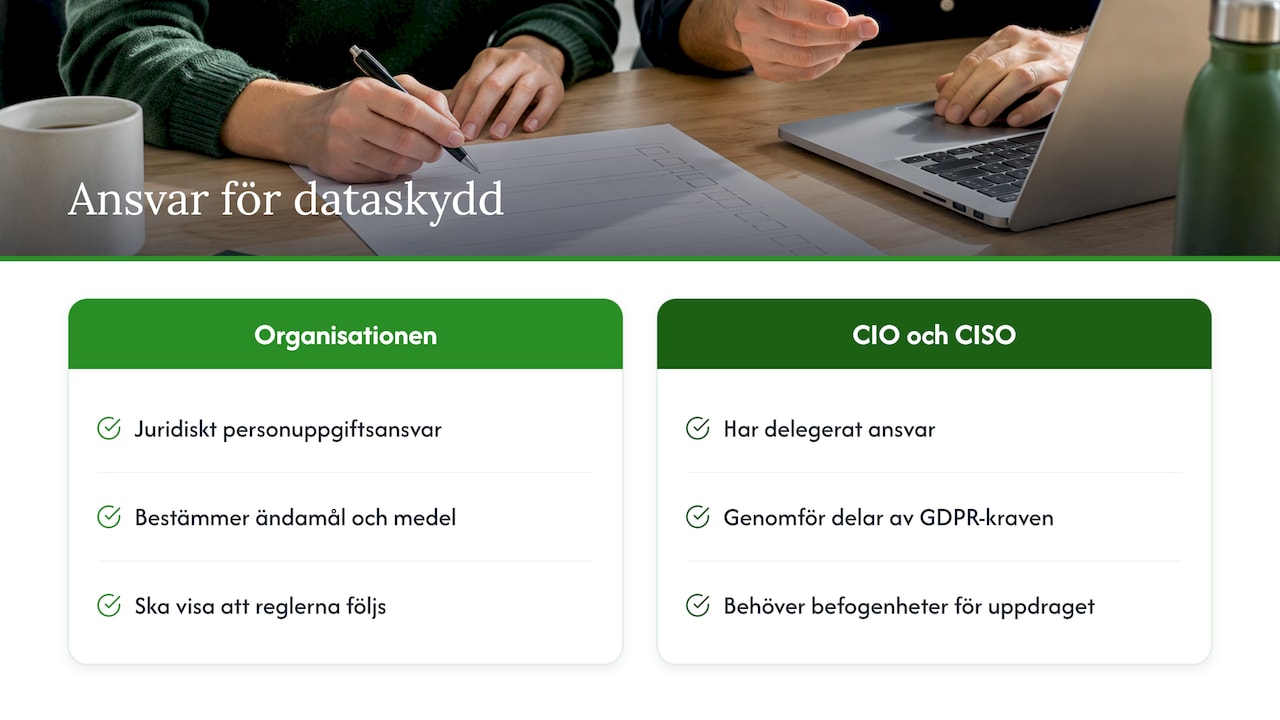
Enligt GDPR är det organisationen som har ansvaret för dataskyddet, inte CIO:n och inte CISO:n. Organisationen är personuppgiftsansvarig och kan aldrig lämna över det ansvaret. CIO:n ansvarar däremot för att it-miljön har de tekniska skydd som organisationen har beslutat om. CISO:n leder informationssäkerhetsarbetet och stöttar ledningen. Båda rollerna behöver ett tydligt mandat, en budget och en dokumenterad plats i styrningen. Annars hamnar de med ansvaret i praktiken utan befogenheter att ta det. Här går vi igenom vem som äger vad, var dataskyddsombudet passar in och hur ni visar att fördelningen fungerar.
Kort sagt
- Det är organisationen, som juridisk person, som är personuppgiftsansvarig. Ansvaret kan aldrig överlåtas, varken till CIO:n, CISO:n eller en leverantör.
- CIO:n står för det tekniska genomförandet: arkitektur, behörigheter, loggning, leverantörer och inbyggt dataskydd i systemen.
- CISO:n driver och samordnar informationssäkerheten. Ansvaret för själva informationen ligger ändå kvar hos verksamheten som äger risken.
- Dataskyddsombudet granskar och ger råd på egen hand, oberoende av andra. Ombudet ska inte leda det operativa arbetet.
- Skriv ner ansvar, mandat och beslutsvägar. Det är den dokumentationen som visar IMY att ni lever upp till ansvarsskyldigheten.
Innehållsförteckning
- Ansvaret ligger hos organisationen, inte hos titeln
- Vad CIO:n faktiskt ansvarar för
- CISO:ns ansvar för GDPR och informationssäkerhet
- Så fördelas ansvaret mellan rollerna
- Dataskyddsombudet kontrollerar men leder inte arbetet
- Fem uppgifter som CIO:n och CISO:n behöver kunna visa
- Vad otydligt ansvar kan kosta
- Cybersäkerhetslagen ger ledningen ett eget ansvar
- Så dokumenterar och följer ni upp ansvar och mandat
- Vårt perspektiv
- När ni behöver hjälp med fördelningen
- Vanliga frågor
- Källor
Ansvaret ligger hos organisationen, inte hos titeln
Ett vanligt missförstånd är att den som har “dataskydd” i sin rollbeskrivning också bär det juridiska ansvaret. Så fungerar det inte. Personuppgiftsansvarig är den som bestämmer ändamålen och medlen för behandlingen. I ett företag är det bolaget och i offentlig sektor myndigheten eller nämnden. Enligt IMY måste den personuppgiftsansvarige se till att behandlingen följer dataskyddsförordningen och vidta lämpliga tekniska och organisatoriska åtgärder utifrån riskerna för de registrerade.
IMY beskriver också att den personuppgiftsansvarige har det yttersta ansvaret för att kraven uppfylls, enligt principen om ansvarsskyldighet i artikel 5.2. Det innebär att ni ska kunna visa att reglerna följs, inte bara följa dem.
Ansvaret ligger alltså hos organisationen, och ledningen företräder organisationen. Att organisationen ytterst ansvarar betyder ändå inte att CIO:n och CISO:n saknar ansvar. De har ett delegerat ansvar: organisationen ger dem uppdrag att genomföra delar av det som GDPR kräver. Det delegerade ansvaret är verkligt, men det fungerar bara om det följs av befogenheter. Mer om var det juridiska ansvaret slutar och rollerna tar vid finns i vår genomgång av vem som egentligen svarar för GDPR.
Vad CIO:n faktiskt ansvarar för
CIO:n äger it-miljön som personuppgifterna finns i. Därför hamnar en stor del av de tekniska skyddsåtgärderna i GDPR i praktiken hos CIO:n. Det gäller oftast fem saker:
- Arkitektur och systemval. Nya system ska ha inbyggt dataskydd från början, med minimerade datafält, rimliga standardinställningar och möjlighet att radera uppgifter.
- Behörigheter och åtkomst. Medarbetare ska bara se det de behöver. Ett exempel på vad som händer annars är när medarbetare på Kronofogden kunde se obehörig information, vilket blev en anmäld personuppgiftsincident.
- Gallring och lagringstider. Systemen behöver tekniskt kunna gallra efter de lagringstider som verksamheten har bestämt.
- Leverantörer och molntjänster. CIO:n väljer ofta de leverantörer som blir personuppgiftsbiträden. GDPR kräver då att organisationen bara anlitar biträden som ger tillräckliga garantier om tekniska och organisatoriska åtgärder.
- Kunddata i affärssystemen. CRM, e-handel och marknadsautomation hör till de system där mest personuppgifter samlas. Det som krävs för GDPR och kunddata i företaget är i stor utsträckning frågor om systemets inställningar och hur det används.
CIO:n bestämmer däremot inte varför personuppgifterna behandlas. Ändamålen, rättslig grund och vilka uppgifter verksamheten behöver är verksamhetens beslut. CIO:n förverkligar de besluten tekniskt och säger ifrån när en lösning inte går att göra säker.
CISO:ns ansvar för GDPR och informationssäkerhet
CISO:n leder informationssäkerhetsarbetet och har ofta störst överlapp med GDPR:s säkerhetskrav i artikel 32. MSB beskriver informationssäkerhetssamordnarens roll som att driva arbetet och stötta ledningen och de andra rollerna som har ansvar för informationssäkerheten. Ansvaret för informationen ligger kvar hos riskägaren. Det är skrivet för offentlig sektor men fungerar lika bra i ett privat bolag.
För CISO:n innebär det i praktiken att:
- utforma och underhålla ledningssystemet för informationssäkerhet, ofta byggt på ISO 27001 och 27002
- leda risk- och sårbarhetsanalyser och föra fram de risker som verksamheten inte accepterar till beslut
- äga incidentprocessen och se till att personuppgiftsincidenter går vidare till dataskyddsbedömning direkt
- följa upp att säkerhetsåtgärderna fungerar, genom granskningar, tester och mätningar
- se till att medarbetarna får utbildning och att säkerheten fungerar i vardagen
Säkerhetsåtgärderna ska enligt MSB möta de risker som organisationen inte accepterar. Vilka risker som accepteras är ett beslut för ledningen, inte för CISO:n. Det är skillnaden mellan att driva arbetet och att äga risken.
Så fördelas ansvaret mellan rollerna
Tabellen visar en fördelning som fungerar i de flesta organisationer med fler än 50 anställda. Titlarna skiljer sig åt mellan organisationer, men gränserna mellan rollerna brukar se ut så här.
| Roll | Ansvar för dataskydd | Typiska beslut |
|---|---|---|
| Styrelse och VD | Ytterst ansvarig för organisationen som personuppgiftsansvarig | Riskaptit, resurser, policyer, delegering |
| Verksamhetschef eller informationsägare | Ändamål, rättslig grund och vilka uppgifter som behövs | Vad som behandlas och varför |
| CIO | Tekniskt genomförande och it-leverantörer | Systemval, arkitektur, behörighetsmodell |
| CISO | Leder och samordnar informationssäkerheten | Säkerhetskrav, riskmetod, incidentprocess |
| Dataskyddsombud | Oberoende kontroll och rådgivning | Inga verksamhetsbeslut, bara råd och rapportering |
| Personuppgiftsbiträde | Behandlar enligt instruktion och avtal | Egna säkerhetsåtgärder inom avtalets ramar |
MSB anser att informationssäkerhetsansvaret bör följa verksamhetsansvaret. Den chef som ansvarar för en verksamhet ansvarar då också för att informationen i den hanteras säkert. Samma vägledning säger att den som får ansvaret också ska få resurser, beslutsmandat och vara med när viktiga beslut fattas. En CISO som får höra om ett nytt system först när avtalet redan är signerat har alltså inte fått det mandat som MSB beskriver.
Dataskyddsombudet kontrollerar men leder inte arbetet
Dataskyddsombudet ska enligt artikel 38 i GDPR rapportera direkt till den högsta ledningen. Ombudet får inte ta emot instruktioner om hur uppdraget ska utföras. Enligt artikel 39 ska ombudet övervaka att GDPR följs, ge råd om konsekvensbedömningar och vara kontaktpunkt mot IMY.
Oberoendet påverkar hur ni kan organisera rollerna. Ombudet ska granska de beslut som CIO:n och CISO:n fattar. Om ombudet också fattar dem uppstår en intressekonflikt. Därför bör en CIO eller CISO i regel inte också vara dataskyddsombud, eftersom personen då skulle granska sina egna beslut om ändamål och medel. Vi beskriver gränsdragningen mer i genomgången av dataskyddsombudets ansvar och uppgifter och i artikeln om dataskyddsombud eller privacy manager.
Vi rekommenderar att CIO:n och CISO:n tar in ombudet tidigt, till exempel vid upphandlingar, större förändringar och incidenter. Ombudet blir inte ansvarigt för besluten, men organisationen får med sig dataskyddsperspektivet innan det blir dyrt att ändra. Om ni är osäkra på om ni behöver ett ombud överhuvudtaget kan ni läsa när ett dataskyddsombud krävs.
Fem uppgifter som CIO:n och CISO:n behöver kunna visa
Inbyggt dataskydd i nya system
Artikel 25 kräver dataskydd som är inbyggt och aktiverat som standard. I praktiken behövs en kontrollpunkt i projekt- och upphandlingsmodellen där dataskyddskraven ställs innan system väljs, inte efteråt.
Riskbedömningar och konsekvensbedömningar
När en behandling sannolikt innebär hög risk krävs en konsekvensbedömning (DPIA). IMY har påfört en sanktionsavgift på 300 000 kronor för att en konsekvensbedömning inte gjordes, i ett ärende som gällde en barn- och utbildningsnämnd. Verksamheten äger bedömningen, CISO:n står för riskmetoden och CIO:n beskriver den tekniska lösningen. Hur processen kan läggas upp visar vi i guiden till DPIA steg för steg.
Incidenthantering inom 72 timmar
En personuppgiftsincident ska anmälas till IMY utan onödigt dröjsmål och om möjligt inom 72 timmar, om det inte är osannolikt att den medför risk för de registrerade. I det beslutet fick Statens servicecenter sanktionsavgifter för bland annat sen anmälan. Klockan börjar gå när organisationen får kännedom om incidenten. Därför måste CISO:ns incidentprocess och dataskyddsbedömningen vara kopplade till varandra från första timmen.
Leverantörs- och biträdeskontroll
CIO:n upphandlar och CISO:n ställer säkerhetskraven. Organisationen ansvarar ändå för att biträdet faktiskt lever upp till dem. Avtalet räcker inte på egen hand, utan leverantören behöver granskas regelbundet. Läs mer i vår artikel om leverantörsbedömning enligt GDPR.
AI-tjänster och nya verktyg
Generativ AI har gjort frågan om ansvar mer akut. DIGG rekommenderar att den som planerar att använda generativ AI bedömer riskerna innan behandlingen börjar och sedan följer användningen löpande ur ett säkerhetsperspektiv. Riktlinjerna är skrivna för offentlig förvaltning, men samma ordning gäller i ett bolag: risken bedöms först och verktyget införs sedan. Den som köper in AI-verktyget behöver alltså också se till att riskbedömningen görs.
Vad otydligt ansvar kan kosta
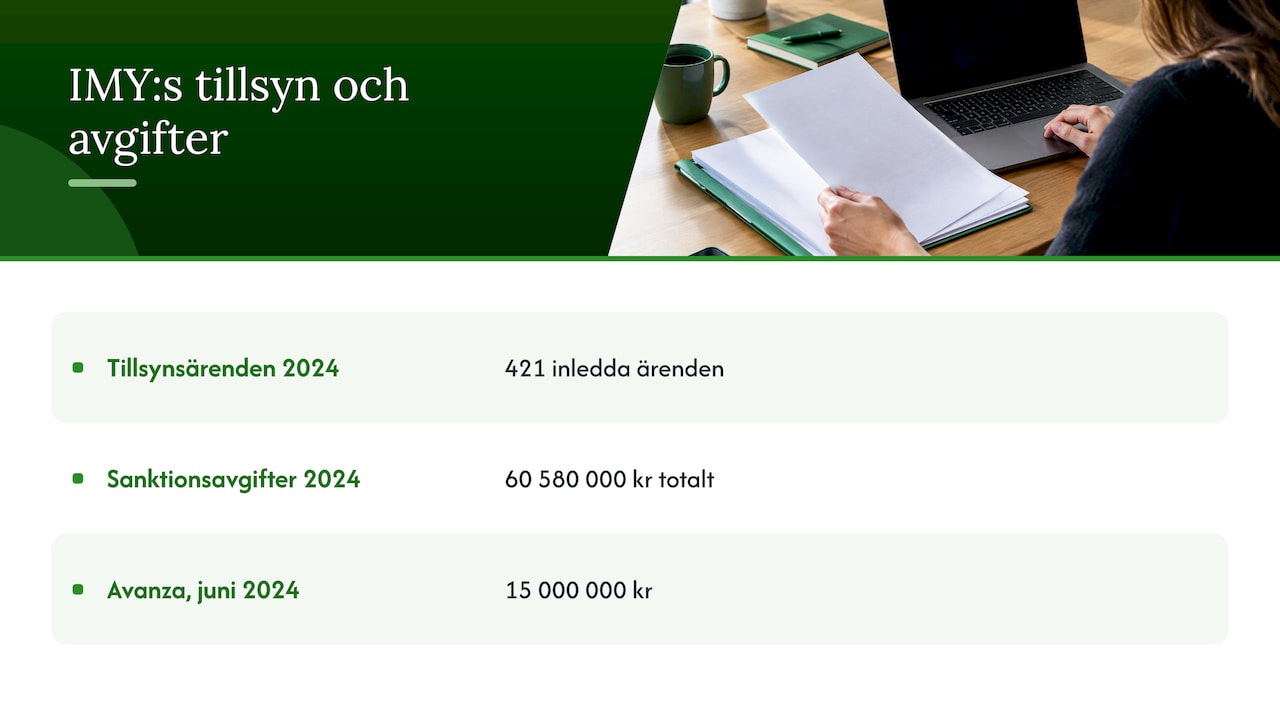
IMY:s tillsyn är aktiv. Under 2024 inledde myndigheten 421 tillsynsärenden och beslutade om sanktionsavgifter på totalt 60 580 000 kronor. Flera av de största besluten gäller just det område som CIO:n och CISO:n ansvarar för.
IMY beslutade i juni 2024 att Avanza Bank skulle betala 15 000 000 kronor för överträdelser av artiklarna 5.1 f och 32.1, alltså kraven på säkerhet och konfidentialitet. I ett annat ärende bedömde IMY att ett bolag som mejlat kunduppgifter till fel mottagare inte hade vidtagit lämpliga säkerhetsåtgärder mot den mänskliga faktorn.
Avgifterna riktas mot organisationen. Internt följer frågorna ändå ansvarskedjan: vem beslutade om lösningen, vem bedömde risken och vem visste om bristen. Den som har en dokumenterad ansvarsfördelning kan svara på de frågorna. Den som saknar den har svårt att visa IMY att organisationen lever upp till ansvarsskyldigheten.
Cybersäkerhetslagen ger ledningen ett eget ansvar
För verksamheter som omfattas av cybersäkerhetslagen, som genomför NIS2-direktivet i Sverige, gäller nu också ett tydligt ledningsansvar för cybersäkerheten. NCSC beskriver att lagen gör cybersäkerhet till en strategisk ledningsfråga, där ledningen bland annat ska känna till organisationens cybersäkerhetsrisker.
För CIO:n och CISO:n betyder det två saker. Den rapportering de redan gör om säkerhetsrisker får nu stöd i lag, och ledningen behöver den för att kunna ta sitt ansvar. Dessutom kan arbetet med GDPR och cybersäkerhet bedrivas i ett och samma system med en gemensam riskmodell, i stället för två parallella spår.
Så dokumenterar och följer ni upp ansvar och mandat
MSB rekommenderar att informationssäkerhetsarbetet integreras i verksamhetsstyrningen, alltså i ansvarsfördelning, riskhantering, planering och budget. I praktiken behövs fem dokument:
- Ett delegeringsbeslut från VD eller styrelse som anger vad CIO:n, CISO:n och verksamhetscheferna ansvarar för och vilka beslut de får fatta.
- En dataskyddspolicy och en informationssäkerhetspolicy som hänvisar till varandra och använder samma rollbegrepp.
- Ett register över behandlingar där varje behandling har en utsedd ägare i verksamheten och ett eller flera system med en teknisk ansvarig.
- En process för riskbeslut som visar vem som får acceptera vilka risker och hur besluten dokumenteras.
- En årlig uppföljning till ledningen med incidenter, avvikelser, genomförda bedömningar och dataskyddsombudets iakttagelser.
Att hålla dokumenten aktuella är svårare än att ta fram dem. När rollerna byter personer, systemen byts ut och leverantörerna ändras blir dokumenten snabbt inaktuella om ingen ansvarar för att uppdatera dem. Därför lägger allt fler organisationer register, riskbeslut och uppföljning i ett gemensamt verktyg i stället för i separata dokument.
Vårt perspektiv
Det vi ser oftast är inte att CIO:n eller CISO:n slarvar. Problemet är att ingen har skrivit ner var deras ansvar slutar och verksamhetens tar vid. Då faller beslut mellan stolarna: it tror att verksamheten har bedömt risken och verksamheten tror att it har gjort det.
Vi tycker att en CIO eller CISO ska kräva ett skriftligt mandat innan hen tar sig an dataskyddsfrågorna. Det är ingen formalitet, eftersom mandatet är det som gör att ansvaret går att ta. Med mandatet följer budget, en plats i projekten och rätt att stoppa en lösning som inte håller.
Vi tycker också att dataskydd och informationssäkerhet ska styras tillsammans. GDPR, ISO 27001, NIS2 och DORA ställer i grunden samma frågor om risk, åtgärd och uppföljning. Därför har vi byggt Trustview, där organisationen kan hantera regelefterlevnaden enligt flera regelverk på ett ställe. Det är också därför vi som jurister och säkerhetsexperter arbetar nära både ledningen och it.
Jesper
När ni behöver hjälp med fördelningen
Evertrust hjälper organisationer att reda ut ansvaret mellan ledning, it, säkerhet och verksamhet. Vi kartlägger hur det ser ut i dag med en GDPR-granskning, tar fram delegeringar och processer och kan ta rollen som externt dataskyddsombud, GDPR-koordinator eller interim compliance officer när det saknas resurser internt. Läs mer om vår rådgivning och våra konsulttjänster.

Vill ni samla dataskydd och informationssäkerhet i ett verktyg kan ni titta närmare på GRC-plattformen Trustview. Där hanterar ni regelefterlevnad enligt GDPR, ISO 27000, DORA, NIS2 och e-privacy på ett ställe.
Vanliga frågor
Kan CIO:n bli personligt ansvarig enligt GDPR?
Nej, det är organisationen som är personuppgiftsansvarig och som sanktionsavgifterna riktas mot. CIO:n har ett delegerat ansvar inom organisationen och kan få arbetsrättsliga följder om ansvaret inte sköts. För verksamheter som omfattas av cybersäkerhetslagen har ledningen dessutom ett eget ansvar för cybersäkerheten.
Kan CISO:n vara dataskyddsombud?
I regel inte, eftersom ombudet ska kunna granska säkerhetsbesluten oberoende och utan intressekonflikt. En CISO som själv beslutar om säkerhetsåtgärderna skulle då granska sina egna beslut. Många organisationer väljer i stället ett externt dataskyddsombud som samarbetar nära CISO:n.
Vem ansvarar för att anmäla en personuppgiftsincident?
Anmälan görs av organisationen som personuppgiftsansvarig, utan onödigt dröjsmål och om möjligt inom 72 timmar. Internt bör det stå i incidentprocessen vem som beslutar om anmälan, oftast en utsedd person i ledningen med stöd av CISO:n och dataskyddsombudet.
Vem äger risken när CIO:n inför ett nytt system?
Risken ägs av den verksamhet som ska använda systemet och bestämmer varför personuppgifterna behandlas. CIO:n ansvarar för den tekniska lösningen och CISO:n för riskmetoden. Beslutet om att acceptera den kvarstående risken fattas av verksamheten eller ledningen.
Källor
IMY: Personuppgiftsansvariga och personuppgiftsbiträden
IMY: Rättsligt tolkningsstöd
IMY: Dataskyddsförordningen i fulltext
MSB: Ledningens roll inom informationssäkerhet
IMY: Praxisbeslut
IMY: Beslut om Statens servicecenter (2020)
DIGG: Bedöm riskerna med användningen av generativ AI
IMY: Årsredovisning 2024
IMY: Beslut om Avanza Bank (2024)
IMY: Sanktionsavgift mot bolag som skickat kunduppgifter fel
NCSC: Cybersäkerhetslagen för ledningen
GDPR och kunddata i företaget

