
En tredjelandsöverföring är laglig endast om den har stöd i kapitel V i GDPR: adekvans, lämpliga skyddsåtgärder som standardavtalsklausuler (SCC) eller bindande företagsbestämmelser (BCR), eller ett snävt undantag enligt artikel 49. Saknas ett adekvansbeslut måste organisationen göra en överföringsanalys (TIA) innan SCC kan användas. Första steget är alltid detsamma: kartlägg vilka faktiska dataflöden som går till tredjeland, oavsett vad avtalen påstår.
Kort sagt:
- En tredjelandsöverföring kräver att personenhemdata lämnas till ett land utanför EU/EES eller en organisation i ett sådant land, vilket ofta sker via avtal eller skyddsåtgärder.
- Fysisk lagring utanför EU/EES räcker inte som indikator om dataåtkomst i tredjeland, eftersom åtkomst kan ske via fjärrsupport, molntjänst eller underleverantörer.
- SCC krävs ofta tillsammans med en genomförd överföringsanalys för att säkerställa att lagstiftningen i mottagarlandet inte undergräver skyddet, särskilt efter Schrems II.
- Kontroll över krypteringsnycklar, pseudonymisering och tydlig dokumentation av faktiska dataflöden är nyckeln för att tekniska skydd hålls vid granskning.
- Underhållet av en tydlig bevislåda, inklusive aktuella bilagor och regelbundna omprövningar, är avgörande för att styrka lagligheten av dataskyddet vid tillsyn.
Innehållsförteckning
- Vad räknas som en tredjelandsöverföring enligt GDPR?
- Rättsliga vägar: adekvans, skyddsåtgärder och undantag
- Schrems II och överföringsanalysen (TIA) steg för steg
- Tekniska åtgärder som faktiskt håller vid granskning
- Bevislåda och löpande uppföljning
- Så arbetar Evertrust praktiskt med tredjelandsöverföringar
- Behöver du hjälp att sätta processen i drift?
- Källor
- Vanliga frågor
Vad räknas som en tredjelandsöverföring enligt GDPR?
Europeiska dataskyddsstyrelsen (EDPB) har slagit fast tre kumulativa kriterier för när en behandling ska räknas som en överföring till tredjeland. Alla tre måste vara uppfyllda samtidigt, annars faller situationen utanför kapitel V.
- En personuppgiftsansvarig eller ett personuppgiftsbiträde omfattas av GDPR för den aktuella behandlingen.
- Den aktören lämnar över eller ger tillgång till personuppgifter till en annan mottagare.
- Mottagaren befinner sig i ett land utanför EU/EES eller är en internationell organisation.
Det tredje kriteriet är där de flesta missbedömer situationen. EDPB:s riktlinjer om samspelet mellan artikel 3 och kapitel V klargör att fysisk lagring inom EU inte spelar någon roll om en aktör i tredjeland ändå har åtkomst till uppgifterna. Ett klassiskt exempel: molntjänsten lagrar allt i Frankfurt, men leverantörens supportteam i Indien loggar in för felsökning. Det är en överföring. Samma sak gäller fjärrsupport från underleverantörer, telemetridata som skickas till analysverktyg utanför EU/EES, och underbiträden som i sin tur anlitar egna underleverantörer i tredjeland utan att detta framgår tydligt av huvudavtalet.
Rättsliga vägar: adekvans, skyddsåtgärder och undantag
Tre kanaler i kapitel V gör en överföring laglig, och de rangordnas i praktiken efter hur mycket administration de kräver.
- Adekvansbeslut (artikel 45). Europeiska kommissionen kan besluta att ett land ger en skyddsnivå som är väsentligen likvärdig EU:s. Överföring kan då ske utan ytterligare skyddsåtgärder. Men adekvans gäller inte hela länder per automatik i alla lägen. EU:s och USA:s dataskyddsram (Data Privacy Framework, DPF) gäller enbart amerikanska mottagare som faktiskt är certifierade. En amerikansk molnleverantör utan certifiering omfattas inte, oavsett vad säljaren hävdar.
- Lämpliga skyddsåtgärder (artikel 46). SCC är det vanligaste verktyget när adekvans saknas. BCR fungerar bäst för koncerner med återkommande interna överföringar men kräver godkännande från en tillsynsmyndighet, vilket tar tid. Certifiering som transferverktyg är en övervägande ovanlig mekanism i praktiken. EDPB:s riktlinjer om certifiering ställer krav på ackreditering och bindande åtaganden från importören som gör mekanismen tyngre att sätta upp än vad många tror.
- Derogationer (artikel 49). Uttryckligt samtycke, avtalsnödvändighet eller viktiga skäl av allmänt intresse kan i enskilda fall motivera en överföring. Dessa undantag är tänkta för tillfälliga, icke-repetitiva situationer, inte som permanent grund för löpande dataflöden till en molnleverantör.
Schrems II och överföringsanalysen (TIA) steg för steg
EU-domstolens Schrems II-avgörande innebar att SCC inte längre räcker på egen hand. Avtalet skyddar inte mot att en tredjelandsmyndighet ändå kan begära ut uppgifter enligt lokal lag, så organisationen måste själv bedöma den risken innan överföringen påbörjas.
EDPB:s rekommendationer 01/2020 beskriver arbetsgången i sex steg:
- Kartlägg alla överföringar, inklusive de som sker via underbiträden och supportkanaler.
- Identifiera vilken överföringsmekanism som används för varje flöde.
- Bedöm om mottagarlandets lagstiftning i praktiken undergräver skyddsnivån, till exempel genom övervakningslagar utan rättsmedel.
- Identifiera och anta kompletterande åtgärder om bedömningen visar en risk.
- Genomför de nödvändiga formella stegen för att implementera åtgärderna.
- Ompröva bedömningen regelbundet och vid förändringar i lag eller leverantörskedja.
En TIA som håller vid tillsyn levererar fyra saker: en dokumenterad landriskbedömning, tekniska bevis på att skyddsåtgärderna faktiskt fungerar, en bedömd residualrisk och en konkret åtgärdsplan om risken inte är acceptabel.
Proffstips: Skriv aldrig TIA:n som ett generiskt juridiskt dokument. Bind varje slutsats till ett specifikt dataflöde, en specifik mottagare och en specifik teknisk konfiguration. En TIA som bara refererar till “molntjänsten” i allmänna ordalag håller inte om Integritetsskyddsmyndigheten (IMY) frågar.
Tekniska åtgärder som faktiskt håller vid granskning
SCC och en TIA på papper räcker sällan. Det som avgör om skyddsåtgärderna håller i praktiken är den tekniska arkitekturen bakom avtalet.
Kontroll över krypteringsnycklar är ofta den mest avgörande faktorn. Med BYOK (Bring Your Own Key), EKM (External Key Management) eller en egen HSM (Hardware Security Module) behåller organisationen nyckelhanteringen inom EU/EES, vilket gör att en tredjelandsmyndighet som tvingar fram utlämnande från leverantören ändå inte får läsbar data. Det är precis den typ av kompletterande åtgärd som EDPB:s rekommendationer om supplementary measures pekar ut som verkningsfull.
Andra mönster som fungerar i drift:
- Klientsidekryptering innan data lämnar EU/EES, så att leverantören i tredjeland aldrig hanterar klartext.
- Pseudonymisering eller tokenisering av identifierande fält, kombinerat med en separat nyckel som stannar i EU.
- Split-arkitektur där själva persondatan hålls i en EU-instans medan endast aggregerad eller avidentifierad data delas globalt.
- Just-in-time-åtkomst (JIT) för supportpersonal i tredjeland, med tidsbegränsade behörigheter i stället för stående access.
- Detaljerad åtkomstloggning och platsbindning som visar exakt vem som öppnat vilken post och varifrån.
IMY pekar på att vardagliga verktyg som analysplattformar och supportfunktioner ofta är dolda källor till överföring som organisationer underskattar. Den vanligaste fallgropen är att lita på leverantörens egna påståenden om “EU-datacenter” utan att verifiera hela kedjan av underbiträden, inklusive de som leverantören själv anlitar utan att alltid informera kunden.
Bevislåda och löpande uppföljning
Det som avgör en tillsyn är sällan avtalstexten i sig, utan om organisationen kan visa att avtalet speglar verkligheten.
- SCC-paketet med realistiska bilagor. Bilagorna ska beskriva faktiska dataflöden, lagringstider och tekniska skyddsåtgärder, inte generiska mallformuleringar.
- En aktuell underbiträdeslista med platsuppgifter för varje länk i kedjan, inte bara första ledet.
- Koppling mellan TIA och DPIA, med versionshantering som visar när och varför bedömningen har uppdaterats.
- Rutiner för omprövning som triggas av namngivna händelser: ny lagstiftning i mottagarlandet, byte av underleverantör, eller ändrad teknisk konfiguration.
Så arbetar Evertrust praktiskt med tredjelandsöverföringar
Det vanligaste misstaget är att betrakta SCC som en engångsuppgift, ett dokument som undertecknas och sedan läggs i en pärm. Bilagorna måste spegla verkliga flöden, annars faller de vid första granskning. Ett annat återkommande fel är att luta sig mot artikel 49 som en permanent lösning för löpande leverantörsrelationer, trots att undantagen är byggda för engångssituationer.
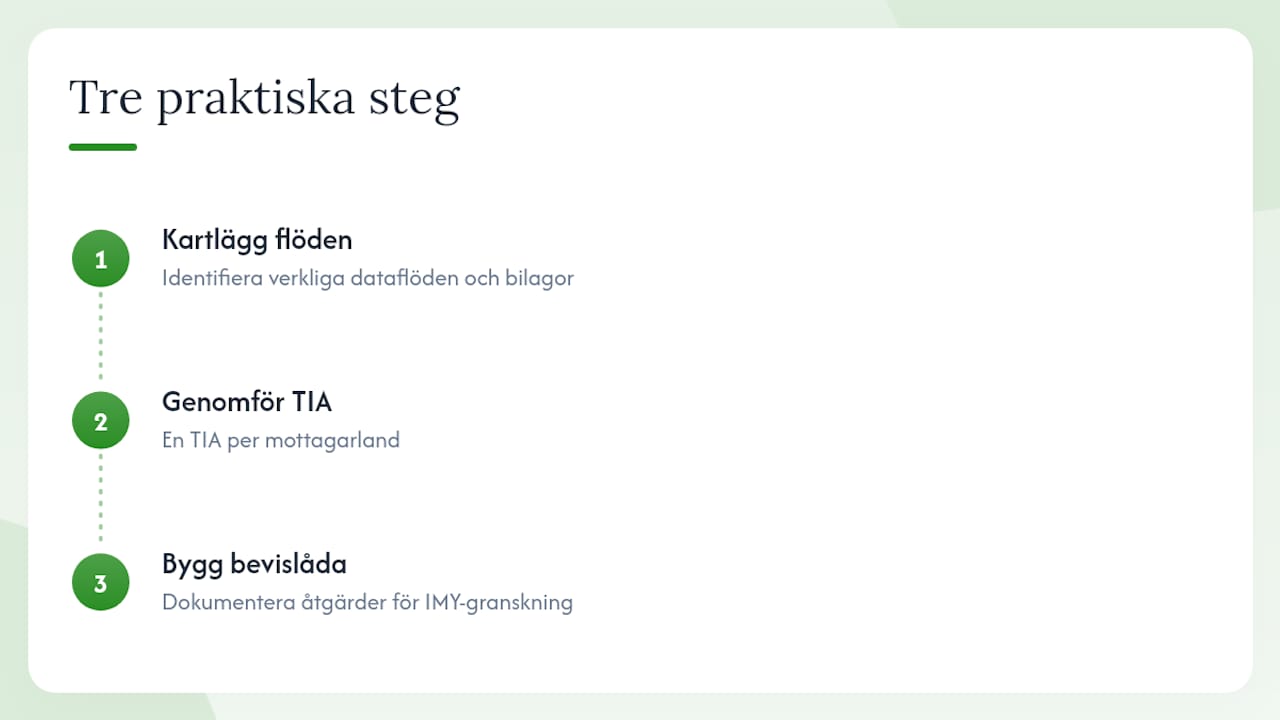
Ett rådgivningsuppdrag hos Evertrust brukar följa samma logik som beskrivs ovan: kartlägg de faktiska flödena, genomför en TIA per mottagarland och bygg en bevislåda som håller om IMY ringer.
Behöver du hjälp att sätta processen i drift?
Det finns möjligheter att få hjälp med en strukturerad genomgång av varje tredjelandsflöde, från kartläggning till färdig bevislåda. Skillnaden mot att göra det internt är sällan kunskapen, utan tiden att göra jobbet grundligt innan en tillsynsmyndighet ställer frågan.

Ett uppdrag kan omfatta kartläggning av mottagare som tar emot personuppgifter, en TIA per land och mekanism, SCC-bilagor anpassade till tekniska flöden samt rådgivning kring tekniska kompletteringar. Extern dataskyddsombudstjänst kan erbjudas för löpande uppföljning i stället för ett engångsprojekt. Läs mer om hur en TIA genomförs i praktiken och boka en genomgång av era dataflöden innan nästa tillsynsärende landar på skrivbordet.
Källor
För den som vill verifiera juridiken själv är EDPB:s och kommissionens texter förstahandskällor. EDPB:s rekommendationer om kompletterande åtgärder och riktlinjerna om kapitel V:s tillämpning är obligatorisk läsning för alla som bygger en TIA-process. Kommissionens sida om adekvansbeslut håller aktuell status på vilka länder och ramverk som gäller. IMY:s vägledning om tredjelandsöverföring ger ett svenskt tillsynsperspektiv med konkreta exempel.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
- EDPB Guidelines 05/2021 — interplay between Article 3 and Chapter V
- European Commission — adequacy decisions
- IMY — Överföring av personuppgifter till tredjeland
Vanliga frågor
Vad säger artikel 15 i GDPR om tredjelandsöverföring?
Den registrerade har rätt att få veta om personuppgifterna överförs till tredjeland eller en internationell organisation, samt vilka skyddsåtgärder som gäller för överföringen.
Vad säger artikel 14 i GDPR om tredjelandsöverföring?
Den personuppgiftsansvariga måste informera om en eventuell tredjelandsöverföring redan när uppgifterna samlas in från någon annan än den registrerade själv, inklusive vilken rättslig grund enligt kapitel V som används.
Vilka länder räknas som tredjeland enligt GDPR?
Alla länder utanför EU/EES räknas som tredjeland, oavsett om de har ett adekvansbeslut eller inte. Norge, Island och Liechtenstein räknas inte som tredjeland eftersom de ingår i EES.
Vad innebär artikel 32 i GDPR för dataöverföringar?
Lämpliga tekniska och organisatoriska åtgärder krävs för att säkerställa en säkerhetsnivå som motsvarar risken, vilket i tredjelandssammanhang ofta betyder kryptering, pseudonymisering och strikt åtkomststyrning som en del av de kompletterande åtgärderna efter en TIA.
Räcker standardavtalsklausuler (SCC) alltid för en laglig tredjelandsöverföring?
Nej. Efter Schrems II måste SCC kompletteras med en överföringsanalys som visar att mottagarlandets lagstiftning inte undergräver skyddet, och vid behov med tekniska åtgärder som kryptering med EU-kontrollerade nycklar.

