
En informationssäkerhetskonsult ansvarar för att identifiera och hantera informationsrisker, bygga styrdokument och ledningssystem, samt leda åtgärdsarbete och incidenthantering. Rollen kombinerar riskanalys, policyarbete och praktiskt säkerhetsstöd, ofta i linje med MSB:s metodstöd och standarderna ISO/IEC 27001 och 27002. Vi på Evertrust möter frågan ofta: den korta förklaringen är att konsulten gör det systematiska säkerhetsarbetet görbart i vardagen.
Kort sagt:
- En riskanalys samlar riskägare, systemägare och experter för att värdera hot och konsekvenser; riskägaren behåller ansvaret för åtgärderna även när konsulten leder arbetet.
- ISO/IEC 27001 ger struktur åt ledningssystemet, medan ISO/IEC 27002 hjälper verksamheten att välja kontroller; policyerna behöver ägare och regelbunden uppdatering när verksamheten förändras.
- Skyddsåtgärder ska stå i proportion till risken och väga in teknik, kostnad och behandlingens art och omfattning, inte bara teknisk möjlighet.
- Vid personuppgiftsincidenter ska verksamheten dokumentera händelsen, berörda uppgifter, följder och åtgärder samt bedöma om och när tillsynsmyndigheten ska underrättas enligt gällande tidsfrist.
- Klargör före start om uppdraget gäller en avgränsad analys eller löpande stöd, och skriv ned mandatet när konsulten tillfälligt leder säkerhetsfunktionen.
Innehållsförteckning
- Rollens omfång: typiska arbetsuppgifter och arbetsformer
- Riskhantering och riskanalys: hur konsulten leder arbetet
- Styrdokument, ISMS och standarder — vad konsulten levererar
- Tekniska och organisatoriska säkerhetsåtgärder konsulten bedömer
- Utbildning och kommunikation — hur konsulten höjer medvetenheten
- Incidenthantering och personuppgiftsincidenter — konsultens roll vid händelse
- Kompetenser och karriärväg: vad arbetsgivare söker
- Typiska leveranser: konkreta produkter och rapporter från konsultuppdrag
- CISO-rollens mandat, ansvar och samordning
- Vanliga utmaningar och hur en konsult hanterar dem i praktiken
- Kundperspektivet: hur man anlitar och väljer informationssäkerhetskonsult
- Verktyg och mjukvaror som används i konsultuppdrag inom informationssäkerhet
- Evertrusts perspektiv och praktiska erfarenheter
- Så kan vi hjälpa dig vidare med informationssäkerheten
- Vanliga frågor
- Källor
Rollens omfång: typiska arbetsuppgifter och arbetsformer
En informationssäkerhetskonsult arbetar oftast i två spår samtidigt: avgränsade projektleveranser och löpande stöd till verksamheten. Projekten har ett tydligt slutdatum, till exempel en riskanalys eller en GAP-analys inför en revision. Det löpande arbetet handlar snarare om att hålla styrdokument levande och svara på frågor när verksamheten förändras.
I praktiken rör sig arbetsuppgifterna mellan flera nivåer, från det konkreta till det strategiska:
- Inventera och klassa informationstillgångar utifrån känslighet och verksamhetskritik.
- Ta fram eller uppdatera policyer, riktlinjer och instruktioner.
- Kravställa säkerhet gentemot leverantörer och IT-system.
- Granska tekniska lösningar ur ett säkerhetsperspektiv, till exempel behörighetsmodeller eller nätverksarkitektur.
Konsulten samarbetar löpande med ledningen, IT-avdelningen, juridik och verksamhetens egna systemägare. Utan den samverkan blir policyer ofta dokument som aldrig når verkligheten.
Riskhantering och riskanalys: hur konsulten leder arbetet
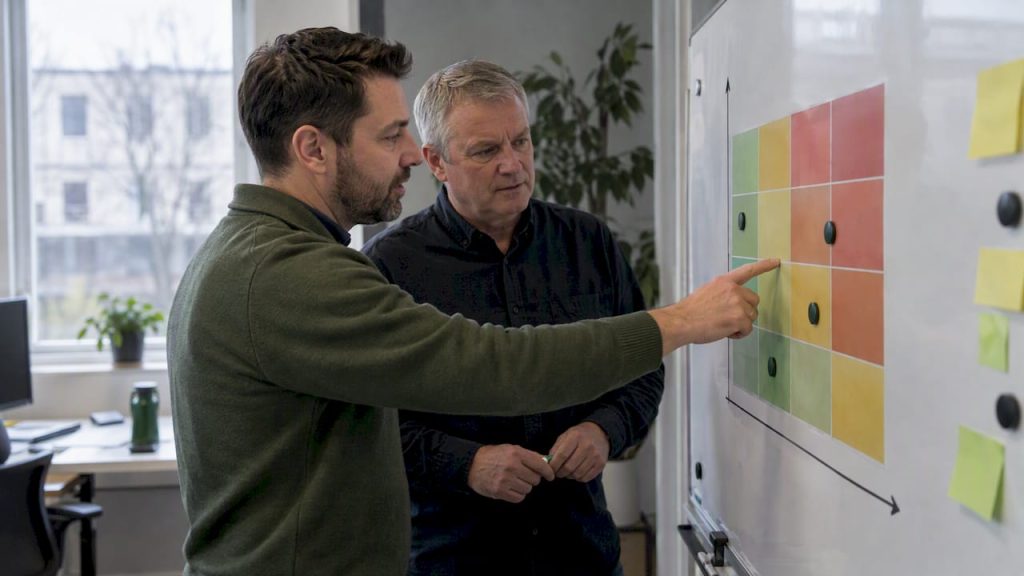
Riskanalysen är kärnan i det systematiska säkerhetsarbetet. Enligt MSB:s vägledning för riskanalys genomförs den i tre steg: identifiering av hot och sårbarheter, värdering av sannolikhet och konsekvens, samt förslag på åtgärder. Konsulten agerar oftast som analysledare och har då ett tydligt ansvar för hela processen.
- Förbereda och kalla: analysledaren bjuder in riskägare, systemägare och ämnesexperter som känner verksamheten eller tekniken.
- Genomföra analysen: gruppen identifierar risker tillsammans, ofta i workshopform, och värderar dem utifrån en gemensam skala.
- Dokumentera och följa upp: resultatet samlas i ett riskregister som blir underlag för en konkret åtgärdsplan med ansvariga och deadlines.
Riskägaren behåller alltid det formella ansvaret för att risken hanteras, även när konsulten leder själva analysarbetet.
Proffstips: Boka alltid en uppföljning av åtgärdsplanen redan när riskanalysen avslutas, annars riskerar den att bli liggande.
Styrdokument, ISMS och standarder — vad konsulten levererar
Ett ledningssystem för informationssäkerhet, ofta kallat ISMS, är den struktur som binder samman policyer, roller och uppföljning. Konsultens roll är att hjälpa till att bygga ramverket så att det går att granska och underhålla över tid, inte bara skriva ett dokument som sedan samlar damm.
ISO/IEC 27001 används vanligen som strukturen för själva ledningssystemet, medan ISO/IEC 27002 ger konkreta kontroller att välja mellan. Hela ISO 2700X-familjen fungerar som ett gemensamt språk mellan konsult och kund.
Typiska dokument konsulten tar fram eller reviderar:
- Övergripande informationssäkerhetspolicy beslutad av ledningen.
- Riktlinjer för specifika områden, exempelvis molntjänster eller distansarbete.
- Instruktioner för medarbetare, till exempel hur en incident ska rapporteras.
Tekniska och organisatoriska säkerhetsåtgärder konsulten bedömer
När riskerna är kartlagda handlar nästa steg om att föreslå rätt åtgärder, och här skiljer man ofta på tekniska och organisatoriska insatser. IMY:s vägledning om säkerhetsåtgärder lyfter fram att lämplighet alltid bedöms utifrån faktorer som den senaste utvecklingen, kostnad, behandlingens art och omfattning, inte enbart vad som är tekniskt möjligt.
Tekniska åtgärder konsulten brukar föreslå:
- Flerfaktorsautentisering för känsliga system.
- Kryptering av data i vila och under överföring.
- Loggning och övervakning för att upptäcka avvikelser.
- Nätverkssegmentering för att begränsa spridning vid intrång.
Organisatoriska åtgärder väger minst lika tungt:
- Tydliga behörighetsrutiner med regelbunden översyn.
- Definierade roller och ansvar för säkerhetsarbetet.
- Återkommande utbildning och medvetandehöjande insatser.
Lämplig säkerhetsnivå bestäms alltid i relation till risken, enligt IMY:s principer för säkerhetsåtgärder: en åtgärd som är rimlig för en liten personalkatalog kan vara otillräcklig för ett system med känsliga personuppgifter.
Utbildning och kommunikation — hur konsulten höjer medvetenheten
Styrdokument och tekniska åtgärder gör begränsad nytta om medarbetarna inte förstår varför de finns. Konsulten tar därför ofta fram utbildningsplaner anpassade efter målgrupp: ledningen behöver förstå risk och ansvar, medan medarbetare i den dagliga driften behöver konkreta rutiner att följa.
Vanliga inslag i utbildningsinsatserna:
- Fiktiva case som illustrerar en incident utan att peka ut verkliga händelser eller personer.
- Praktiska övningar, till exempel hur man känner igen ett nätfiskeförsök.
- Kort, återkommande kommunikation snarare än en enda längre utbildning per år.
- Rapportering till ledningen om vad som genomförts och vilka risker som kvarstår.
Löpande kommunikation är ofta det som avgör om säkerhetsarbetet upplevs som relevant eller som ett påbud uppifrån.
Incidenthantering och personuppgiftsincidenter — konsultens roll vid händelse
När en incident inträffar är konsultens första uppgift att hjälpa verksamheten bedöma risken för de registrerades rättigheter och friheter, inte bara den tekniska omfattningen. Den bedömningen styr hur snabbt och till vem händelsen behöver kommuniceras.
IMY:s vägledning om hantering av personuppgiftsincidenter kräver dokumentation av vad som hänt, vilka uppgifter som drabbats, konsekvenser och vilka åtgärder som vidtagits. Den dokumentationen används sedan för att hitta brister i det löpande arbetet, inte bara för att uppfylla ett formellt krav.
- Bedöma riskens omfattning för de registrerade så snart händelsen upptäcks.
- Dokumentera händelseförlopp, påverkade uppgifter och vidtagna åtgärder.
- Avgöra om anmälan till tillsynsmyndigheten blir aktuell och kontrollera den gällande tidsfristen.
- Sammanställa lärdomar som underlag för förbättrade rutiner.
Proffstips: Förbered en mall för incidentdokumentation innan något händer, så kan verksamheten fokusera på att hantera händelsen i stället för att leta efter rätt format.
Kompetenser och karriärväg: vad arbetsgivare söker
Arbetsgivare efterfrågar sällan en enda profil utan en kombination av teknisk förståelse, juridisk insikt och förmåga att kommunicera med både ledning och IT-personal. Rent tekniskt djup räcker inte om konsulten inte kan förklara varför en åtgärd behövs för en styrelse som inte arbetar med IT dagligen.
- Erfarenhet av riskanalysarbete och ledningssystem enligt ISO 27001 eller liknande ramverk.
- Förståelse för dataskyddslagstiftning och hur den samspelar med informationssäkerhet.
- Förmåga att skriva begripliga styrdokument, inte bara tekniskt korrekta.
- Vana vid att presentera risk och status för en ledningsgrupp.
Många tar sig in i rollen via IT-drift, revision eller juridik, och bygger sedan på med praktisk erfarenhet från faktiska riskanalyser och incidenter.
Typiska leveranser: konkreta produkter och rapporter från konsultuppdrag
En uppdragsgivare bör kunna förvänta sig konkreta, användbara leveranser snarare än enbart muntlig rådgivning.
- Riskanalysrapport: identifierade risker, värdering och rekommenderade åtgärder, kort till medel tidsinsats.
- Konsekvensbedömning (DPIA): djupare analys vid behandling som innebär hög risk för registrerade, medel insats.
- Åtgärdsplan: konkreta aktiviteter med ansvarig och tidpunkt, bygger direkt på riskanalysen.
- ISMS-dokumentation: policyer, riktlinjer och instruktioner samlade i en struktur som går att revidera.
- Revisionsplan: underlag för återkommande uppföljning, ofta omfattande insats första gången den tas fram.
CISO-rollens mandat, ansvar och samordning
CISO-rollen, eller informationssäkerhetschef, skiljer sig från konsultrollen genom att den är en intern funktion med formellt mandat i organisationen. MSB:s metodstöd om organisation beskriver att mandatet ofta omfattar kravställning gentemot verksamheten, intern kontroll och rapportering till ledningen.
En konsult kliver ofta in för att stötta eller tillfälligt bemanna den funktionen, särskilt i organisationer som saknar en etablerad CISO-roll. Samordningen mellan CISO och riskägare är central: CISO utformar och förvaltar ramverket för riskhantering, medan riskägarna i verksamheten ansvarar för den operativa hanteringen och uppföljningen av sina egna risker.
I praktiken innebär det att CISO, eller den konsult som fyller funktionen, behöver:
- Säkerställa att roller och ansvar för säkerhetsarbetet är tydligt fördelade i organisationen.
- Driva forum eller råd där säkerhetsfrågor lyfts från olika delar av verksamheten.
- Rapportera status och risk till ledningen på ett sätt som går att agera på.
- Samordna mellan IT, juridik och affärsverksamhet så att säkerhetskrav inte blir isolerade IT-frågor.
När en extern konsult tar den rollen interimt blir det extra viktigt att mandatet är skriftligt definierat från start, annars riskerar beslut att fastna mellan konsulten och den ordinarie ledningen.
Vanliga utmaningar och hur en konsult hanterar dem i praktiken
Den vanligaste utmaningen är inte tekniken utan förankringen: styrdokument som tas fram utan att verksamheten är med i processen blir sällan använda. En erfaren konsult löser det genom att involvera riskägare och systemägare redan i riskanalysen, inte först när policyn ska skrivas under.
En annan återkommande utmaning är resursbrist. Många organisationer har varken tid eller kompetens att driva säkerhetsarbetet löpande internt, vilket är en av anledningarna till att interima roller eller löpande konsultstöd efterfrågas.
Ytterligare en utmaning är att hålla styrdokument aktuella när verksamheten förändras snabbare än dokumentationen hinner uppdateras. Praktiska lösningar som konsulter ofta använder:
- Korta, återkommande avstämningar i stället för en stor årlig genomgång.
- Enkla mallar som gör det lättare för verksamheten att själv flagga förändringar.
- Tydlig ägare för varje styrdokument, så ansvaret för uppdatering inte faller mellan stolarna.
Slutligen är kommunikationsglappet mellan teknik och ledning en klassisk utmaning. Den hanteras bäst genom att konsulten översätter risk till konsekvens för verksamheten, exempelvis vad ett avbrott skulle betyda i praktiken, i stället för att enbart redovisa tekniska sårbarheter.
Kundperspektivet: hur man anlitar och väljer informationssäkerhetskonsult
Att välja rätt konsult handlar främst om att matcha uppdragets karaktär med rätt kompetensprofil. En kortare riskanalys kräver en annan typ av stöd än ett längre uppdrag som interim CISO eller dataskyddsombud.
Några frågor som är värda att ställa innan ett uppdrag inleds:
- Vilken erfarenhet har konsulten av liknande verksamheter eller branscher?
- Hur ser leveransen ut i praktiken: rapporter, workshops, löpande rådgivning eller en kombination?
- Hur samverkar konsulten med befintlig IT-avdelning och juridisk funktion?
- Vilken tidsram gäller för uppdraget, och vad händer efter att det avslutas?
Det är också värt att klargöra om uppdraget är ett avgränsat projekt, exempelvis en GAP-analys inför en revision, eller ett löpande engagemang som en extern dataskyddsombudsroll. Den distinktionen påverkar både pris och hur uppdraget bör följas upp.
Många organisationer väljer att kombinera en inledande kartläggning, till exempel en riskanalys eller GAP-analys, med ett löpande stöd därefter. Det ger en tydlig startpunkt samtidigt som säkerhetsarbetet inte stannar av när den första rapporten är levererad.
Verktyg och mjukvaror som används i konsultuppdrag inom informationssäkerhet
Konsultuppdrag inom informationssäkerhet stöds i dag ofta av digitala verktyg snarare än enbart Word-dokument och kalkylark, särskilt när ledningssystemet ska hållas levande över tid. Ett GRC-verktyg, kort för styrning, riskhantering och regelefterlevnad, samlar riskregister, åtgärdsplaner och styrdokument på ett ställe som går att följa upp kontinuerligt.
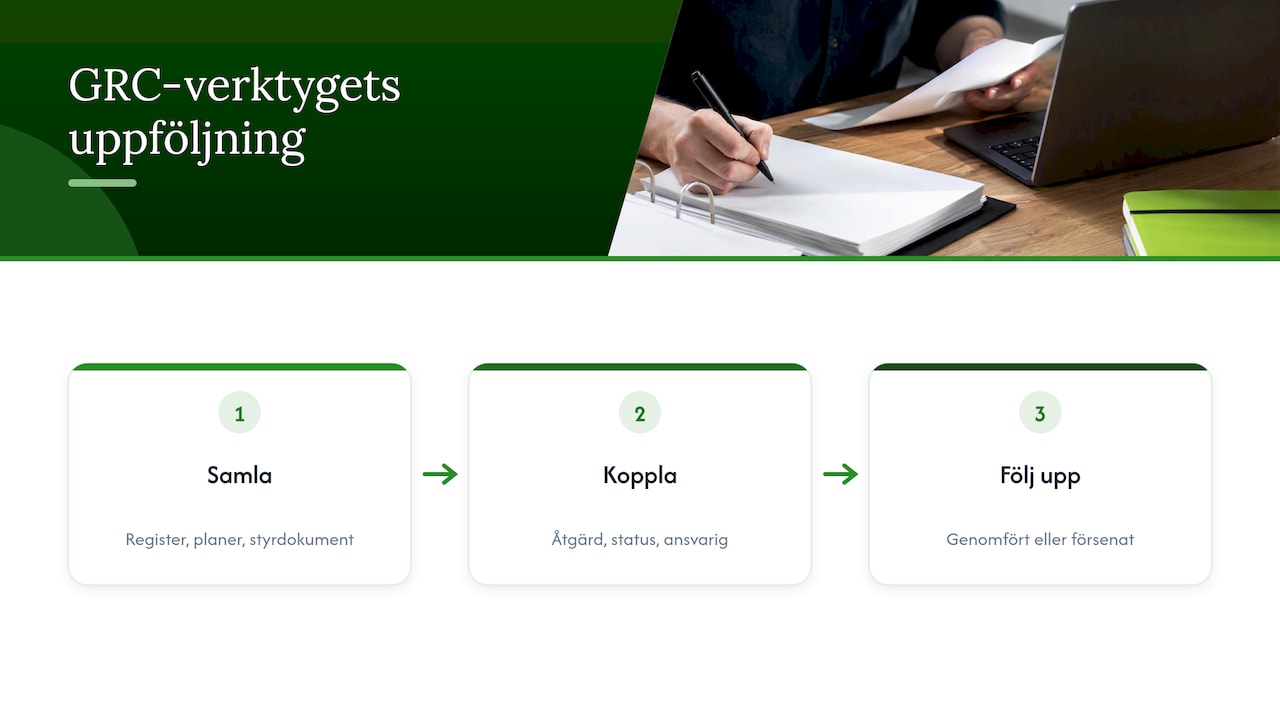
Det gör det enklare att hålla koll på vilka åtgärder som är genomförda, vilka som är försenade och vem som är ansvarig, i stället för att informationen ligger spridd i olika filer. Vår egen plattform Trustview är byggd för just den typen av löpande regelefterlevnad kopplad till GDPR, ISO 27000, DORA och NIS2.
Utöver ett GRC-verktyg använder konsulter ofta separata mallar för riskanalys och konsekvensbedömning, samt enklare projektverktyg för att hålla ordning på åtgärdsplaner mellan möten. Valet av verktyg beror i hög grad på organisationens storlek: en mindre verksamhet klarar sig ofta med strukturerade mallar, medan en större organisation med flera regelverk att förhålla sig till får mer nytta av ett samlat system.
Evertrusts perspektiv och praktiska erfarenheter
Det som ofta förvånar kunder är hur mycket av arbetet som handlar om översättning, inte teknik. En riskanalys är sällan svår att genomföra tekniskt, men att få ledningen att faktiskt agera på resultatet kräver att risken paketeras i affärstermer. Vi ser det tydligast i uppdrag som dataskyddsombud och DPIA-stöd, där juridisk och teknisk kompetens måste mötas i samma rekommendation för att bli användbar.
— Jesper
Så kan vi hjälpa dig vidare med informationssäkerheten
Om du känner igen behovet av riskanalys, styrdokument eller löpande säkerhetsstöd finns det sällan anledning att vänta till nästa revision. Vi erbjuder rådgivning och konsulttjänster inom informationssäkerhet och dataskydd, inklusive rollen som extern dataskyddsombud, samt risk- och konsekvensbedömningar för er som behöver en strukturerad genomgång innan nästa steg.
För organisationer som vill höja den interna medvetenheten finns också utbildningar inom GDPR, och för löpande uppföljning av regelefterlevnad kan plattformen Trustview vara ett naturligt nästa steg. Hör av dig så går vi igenom vad som passar just er verksamhet.
Vanliga frågor
Vad gör en informationssäkerhetsspecialist?
En informationssäkerhetsspecialist arbetar med att identifiera risker, föreslå tekniska och organisatoriska skyddsåtgärder samt stötta verksamheten i att följa styrdokument och standarder. Rollen liknar konsultens men är ofta mer tekniskt inriktad på specifika system eller lösningar snarare än det övergripande ledningssystemet.
Vad gör en informationssäkerhetssamordnare?
En informationssäkerhetssamordnare, ibland kallad CISO, leder och samordnar informationssäkerhetsarbetet internt genom att kravställa gentemot verksamheten, följa upp risker och rapportera till ledningen. Till skillnad från en extern konsult har samordnaren ett löpande, formellt mandat i organisationen.
Vad tjänar en IT-konsult?
Lönen för en IT-konsult varierar kraftigt beroende på specialisering, erfarenhet och uppdragets omfattning, och det finns ingen enskild etablerad siffra som gäller generellt för informationssäkerhetskonsulter. Den som vill ha en rättvisande bild bör jämföra flera aktuella lönestatistikkällor för just den nisch och erfarenhetsnivå som är relevant.
Vad ingår i informationssäkerheten?
Informationssäkerhet omfattar arbetet med att skydda informationstillgångars konfidentialitet, riktighet och tillgänglighet genom en kombination av tekniska åtgärder, organisatoriska rutiner och styrdokument. Det inkluderar bland annat riskanalys, klassning av information, behörighetsstyrning och hantering av personuppgiftsincidenter.

