
CISO:n leder, samordnar och driver organisationens systematiska informationssäkerhetsarbete. Det formella ansvaret för att verksamheten följer GDPR, cybersäkerhetslagen eller säkerhetsskyddslagen ligger däremot kvar hos ledningen och de ordinarie verksamhetsansvariga. CISO:ns ansvar för compliance handlar alltså om att se till att kraven blir kända, omsätts i styrning och åtgärder, följs upp och rapporteras. Det kräver ett mandat som är nedskrivet, inte bara underförstått. Nedan går vi igenom hur ansvaret fördelas, vilka regelverk som landar på CISO:ns bord, vilka tidsfrister som gäller vid incidenter och hur rapporteringen till ledning och styrelse bör se ut.
Kort sagt
- CISO:n är strategiskt stöd och samordnare. Verksamhetsansvaret, och därmed det juridiska ansvaret, ligger hos ledningen och verksamhetsägarna.
- Mandat och rapporteringsväg ska vara fastställda skriftligt, så att rollen håller även när det uppstår konflikter internt.
- GDPR, cybersäkerhetslagen (i kraft sedan 15 januari 2026) och för vissa verksamheter säkerhetsskyddslagen styr CISO:ns arbete med risker, åtgärder och incidenter.
- Dataskyddsombudet ska vara oberoende och granskande. Att slå ihop CISO-rollen med ombudsrollen skapar lätt intressekonflikter.
- Rapportering till ledning och styrelse ska vara begriplig och leda till beslut: läget, de väsentliga riskerna och vad som behöver prioriteras.
Innehållsförteckning
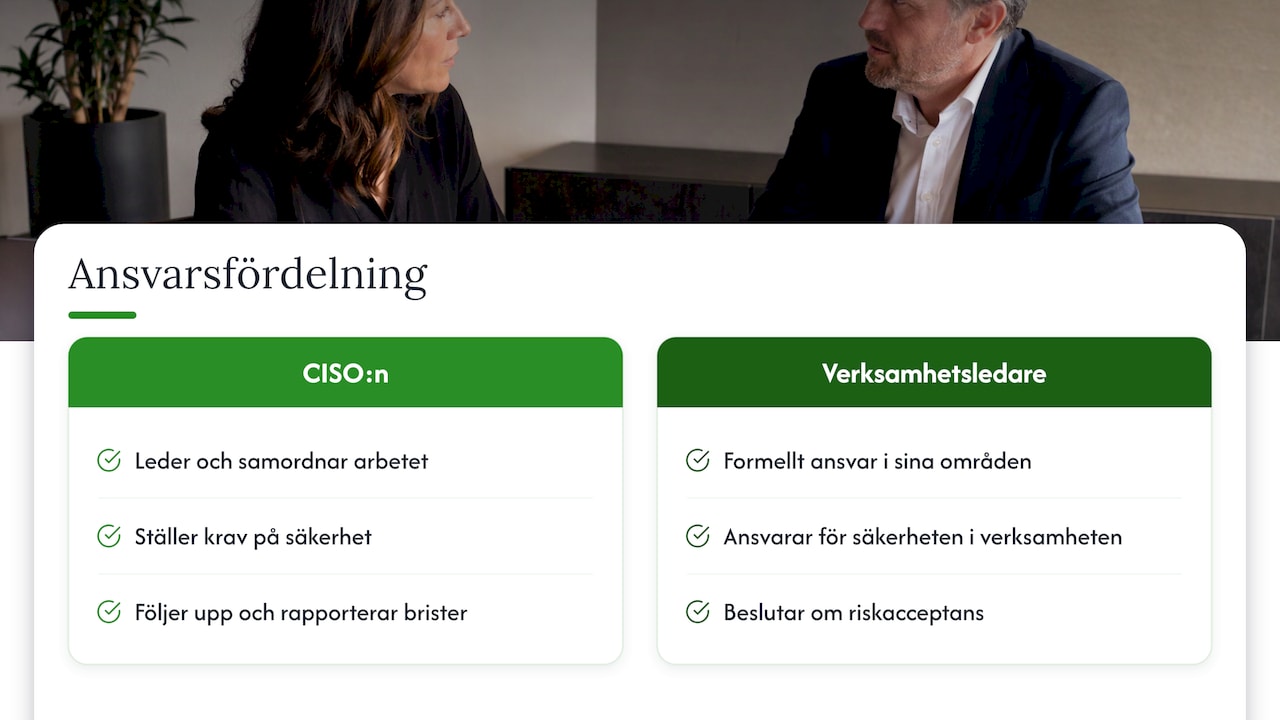
- Vad CISO:n ansvarar för, och vad som ligger kvar hos ledningen
- Ansvarsfördelningen: vem svarar för vad?
- Regelverken som landar på CISO:ns bord
- Arbetsuppgifterna i praktiken
- Incidenter: tidsfristerna CISO:n måste kunna
- Så rapporterar CISO:n till ledning och styrelse
- Vanliga fallgropar i CISO-rollen
- Vår syn: CISO:n gör ledningens ansvar hanterbart
- Stöd när CISO-rollen behöver förstärkas
- Vanliga frågor
- Källor
Vad CISO:n ansvarar för, och vad som ligger kvar hos ledningen
Den vanligaste missuppfattningen om CISO-rollen är att den som har titeln också “äger” informationssäkerheten. Så är det inte. Enligt MSB:s metodstöd för informationssäkerhet har CISO:n det övergripande ansvaret för att leda, samordna och driva det systematiska arbetet, medan det formella verksamhetsansvaret stannar hos de ordinarie verksamhetsledarna. CISO:n fungerar som ett strategiskt stöd till både ledningen och de andra ansvariga rollerna.
I praktiken betyder det att en ekonomichef fortfarande ansvarar för säkerheten i ekonomisystemet, och att HR-chefen ansvarar för hur personaldata hanteras. CISO:n ser till att de har rätt krav, rätt verktyg och rätt uppföljning. MSB beskriver uppgifterna som att förvalta styrdokumenten, kravställa säkerhet i projekt, kontrollera och följa upp informationssäkerheten internt samt rapportera brister i hur styrdokumenten följs.
Skillnaden är inte akademisk. Om CISO:n i praktiken tar över riskägandet blir det oklart vem som fattar beslut om att acceptera en risk, och vem som ska svara för beslutet när en tillsynsmyndighet ställer frågor. En tydlig ansvarsmodell skyddar både organisationen och CISO:n personligen.
Mandatet ska vara nedskrivet
MSB betonar att CISO:ns mandat och rapporteringsplikt ska vara tydligt fastställda, så att det inte råder tveksamhet om rollen vid interna tvister eller konflikter. Ett bra mandat svarar på fyra frågor:
- Vilka beslut får CISO:n fatta själv, till exempel att stoppa en driftsättning som bryter mot policyn?
- Vilka beslut ska lyftas till ledningen, till exempel att acceptera en hög restrisk?
- Till vem rapporterar CISO:n, hur ofta och i vilken form?
- Vilken rätt har CISO:n att begära information och genomföra kontroller i verksamheten?
Mandatet bör beslutas av ledningen och hänvisas till i informationssäkerhetspolicyn och övriga styrdokument, så att det går att peka på när det verkligen behövs.
Ansvarsfördelningen: vem svarar för vad?
Compliance fungerar bara när varje roll vet var dess ansvar börjar och slutar. Tabellen sammanfattar en vanlig fördelning i en svensk organisation med fler än 50 anställda.
| Roll | Ansvar | Vad det betyder i praktiken |
|---|---|---|
| Styrelse | Ytterst ansvarig för att organisationen är styrd och kontrollerad | Fastställer riskaptit, kräver rapportering, ser till att ledningen har resurser och kompetens |
| VD och ledning | Verksamhetsansvar, inklusive regelefterlevnad | Beslutar om policy, budget, riskacceptans och prioriteringar |
| Verksamhets- och systemägare | Ansvar för säkerheten i sina processer och system | Genomför åtgärder, äger risker, klassar information |
| CISO | Leder, samordnar och följer upp informationssäkerhetsarbetet | Styrdokument, riskmetodik, kravställning, uppföljning, rapportering |
| Dataskyddsombud | Oberoende kontroll och rådgivning enligt GDPR | Granskar efterlevnad, ger råd om DPIA, är kontaktpunkt mot IMY |
| Säkerhetsskyddschef | Leder och samordnar säkerhetsskyddet i säkerhetskänslig verksamhet | Kontrollerar att verksamheten följer säkerhetsskyddslagen |
CISO och dataskyddsombud är två olika roller
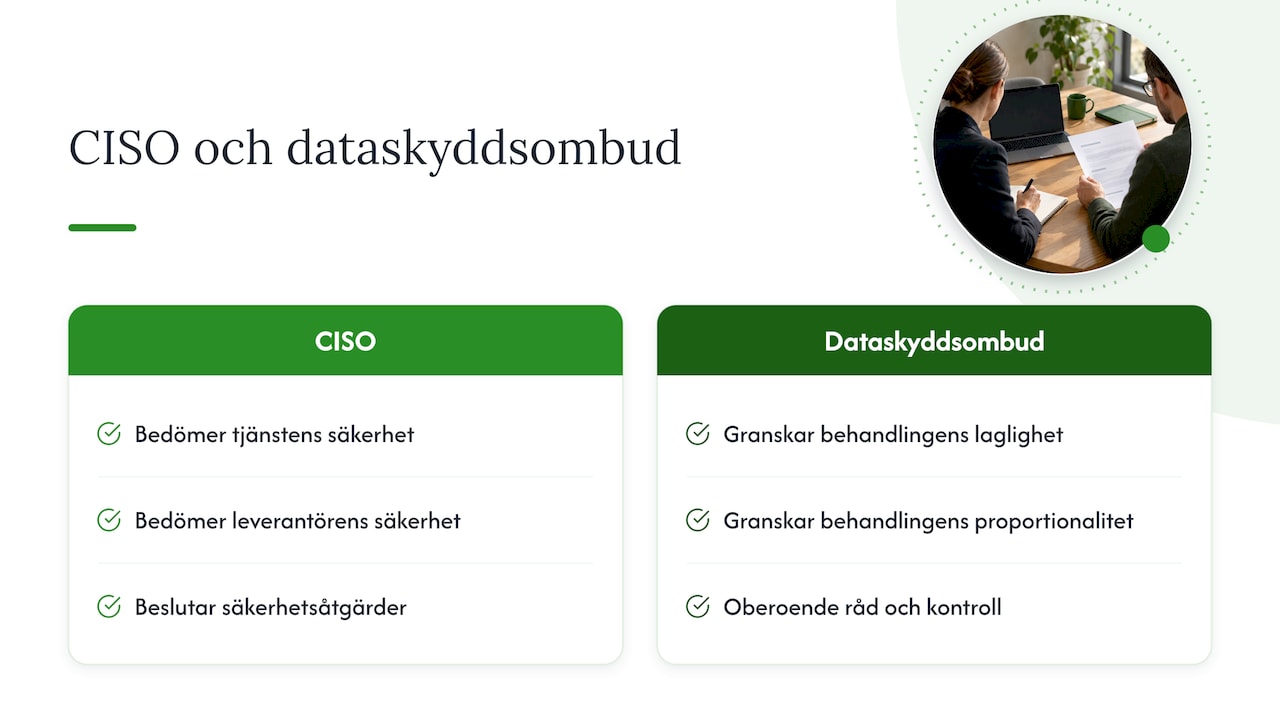
IMY är tydlig med att ansvaret för att GDPR följs ligger hos den personuppgiftsansvariga eller personuppgiftsbiträdet. Dataskyddsombudet har en oberoende kontroll- och rådgivande roll och bör inte ha arbetsuppgifter som krockar med den rollen. En CISO som beslutar om säkerhetsåtgärder och samtidigt ska granska dem som dataskyddsombud hamnar i en sådan krock. Vi har skrivit mer om dataskyddsombud och intressekonflikter och om vem som egentligen svarar för GDPR.
Gränsdragningen blir extra viktig när organisationen inför AI-verktyg. CISO:n bedömer säkerheten i tjänsten och leverantören, medan dataskyddsombudet granskar om behandlingen av personuppgifter är laglig och proportionerlig. Den som vill fördjupa sig i hur AI och dataskydd hänger ihop i det praktiska arbetet har nytta av att hålla isär de två perspektiven från början.
Säkerhetsskyddschefen har ett eget lagkrav
Bedriver ni säkerhetskänslig verksamhet ska det enligt säkerhetsskyddslagen (2018:585) finnas en säkerhetsskyddschef, om det inte är uppenbart obehövligt. Chefen ska leda och samordna säkerhetsskyddsarbetet och kontrollera att verksamheten följer lagen. PTS anger att säkerhetsskyddschefen ska vara direkt underställd chefen för verksamheten. CISO och säkerhetsskyddschef kan vara samma person, men då måste båda uppdragen och rapporteringsvägarna vara beskrivna var för sig. Läs mer om säkerhetsskyddslagen och hur den samspelar med informationssäkerhetsarbetet.
Regelverken som landar på CISO:ns bord
GDPR: lämpliga tekniska och organisatoriska åtgärder
GDPR kräver att personuppgiftsansvariga och biträden vidtar lämpliga tekniska och organisatoriska åtgärder utifrån riskerna för de registrerades rättigheter och friheter. IMY:s vägledning om säkerhetsåtgärder ger exempel som styrdokument, riskbedömningar, incidenthantering, kontinuitetsplanering, behörighetsstyrning, kryptering, loggning, säkerhetskopiering och patchning. Det är i stort sett en beskrivning av CISO:ns vardag. Här möts CISO:ns och dataskyddsombudets arbete: CISO:n ansvarar för att åtgärderna finns och fungerar, ombudet granskar att de räcker för den behandling som sker. Vid behandlingar med hög risk ska en konsekvensbedömning göras, och där bidrar CISO:n med säkerhetsanalysen. Vår guide om att genomföra en DPIA visar hur processen går till steg för steg.
Cybersäkerhetslagen: NIS2 i svensk rätt
Den 15 januari 2026 trädde cybersäkerhetslagen och cybersäkerhetsförordningen i kraft och genomförde NIS2 i Sverige. Verksamhetsutövare inom vissa sektorer ska skydda sina nätverks- och informationssystem och rapportera betydande incidenter, och tillsynsmyndigheterna har fått möjlighet att ingripa. Enligt NCSC:s vägledning om säkerhetsåtgärder ska arbetet vara systematiskt och riskbaserat och omfatta bland annat riskhantering, kontinuitet, säkerhet i leveranskedjan, incident- och krishantering, informationsklassning, uppföljning, utvärdering och tester.
För CISO:n innebär lagen att det informationssäkerhetsarbete som tidigare kunde motiveras med god praxis nu har tydliga lagkrav bakom sig. Lagen ger tillsynsmyndigheten rätt att ta ut sanktionsavgift av en verksamhetsutövare som bryter mot skyldigheterna. Det gör det lättare att få ledningens uppmärksamhet, men också viktigare att dokumentera vem som beslutat vad. Leveranskedjan är ett område där många organisationer har mest att ta igen, och samma metodik som vid leverantörsbedömning enligt GDPR går ofta att bygga vidare på.
Standarder och branschregler
Många organisationer bygger sitt ledningssystem på ISO 27001 och övriga standarder i ISO 2700X-serien. En standard är inget lagkrav i sig, men den ger en struktur som gör det betydligt enklare att visa efterlevnad av både GDPR och cybersäkerhetslagen. I finansiell sektor tillkommer DORA, och i verksamheter som hanterar kameraövervakning eller elektronisk kommunikation finns ytterligare regler. CISO:ns uppgift är att hålla ihop kraven så att organisationen inte bygger ett separat kontrollsystem för varje regelverk.
Arbetsuppgifterna i praktiken
Så här ser kärnan i CISO:ns compliance-arbete ut, i den ordning som de flesta organisationer behöver bygga upp det:
- Kartlägg kraven. Vilka lagar, avtal och standarder gäller för just er? Omfattas ni av cybersäkerhetslagen, och i så fall som väsentlig eller viktig verksamhetsutövare?
- Förvalta styrdokumenten. Policy, riktlinjer och rutiner som speglar kraven och som verksamheten faktiskt kan följa.
- Etablera riskmetodiken. En gemensam modell för riskbedömning som verksamhetsägarna använder, med tydliga nivåer för när ledningen måste besluta.
- Kravställ i projekt och upphandlingar. Säkerhetskrav ska in innan ett system köps eller byggs, inte efter driftsättning.
- Följ upp och kontrollera. Interna granskningar, tester och mätningar som visar om åtgärderna fungerar.
- Led incidentberedskapen. Rutiner, roller och övningar så att tidsfristerna går att hålla.
- Rapportera. Regelbundet till ledningen, med brister i efterlevnad redovisade öppet.
Dokumentationen är röd tråd genom alla steg. Vid en tillsyn räcker det inte att åtgärderna finns; ni behöver kunna visa riskbedömningar, beslut, uppföljningar och hur avvikelser har hanterats.
Incidenter: tidsfristerna CISO:n måste kunna
Vid en incident kan flera regelverk gälla samtidigt, med olika mottagare och olika klockor. Därför behöver incidentrutinen ha båda spåren inbyggda från början.
| Krav | GDPR (personuppgiftsincident) | Cybersäkerhetslagen (betydande incident) |
|---|---|---|
| Dokumentation | Alla incidenter ska dokumenteras | Del av det systematiska arbetet |
| Första rapport | Anmälan till IMY inom 72 timmar, om det inte är osannolikt att incidenten medför risk | Upplysning senast 24 timmar efter kännedom |
| Fullständig anmälan | Ingår i anmälan till IMY | Incidentanmälan inom 72 timmar, för betrodda tjänster inom 24 timmar |
| Uppföljning | Kompletteringar vid behov | Slutrapport inom en månad, eller lägesrapport om incidenten pågår |
| Information till berörda | De registrerade informeras utan onödigt dröjsmål vid sannolikt hög risk | Enligt myndighetens krav |
GDPR-delen bygger på IMY:s vägledning om personuppgiftsincidenter och NIS2-delen på cybersäkerhetslagen (2025:1506). En ransomwareattack mot ett system med kunddata kan alltså utlösa både en 24-timmarsupplysning och en 72-timmarsanmälan till IMY. Vem som skickar vad, och vem som beslutar om att anmäla, ska stå i rutinen. Det är ett ledningsbeslut som CISO:n förbereder. Vi går igenom detaljerna i artikeln om NIS2-incidentrapportering.
Så rapporterar CISO:n till ledning och styrelse
Rapporteringen är där CISO:ns stödroll blir verklig. Ledningen kan bara ta sitt ansvar om den får ett underlag som går att fatta beslut på. MSB rekommenderar att CISO:n tillsammans med ledningen regelbundet genomför ledningens genomgång, med fokus på informationssäkerhetsläget, mätresultat, revisionsresultat och väsentliga risker.
En rapport som fungerar på styrelsenivå brukar innehålla:
- Läget i en mening: är vi inom vår riskaptit eller inte?
- De tre till fem största riskerna, med ägare, åtgärdsplan och vad som händer om inget görs.
- Efterlevnad: status mot GDPR, cybersäkerhetslagen och interna styrdokument, med avvikelser redovisade.
- Incidenter: antal, allvarlighet, om tidsfristerna hölls och vad som lärts.
- Beslut som behövs: resurser, riskacceptans eller prioriteringar.
Mätetal som leder till beslut
Välj få mätetal och håll fast vid dem över tid, så att trenden blir synlig. Vanliga val är tid från upptäckt till hanterad incident, andel kritiska sårbarheter som patchats inom fastställd tid, andel system med genomförd riskbedömning, efterlevnad av behörighetsgranskningar och resultat från phishingövningar. Varje mått blir mer användbart när det översätts till verksamhetens språk: vad en försening betyder för leveransförmågan, kunderna eller avtalen. Tekniska detaljer hör hemma i bilagan, inte på styrelsens bord.
Vanliga fallgropar i CISO-rollen
- CISO:n blir riskägare för allt. Då slutar verksamheten ta ansvar och CISO:n får skulden när något går fel. Låt riskerna ägas där de uppstår.
- Roller slås ihop av resursskäl. CISO, dataskyddsombud och IT-chef i samma person är effektivt på papperet men undergräver både oberoendet och kontrollen.
- Mandatet är muntligt. När en projektledare vill driftsätta trots kända brister måste CISO:n kunna hänvisa till ett beslutat mandat.
- Compliance hanteras i kalkylark. När kraven från flera regelverk ska följas upp parallellt blir manuella listor snabbt inaktuella. Läs vad ni bör kräva av ett GRC-system som tål granskning.
- Rapporteringen är för teknisk. Ledningen förstår inte vad den ska besluta, och viktiga frågor skjuts upp.
Vår syn: CISO:n gör ledningens ansvar hanterbart
Vi möter ofta CISO:er som bär ett ansvar som egentligen tillhör ledningen, och som samtidigt saknar mandat att genomföra det som krävs. Det är en ohållbar kombination, och sedan cybersäkerhetslagen trädde i kraft blir den också en juridisk risk för organisationen.
Vår erfarenhet är att det lönar sig att börja med ansvarsfördelningen innan man köper fler verktyg eller skriver fler policyer. När styrelse, ledning, verksamhetsägare, CISO och dataskyddsombud har var sin tydlig roll blir resten av arbetet både snabbare och mer begripligt för alla inblandade.
Vi kombinerar juridisk spetskompetens inom dataskydd och informationssäkerhet med praktiska lösningar. Därför tittar vi alltid på både det juridiska ansvaret och hur arbetet faktiskt ska bedrivas i vardagen. Det är också därför vi har byggt Trustview: en plattform, skapad av jurister och experter, där kraven från GDPR, ISO 27000, NIS2, DORA och E-privacy kan hanteras på ett ställe. CISO:n ska lägga sin tid på riskerna, inte på att jaga statusuppdateringar.
Jesper
Stöd när CISO-rollen behöver förstärkas
Oavsett om ni saknar en CISO, har en CISO som behöver avlastning eller vill få ordning på ansvarsfördelningen inför cybersäkerhetslagen kan vi hjälpa till. Vi tar uppdrag som informationssäkerhetsexpert, extern dataskyddsombud och interim compliance officer, och vi genomför GAP-analyser, säkerhetsgranskningar och DPIA som visar var ni står i dag.

Vill ni ha löpande stöd finns vår rådgivning och våra konsulttjänster, bland annat incidentrådgivning och ett rådgivningspaket på 100 timmar. För den dagliga uppföljningen av krav, risker och åtgärder finns GRC-plattformen Trustview.
Vanliga frågor
Är CISO:n juridiskt ansvarig om organisationen bryter mot GDPR?
Nej, enligt GDPR ligger ansvaret hos den personuppgiftsansvariga eller personuppgiftsbiträdet, alltså organisationen och dess ledning. CISO:n ansvarar för att leda och följa upp säkerhetsarbetet inom ramen för sitt uppdrag. Hur det ser ut arbetsrättsligt i ett enskilt fall beror på anställningsavtal och delegering, så låt en jurist gå igenom era delegationsordningar om ni är osäkra.
Kan CISO:n också vara dataskyddsombud?
Det är sällan lämpligt. Dataskyddsombudet ska vara oberoende och får inte ha uppgifter som krockar med den granskande rollen, och CISO:n beslutar ofta om just de säkerhetsåtgärder som ombudet ska granska. Många organisationer löser det med ett externt dataskyddsombud.
Vem ska CISO:n rapportera till?
CISO:n bör rapportera till VD eller till en person i ledningen som kan fatta beslut om resurser och risker, och rapporteringsvägen ska vara fastställd skriftligt. Att rapportera via IT-chefen gör det svårare att lyfta brister i IT-verksamheten. Är CISO:n också säkerhetsskyddschef ska den rollen vara direkt underställd verksamhetens chef.
Måste vi ha en CISO enligt cybersäkerhetslagen?
Lagen ställer krav på ett systematiskt och riskbaserat cybersäkerhetsarbete, och någon behöver leda och samordna det. Titeln är mindre viktig än att uppdraget, mandatet och rapporteringen är tydliga. Rollen kan också hyras in som interimslösning medan ni rekryterar.
Källor
- MSB: Organisation, metodstöd för informationssäkerhet
- MSB: Ledningens genomgång
- IMY: Dataskyddsombud
- IMY: Säkerhetsåtgärder
- IMY: Hantering av personuppgiftsincidenter
- Regeringen: Nu skärps kraven på svensk cybersäkerhet
- NCSC: Säkerhetsåtgärder enligt cybersäkerhetslagen
- Lagen.se: Cybersäkerhetslag (2025:1506)
- Riksdagen: Cybersäkerhetslag (2025:1506)
- Riksdagen: Säkerhetsskyddslag (2018:585)
- PTS: Säkerhetsskyddschef
- AI och dataskydd

