
Ett ramverk för AI governance är det sätt som er organisation beslutar om, dokumenterar och följer upp AI. Det täcker vem som får köpa in eller bygga ett AI-system, vilka risker som är acceptabla, hur ni visar att lagkraven är uppfyllda och vem som stänger av systemet när något går fel. För svenska organisationer vilar ramverket på tre saker: EU:s AI-förordning som lagkrav, standarder som ISO/IEC 42001 som arbetssätt och era egna policyer och processer som binder ihop allt i vardagen. Här går vi igenom vad ramverket ska innehålla, hur ni fördelar ansvaret och hur ni inför det utan att bygga en pappersprodukt som ingen använder.
Kort sagt
- Ett AI-styrningsramverk består av roller, beslutsmandat, policyer, processer och uppföljning, inte bara av etiska principer.
- AI-förordningen är lagen, harmoniserade standarder visar hur ni uppfyller den och ISO/IEC 42001 ger er ett ledningssystem att arbeta i.
- Förbuden mot AI med oacceptabel risk gäller sedan februari 2025, och kraven för högrisk-AI enligt bilaga III har skjutits fram till den 2 december 2027.
- Börja med en förteckning över era AI-system och en riskklassning, och knyt sedan varje system till en namngiven ägare.
- Bygg på det ni redan har: GDPR-arbetet, DPIA-processen och informationssäkerhetens ledningssystem bär en stor del av AI-styrningen.
Innehållsförteckning
- Vad ett ramverk för AI-styrning faktiskt är
- Lag, standard och internt ramverk: tre olika saker
- AI-förordningens tidslinje styr prioriteringarna
- Åtta byggstenar i ett AI-styrningsramverk
- Roller och beslutsmandat
- Så inför ni ramverket i sex steg
- Uppföljning, dokumentation och incidenter
- Bygg på GDPR och informationssäkerhet
- Vår syn: styrning är ett arbetssätt, inte ett dokument
- Hjälp att komma igång
- Vanliga frågor om AI governance
- Källor
Vad ett ramverk för AI-styrning faktiskt är
AI governance blandas ofta ihop med AI-etik. Etiska principer som rättvisa, transparens och ansvar är en del av styrningen, men de styr ingenting förrän någon har mandat att säga nej, en process att följa och ett krav på att dokumentera beslutet. Forskare vid University of Technology Sydney konstaterar att högnivåprinciper är nödvändiga men otillräckliga: de måste översättas till konkreta policyer som pekar ut röda linjer för både upphandling och utveckling.
Skillnaden mot traditionell IT-styrning är också värd att ta på allvar. AI-system förändras när data förändras, de kan ge olika svar på samma fråga och de fattar eller förbereder beslut som påverkar människor. En förvaltningsmodell som bara frågar om systemet är driftsäkert och upphandlat på rätt sätt missar frågor om bias, förklarbarhet och mänsklig kontroll.
I praktiken svarar ett fungerande ramverk på fem frågor:
- Vilka AI-system använder vi, köper vi in eller bygger vi?
- Vilken risk innebär vart och ett, juridiskt och verksamhetsmässigt?
- Vem äger systemet och vem får fatta beslut om det?
- Vilka krav gäller och hur visar vi att de är uppfyllda?
- Hur upptäcker vi när något går fel och vad gör vi då?
Lag, standard och internt ramverk: tre olika saker
En stor del av förvirringen kring AI governance beror på att mycket olika saker kallas ramverk. Det hjälper att sortera dem efter vilken roll de spelar.
| Typ | Exempel | Vad den gör | Bindande? |
|---|---|---|---|
| Lagkrav | EU:s AI-förordning, GDPR | Anger vad som är förbjudet och vilka skyldigheter som gäller | Ja |
| Harmoniserade standarder | Europeiska standarder kopplade till AI-förordningen | Ger presumtion om överensstämmelse med lagkraven | Frivilliga, men med rättsverkan |
| Ledningssystemstandard | SS-EN ISO/IEC 42001:2026 | Beskriver hur ni etablerar, inför, underhåller och förbättrar ett AI-ledningssystem | Frivillig, certifierbar |
| Frivilliga riskramverk | Nationella ramverk för AI-riskhantering, branschriktlinjer | Ger metodstöd för att identifiera och hantera risker | Nej |
| Internt ramverk | Er AI-policy, rollbeskrivningar, processer | Gör allt ovan till vardagliga beslut | Internt bindande |
SIS beskriver hur standarder ger praktiska lösningar för att uppfylla lagstiftningens krav, och att harmoniserade europeiska standarder ger presumtion om överensstämmelse med AI-förordningen. Det är ett starkt skäl att välja standarder med avsikt i stället för att plocka principer från flera håll.
SS-EN ISO/IEC 42001:2026 är den svenska utgåvan av standarden för AI-ledningssystem. Den är uppbyggd på samma sätt som ISO/IEC 27001, vilket betyder att den som redan har ett ledningssystem för informationssäkerhet kan återanvända mycket: ledningens ansvar, riskbedömning, interna revisioner och ständig förbättring. Vill ni certifiera er finns dessutom ISO/IEC 42006:2025, som ställer krav på de organ som reviderar och certifierar AI-ledningssystem. Det ger en certifiering tyngd när ni ska visa upp den för kunder och upphandlare.
Många organisationer behöver inte certifiera sig. Men även utan certifikat är strukturen i ISO/IEC 42001 ett bra skelett för ert interna ramverk, eftersom den tvingar fram ägarskap, mål och uppföljning. Läs gärna mer om hur vi arbetar med informationssäkerhet enligt ISO 2700X om ni vill bygga de två ledningssystemen tillsammans.
AI-förordningens tidslinje styr prioriteringarna
AI-förordningen gäller direkt i Sverige, men kraven börjar tillämpas i etapper. Förordningen trädde i kraft den 1 augusti 2024, och reglerna som förbjuder AI-system med oacceptabel risk har gällt sedan den 2 februari 2025. Vi har följt processen löpande, bland annat när AI-förordningen officiellt trädde i kraft.
Tidslinjen har sedan ändrats. Den 18 juni 2026 beslutades inom ramen för EU:s digitala omnibus att skjuta fram tillämpningen av flera delar, däribland kraven på högrisk-AI enligt bilaga III, som flyttats från den 2 augusti 2026 till den 2 december 2027.
| Tidpunkt | Vad som gäller |
|---|---|
| 1 augusti 2024 | AI-förordningen träder i kraft |
| 2 februari 2025 | Förbud mot AI-system med oacceptabel risk börjar gälla |
| 2 december 2027 | Krav på högrisk-AI enligt bilaga III ska tillämpas, efter omnibusbeslutet |
Framskjutningen är ingen anledning att vänta. För högrisk-AI handlar kraven om riskhantering, dokumentation, transparens och mänsklig övervakning, och leverantörer av sådana system ska upprätta en EU-försäkran om överensstämmelse och registrera systemet i EU:s databas för högrisk-AI. Det tar tid att bygga den dokumentationen i efterhand, särskilt för system som redan är i drift.
Sverige utreder också hur svensk lag ska anpassas, bland annat vilka myndigheter som ska utöva tillsyn. Vi har skrivit om hur regeringen utreder anpassningen av svensk lag, och samlar våra genomgångar under AI-act och artificiell intelligens. Kontrollera alltid aktuell tidplan hos IMY eller Digg innan ni låser en plan.
Åtta byggstenar i ett AI-styrningsramverk
UTS sammanfattar ett heltäckande ramverk i åtta komponenter. Vi använder dem som checklista, med vår kommentar om vad var och en betyder i en svensk organisation.
Ansvar och tillsyn
Ledningen äger AI-styrningen. Styrelse och vd behöver förstå vilka AI-system som är verksamhetskritiska och vilka risker de bär, på samma sätt som de förstår finansiella risker.
Styrstrukturer
Någon måste kunna fatta beslut mellan linjeorganisation och ledning. Ofta är det ett AI-råd eller en utökad roll för befintliga forum för informationssäkerhet och dataskydd. Det viktiga är att forumet har mandat att stoppa ett projekt.
Kompetens och kultur
AI-förordningen kräver AI-kunnighet. IMY beskriver det som kompetens, kunskap och förståelse för att införa AI välgrundat och känna till möjligheter, risker och potentiell skada. Digg pekar dessutom på att det behövs specialistkompetens inom juridik, informationssäkerhet och AI-styrning utöver den allmänna kunnigheten, och att kompetensförsörjningen behöver vara långsiktig.
Principer och policyer
En AI-policy som fungerar är kort och konkret. Den säger vilka användningsområden som är förbjudna, vilka som kräver förhandsgodkännande och vilka data som aldrig får matas in i externa AI-tjänster.
Processer och kontroller
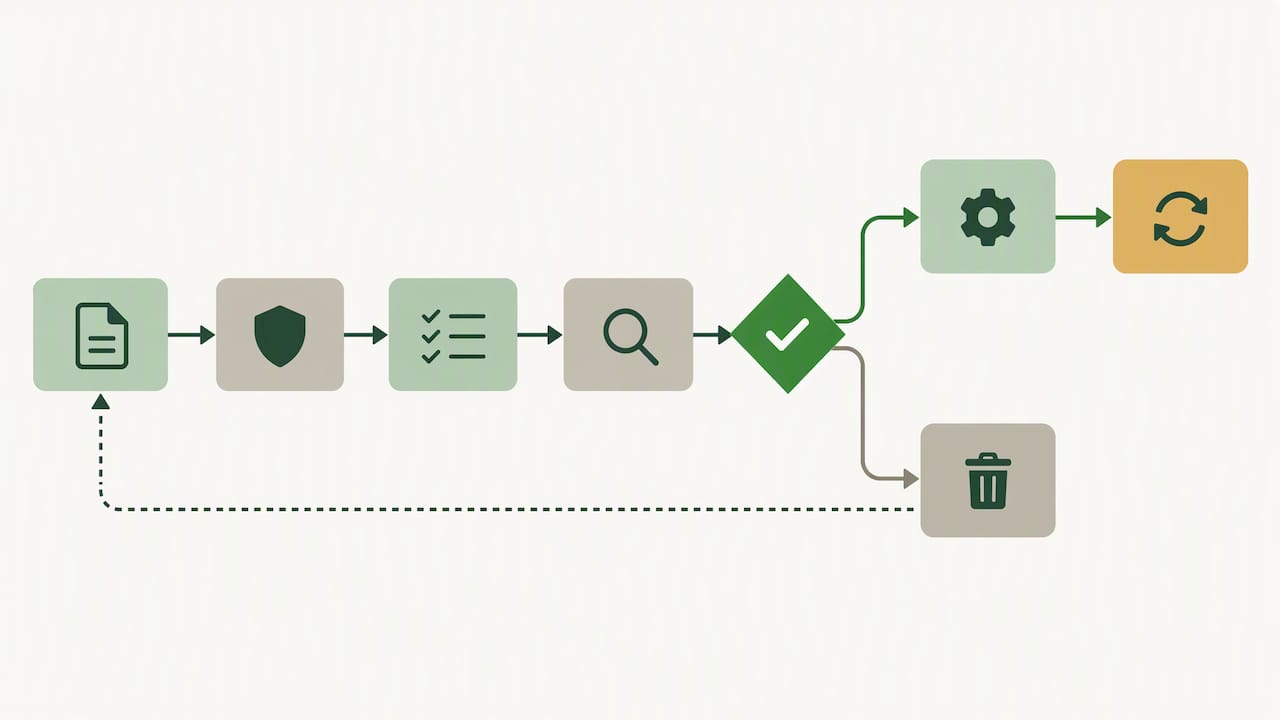
Här sker det mesta av arbetet: intag av nya AI-initiativ, riskklassning, konsekvensbedömning, leverantörsgranskning, godkännande, förändringshantering och avveckling.
Stödjande infrastruktur
Ett register över AI-system, mallar för bedömningar och ett verktyg där beslut och bevis sparas. Utan infrastruktur blir styrningen beroende av enskilda personers inkorgar.
Intressentdialog
Anställda, fackliga företrädare, kunder och de som berörs av AI-stödda beslut behöver kanaler för frågor och invändningar. Digg lyfter till exempel att statliga myndigheter behöver tydliga former för invändningar mot automatiserade beslut där det är relevant.
Uppföljning och utvärdering
Ramverket ska självt granskas. Fungerar intagsprocessen? Hittar vi skugg-AI? Leder riskbedömningarna till faktiska åtgärder?
Roller och beslutsmandat
Det vanligaste felet vi ser är att ansvaret för AI hamnar hos den som är mest intresserad av tekniken, inte hos den som har mandat. En enkel fördelning ser ut så här:
| Roll | Ansvar i AI-styrningen |
|---|---|
| Styrelse och vd | Fastställer risktolerans och AI-policy, tar emot rapportering |
| CIO eller CTO | Äger tekniska plattformar, arkitektur och leverantörsval |
| CISO eller informationssäkerhetsansvarig | Säkerhetskrav, hotbild, incidenthantering |
| Dataskyddsombud | Granskar personuppgiftsbehandling, deltar i DPIA, ger råd |
| Juridik och compliance | Klassning enligt AI-förordningen, avtal, regelbevakning |
| Systemägare i verksamheten | Ansvarar för det enskilda AI-systemet, dess syfte och uppföljning |
| AI-råd eller styrgrupp | Godkänner högriskanvändning, avgör gränsfall |
Två saker är viktiga här. Systemägaren ska sitta i verksamheten, eftersom det är där nyttan och konsekvenserna uppstår. Och dataskyddsombudet ska ge råd och granska, inte äga besluten, eftersom ombudet då förlorar sin oberoende roll. Vi har skrivit mer om dataskyddsombudets ansvar och var gränsen går.
I offentlig sektor är fördelningen delvis given. Enligt Digg ligger genomförande- och efterlevnadsansvaret hos respektive sektorsmyndighet, region och kommun, medan centrala myndigheter äger ramar och nationell samordning.
Så inför ni ramverket i sex steg
- Inventera. Gå igenom inköpta tjänster, inbyggda AI-funktioner i befintliga system och egna modeller. Fråga också verksamheten vilka generativa AI-tjänster medarbetarna redan använder. Resultatet blir ert AI-register.
- Riskklassa. Bedöm varje system mot AI-förordningens kategorier: förbjuden användning, högrisk, transparenskrav eller minimal risk. Lägg till er egen verksamhetsrisk, till exempel påverkan på kunder eller affärskritiska beslut.
- Utse ägare och mandat. Varje system får en namngiven ägare. Bestäm vilka beslut som kräver godkännande av AI-rådet och vilka som linjen fattar själv.
- Skriv policy och processer. En kort AI-policy, en intagsprocess för nya initiativ och en mall för riskbedömning. När personuppgifter behandlas kopplar ni in konsekvensbedömningen enligt GDPR; vår guide till DPIA-genomförande steg för steg visar hur processen kan se ut.
- Utbilda. Alla som använder AI behöver grundläggande AI-kunnighet. Systemägare, utvecklare och inköpare behöver mer, särskilt om riskklassning och leverantörskrav.
- Följ upp och förbättra. Sätt en återkommande rapportering till ledningen och en årlig översyn av hela ramverket.
Börja gärna med två eller tre befintliga system som pilot. Det visar snabbt var mallarna är för tunga och var mandaten är otydliga.
Uppföljning, dokumentation och incidenter
Ett AI-system är aldrig färdigbedömt. Digg beskriver hur organisationer bör följa upp genom loggning, dokumentation av beslut och återkommande riskanalyser, att förändringar ska genomgå ny bedömning och att det ska finnas processer för rapportering till behöriga myndigheter vid incidenter.
För högrisk-AI är loggningen ett uttryckligt krav: enligt IMY ska loggar sparas så länge det är lämpligt, dock minst sex månader. Om loggarna innehåller personuppgifter behöver lagringstiden samtidigt vara förenlig med GDPR, så bestäm den i samråd mellan systemägare och dataskyddsombud.
Tre vanor gör uppföljningen hanterbar:
- Spara beviset vid beslutet. Riskbedömning, godkännande och motivering ska ligga i registret bredvid systemet, inte i ett mejl. Den som vill se hur automatiserad dokumentrevision fungerar i praktiken får en bra bild av varför spårbar dokumentation sparar tid när revisorn eller tillsynsmyndigheten kommer.
- Definiera vad en förändring är. Ny modellversion, nya träningsdata, nytt användningsområde eller ny leverantör ska utlösa en ny bedömning.
- Öva avstängning. Vet ni hur verksamheten fungerar om AI-systemet stängs av i morgon? Testa reservrutinen innan ni behöver den.
Bygg på GDPR och informationssäkerhet
De flesta organisationer med fler än 50 anställda har redan mycket av det AI-styrningen kräver: ett register över personuppgiftsbehandlingar, en DPIA-process, ett dataskyddsombud, ett ledningssystem för informationssäkerhet och rutiner för incidentrapportering. Att bygga ett separat AI-spår vid sidan av skapar dubbelarbete och luckor.
Knyt i stället AI-registret till behandlingsregistret, låt AI-riskbedömningen och DPIA:n dela underlag och använd samma incidentprocess med ett tillägg för AI-specifika händelser. IMY har pekat ut tre särskilt viktiga områden att lösa inom AI, och EU har varnat för dataskyddsrisker kopplat till AI. Båda visar att dataskyddet är där AI-risken oftast blir konkret först.
När ni väljer verktyg för att hålla ihop allt, ställ samma krav som på övrig regelefterlevnad: spårbarhet, behörigheter, versionshantering och export till revision. Vi har sammanställt vad ni bör kräva i GRC-system som tål granskning.
Vår syn: styrning är ett arbetssätt, inte ett dokument
Vi möter ofta organisationer som har en AI-policy men inget sätt att veta om den följs. Policyn skrevs i ett projekt, godkändes av ledningen och lades på intranätet. Ett år senare använder medarbetarna tre nya AI-tjänster som ingen har bedömt.
Vår erfarenhet från dataskydd och informationssäkerhet är att det som fungerar är det som är enkelt att göra rätt. Ett intagsformulär som tar tio minuter används. En mall på tjugo sidor kringgås. Därför börjar vi alltid med registret och ägarskapet, och låter dokumentationen växa med risken. Ett system med minimal risk ska inte kräva samma arbete som ett system som sorterar jobbsökande.
Vi tror också att AI-styrning ska ligga nära det juridiska och säkerhetsmässiga arbete som redan görs, inte i ett separat innovationsspår. De frågor som avgör om ett AI-system är försvarbart är i grunden desamma som i GDPR: vilket syfte, vilken rättslig grund, vilka risker för de registrerade och vem som ansvarar. Den som har ett moget dataskyddsarbete har kommit längre än de tror.
— Jesper
Hjälp att komma igång
Evertrust arbetar med dataskydd, informationssäkerhet, IT-juridik och AI-reglering, och vi hjälper er att bygga ett AI-styrningsramverk som passar er storlek och risk. Vi kan genomföra GAP-analyser och konsekvensbedömningar, ta rollen som extern rådgivare eller interim compliance officer och utbilda medarbetare. Med vår GRC-plattform Trustview samlar ni register, bedömningar och beslut på ett ställe. Läs mer om våra rådgivnings- och konsulttjänster.
Vanliga frågor om AI governance
Vad är skillnaden mellan AI governance och AI-förordningen?
AI-förordningen är EU-lag som anger förbud och skyldigheter. AI governance är hela det interna system av roller, policyer och processer som ni använder för att styra AI, där efterlevnad av förordningen är en del. En organisation kan följa lagen men ändå sakna styrning över verksamhetsrisker som lagen inte reglerar.
Måste vi certifiera oss enligt ISO/IEC 42001?
Nej, standarden är frivillig. Certifiering kan vara värdefull om kunder eller upphandlingar kräver det, eller om ni redan är certifierade enligt ISO/IEC 27001. Även utan certifikat är standarden ett bra skelett för ert interna ramverk.
Gäller AI-förordningen oss om vi bara köper AI-tjänster?
Ja, förordningen ställer krav även på de som använder AI-system, inte bara på leverantörerna. Kraven på AI-kunnighet och förbuden mot oacceptabel användning gäller alla, och använder ni högrisk-AI tillkommer bland annat krav på mänsklig övervakning och loggning. Börja med att klassa de tjänster ni redan har.
Vem ska äga AI-styrningen i organisationen?
Ledningen äger det övergripande ansvaret och fastställer risktoleransen. Det operativa ansvaret för varje system ligger hos en systemägare i verksamheten, med stöd av IT, informationssäkerhet, juridik och dataskyddsombud. Ett AI-råd med mandat att stoppa projekt hjälper i gränsfallen.
Hur lång tid tar det att införa ett ramverk?
Det beror på hur många AI-system ni har och hur moget ert dataskydds- och säkerhetsarbete är. En första version med register, policy och intagsprocess går ofta att få på plats som ett avgränsat projekt, medan uppföljning och förbättring är löpande. Organisationer med fungerande GDPR- och ISO 27001-arbete kommer igång betydligt snabbare.
Källor
- IMY: AI-förordningen
- IMY: Värt att veta om AI-förordningen
- Digg: Förbered verksamheten inför AI-förordningen
- Digg: Redovisning av myndighetens användning av AI och ny teknik
- Digg: Samhällskontraktet, bilaga B
- SIS: Standarder för AI
- SIS: SS-EN ISO/IEC 42001:2026
- SIS: ISO/IEC 42006:2025
- UTS: Essential Components of AI Governance

