
Logga bara de händelser som behövs för ett dokumenterat säkerhets- eller revisionsändamål, och skydda loggarna mot ändring med tydliga gallringsregler. Sätt rättslig grund och syfte innan insamlingen startar, minimera vilka fält som sparas och genomför en DPIA när loggningen innebär hög risk. I vården gäller särskilda krav: åtkomstloggar ska enligt IMY sparas i minst fem år.
Kort sagt:
- Loggning bör begränsas till det som är nödvändigt för syftet och alltid motiveras som personuppgiftsbehandling enligt GDPR.
- Särskilda regler för vården kräver att åtkomstloggar sparas i minst fem år, med tydliga rutiner för kontroll och granskning.
- En riskbedömning eller DPIA är ofta nödvändig när loggning omfattar känsliga uppgifter, stor skala eller lång lagringstid.
- Tekniska skydd som kryptering, append-only-lagring och roller för att motverka manipulation är avgörande för loggarnas tillförlitlighet och bevisvärde.
- Praxis visar att organisatoriska brister som delade konton och bristande granskning ofta är större problem än teknisk komplexitet.
Innehållsförteckning
- Vad bör loggas: händelser, fält och detaljnivå
- Rättsliga grunder och GDPR-principer bakom loggpolicyn
- Riskbedömning och när en DPIA krävs
- Praktisk process för säker logghantering steg för steg
- Särskilda krav för vård och journalsystem
- Tekniska skydd mot manipulation och dataförlust
- Dokumentation och ansvar för att visa efterlevnad
- Evertrusts perspektiv: vanliga brister och prioriterade åtgärder
- Så kan Evertrust stötta er logghantering och DPIA
- Vanliga frågor
- Källor
Vad bör loggas: händelser, fält och detaljnivå
Utgångspunkten är enkel: logga det som krävs för ett definierat syfte, inget annat. IMY pekar på att loggning i sig är en behandling av personuppgifter och därför ska motiveras precis som all annan behandling.
Relevanta händelser faller normalt i fyra kategorier:
- Åtkomsthändelser: vem som läst, sökt eller exporterat uppgifter och vid vilken tidpunkt.
- Ändringshändelser: skapande, redigering och radering av poster, med tydlig koppling till användaridentitet.
- Administrationshändelser: behörighetsändringar, kontoskapande och konfigurationsförändringar i systemet.
- Säkerhetshändelser: misslyckade inloggningsförsök, avvikande åtkomstmönster och systemfel som kan peka på intrång.
Undvik att spara känsliga personuppgifter i klartext i själva loggposten. Använd i stället pseudonymisering eller referensnycklar som pekar tillbaka till källsystemet. Säkerställ också att varje post har en korrekt, synkroniserad tidsstämpel och en unik användaridentifierare, annars blir spårbarheten värdelös den dagen den faktiskt behövs.
Rättsliga grunder och GDPR-principer bakom loggpolicyn
En loggpolicy vilar på samma principer som all annan personuppgiftsbehandling. Artikel 5 i GDPR sätter ramarna, och de översätts direkt till konkreta krav på hur loggar ska utformas:
- Ändamålsbegränsning: definiera i förväg varför en viss händelse loggas, och använd inte loggarna för andra syften i efterhand.
- Uppgiftsminimering: samla bara de fält som faktiskt krävs för att uppnå syftet, inte allt som systemet råkar generera.
- Lagringsminimering: sätt en konkret gallringstid per ändamål snarare än att behålla loggar på obestämd tid.
- Ansvarsskyldighet: kunna visa, inte bara påstå, att besluten om loggning är dokumenterade och motiverade.
EDPB understryker att GDPR inte föreskriver någon generell lagringstid eller fast loggnivå. Åtgärderna ska i stället anpassas efter behandlingens art, aktuell teknik och risken för de registrerade, vilket gör en standardmall olämplig och en egen riskbedömning nödvändig. Information till registrerade om loggning behövs när den påverkar deras rättigheter påtagligt, till exempel vid omfattande beteendeövervakning.
Riskbedömning och när en DPIA krävs
Loggning kan i sig innebära hög risk, särskilt när den omfattar känsliga kategorier av uppgifter eller sker i stor skala. En strukturerad bedömning behövs för att avgöra om en konsekvensbedömning är obligatorisk.
- Identifiera om behandlingen rör särskilda kategorier av personuppgifter, exempelvis hälsodata eller biometri.
- Bedöm omfattningen: gäller loggningen systematisk, omfattande övervakning av individer eller enstaka tekniska händelser.
- Granska retentionstiden: en lång lagringstid ökar risken och talar för en DPIA.
- Kartlägg behandlingen i detalj: vilka system, fält och mottagare som ingår.
- Pröva nödvändighet och proportionalitet: finns ett mindre ingripande alternativ som uppnår samma syfte.
- Identifiera konkreta risker för registrerade och dokumentera vilka åtgärder som minskar dem.
När flera av dessa kriterier samverkar, till exempel känsliga uppgifter kombinerat med lång lagring och bred åtkomst, bör en DPIA genomföras innan systemet tas i drift, inte efteråt.
Praktisk process för säker logghantering steg för steg
En fungerande loggprocess bygger på en tydlig ordning, inte ett lapptäcke av tekniska lösningar som växer fram efter hand.
- Inventera vilka system som genererar loggbar information och vilka händelser som faktiskt förekommer.
- Definiera syfte och rättslig grund för varje loggtyp, och begränsa fälten till det som syftet kräver.
- Fastställ en gallringstid per ändamål, dokumenterad och återkommande granskad.
- Inför åtkomstkontroll som separerar den som administrerar loggsystemet från den som granskar innehållet.
- Logga även administratörernas egna åtgärder i loggsystemet, annars uppstår en blind fläck i spårbarheten.
- Implementera tekniska skydd mot ändring, som append-only-lagring och kryptering, samt en backup-rutin.
- Etablera återkommande stickprovskontroller med dokumenterade urvalskriterier och sparade resultat.
Proffstips: Sätt ett kalenderfast datum för stickprovskontroll varje kvartal, annars blir granskningen aldrig systematisk utan en engångsinsats som glöms bort.
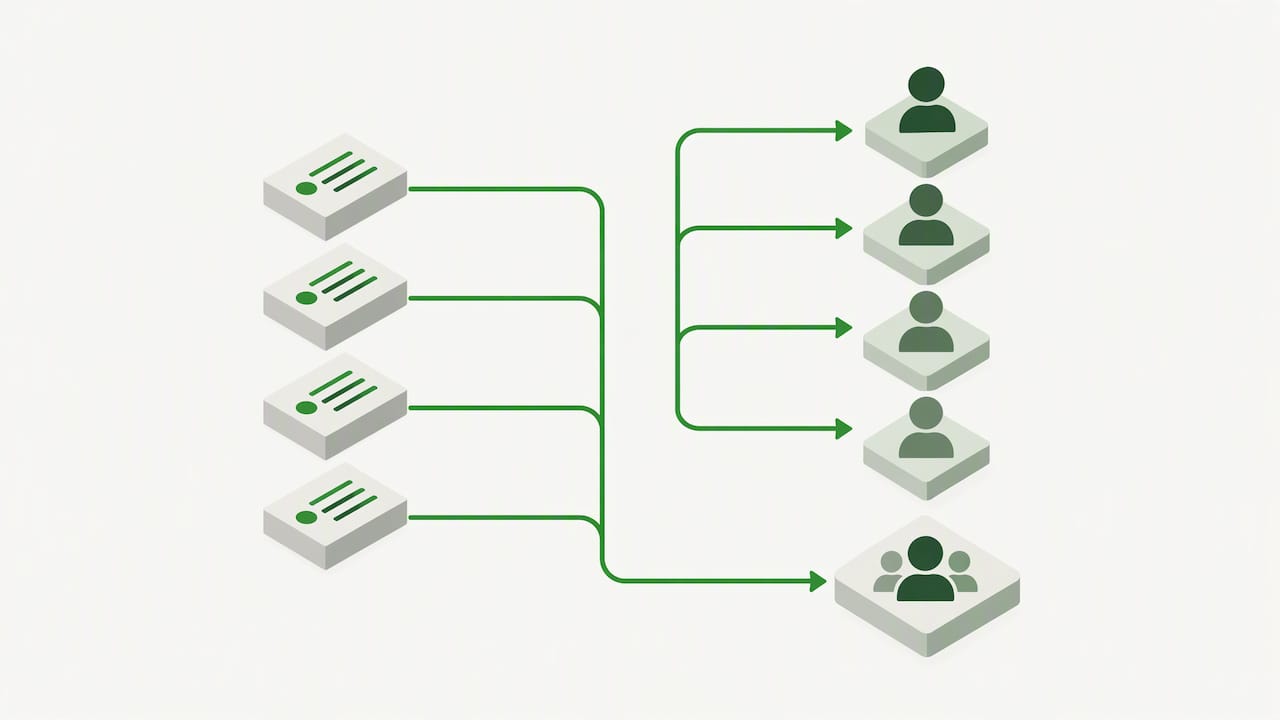
IMY pekar specifikt på att delade konton är ett vanligt och allvarligt fel, eftersom de gör det omöjligt att koppla en händelse till en enskild person.
Särskilda krav för vård och journalsystem
Vårdsektorn har egna, mer precisa krav på åtkomstloggning än den generella GDPR-nivån, eftersom patientuppgifter typiskt räknas som särskilt känsliga.
- Åtkomstloggen ska visa användaridentitet, vilken åtgärd som utförts, exakt tidpunkt och vilken vårdenhet som var inblandad.
- IMY anger att vårdgivare ska dokumentera varje användares åtkomst till patientuppgifter och genomföra systematiska kontroller av den, med hänvisning till patientdatalagens krav på loggning.
- Åtkomstloggar i vården bör enligt IMY sparas under en längre tidsperiod, längre än vad som ofta gäller för administrativa system.
- Kontrollerna kräver skriftliga rutiner för urval, inte bara teknisk lagring: vilka konton som granskas, hur ofta och vad som räknas som en avvikelse.
En teknisk logg utan en faktisk granskningsrutin är i praktiken verkningslös. IMY:s tillsynsbeslut mot vårdgivare visar återkommande att bristande urvalskriterier och ospecifika behörigheter är det som föranleder krav på åtgärder, inte avsaknad av loggning i sig.
Tekniska skydd mot manipulation och dataförlust
Loggarna är själva ett skyddsvärt informationslager, inte bara ett verktyg för att skydda andra system. ENISA rekommenderar att de hanteras med egna säkerhetskontroller, separata från det system de övervakar.
- Kryptera loggar både i vila och under överföring, med nyckelhantering som hålls separat från driftsystemet.
- Använd append-only-lagring eller signering så att ändring eller radering av enskilda poster blir upptäckbar.
- Separera rollerna för den som administrerar loggsystemet och den som granskar innehållet, så att ingen person kontrollerar hela kedjan.
- Säkerställ backup och en dokumenterad, testad återställningsprocess, samt en gallringsrutin som faktiskt körs enligt plan.
Loggarnas egen skyddsnivå avgör om de håller som bevis, enligt ENISA: vid en incidentutredning måste beviskedjan kunna visas genom oförändrade filer, korrekta tidpunkter och dokumenterad nyckelhantering, annars tappar loggen sitt värde i en E‑E‑A‑T-plan för finanssektorn.
Dokumentation och ansvar för att visa efterlevnad
Teknisk loggning räcker inte för att visa ansvarsskyldighet enligt GDPR. Det krävs också skriftliga register och rutiner som kan läggas fram vid en intern revision eller en tillsyn.
- Registret över behandlingar bör ange loggningens syfte, vilka fält som ingår och retentionstiden per system.
- Besluten bakom loggkontroller, inklusive varför vissa fält valts bort, ska dokumenteras löpande, inte rekonstrueras i efterhand.
- Nyckelindikatorer, som antal stickprov och antal upptäckta avvikelser, ger ledningen något konkret att följa upp.
- Vid en incident ska utredningsmaterialet och beviskedjan bevaras separat, så att den inte skrivs över av ordinarie gallring.
Evertrusts perspektiv: vanliga brister och prioriterade åtgärder
De vanligaste bristerna vi ser i praktiken är inte tekniska utan organisatoriska: delade konton som omöjliggör spårbarhet, loggar som samlas in men aldrig granskas systematiskt, och dokumentation som skrivs i efterhand snarare än när beslutet faktiskt togs. Vi har sett detta mönster upprepas i fall där brister i IT-säkerheten fått konkreta konsekvenser för vårdgivare.
Prioritera i den här ordningen: inventera vad som faktiskt loggas idag, utse en tydlig ansvarig för granskningen, skydda loggarna tekniskt mot ändring och inför schemalagda stickprov. Utan den ordningen blir även en välbyggd teknisk lösning ett dyrt arkiv utan funktion.
— Jesper
Så kan Evertrust stötta er logghantering och DPIA
Vi hjälper dataskyddsansvariga och IT-säkerhetsansvariga att gå från teknisk loggning till en process som håller för tillsyn, genom konkret rådgivning snarare än generiska mallar.

Våra tjänster täcker de områden som ofta blir flaskhalsar internt:
- DPIA och riskanalys när loggningen rör känsliga uppgifter eller stor skala.
- Extern dataskyddsombudsroll för löpande uppföljning och dokumentation.
- Säkerhetsgranskning av befintlig loggpolicy och åtkomstkontroll.
- Trustview, vår plattform för att strukturera dokumentation, retention och bevisföring digitalt.
Extern hjälp är ofta mest kostnadseffektiv vid tillsynsärenden, komplexa systemintegrationer eller när den interna kapaciteten saknas för att driva granskningen löpande. Boka ett samtal via vår sida om rådgivning och konsulttjänster för att gå igenom var era loggrutiner står idag.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Hur kan jag skydda mina personuppgifter online?
Begränsa vilka uppgifter som delas, använd starka lösenord och tvåfaktorsinloggning, och kontrollera vilka tjänster som faktiskt behöver dina uppgifter. För organisationer handlar skyddet också om att loggningen själv är säker, med kryptering och begränsad åtkomst enligt ENISA:s rekommendationer.
Vad är grundregeln för all personuppgiftsbehandling?
Grundregeln är att det alltid måste finnas en rättslig grund och ett dokumenterat syfte innan personuppgifter samlas in eller behandlas. Principerna om ändamålsbegränsning, uppgiftsminimering och lagringsminimering i GDPR artikel 5 styr hur detta sedan omsätts i praktiken, inklusive vid loggning.
Måste privatpersoner följa GDPR?
GDPR gäller för organisationer och företag som behandlar personuppgifter i yrkesmässig verksamhet, inte för privatpersoners rent privata eller hushållsrelaterade aktiviteter. En anställd eller en organisation som för register över andras uppgifter omfattas dock av regelverket även om den enskilda arbetsuppgiften känns vardaglig.
Vilka sekretessregler gäller för personuppgifter?
Sekretess- och skyddskraven varierar efter sektor och uppgiftstyp, men GDPR sätter en gemensam lägstanivå för alla personuppgifter inom EU. Vårdsektorn har additionella krav, där IMY anger att åtkomstloggar till patientuppgifter ska sparas i minst fem år och kontrolleras systematiskt.
Källor
- Säkra personuppgifter | European Data Protection Board
- Handbook on Security of Personal Data Processing | ENISA
- Kontroll av åtkomst till uppgifter – för vårdgivare | IMY

