
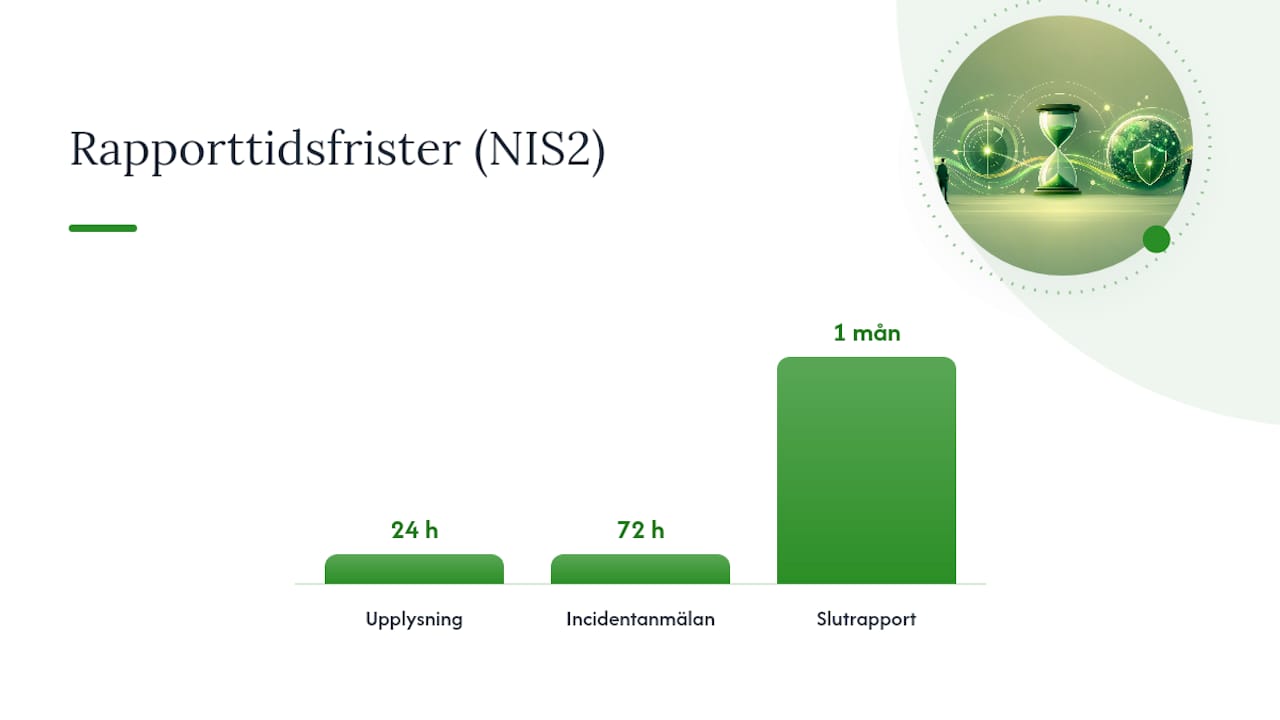
NIS2-/cybersäkerhetslagen kräver tredelad rapportering av betydande incidenter: upplysning inom 24 timmar, incidentanmälan inom 72 timmar och en slutrapport senast en månad senare. Rapporteringen sker till NCSC via cyberportalen, med ett reservförfarande om portalen inte fungerar. Allt hänger på en enda bedömning: är händelsen en betydande incident enligt lagens definition?
Kort sagt:
- Organisationer bör snabbt bedöma om en incident är betydande enligt lagens breda definition för att inte riskera att missa rapporteringsfrister.
- Tidslinjen kräver initial upplysning inom 24 timmar, följt av en incidentrapport inom 72 timmar och en slutrapport inom en månad, vilket ställer krav på förberedda mallar.
- Rapportering sker via cyberportalen, och ett incidentID ska användas i all kommunikation, med reservförfarande för tillfällen då portalen är otillgänglig.
- Intern måste minst fyra roller aktiveras samtidigt för att hantera, besluta och kommunicera om en betydande incident utan onödiga förseningar.
- Övningar och mallar rekommenderas för att minska risken för misstag och fristillfällen, samt att dokumentera all hantering för att underlätta eventuella tillsynsprocesser.
Innehållsförteckning
- Vilka incidenter måste rapporteras enligt NIS2?
- Tidsfrister för 24 timmar, 72 timmar och en månad
- Så rapporterar du via cyberportalen
- Informationsskyldighet och intern eskalering
- Vem granskar rapporterna och vad händer vid brister?
- Evertrusts råd: mallar, roller och övningar som faktiskt fungerar
- Rådgivarens perspektiv: vanliga misstag hos ledningen
- Så kan Evertrust stötta din incidentberedskap
- Källor
- Vanliga frågor
Vilka incidenter måste rapporteras enligt NIS2?
Cybersäkerhetslagen definierar en betydande incident som en händelse som orsakat, eller kan orsaka, allvarlig driftstörning, ekonomisk skada eller påverkan på andra fysiska eller juridiska personer, enligt NCSC:s vägledning. Definitionen är avsiktligt bred, och det är just det som gör bedömningen svår i praktiken. Många organisationer väntar för länge med att avgöra om tröskeln är nådd, i stället för att göra en snabb första bedömning och rapportera villkorat.
Typiska exempel på händelser som når tröskeln:
- Ransomware som krypterar produktionssystem eller kunddata
- Driftstopp som varar längre än vad organisationens egna kontinuitetsplaner tål
- Omfattande datakorruption som gör information otillgänglig eller opålitlig
- Dataintrång med bekräftad exfiltrering av känslig information
- Attacker mot leverantörskedjan som slår igenom till egen drift
Sektorsspecifika föreskrifter, som MCFFS 2026:8, kan sätta ytterligare trösklar för vissa branscher. Ett företag inom energi eller transport bör därför alltid kontrollera om den egna sektorsmyndigheten har kompletterande krav utöver lagens generella definition.
Tidsfrister för 24 timmar, 72 timmar och en månad
Trappstegsmodellen i cybersäkerhetslagen bygger på att myndigheterna får information stegvis, från grov varning till full analys, enligt NCSC. Varje steg har sitt eget syfte och sin egen detaljnivå.
- Upplysning inom 24 timmar. Detta är en tidig varningssignal, inte en analys. Den ska innehålla vad som hänt, misstänkt orsak, och om incidenten kan ha gränsöverskridande effekt. Den får och ska vara kort.
- Incidentanmälan inom 72 timmar. Här uppdaterar du bedömningen med mer fakta: allvarlighetsgrad, påverkan, och indikatorer på angreppssätt om sådana finns. Underlaget kommer oftast från loggar, incidenthanteringssystemet och första teknisk triage.
- Slutrapport inom en månad. Rapporten ska beskriva incidentens typ, bakomliggande orsak, vidtagna åtgärder och eventuell gränsöverskridande påverkan. Om incidenten fortfarande pågår vid deadline lämnas en lägesrapport i stället, med en ny slutrapport när utredningen är klar.
Det som avgör om du klarar frister är förberedelse, inte teknisk analysdjup.
Proffstips: Bygg tre färdiga mallar, en per rapporteringssteg, med fälten redan ifyllda för organisationens namn, kontaktpersoner och systemöversikt. Det enda som ska behöva fyllas i under en pressad natt är de faktiska detaljerna om incidenten.
Utse i förväg vem som har mandat att klassificera en händelse som betydande incident, och vem som ansvarar för att skicka in varje rapport enligt säkerhetspolicyn. Utan den ansvarsfördelningen klar i förväg blir de första timmarna efter en attack ett internt sökande efter beslutsmandat snarare än handling.
Så rapporterar du via cyberportalen
Cyberportalen är den primära kanalen för alla tre rapporteringsstegen, och inloggning sker med e-legitimation, enligt CERT-SE. Portalen genererar ett incidentID vid första kontakten, och det ID:et ska följa med i all vidare kommunikation om samma händelse.
Om portalen inte går att nå, exempelvis vid ett omfattande angrepp mot egen eller extern infrastruktur, finns ett reservförfarande med ett separat formulär. Reservvägen är till för undantagsfall, inte för att undvika inloggningskrav, och känslig information ska hanteras med samma försiktighet som i portalen.
Checklista vid rapportering:
- Ha e-legitimation tillgänglig för rätt behörig person i förväg, inte först när incidenten inträffar
- Spara incidentID direkt vid första inlägg och dela det internt med alla inblandade
- Dokumentera tidpunkten då organisationen fick kännedom om incidenten, eftersom klockan för 24-timmarsfristen börjar där
- Ha reservformuläret nedladdat och känt av minst två personer, inte bara IT-chefen
Informationsskyldighet och intern eskalering
Lagen kräver att du under vissa förhållanden informerar mottagare av dina tjänster om en incident som kan påverka dem, särskilt om det finns risk för skada på deras säkerhet. Det är en separat skyldighet från själva myndighetsrapporteringen, och den kräver egen hantering.
Internt bör minst fyra roller aktiveras samtidigt när en betydande incident identifieras:
- Ledningen, som beslutar om resurser och extern kommunikation
- Juridisk funktion, som bedömer sekretess och vilken information som får delas
- Kommunikationsansvarig, som förbereder budskap till kunder, partners och eventuellt media
- IT- eller säkerhetsansvarig, som levererar det tekniska underlaget till samtliga rapporter
Sekretessprövningen är ofta den flaskhals som saktar ner kommunikationen mest. Ha färdiga budskapsmallar för olika scenarier, så att juridisk och kommunikation inte behöver formulera från noll mitt i krisen.
Vem granskar rapporterna och vad händer vid brister?
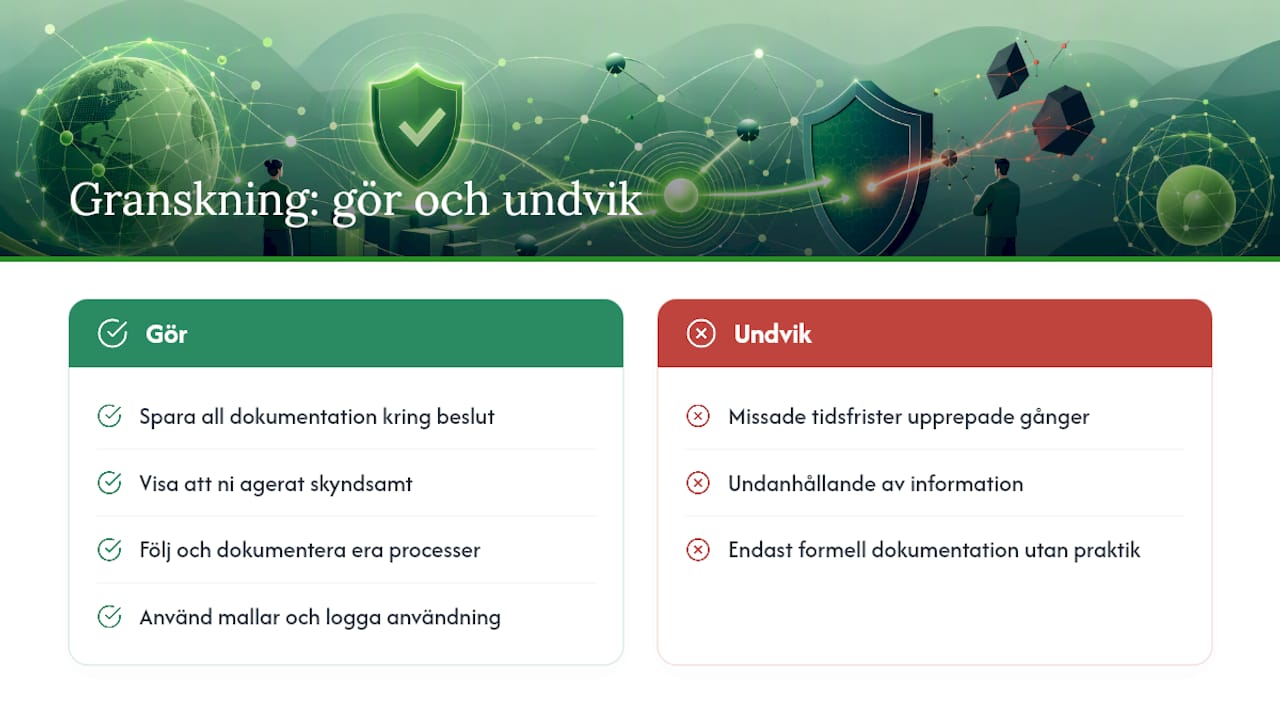
NCSC tar emot samtliga rapporter och vidarebefordrar relevant information till sektorsmyndigheter när det behövs, enligt cybersäkerhetslagen. Tillsynen kan omfatta granskning av dokumentation, intervjuer med ansvariga och kontroll av att rapporteringsprocessen faktiskt fungerar i praktiken, inte bara på papper.
Allvarliga överträdelser, som upprepade missade tidsfrister eller undanhållen information, kan leda till sanktionsåtgärder från tillsynsmyndigheten. Det som avgör utfallet är sällan om något gick fel, utan om organisationen kan visa att den agerade med rimlig skyndsamhet och enligt en fungerande process. Spara därför all dokumentation kring beslutstidpunkter, mallanvändning och kommunikation, den blir ditt bästa försvar om en tillsynsprocess inleds.
Evertrusts råd: mallar, roller och övningar som faktiskt fungerar
Praktisk erfarenhet visar att organisationer med färdiga mallar för alla tre rapporteringsstegen kraftigt minskar risken att missa frister, enligt praktisk vägledning om NIS2-rapportering. Mallen för varje steg bör innehålla åtminstone: incidenttyp, tidpunkt för kännedom, påverkade system, misstänkt orsak, vidtagna åtgärder och kontaktperson.
Utse i god tid vem i organisationen som avgör tidpunkten för “kännedom”, eftersom hela klockan för 24-timmarsfristen räknas från den punkten. Komplettera med regelbundna skrivbordsövningar (tabletop-övningar) där hela kedjan, från teknisk upptäckt till slutrapport, testas utan att en verklig incident behöver inträffa. Bevara incidentID och allt bevismaterial strukturerat, det underlättar både slutrapporten och en eventuell tillsynsprocess.
Behöver organisationen extern hjälp att bygga processen från grunden, erbjuder Evertrust incidentrådgivning och konsultstöd som komplement till den interna kompetensen.
Rådgivarens perspektiv: vanliga misstag hos ledningen
Det vanligaste misstaget är att vänta med upplysningen tills en fullständig teknisk analys är klar. Det är en missuppfattning som kostar organisationer 24-timmarsfristen gång på gång, trots att lagen aldrig kräver fullständig visshet i det första steget.
Prioritera mallar och en tydlig beslutsväg för vem som klassificerar en incident, före själva krisen. Det är billigare, enklare och mer verkningsfullt än vilken teknisk detektionsinvestering som helst, om målet är att faktiskt klara tidsfristerna när det gäller.
— Jesper
Så kan Evertrust stötta din incidentberedskap
Det finns leverantörer som kan erbjuda juridisk och praktisk kompetens i samma leverans, vilket kan underlätta jämfört med att ordna detta internt under tidspress. Det du får är en samlad process: incidentrådgivning när krisen är här, risk- och gap-analyser som avslöjar luckor innan de blir incidenter, och Trustview, plattformen som håller dokumentation, mallar och bevismaterial strukturerat över tid.

En första kontakt behöver inte vara en stor upphandling. Det kan vara en snabb granskning av er nuvarande rapporteringsprocess, ett mallpaket för 24h/72h/1 mån-rapporterna, eller en kort övning med nyckelpersonerna. För organisationer som behöver kontinuerligt stöd finns även interim compliance officer som lösning tills en permanent roll är rekryterad. Boka ett samtal via Evertrusts sida för rådgivning och konsulttjänster för att gå igenom var er organisation står i dag.
Källor
Cybersäkerhetslagen (SFS 2025:1506) är grunden för hela rapporteringsplikten, och MCFFS 2026:8 kompletterar med sektorsspecifika föreskrifter. NCSC:s vägledning om incidentrapportering är den mest praktiska startpunkten, medan CERT-SE ger konkreta instruktioner för själva anmälningsprocessen och reservförfarandet.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
- Incidentrapportering enligt cybersäkerhetslagen
- Cybersäkerhetslag (2025:1506) — SFS
- CERT‑SE: Rapportering och anmälan
Vanliga frågor
Vad händer om man inte följer NIS2?
Missade tidsfrister eller undanhållen information kan leda till tillsynsåtgärder och sanktioner från NCSC eller sektorsmyndigheten, särskilt vid upprepade eller allvarliga brister. Dokumentation av beslut och agerande är avgörande för utfallet av en tillsynsprocess.
Vad är en incidentrapport enligt NIS2?
Det är ett samlingsnamn för de tre inlämningarna som krävs vid en betydande incident: upplysning inom 24 timmar, incidentanmälan inom 72 timmar och en slutrapport inom en månad. Varje steg kräver olika detaljnivå och skickas via cyberportalen.
Hur skriver man en incidentrapport enligt cybersäkerhetslagen?
Utgå från en förberedd mall med fält för incidenttyp, tidpunkt för kännedom, påverkade system, misstänkt orsak och vidtagna åtgärder. Fyll i mer detaljerad information i takt med att utredningen framskrider, från den korta 24-timmarsupplysningen till den fullständiga slutrapporten.
Hur rapporterar jag en incident till NCSC?
Rapportering sker i första hand via cyberportalen med inloggning genom e-legitimation, där du får ett incidentID att använda i all vidare kommunikation. Om portalen inte är tillgänglig finns ett reservförfarande med ett separat formulär hos CERT-SE.
Kan Evertrust hjälpa oss förbereda incidentrapportering?
Evertrust erbjuder incidentrådgivning, gap-analyser och interimsstöd som hjälper organisationer bygga mallar, ansvarsfördelning och rutiner innan en incident inträffar. Kontakt tas via Evertrusts sida för rådgivning och konsulttjänster.

