
En dataskyddspolicy måste klart ange vem som ansvarar för behandlingen och hur den kan kontaktas, varför personuppgifter behandlas och med vilken rättslig grund, vilka uppgiftskategorier och mottagare som berörs, hur länge uppgifterna lagras samt hur den registrerade utövar sina rättigheter. Utan dessa fem block uppfyller policyn inte kraven i artiklarna 12 till 14, oavsett hur välskriven texten annars är.
Kort sagt:
- Vid direkt insamling ska informationen finnas tillgänglig när uppgifterna samlas in; vid indirekt insamling gäller artikel 14:s särskilda tidsfrister.
- Ange en konkret lagringstid eller ett tydligt urvalskriterium, koppla varje ändamål till rättslig grund och namnge mottagarkategorier som molntjänster eller underleverantörer.
- Vid överföring till länder utanför EU eller EES ska policyn ange mottagarland och skyddsgrund, exempelvis adekvat skyddsnivå eller standardavtalsklausuler som gäller.
- Vid automatiserade beslut ska policyn förklara logiken och möjliga följder på begripligt språk samt upplysa om rätten att begära mänsklig prövning.
- Lägg en kort översikt först och fullständiga uppgifter i ett andra lager, och använd ännu enklare språk i översikten för tjänster riktade till barn.
Innehållsförteckning
- Vad artikel 13, 14 och 12 kräver av innehållet
- Mall för en policy: struktur och textexempel att utgå från
- Så presenteras informationen för att vara begriplig
- Särskilda avsnitt: tredjeland, automatiserade beslut och DPIA
- Vanliga misstag och en checklista inför publicering
- Varför en tydlig policy är en affärsfördel
- Stöd för att ta fram, granska eller förvalta er policy
- Vanliga frågor
- Källor
Vad artikel 13, 14 och 12 kräver av innehållet
GDPR styr inte bara vad en policy ska säga, utan också hur tydligt det ska sägas. Dataskyddsförordningen slår i artiklarna 12 till 14 fast exakt vilken information som måste lämnas till den registrerade, och i vilket skede. Den rättsliga texten är detaljerad, men innehållet kan brytas ner i fem konkreta punkter som varje policy behöver täcka.
Identiteten på den personuppgiftsansvariga måste framgå tydligt, tillsammans med fullständiga kontaktuppgifter. Finns ett dataskyddsombud utsett ska även dennes kontaktväg anges separat, inte bara en allmän mejladress till organisationen.
Syftet med varje behandling måste beskrivas konkret, och till varje syfte ska den rättsliga grunden kopplas. Ett berättigat intresse kräver en motivering som går att följa, inte bara ordet “berättigat intresse” i en mening. Ett samtycke ska beskrivas så att det framgår att det är frivilligt och går att återkalla när som helst.
Policyn ska också ange vilka kategorier av personuppgifter som samlas in och vilka mottagare, interna eller externa, som får tillgång till dem, vilket är centralt i en god fotohantering för förlag. IMY betonar att informationen ska vara koncis, klar och tydlig, och att den bland annat ska beskriva lagringstider och de registrerades rättigheter.
De vanligaste bristerna rör just dessa punkter:
- Lagringstiden anges vagt (“så länge det behövs”) istället för en period eller ett urvalskriterium.
- Rättslig grund saknas helt för vissa behandlingar, exempelvis marknadsföring via nyhetsbrev.
- Mottagarkategorier nämns inte, trots att uppgifter delas med molntjänster eller underleverantörer.
- Information lämnas för sent, exempelvis först efter att uppgifterna redan samlats in via ett formulär.
Tidpunkten spelar en avgörande roll. Vid direkt insamling, till exempel ett registreringsformulär, ska informationen finnas tillgänglig redan vid insamlingstillfället. Vid indirekt insamling, där uppgifter hämtas från tredje part, gäller andra tidsramar enligt artikel 14. Den som vill fördjupa sig i hur rättslig grund dokumenteras i praktiken kan läsa mer i vår genomgång av intresseavvägning enligt GDPR, och frågor om kontaktuppgifter till ett dataskyddsombud besvaras i vår guide om hur man utser ett dataskyddsombud.
Mall för en policy: struktur och textexempel att utgå från
En fungerande mall följer samma logik som lagtexten, men i en ordning som är lättare att läsa. Nedan följer en struktur i sex steg, med korta exempel på formuleringar som går att anpassa.
- Kort översikt (första skiktet): en inledande sammanfattning på en halv sida, till exempel: “Vi samlar in din e-postadress och ditt namn för att hantera ditt kundkonto. Du kan när som helst begära radering genom att kontakta oss.”
- Vem ansvarar: fullständigt namn, organisationsnummer, adress och kontaktuppgift, samt dataskyddsombudets kontaktväg om ett sådant finns.
- Syften och rättslig grund: en lista per behandling, till exempel “Nyhetsbrev: samtycke, kan återkallas via länk i varje utskick” eller “Leverans av beställd vara: fullgörande av avtal.”
- Kategorier av uppgifter och mottagare: vilka uppgifter samlas in (namn, adress, köphistorik) och vilka tredje parter som tar emot dem (betaltjänst, fraktbolag, molnleverantör).
- Lagringstid: en konkret period eller ett kriterium, exempelvis “kunduppgifter raderas tolv månader efter senaste köp om inget lagkrav säger annat.”
- Rättigheter och kontaktväg: en punktlista över rätten till tillgång, rättelse, radering, invändning och dataportabilitet, samt hur dessa rättigheter utövas i praktiken.
För vanliga scenarier som rekrytering kan texten specificera att ansökningshandlingar sparas i sex månader efter avslutad process. För webbanalys och liknande verktyg är det ofta nödvändigt att beskriva vilken tjänst som används och vilken rättslig grund den vilar på, vilket vi går igenom i artikeln om Google Analytics och GDPR. Länka gärna till en DPIA eller avtalsbilaga i stället för att upprepa detaljer i själva policyn, och håll en versionslogg med datum för varje uppdatering.
Så presenteras informationen för att vara begriplig
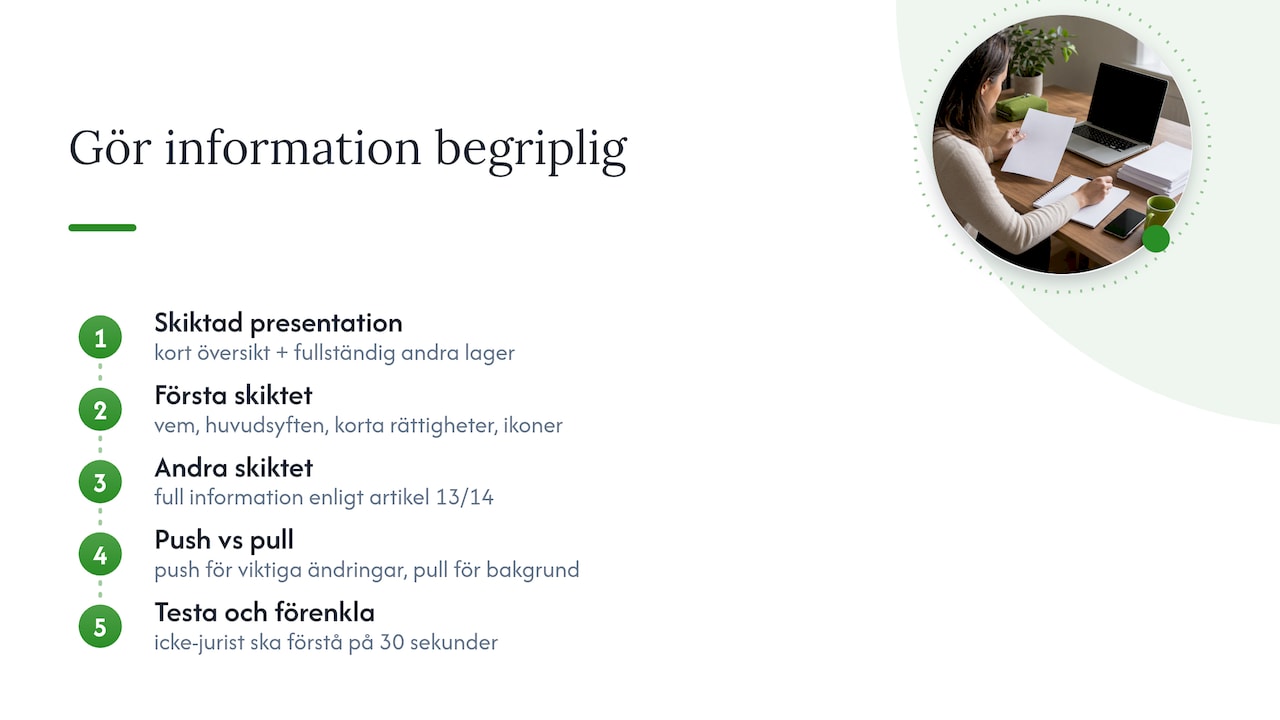
Att innehållet är juridiskt korrekt räcker inte om ingen läser det. EDPB och tidigare artikel 29-gruppen rekommenderar en skiktad presentation, där ett första lager ger en kort översikt och ett andra lager innehåller den fullständiga informationen enligt artikel 13 och 14. Metoden motverkar informationsutmattning, där mottagaren möts av en lång text och struntar i att läsa den.
Första skiktet bör innehålla vem som är ansvarig, de viktigaste syftena och en kort beskrivning av rättigheterna, gärna med ikoner eller symboler som gör texten lättare att skumma. Resten placeras i ett andra skikt som den som vill fördjupa sig kan klicka vidare till.
Valet mellan att aktivt informera (push) och att göra information tillgänglig för den som söker den (pull) beror på sammanhanget: viktiga förändringar bör pushas via mejl eller notis, medan detaljerad bakgrundsinformation kan vara tillgänglig som pull-innehåll på webbplatsen. Riktar sig tjänsten till barn krävs ett ännu enklare språk i det första skiktet.
Proffstips: Testa alltid det första skiktet på en kollega utanför juridikavdelningen. Om personen inte förstår vad som samlas in och varför inom trettio sekunder behöver texten förenklas.
Särskilda avsnitt: tredjeland, automatiserade beslut och DPIA
Vissa behandlingar kräver tilläggsinformation utöver grundstrukturen. Dessa punkter glöms ofta bort, men saknas de är policyn ofullständig oavsett hur väl övriga delar är skrivna.
- Vid överföring till tredjeland ska det anges vart uppgifterna förs och vilken skyddsgrund som gäller, exempelvis ett beslut om adekvat skyddsnivå, standardavtalsklausuler eller bindande företagsregler, vilket IMY kräver ska framgå tydligt för den registrerade.
- Vid automatiserat beslutsfattande och profilering måste policyn beskriva att sådant förekommer, den bakomliggande logiken i begripliga termer, vilka konsekvenser det kan få samt rätten att begära mänsklig prövning.
- En DPIA behöver inte bifogas i sin helhet, men policyn kan med fördel hänvisa till att en konsekvensbedömning har genomförts för behandlingar med hög risk, med en kort förklaring av vad det innebär för den registrerade.
Den som behandlar uppgifter utanför EU/EES och vill gå igenom skyddsåtgärderna mer grundligt hittar en djupare genomgång i vår artikel om tredjelandsöverföring enligt GDPR.
Vanliga misstag och en checklista inför publicering
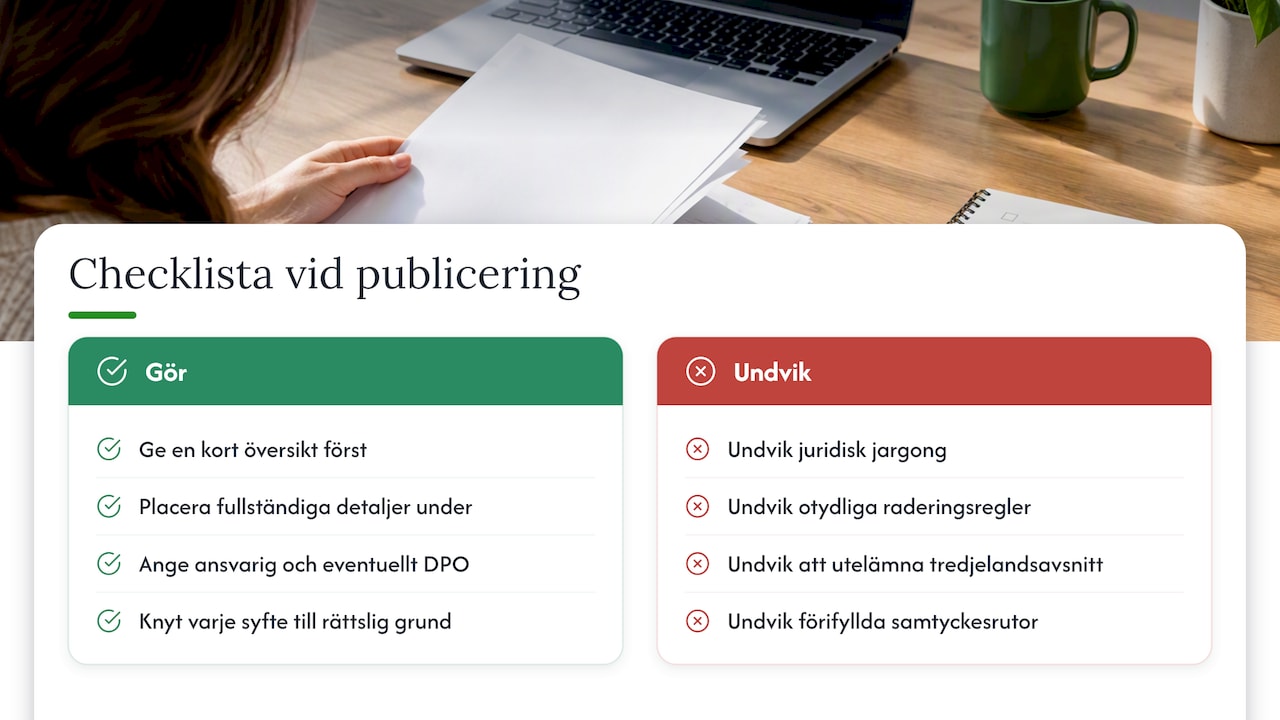
De vanligaste bristerna vi stöter på handlar sällan om okunskap om lagen, utan om att texten skrivs av jurister för jurister. Juridisk jargong, otydliga raderingsregler och ett saknat avsnitt om tredjelandsöverföring är återkommande problem, liksom samtyckesformulär med förifyllda kryssrutor som inte uppfyller kravet på ett aktivt, informerat val.
En policy som ska hålla i praktiken byggs upp i skikt, med en kort översikt överst och fullständiga detaljer därunder, och förses med en tydlig versionshistorik så att ändringar går att spåra över tid. Innan publicering är det värt att gå igenom en kort checklista: är ansvarig och eventuellt dataskyddsombud namngivna, är varje syfte kopplat till en rättslig grund, är lagringstiderna konkreta, och är tredjelandsöverföringar samt automatiserade beslut beskrivna om de förekommer? Policyn bör sedan ses över minst en gång per år eller vid varje väsentlig förändring av behandlingen.
Varför en tydlig policy är en affärsfördel
En policy som faktiskt går att läsa minskar tiden det tar att hantera registerförfrågningar, eftersom svaren redan finns dokumenterade i text. Vid en personuppgiftsincident blir skillnaden större: en organisation som kan visa vem som ansvarar och vilka rutiner som gällde hanterar tillsynen snabbare än en som famlar efter svar. Tydlig ansvarsfördelning och en daterad versionshistorik är inte pappersarbete, utan det som gör skillnad den dagen något går fel.
— Jesper
Stöd för att ta fram, granska eller förvalta er policy
Att skriva en policy som håller juridiskt och samtidigt är begriplig för kunder och anställda är ett hantverk som tar tid att bygga upp internt. Vi erbjuder praktisk hjälp genom hela processen, från första utkast till löpande förvaltning.

Vårt stöd täcker flera behov beroende på var ni står i arbetet:
- Rådgivning & konsulttjänster för att skriva eller granska policyn från grunden.
- Risk- och konsekvensbedömningar (DPIA) när en behandling kräver djupare analys innan texten formuleras.
- Externt dataskyddsombud som löpande säkerställer att policyn hålls uppdaterad.
- Utbildningar, inklusive e-learning i GDPR, som gör att hela organisationen förstår innehållet i praktiken.
Extern hjälp är särskilt värd att överväga vid resursbrist, komplexa behandlingar med flera mottagare, eller vid överföringar till tredjeland som kräver en noggrannare skyddsbedömning. Läs mer om våra rådgivningstjänster eller utforska Trustview, vår digitala plattform för att hålla ordning på policyer, versioner och efterlevnad över tid.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vad säger artikel 17 i dataskyddsförordningen?
Artikel 17 i GDPR reglerar rätten till radering, ofta kallad rätten att bli glömd. Den innebär att en registrerad under vissa villkor kan begära att personuppgifter raderas, exempelvis när de inte längre behövs för det ursprungliga syftet. Mer om hur sådana begäranden hanteras i praktiken finns i vår genomgång av rätten att bli glömd.
Vilka personuppgifter är skyddade enligt dataskyddsreglerna?
IMY beskriver att alla uppgifter som direkt eller indirekt kan identifiera en levande person omfattas, inte bara namn och personnummer utan även till exempel IP-adresser och lokaliseringsdata. Skyddet gäller oavsett om uppgifterna lagras digitalt eller i pappersform.
Är dataskyddsförordningen och GDPR samma sak?
Ja, GDPR är den engelska förkortningen för den EU-förordning som på svenska kallas dataskyddsförordningen. Det rör sig om exakt samma rättsliga text, publicerad i EUR-Lex, och de två namnen används parallellt i svensk kontext.
Räknas en mejladress som en personuppgift?
Ja, en mejladress räknas som en personuppgift eftersom den kan kopplas till en identifierbar person, särskilt när den innehåller namn eller används för att identifiera en specifik individ. Det gäller oavsett om adressen är privat eller kopplad till en arbetsgivare.
Källor
- Vad ska en integritetspolicy innehålla? | IMY
- Guidelines on transparency (WP260 rev01) | EDPB
- EUROPARLAMENTETS OCH RÅDETS FÖRORDNING (EU) 2016/679 (GDPR) | EUR-Lex

