
Gallring av personuppgifter innebär att ni avidentifierar eller förstör uppgifter när ändamålet de samlades in för är uppfyllt. GDPR anger ingen fast lagringstid. I stället ska ni kunna visa, system för system och ändamål för ändamål, varför ni sparar det ni sparar och när det försvinner. Det är där de flesta organisationer brister: inte i policyn, utan i kopplingen mellan policy, IT-miljö, leverantörsavtal och säkerhetskopior. Den här guiden går igenom regelverket, hur ni sätter lagringstider och hur en gallringsrutin byggs så att den faktiskt körs. Den visar också var en specialist med juridisk och teknisk kompetens sparar mest tid och risk.
Kort sagt
- Personuppgifter får sparas så länge det behövs för ändamålet. Därefter ska de avidentifieras eller tas bort, enligt IMY:s vägledning om lagringstid.
- Lagringsminimering (artikel 5.1 e) hänger ihop med ändamålsbegränsning och uppgiftsminimering, och artikel 5.2 kräver att ni kan visa efterlevnad.
- Lagkrav som bokföringslagen och lagen om anställningsskydd kan kräva längre lagring och går före generella gallringsregler.
- En fungerande rutin sätter gallringstid per ändamål och per IT-system, inklusive molntjänster, biträden och säkerhetskopior, med en utsedd ansvarig roll.
- Automatiserad gallring är målet. Där den inte går måste manuell gallring ske i tid och dokumenteras.
Innehållsförteckning
- Vad gallring betyder i dataskyddsarbetet
- Principerna som styr: ändamål, minimering och lagring
- Hur länge får man spara personuppgifter?
- Gallringsrutin steg för steg
- Var gallringsarbetet oftast fastnar
- Så hjälper Evertrust er med gallring och lagringstider
- Vårt perspektiv på gallring
- Vanliga frågor
- Källor
Vad gallring betyder i dataskyddsarbetet
Ordet gallring kommer från arkivvärlden. I offentlig sektor betyder det att allmänna handlingar eller uppgifter i dem förstörs, så som det beskrivs i Försäkringskassans vägledning om verksamhetsinformation och arkiv. I privat sektor används ordet mer fritt, men i dataskyddssammanhang syftar det på samma sak: uppgifter som inte längre behövs ska bort ur identifierbar form.
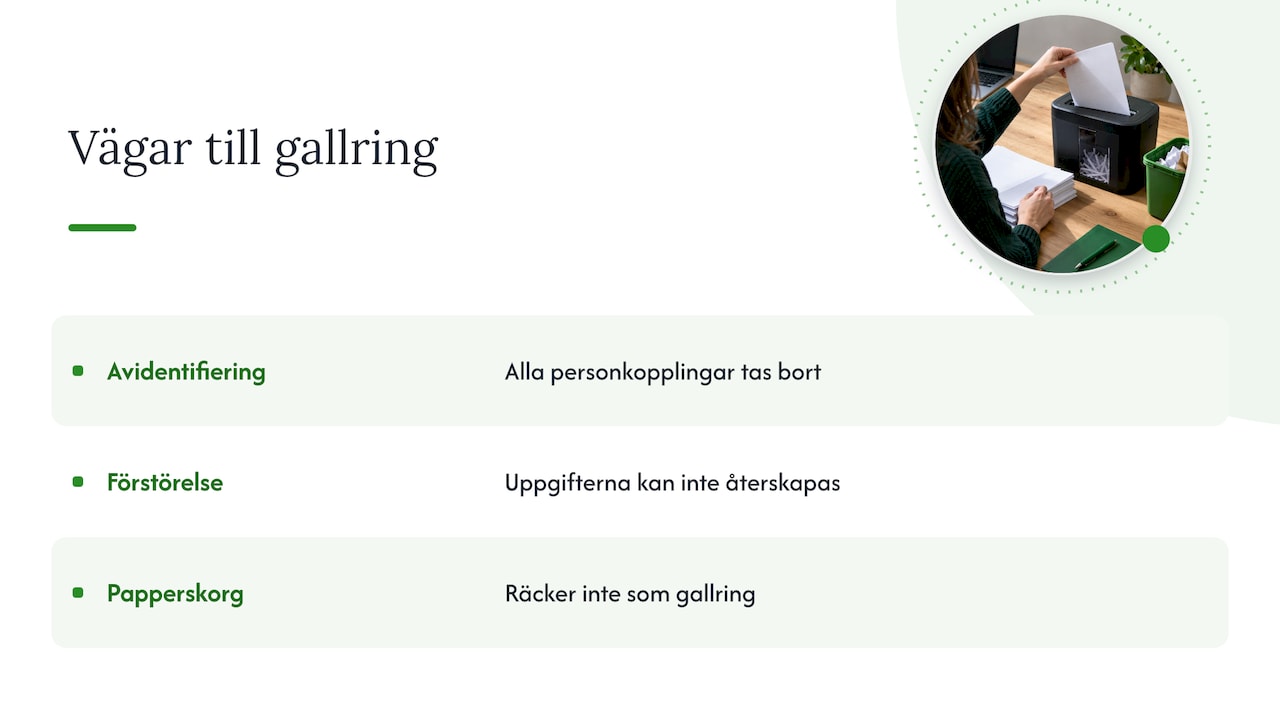
Det finns i praktiken två vägar. SKR beskriver dem som avidentifiering, där alla möjligheter att koppla uppgifterna till en fysisk person tas bort, och förstörelse, där uppgifterna inte går att återskapa. Att flytta en fil till papperskorgen räcker alltså inte.
För tekniska läsare är skillnaden avgörande. Pseudonymiserade uppgifter, där en nyckel finns kvar någonstans, är fortfarande personuppgifter. Enligt artikel 4.1 i dataskyddsförordningen räcker det att en person kan identifieras indirekt, till exempel via ett kundnummer, en IP-adress eller en kombination av uppgifter. Ett statistikuttag där användar-id ligger kvar är därför inte gallrat, det är bara flyttat.
Principerna som styr: ändamål, minimering och lagring
Gallring är inte en fristående skyldighet utan konsekvensen av tre principer i artikel 5 i GDPR.
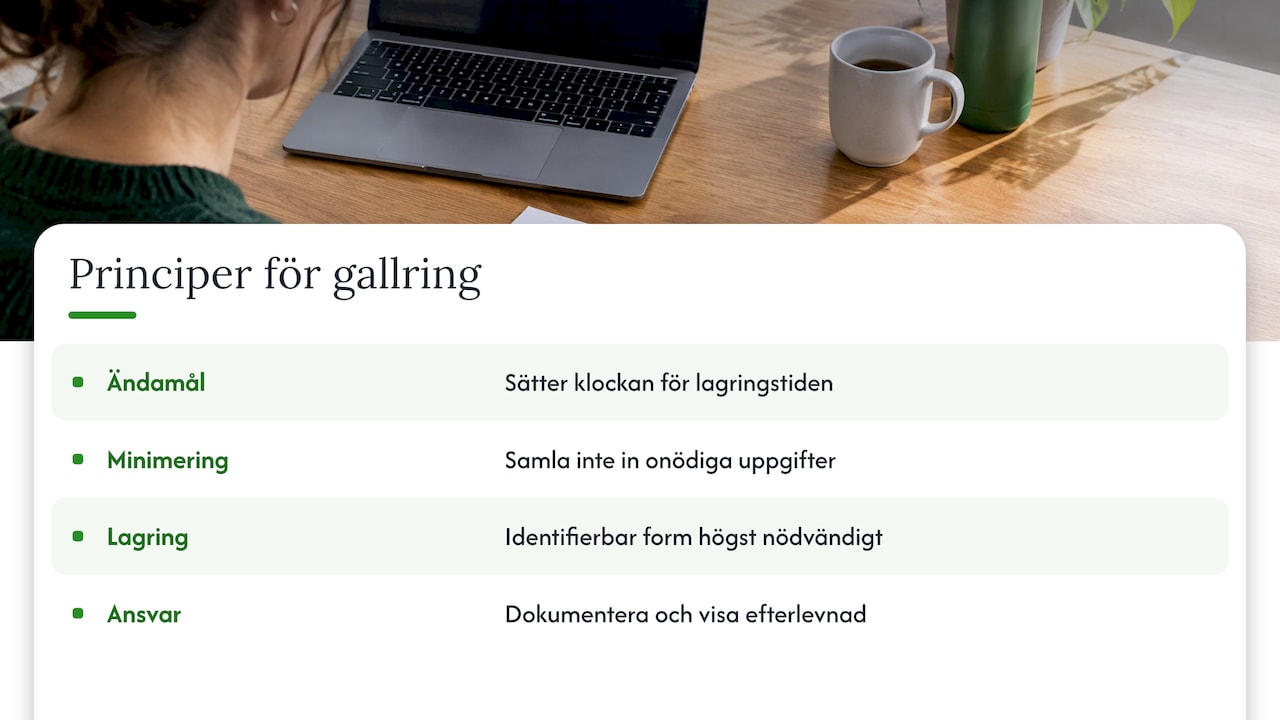
Ändamålsbegränsning (5.1 b). Uppgifter ska samlas in för särskilda, uttryckligt angivna och berättigade ändamål och inte behandlas senare på ett sätt som är oförenligt med dem. Det är ändamålet som sätter klockan för lagringstiden.
Uppgiftsminimering (5.1 c). Uppgifterna ska vara adekvata, relevanta och inte för omfattande. Det som aldrig samlas in behöver aldrig gallras, vilket gör minimering till den billigaste gallringsåtgärden. Vi går igenom det praktiska i vår guide om dataminimering enligt GDPR.
Lagringsminimering (5.1 e). Uppgifterna får inte förvaras i en form som gör det möjligt att identifiera personen längre än nödvändigt för ändamålen. Längre lagring medges bara när uppgifterna enbart behandlas för arkivändamål av allmänt intresse, forskning eller statistik enligt artikel 89.1, och då med lämpliga tekniska och organisatoriska skyddsåtgärder.
Ovanpå detta ligger ansvarsskyldigheten i artikel 5.2: den personuppgiftsansvarige ska kunna visa att principerna följs. En gallringsrutin som finns i huvudet på en systemförvaltare uppfyller inte det kravet. Det som räknas vid en tillsyn är dokumenterade lagringstider, en motivering kopplad till ändamål och laglig grund, och bevis på att gallringen faktiskt genomförs.
Hur länge får man spara personuppgifter?
Det korta svaret är: så länge det behövs för syftet, och inte längre. IMY anger att huvudregeln därefter är att uppgifterna ska avidentifieras eller tas bort helt, att det är viktigt att ha rutiner för uppgifter som ska tas bort efter viss tid och att vissa handlingar, som bokföring, måste sparas längre.
EDPB:s vägledning för små och medelstora företag går ett steg längre och rekommenderar en intern policy med lagringsperioder för olika ändamål och ett förfarande för radering. Det är i praktiken den modell som tillsynsmyndigheter förväntar sig att se.
Att sätta rätt lagringstid är en bedömning i tre lager:
| Lager | Fråga att besvara | Exempel på vad som styr |
|---|---|---|
| Lagkrav | Finns en svensk lag som kräver att uppgiften sparas viss tid? | Bokföringslagen, lagen om anställningsskydd, penningtvättsregler, arkivlagstiftning |
| Ändamål | När är syftet med behandlingen uppfyllt? | Avslutat kundförhållande, avslutad rekrytering, utgången garantitid |
| Rättslig risk | Behövs uppgiften för att kunna försvara ett rättsligt anspråk? | Tvist om anställning eller leverans, preskriptionstider |
NNR:s gallringsrutin slår fast att lagkrav, till exempel om räkenskapsmaterial eller arbets- och socialrättslig lagstiftning, får företräde framför generella gallringsriktlinjer. Lagkravet ersätter dock inte gallringen, det skjuter bara upp den. När den lagstadgade tiden har gått ut ska uppgifterna bort, och under tiden ska de bara användas för det ändamål som motiverar lagringen.
Lagkrav kan också gå åt andra hållet. Specialreglering i vissa verksamheter kan också kräva att uppgifter gallras tidigare än vad verksamheten helst skulle vilja. HR är ett område där fristerna är särskilt många och varierar mellan kategorier av uppgifter. Vi har samlat dem i artikeln om lagringstider enligt GDPR på HR-området.
Gallringsrutin steg för steg
En gallringsrutin som klarar en granskning har samma byggstenar oavsett bransch. Här är ordningen vi rekommenderar, med de punkter där det oftast går fel.
1. Kartlägg behandlingar och system
Utgå från registret över behandlingar och koppla varje behandling till de system där uppgifterna faktiskt ligger: verksamhetssystem, CRM, HR-system, ärendehantering, filytor, e-post och analysverktyg. Det vanliga misstaget är att kartlägga ändamål men inte system, så att policyn säger tolv månader medan databasen aldrig rensas. Vår GDPR-gapanalys börjar just här, med att jämföra det dokumenterade läget med det faktiska.
2. Sätt gallringstid per ändamål och per system
NNR:s rutin anger att gallringstider ska fastställas för varje IT-system som lagrar personuppgifter, inklusive molntjänster och externt driftade system. Samma uppgift kan ha olika tider i olika system: en kunds namn i fakturasystemet styrs av bokföringskrav, samma namn i marknadsföringsverktyget av samtycke eller berättigat intresse. Skriv ned motiveringen för varje tid. Den är ert underlag när IMY eller en registrerad frågar.
3. Väg in lagkrav och spärrar
Lista de lagar som kräver bevarande, och inför en process för tillfälliga spärrar, till exempel vid pågående tvist eller utredning. Spärren ska ha en ägare och ett slutdatum, annars blir den en permanent ursäkt att inte gallra.
4. Välj metod: radering, förstörelse eller avidentifiering
Bestäm för varje uppgiftstyp om den ska raderas eller avidentifieras. Avidentifiering är ett bra val när ni vill behålla statistik, men den måste vara verklig: inga nycklar, inga kombinationer av fält som pekar ut en person. Om avidentifieringen inte håller är det fortfarande personuppgifter, med fortsatta krav.
5. Automatisera där det går
Automatiserad gallring ska eftersträvas vid upphandling av nya system, och där automatisering inte är möjlig måste manuell gallring säkerställas i rätt tid, enligt NNR:s gallringsrutin. För en CIO eller CTO är det här den viktigaste punkten: ställ krav på gallringsfunktioner i varje ny upphandling, så att efterlevnaden inte hänger på att någon kommer ihåg en kvartalsvis manuell körning.
6. Reglera gallring hos personuppgiftsbiträden
Gallringsrutiner för molntjänster och outsourcing ska verifieras med leverantören och skrivas in i leveransavtalet eller personuppgiftsbiträdesavtalet. Tomelilla kommuns mall för instruktioner till personuppgiftsbiträden är ett konkret exempel: där anges direkt i avtalet efter hur många år uppgifterna ska gallras och hur länge säkerhetskopior får sparas. Hur ni granskar att biträdet faktiskt lever upp till detta beskriver vi i guiden om leverantörsbedömning enligt GDPR.
7. Glöm inte säkerhetskopior
Säkerhetskopior är den vanligaste blinda fläcken. Ange en maximal lagringstid för backuper och se till att uppgifter som gallrats i produktion inte läses tillbaka vid en återställning. För CISO och informationssäkerhetsansvariga betyder det att backuppolicyn och gallringsrutinen måste skrivas ihop, inte i två separata dokument som aldrig möts.
8. Städa e-post och filytor
E-post är inte en lagringsplats för personuppgifter. PRO:s handbok för hantering av personuppgifter återger IMY:s hållning att e-post är en oskyddad kanal där uppgifter kan vara svåra att hitta och ta bort. Rutinen bör därför säga att uppgifter flyttas till rätt system och raderas ur inkorgen, och att delade filytor omfattas av samma gallringstider som systemen.
9. Dokumentera ansvar och metod
Varje gallringstid ska dokumenteras tillsammans med hur gallringen sker och vilken roll som ansvarar. Ange en roll, inte en person, så att rutinen överlever omorganisationer och personalbyten.
10. Följ upp och visa resultatet
Kontrollera regelbundet att gallringen faktiskt har körts, spara loggar eller protokoll och rapportera avvikelser. Det är detta som gör att ni kan uppfylla ansvarsskyldigheten i artikel 5.2. Gallringsrutinen hänger också ihop med begäran om radering, där den registrerade kan kräva att uppgifter tas bort tidigare. Läs mer om hur sådana begäranden ska hanteras i vår artikel om rätten att bli glömd.
Var gallringsarbetet oftast fastnar
När organisationer med femtio anställda eller fler arbetar med gallring är det sällan kunskapen om artikel 5 som saknas. Det som fattas är oftast något av följande:
- Ingen äger frågan. Juristen skriver policyn, IT äger systemen och verksamheten äger uppgifterna. Utan en utsedd ansvarig roll faller gallringen mellan stolarna.
- Policyn är generell. En rad som säger att uppgifter sparas “så länge de behövs” visar ingenting. Tiden måste vara bestämd eller bestämbar per ändamål.
- Gamla system saknar gallringsfunktion. Då krävs en manuell rutin med kalender, ansvarig och kontroll, eller en plan för att byta eller bygga om.
- Biträdesavtalen är tysta. Utan tydliga instruktioner om gallring och backuper har ni ingen kontroll över vad leverantören sparar.
- Personalen vet inte vad som gäller. Uppgifter som sparas i lokala kopior, mejl och kalkylark gallras aldrig av någon systemregel.
Varje punkt ökar också skadan vid en personuppgiftsincident: uppgifter som borde ha gallrats kan läcka lika lätt som de som behövs. Vi har skrivit om hur mänskliga faktorn ligger bakom majoriteten av personuppgiftsincidenter, och gamla uppgifter som ingen rensat förstorar varje sådant misstag.
Så hjälper Evertrust er med gallring och lagringstider
Evertrust arbetar med rådgivning, GAP-analyser, compliance-program, kontraktshantering och praktisk regelimplementering inom GDPR och informationssäkerhet. För gallring betyder det att vi kan kartlägga var era uppgifter ligger, sätta och motivera lagringstider, skriva gallringskrav i era biträdesavtal och se till att rutinen fungerar i vardagen.

Behöver ni en ansvarig som håller ihop arbetet över tid kan vi ta rollen som externt dataskyddsombud eller GDPR-koordinator, eller gå in som interim compliance officer. Dokumentationen kan hanteras i Trustview, vår egenutvecklade GRC-plattform för regelefterlevnad enligt GDPR, ISO 27000, DORA, NIS2 och E-privacy. Och för att rutinen ska följas av dem som hanterar uppgifterna varje dag erbjuder vi utbildningar i GDPR, bland annat Praktisk GDPR för HR och e-learning för anställda.
Vårt perspektiv på gallring
Gallring är den del av GDPR där avståndet mellan papper och verklighet ofta är som störst. Många organisationer har en lagringspolicy. Betydligt färre kan visa att policyn faktiskt styr vad som finns kvar i databaserna, i backuperna och hos leverantörerna.
Vi ser gallring som en fråga där juridik och teknik måste mötas. Juristen kan avgöra vilken lagringstid som går att motivera, men den tiden är värdelös om den inte översätts till en systemregel, en avtalsklausul och en kontroll som någon äger. Därför arbetar vi med båda delarna samtidigt: den rättsliga bedömningen och den praktiska implementeringen.
Vi anser också att gallring blir enklare när den byggs in i det löpande compliance-arbetet i stället för att hanteras som ett engångsprojekt. Trustview, vår plattform skapad av jurister och experter, är utvecklad för att automatisera och förenkla just det arbetet, så att dataskyddet hanteras i samma flöde som ISO 27000, NIS2 och övrig regelefterlevnad.
Börja i det som ger mest effekt: de system med flest registrerade och känsligast uppgifter, och de leverantörer som lagrar mest åt er. Där finns både den största risken och den snabbaste vinsten.
Jesper
Vanliga frågor
Finns det en fast lagringstid för personuppgifter i GDPR?
Nej. GDPR anger att uppgifter inte får sparas längre än nödvändigt för ändamålet. Lagringstiden bestäms därför av ändamålet och av eventuella lagkrav i svensk rätt, och ska dokumenteras per behandling.
Räcker det att radera en fil för att uppgifterna ska räknas som gallrade?
Nej. Uppgifterna måste antingen avidentifieras så att de inte kan kopplas till en person, eller förstöras så att de inte går att återskapa. En fil i papperskorgen, en kopia i en backup eller ett mejl i någons inkorg betyder att gallringen inte är klar.
Gäller gallringskraven även hos våra leverantörer?
Ja. Ni är fortfarande personuppgiftsansvariga när ett biträde lagrar uppgifterna åt er. Gallringstider och hantering av säkerhetskopior bör därför skrivas in i personuppgiftsbiträdesavtalet och följas upp.
Vad är skillnaden mellan lagringsminimering och dataminimering?
Dataminimering, eller uppgiftsminimering, handlar om att bara samla in de uppgifter som behövs. Lagringsminimering handlar om att inte spara dem i identifierbar form längre än nödvändigt. Tillsammans avgör de hur mycket som behöver gallras och när.
Får vi spara uppgifter längre för statistik?
Ja, om uppgifterna enbart behandlas för statistiska ändamål, arkivändamål av allmänt intresse eller forskning enligt artikel 89.1, och skyddas med lämpliga tekniska och organisatoriska åtgärder. Ofta är det enklaste att avidentifiera uppgifterna, eftersom de då inte längre omfattas av GDPR.
Källor
- IMY: Hur länge får man spara personuppgifter?
- EDPB: Grunderna i dataskydd
- EUR-Lex: Dataskyddsförordningen (EU) 2016/679
- SKR: Vad gäller kring radering av personuppgifter?
- NNR: Gallringsrutin
- Tomelilla kommun: Mall för instruktion till personuppgiftsbiträde
- PRO: Handbok för hantering av personuppgifter
- Försäkringskassan: Vägledning 2026:3 Hantering av verksamhetsinformation och arkiv

