
TLPT, hotbildsstyrd penetrationstestning (threat-led penetration testing), är DORA:s mest krävande testform. Det är ett skräddarsytt red team-test där testare angriper era kritiska produktionssystem på samma sätt som en verklig angripare skulle göra. Testet ska göras minst vart tredje år av de finansiella entiteter som Finansinspektionen pekar ut. I Sverige följer det i huvudsak TIBER-SE-processen och avslutas med en åtgärdsplan till Finansinspektionen och ett intyg från Riksbanken. Själva attacken är bara en del av uppdraget. Om testet blir ett användbart tillsynsunderlag avgörs av styrningen runt det: avgränsningen, kontrollteamet, kraven på leverantörer, avtalen, styrelsens godkännande och åtgärdsplanen. Där hjälper vi på Evertrust med juridisk och regulatorisk kompetens inom DORA och informationssäkerhet.
Kort sagt
- TLPT är ett red team-test under kontrollerade former mot människor, processer och teknik i produktion. Det går inte att bli godkänd eller underkänd, syftet är att hitta brister och stärka motståndskraften.
- Finansinspektionen beslutar vilka svenska finansiella entiteter som måste genomföra TLPT. Vissa kategorier, till exempel systemviktiga banker, utgår regelverket från att de ska testa.
- Tidsfristerna är snäva: initieringsinformation inom tre månader från underrättelsen, ett avgränsningsdokument som styrelsen godkänt inom sex månader, minst tolv veckors aktiv red team-fas och åtgärdsplaner inom åtta veckor efter avslutat test.
- Leverantörerna granskas i förväg. Testare och leverantörer av hotunderrättelser måste uppfylla krav på erfarenhet, referenser och försäkring, och ni måste dokumentera att de gör det innan avtal tecknas.
- Det tyngsta arbetet ligger runt testet, inte i det: styrning, sekretess, utkontrakterade funktioner och en åtgärdsplan som håller vid granskning.
Innehållsförteckning
- Vad TLPT är och vad som skiljer det från ett vanligt penetrationstest
- Vem som måste genomföra TLPT i Sverige
- TIBER-SE och DORA-TLPT: samma process, olika rättslig grund
- Så går ett DORA-TLPT till, steg för steg
- Roller och krav på testare och leverantörer
- Hur ofta testet görs och när koncerntestning är möjlig
- Vanliga fallgropar inför ett TLPT
- Så hjälper vi er inför och efter testet
- Vår syn: TLPT är ett styrningsprojekt med ett test i mitten
- Vanliga frågor om TLPT och DORA
- Källor
Vad TLPT är och vad som skiljer det från ett vanligt penetrationstest
Ett vanligt penetrationstest tittar på en applikation, ett nätverkssegment eller en miljö och letar efter tekniska sårbarheter, ofta med blåa teamets vetskap. TLPT går längre på tre sätt.
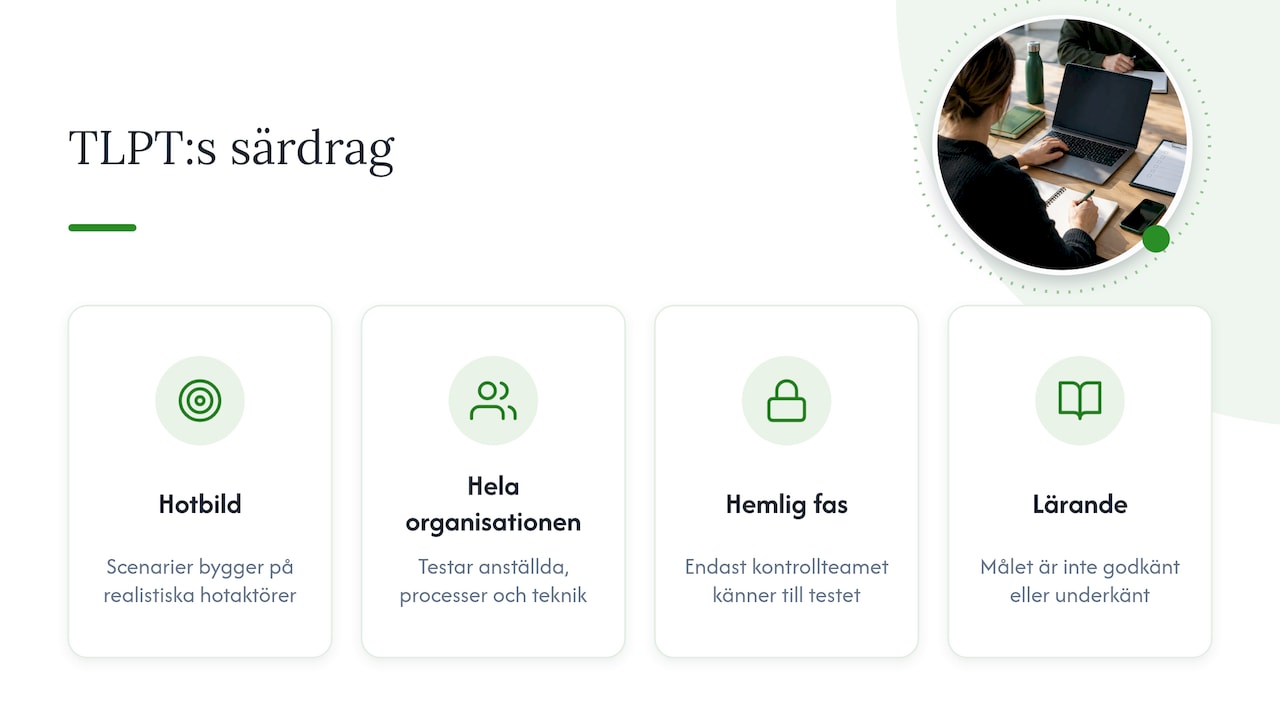
För det första styrs testet av hotbilden. Enligt ECB:s TIBER-EU-guide från november 2025 efterliknar TLPT verkliga hotaktörers taktik, tekniker och procedurer i ett kontrollerat, skräddarsytt och underrättelsestyrt red team-test av kritiska produktionssystem. En leverantör av hotunderrättelser (threat intelligence) kartlägger först vilka aktörer som realistiskt riktar in sig på just er verksamhet. Därefter byggs scenarier på den kartan.
You are currently viewing a placeholder content from Default. To access the actual content, click the button below. Please note that doing so will share data with third-party providers.
För det andra testas hela organisationen. Riksbanken beskriver testet som en simulerad cyberattack mot anställda, processer och teknik. Social manipulation, fysisk åtkomst och brister i rutiner kan därför ingå lika mycket som tekniska sårbarheter.
För det tredje sker testet i hemlighet. Endast ett litet kontrollteam känner till testet. Försvararna, det blå teamet, får veta först när den aktiva fasen är över. Det är därför resultatet säger något om er faktiska förmåga att upptäcka och stoppa ett angrepp.
Testet är inte “pass or fail”. Både Riksbanken och ECB betonar att målet är lärande: entiteten ska förstå sina svagheter, och tillsynen får ett effektivt verktyg för att bedöma motståndskraften i sektorn.
Vem som måste genomföra TLPT i Sverige
DORA (EU:s förordning om digital operativ motståndskraft för finanssektorn, (EU) 2022/2554) ställer krav på TLPT för finansiella entiteter med systemkritisk verksamhet. Enligt Riksbankens sida om TIBER och DORA TLPT är det Finansinspektionen som beslutar vilka entiteter som får skyldigheten.
Kriterierna finns i kommissionens delegerade förordning (EU) 2025/1190, de tekniska tillsynsstandarderna (RTS) för TLPT. Förordningen antogs den 13 februari 2025 och publicerades i EU:s officiella tidning den 18 juni 2025. Myndigheten ska enligt artikel 2 i RTS väga både systemviktiga faktorer och IKT-riskfaktorer. Vissa kategorier förutsätts omfattas:
- globalt och andra systemviktiga kreditinstitut (G-SII och O-SII),
- stora betalningsinstitut och institut för elektroniska pengar,
- värdepapperscentraler och centrala motparter,
- handelsplatser,
- tillräckligt stora försäkringsföretag.
Myndigheten kan befria en entitet som når de kvantitativa trösklarna om riskprofilen inte motiverar testning. Den kan också peka ut andra entiteter, exempelvis auktoriserade leverantörer av kryptotillgångstjänster. Är ni osäkra på om DORA alls gäller er verksamhet, börja med vår genomgång Omfattas ni av DORA?. Hur TLPT förhåller sig till övrig testning i regelverket beskriver vi i DORA-testning och resiliens.
Ett praktiskt råd för er som ännu inte har fått någon underrättelse men ligger nära kriterierna: förbered er som om den kommer. Tremånadersfristen för initieringen börjar löpa direkt, och den räcker inte långt för en organisation som först då ska utse kontrollteam och upphandla leverantörer.
TIBER-SE och DORA-TLPT: samma process, olika rättslig grund
TIBER-EU publicerades av ECB i maj 2018 och uppdaterades i januari 2025. Enligt ECB:s guide är ramverket en detaljerad men inte rättsligt bindande beskrivning av hur TLPT genomförs i praktiken. De bindande kraven finns i DORA och RTS. TIBER-SE är den svenska tillämpningen.
För er innebär det två saker. Den som är utpekad enligt DORA följer TIBER-SE-processen och dess dokument, eftersom Riksbanken anger att DORA-TLPT i huvudsak följer samma process. Den som inte omfattas kan ändå testa frivilligt enligt TIBER-SE. Det kan vara ett sätt att bygga förmåga innan ett eventuellt beslut kommer.
Rollfördelningen är också tydlig. Åtgärdsplanen redovisas för Finansinspektionen och Riksbanken utfärdar intyget efter genomfört test. Att tillsynen vill se dokumenterade rutiner, ansvar och uppföljning snarare än goda avsikter känns igen från andra regelverk i finanssektorn, till exempel kraven på penningtvättsprevention i valutaväxlingskontor. Samma disciplin gäller här: det som inte är dokumenterat räknas inte.
Så går ett DORA-TLPT till, steg för steg
Processen har tre faser: förberedelse, test och avslut. ESMA:s samrådsunderlag om TLPT beskriver flödet, och fristerna nedan följer den antagna förordningen (EU) 2025/1190.
-
Underrättelse och initiering (inom tre månader). Ni lämnar initieringsinformation till myndighetens testansvariga: projektplan på hög nivå, kontaktuppgifter till kontrollteamets ledare, uppgifter om interna eller externa testare, kommunikationskanaler och ett kodnamn för testet. Här går det ofta fel: kontrollteamet blir för stort och sekretessen läcker, eller så saknas en ledare med mandat att fatta beslut under testet. Vi hjälper till att sätta upp styrningen, mandaten och dokumentationen så att initieringen håller från början.
-
Avgränsning (inom sex månader). Avgränsningsdokumentet (scope specification) pekar ut vilka kritiska eller viktiga funktioner som ska testas och vilka IKT-system och processer som ligger under dem. Det ska godkännas av styrelsen. Enligt DORA artikel 26 omfattas även utkontrakterade funktioner, och myndigheten validerar avgränsningen. Här går det ofta fel: funktionskartan är inaktuell, beroenden till molntjänster och andra tredjepartsleverantörer saknas och styrelsen får ett underlag den inte kan ta ställning till. En aktuell kartläggning av kritiska funktioner, leverantörer och kontroll i ett GRC-verktyg som Trustview gör avgränsningen snabbare att ta fram och lättare att försvara.
-
Val av leverantörer. Kontrollteamet ska bedöma och dokumentera att hotunderrättelseleverantör och testare uppfyller kraven i DORA artikel 27 och RTS artikel 7, och lämna bevis till myndigheten innan avtal tecknas. Myndigheten kan stoppa ett anlitande. Här går det ofta fel: avtalen saknar villkor om sekretess, ansvar, återställning och hantering av komprometterade uppgifter. Det är avtalsjuridik, och den bör vara på plats innan första angreppet.
-
Hotunderrättelser och scenarier. Leverantören tar fram en riktad hotbild och scenarier som speglar hur relevanta angripare faktiskt arbetar mot er.
-
Aktiv red team-fas (minst tolv veckor). Testarna genomför scenarierna mot produktionsmiljön. Kontrollteamet hanterar risker, avgör om testet ska pausas och skyddar sekretessen.
-
Avslut. Testet avslöjas för det blå teamet. Red team och blå team skriver var sin rapport, och angreppen spelas upp i en replay och en gemensam purple teaming-övning där båda sidor lär sig av varandra.
-
Åtgärdsplan och intyg (inom åtta veckor). Inom åtta veckor från underrättelsen om att testet är avslutat lämnar ni åtgärdsplaner och dokumentation enligt artikel 26.6 DORA. Varje fynd ska ha en beskrivning av bristen, föreslagna åtgärder med prioritet, en orsaksanalys (root cause analysis), ansvariga funktioner och de risker som uppstår om åtgärden uteblir. Därefter utfärdas intyget.
Åtgärdsplanen är det dokument som lever längst. Den följs upp av tillsynen och ska kopplas till er övriga riskhantering. Ska fynden spåras som ärenden med ägare, frister och bevis, hör de hemma i samma system som resten av ert DORA-arbete. Läs mer om vad ett sådant system bör klara i krav på GRC-system.
Roller och krav på testare och leverantörer
TLPT bygger på en tydlig rollfördelning:
| Roll | Uppgift |
|---|---|
| Kontrollteam | Litet, hemligt team hos entiteten som leder testet, hanterar risker och håller kontakten med myndigheten |
| Hotunderrättelseleverantör | Tar fram riktad hotbild och scenarier |
| Red team (testare) | Genomför angreppen enligt scenarierna |
| Blått team | Era försvarare, som inte känner till testet förrän det avslöjas |
| TLPT-myndighet | Validerar dokument och avgränsning, följer testet och utfärdar intyg |
| Styrelse | Godkänner avgränsningen och bär det yttersta ansvaret |
Kraven på leverantörerna är detaljerade. Enligt RTS artikel 7 ska kontrollteamet säkerställa att leverantörerna lämnar CV:n och certifikat, har ansvarsförsäkring och kan visa referenser från tidigare uppdrag. Red teamet ska ledas av en ansvarig med minst fem års erfarenhet och bestå av minst två testare med minst två års erfarenhet vardera. Efter testet ska testarna genomföra återställning: komprometterade lösenord raderas säkert, kommando- och kontrollinfrastruktur stängs, bakdörrar tas bort och övervakningen återgår till normalläge.
Interna testare är tillåtna under vissa villkor. Enligt DORA artikel 26 ska en entitet som använder interna testare anlita externa vid vart tredje test. Efter testet lämnar entiteten och de externa testarna en sammanfattning av resultaten, åtgärdsplaner och dokumentation som visar att testet följt kraven.
Hur ofta testet görs och när koncerntestning är möjlig
Huvudregeln är minst vart tredje år. Testet ska omfatta flera eller alla kritiska eller viktiga funktioner och genomföras i produktionsmiljö. Myndigheten kan enligt ECB:s guide justera frekvensen utifrån riskprofil.
I koncerner där flera bolag delar IKT-system och alla uppfyller kriterierna avgör myndigheten om testerna ska göras var för sig eller gemensamt. Står moderbolaget under en annan myndighet krävs samråd. För svenska bolag i nordiska eller europeiska koncerner påverkar det tidplanen: räkna med att samordningen mellan myndigheter tar tid och att gemensamma IKT-plattformar behöver en gemensam avgränsning.
TLPT är heller ingen isolerad övning. Fynd från testet kan visa svagheter i incidenthanteringen, och då kopplar arbetet ihop med DORA-incidentrapportering och era övriga DORA-krav. Har ni dessutom verksamhet som även faller under NIS2 reder vi ut gränsdragningen i DORA vs NIS2.
Vanliga fallgropar inför ett TLPT
De återkommande problemen har sällan med själva angreppen att göra:
- Otydligt ägarskap. CISO, riskfunktion och compliance antar att någon annan äger tidplanen. Utse en ansvarig med mandat redan vid underrättelsen.
- Ofullständig funktionskarta. Kritiska funktioner som körs hos tredjepartsleverantörer glöms bort, trots att de ska ingå.
- Avtal som inte tål testet. Avtal med IKT-leverantörer saknar stöd för att deras miljö testas, och avtalen med testarna saknar villkor om sekretess och återställning.
- Styrelsen involveras för sent. Avgränsningen kräver styrelsens godkännande inom sex månader, och styrelsen behöver förstå vad den godkänner.
- Åtgärdsplanen blir en lista. Utan orsaksanalys, prioritering och ansvariga funktioner uppfyller den inte kraven.
Så hjälper vi er inför och efter testet
Evertrust arbetar med rådgivning och konsulttjänster inom informationssäkerhet, IT-juridik och regelefterlevnad, och vår GRC-plattform Trustview stöder regelefterlevnad enligt bland annat DORA, NIS2 och ISO 27000. Inför ett TLPT kan vi göra en GAP-analys eller säkerhetsgranskning av er DORA-efterlevnad, granska och ta fram avtal med leverantörer och stötta kontrollteamet med styrning och dokumentation. Saknar ni kapacitet kan vi gå in som interim compliance officer under testperioden.

Behöver ni ett bredare stöd under hela TLPT-cykeln passar vårt rådgivningspaket på 100 timmar. Läs mer om våra rådgivnings- och konsulttjänster eller om Trustview som GRC-verktyg.
Vår syn: TLPT är ett styrningsprojekt med ett test i mitten
När ett utpekat bolag får underrättelsen om TLPT hamnar fokus nästan alltid på frågan om vem som ska angripa. Det är en viktig fråga, men den avgör sällan om projektet går bra. Det som avgör är om organisationen kan visa vilka funktioner som är kritiska, vilka system och leverantörer som bär dem, vem som får fatta beslut när testet pågår och hur fynden blir åtgärder med ägare och slutdatum.
Därför ser vi TLPT som ett styrningsprojekt med ett test i mitten. Juridiken kring avtal och sekretess, kraven på leverantörerna, styrelsens godkännande och åtgärdsplanen till Finansinspektionen är samma typ av arbete som resten av DORA. Den som redan har samlat sin regelefterlevnad i ett system, med kartlagda funktioner, leverantörer och kontroller, har ett stort försprång när tremånadersfristen börjar löpa.
Vår rekommendation är att börja innan beslutet kommer. Det är så vi arbetar med våra kunder: juridisk spetskompetens kombinerad med praktiska lösningar och en plattform byggd av jurister och experter, så att testet blir det lärande verktyg det är tänkt att vara.
Jesper
Vanliga frågor om TLPT och DORA
Kan vårt bolag bli underkänt i ett TLPT?
Nej. Testet är inte “pass or fail”. Syftet är att hitta brister och stärka motståndskraften, och det ni redovisar är resultat och åtgärdsplaner. Efter genomfört test utfärdar Riksbanken ett intyg.
Räcker våra årliga penetrationstester för DORA?
De ingår i det ordinarie testprogram som DORA kräver av alla finansiella entiteter, men de ersätter inte TLPT för den som är utpekad. TLPT är hotbildsstyrt, sker i produktion, omfattar människor och processer och genomförs utan att försvararna känner till det.
Hur lång tid tar ett TLPT?
Fristerna i förordningen ger en ram: tre månader till initiering, sex månader till ett styrelsegodkänt avgränsningsdokument, minst tolv veckors aktiv red team-fas och åtta veckor till åtgärdsplanen efter avslut. Räkna med att hela cykeln sträcker sig över mer än ett år.
Får vi använda egna, interna testare?
Ja, under villkor. Interna testare måste uppfylla kraven i regelverket, och en entitet som använder interna testare ska anlita externa vid vart tredje test.
Måste vi testa frivilligt om vi inte är utpekade?
Nej. Bolag som inte omfattas av DORA-TLPT kan frivilligt testa enligt TIBER-SE. Det kan vara ett bra sätt att bygga förmåga och förbereda organisationen om ni ligger nära kriterierna.
Källor
- TIBER och DORA TLPT, Sveriges Riksbank
- TIBER-EU Guide, ECB (november 2025)
- Kommissionens delegerade förordning (EU) 2025/1190, EUR-Lex
- RTS om TLPT, artikel 2
- DORA artikel 26
- RTS om TLPT, artikel 7
- ESMA m.fl., samrådsunderlag om RTS för TLPT (2023)

