
Överensstämmelsebedömningen är det sista steget innan ett AI-system med hög risk får släppas ut på EU-marknaden. Här visar leverantören att systemet uppfyller AI-förordningens krav. För de flesta högrisksystem görs bedömningen genom intern kontroll. Inget anmält organ granskar alltså ert arbete i förväg, och därför vilar hela bevisbördan på er egen dokumentation, era rutiner och er juridiska tolkning. Det är just där organisationer behöver specialister som kan både AI-reglering, dataskydd och informationssäkerhet. Vi på Evertrust ger rådgivning inom AI-reglering, GDPR och informationssäkerhet, och den här guiden går igenom hela processen: vem som ansvarar, vilket förfarande som gäller, vilka underlag som krävs och vad som händer i Sverige.
Kort sagt
- Bedömningen krävs för AI-system med hög risk och ska vara klar innan systemet släpps ut på marknaden eller tas i bruk (artikel 43 i förordning (EU) 2024/1689).
- För högrisksystem i bilaga III punkterna 2–8, till exempel AI i rekrytering och kreditprövning, gäller intern kontroll enligt bilaga VI. Ni gör alltså bedömningen själva.
- Efter bedömningen följer EU-försäkran om överensstämmelse, CE-märkning och registrering i EU:s databas.
- Genom den digitala omnibusförordningen (EU) 2026/1744 tillämpas högriskkraven för bilaga III från 2 december 2027 och för bilaga I från 2 augusti 2028.
- Ett AI-system som behandlar personuppgifter kräver ofta också en konsekvensbedömning enligt GDPR. Gör dem samordnat.
Innehållsförteckning
- Vad överensstämmelsebedömningen är
- Omfattas ert AI-system?
- Leverantör eller tillhandahållare: vem bär ansvaret?
- Intern kontroll eller anmält organ
- Så går bedömningen till, steg för steg
- Tidsplanen efter den digitala omnibusen
- Vilka svenska myndigheter som är inblandade
- Kopplingen till GDPR och informationssäkerhet
- Så kan Evertrust hjälpa er
- Vår syn: bevisbördan är er egen
- Vanliga frågor
- Källor
Vad överensstämmelsebedömningen är
Enligt artikel 43 i AI-förordningen är bedömning av överensstämmelse det förfarande där leverantören av ett AI-system med hög risk visar att systemet uppfyller kraven i kapitel III avsnitt 2. Kraven gäller riskhantering, data och dataförvaltning, teknisk dokumentation, loggning, transparens, mänsklig tillsyn samt noggrannhet, robusthet och cybersäkerhet.
Tänk på bedömningen som en strukturerad bevisföring. Den är ingen certifiering ni köper en gång. Den bygger på arbete som pågår under hela utvecklingen och som ska kunna visas upp för en marknadskontrollmyndighet i efterhand. Dokumentationen ska därför vara spårbar, och den ska hållas aktuell.
Bedömningen är inte heller en engångshändelse. Ett system som redan har bedömts ska genomgå ett nytt förfarande vid en väsentlig ändring, vilket också SOU 2025:101 sammanfattar. För system som fortsätter att lära sig efter lanseringen räknas förändringar som leverantören har bestämt i förväg och beskrivit i den tekniska dokumentationen inte som väsentliga ändringar. Det är ett starkt skäl att beskriva modellens tänkta utveckling noggrant redan från början.
Omfattas ert AI-system?
Bedömningen krävs bara för AI-system med hög risk. Enligt IMY:s frågor och svar om AI-förordningen finns två huvudgrupper:
- Bilaga I-system: AI som är säkerhetskomponent i en produkt, eller själv är en produkt, som omfattas av EU:s produktsäkerhetslagstiftning och redan ska tredjepartsbedömas. Exempel är medicintekniska produkter, maskiner och leksaker.
- Bilaga III-system: fristående AI-system inom uppräknade områden, bland annat rekrytering och personalhantering, kreditvärdering, utbildning, kritisk infrastruktur, tillgång till offentliga förmåner, brottsbekämpning, migration och rättskipning.
Det är leverantören som bedömer om systemet hamnar i en högrisknivå. Förordningen ger också en möjlighet att visa att ett system i bilaga III ändå inte utgör en betydande risk, till exempel när det bara utför en snäv procedurmässig uppgift. Den bedömningen ska dokumenteras innan systemet släpps ut. Ett system som profilerar fysiska personer räknas dock alltid som högrisk. För en CIO eller CISO är klassificeringen det beslut som styr allt därefter, och det är också där felbedömningar blir dyrast. Vi går igenom kraven per risknivå i vår artikel om krav på AI-system med hög risk.
Leverantör eller tillhandahållare: vem bär ansvaret?
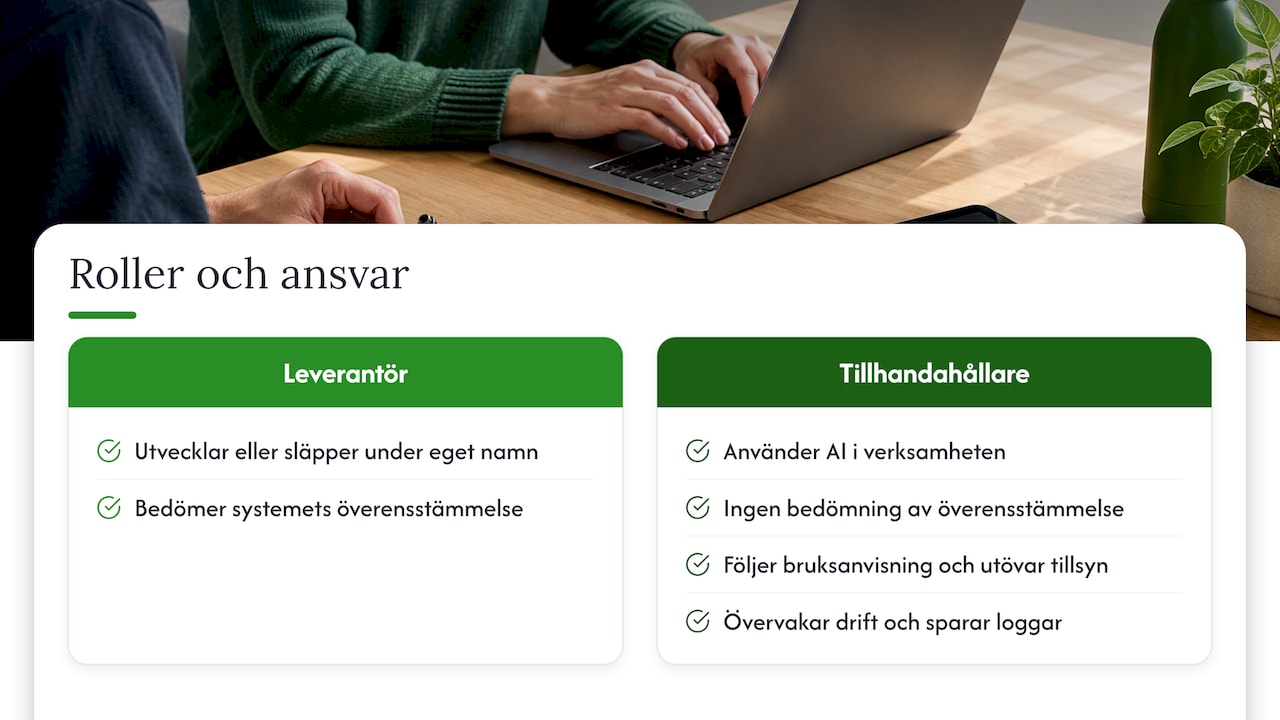
Bedömningen är leverantörens ansvar, alltså den som utvecklar systemet eller låter utveckla det och släpper ut det under eget namn. Det framgår av IMY:s genomgång av AI-förordningen från 27 september 2024.
Många svenska organisationer är i stället tillhandahållare, förordningens ord för den som använder ett AI-system i sin verksamhet. Tillhandahållaren gör ingen överensstämmelsebedömning, men har egna skyldigheter: att använda systemet enligt bruksanvisningen, säkerställa mänsklig tillsyn, övervaka driften och spara loggar. Offentliga aktörer och vissa privata aktörer, till exempel inom kreditprövning och försäkring, ska dessutom göra en konsekvensbedömning avseende grundläggande rättigheter.
Gränsen kan flytta sig. Enligt artikel 25 blir en tillhandahållare själv leverantör om den sätter sitt namn eller varumärke på ett högrisksystem, gör en väsentlig ändring av det eller ändrar ändamålet så att systemet blir högrisk. En organisation som finjusterar en köpt modell och sedan använder den för att sortera jobbansökningar kan alltså plötsligt ha fullt leverantörsansvar, inklusive överensstämmelsebedömningen. Den rollanalysen bör göras innan projektet startar, inte när systemet redan är i drift.
Intern kontroll eller anmält organ
Ett anmält organ är ett oberoende organ som utför bedömningar av överensstämmelse före utsläppandet på marknaden, enligt EU-kommissionens sida om styrning av AI-akten. Vilket förfarande som gäller beror på systemtyp, enligt artikel 43:
| Typ av högrisksystem | Förfarande | Anmält organ? |
|---|---|---|
| Bilaga III punkterna 2–8 (t.ex. rekrytering, kredit, utbildning, kritisk infrastruktur) | Intern kontroll enligt bilaga VI | Nej |
| Bilaga III punkt 1 (biometri) där harmoniserade standarder eller gemensamma specifikationer tillämpats fullt ut | Valfritt: intern kontroll (bilaga VI) eller anmält organ (bilaga VII) | Valfritt |
| Bilaga III punkt 1 utan fullt tillämpade standarder eller specifikationer | Bilaga VII | Ja |
| Bilaga I-produkter (t.ex. medicinteknik, maskiner) | Sektorslagstiftningens förfarande, där AI-kraven ingår | Enligt sektorsreglerna |
För biometrisystem krävs bilaga VII när harmoniserade standarder saknas och gemensamma specifikationer inte finns, när en standard bara tillämpats delvis eller när en standard har offentliggjorts med en begränsning.
Intern kontroll låter enkelt, men den betyder i praktiken tre saker. Leverantören ska kontrollera att kvalitetsstyrningssystemet uppfyller artikel 17, granska att den tekniska dokumentationen visar att kraven är uppfyllda och säkerställa att utvecklingen och uppföljningen efter lansering stämmer med dokumentationen. Ingen extern part godkänner resultatet. Om en marknadskontrollmyndighet senare begär underlaget är det er analys som prövas. Därför behöver den interna granskningen göras av personer som kan förordningen och som står fria från utvecklingsteamet.
Så går bedömningen till, steg för steg
Stegen nedan följer förordningens ordning för intern kontroll, och ordningen enligt IMY:s översikt.
- Klassificera systemet och fastställ er roll. Avgör om systemet är högrisk och om ni är leverantör eller tillhandahållare. Det vanliga felet är att utgå från leverantörens marknadsföring i stället för det faktiska användningsområdet. Vi gör den här analysen inom vår rådgivning om AI-reglering.
- Gör en gapanalys mot kraven i kapitel III avsnitt 2. Jämför nuläget med varje krav: riskhantering (artikel 9), data och dataförvaltning (artikel 10), loggning, transparens, mänsklig tillsyn (artikel 14) samt noggrannhet, robusthet och cybersäkerhet (artikel 15). Metoden är densamma som i en GDPR-gapanalys: hitta luckorna och prioritera dem efter risk.
- Bygg upp riskhanteringen. Riskhanteringen ska vara en löpande process under hela livscykeln. Den ska alltså inte bara vara ett dokument från projektets början. Den fallerar ofta på att risker för enskildas grundläggande rättigheter inte analyseras lika noga som tekniska risker.
- Upprätta den tekniska dokumentationen. Den ska följa artikel 11 och minst innehålla delarna i bilaga IV: systemets syfte, arkitektur, data, testresultat, åtgärder för mänsklig tillsyn och cybersäkerhet. Enligt förordning (EU) 2026/1744 får små och medelstora företag, inklusive uppstartsföretag, samt små midcapföretag använda kommissionens förenklade formulär, och anmälda organ ska godta det.
- Inför ett kvalitetsstyrningssystem enligt artikel 17. Det omfattar bland annat strategi för regelefterlevnad, design- och testrutiner, datahantering, incidentrapportering och ansvarsfördelning. Organisationer som redan arbetar med ISO 27001 har en bra grund att utgå från. Bygg vidare på den i stället för att skapa ett parallellt system.
- Genomför och dokumentera själva bedömningen. Granska dokumentationen mot varje krav och spara beslutsunderlaget. Det är här oberoendet är viktigt: den som har byggt systemet ska inte ensam intyga att det är rätt byggt.
- Utfärda EU-försäkran om överensstämmelse (artikel 47) och CE-märk (artikel 48). Försäkran är ett formellt intygande där ni tar ansvar för att kraven är uppfyllda. CE-märkningen sätts på systemet eller, för rent digitala system, i dokumentationen.
- Registrera systemet i EU:s databas för högrisk-AI-system. Registreringen ska göras innan systemet släpps ut eller tas i bruk.
- Övervaka efter lanseringen. Övervakning efter utsläppandet på marknaden, rapportering av allvarliga incidenter och en ny bedömning vid väsentliga ändringar hör till leverantörens löpande ansvar. Dokumentationen ska enligt förordningen finnas tillgänglig för myndigheterna i tio år.
Deltar ni i en regulatorisk sandlåda kan myndighetens slutrapport och skriftliga bevis användas i bedömningen. Marknadskontrollmyndigheter och anmälda organ ska då beakta dem positivt för att påskynda förfarandet (artikel 57.7).
Tidsplanen efter den digitala omnibusen
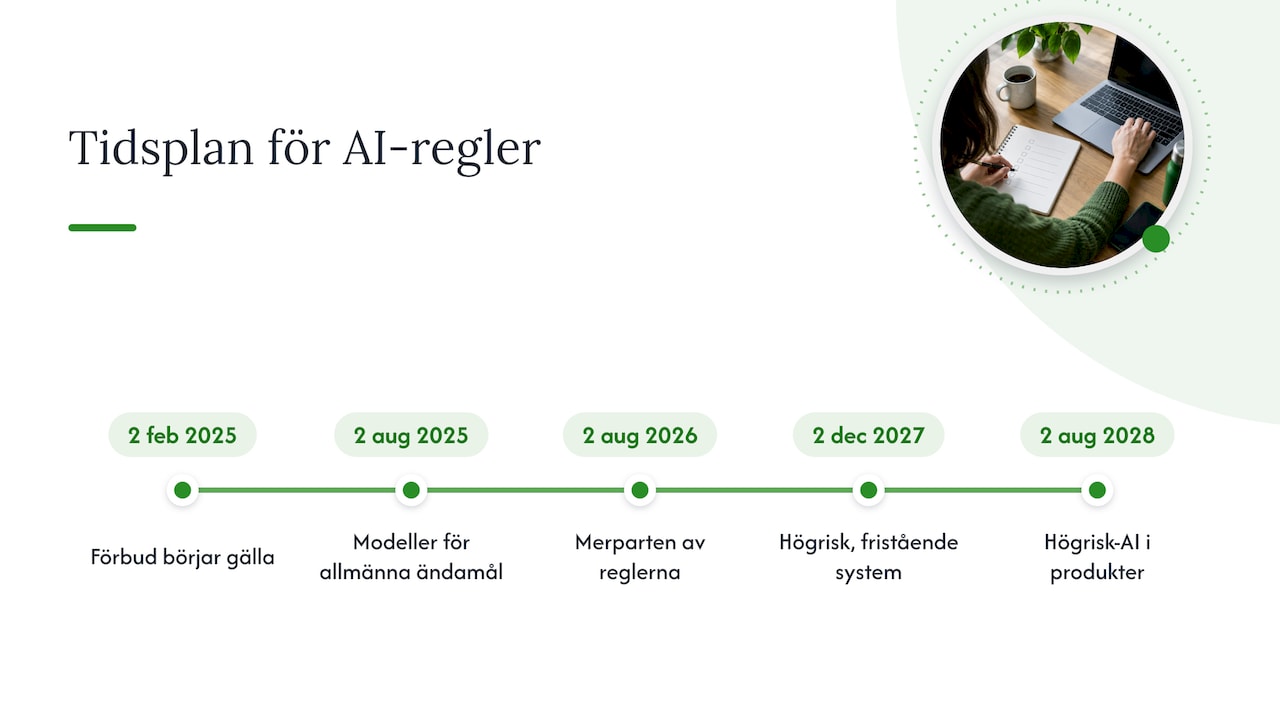
AI-förordningen trädde i kraft 1 augusti 2024 och tillämpas i etapper enligt artikel 113. Förbuden har gällt sedan 2 februari 2025, reglerna för AI-modeller för allmänna ändamål sedan 2 augusti 2025, och merparten av förordningen tillämpas från 2 augusti 2026.
För högrisksystemen har tidsplanen ändrats. Genom den digitala omnibusförordningen (EU) 2026/1744, i kraft sedan 27 juli 2026, gäller högriskkraven för fristående system i bilaga III från 2 december 2027 och för AI i produkter enligt bilaga I från 2 augusti 2028. Omnibusen ändrade också artikel 43.3: anmälda organ som är anmälda enligt sektorslagstiftningen i bilaga I får under vissa villkor bedöma högrisk-AI under 18 månader från 27 juli 2026. Leverantörer får dessutom bygga in AI-förordningens krav på kvalitetsstyrning i det kvalitetsstyrningssystem de redan har för sin sektor.
Att kraven har skjutits upp betyder inte att arbetet kan vänta. En fullständig teknisk dokumentation för ett system som redan är i drift tar lång tid att ta fram i efterhand. Om ni börjar nu kan dokumentationen växa fram i samma takt som systemet utvecklas.
Vilka svenska myndigheter som är inblandade
Hur tillsynen ska fördelas i Sverige har utretts i SOU 2025:101 Anpassningar till AI-förordningen. Utredningen föreslår att Post- och telestyrelsen (PTS) får huvudansvaret för marknadskontroll och att flera sektorsmyndigheter delar på tillsynen. Finansinspektionen ska enligt förslaget ansvara för den finansiella sektorn och IMY för bland annat biometri och brottsbekämpning.
För anmälda organ föreslås, enligt Jonas Ledendals genomgång av betänkandet vid Lunds universitet, att Swedac bedömer och övervakar anmälda organ genom ackreditering, att Läkemedelsverket utser organ inom medicinteknik och att IMY blir anmält organ för högrisk-AI inom biometri, brottsbekämpning, asyl och migration. Följ lagstiftningsarbetet hos regeringen för att se vilka förslag som faktiskt genomförs.
För den som arbetar med dataskydd är det värt att notera att IMY därmed kan få flera roller: dataskyddsmyndighet, marknadskontrollmyndighet och anmält organ. Den som behandlar personuppgifter i ett biometriskt AI-system kan alltså möta samma myndighet i både GDPR- och AI-frågor.
Kopplingen till GDPR och informationssäkerhet
De flesta högrisksystem i bilaga III behandlar personuppgifter, till exempel om jobbsökande, låntagare eller elever. Då krävs nästan alltid också en konsekvensbedömning avseende dataskydd (DPIA) enligt artikel 35 i GDPR. Förordningen bygger in den kopplingen: tillhandahållaren ska använda leverantörens information enligt artikel 13 när den gör sin DPIA.
De två bedömningarna överlappar på flera punkter: riskanalys, datakvalitet, mänsklig tillsyn och säkerhetsåtgärder. Gör dem samordnat och med samma underlag, så blir de konsekventa och ni slipper göra samma arbete två gånger. Vi beskriver metoden i DPIA steg för steg. Kravet på cybersäkerhet i artikel 15 knyter i sin tur an till organisationens arbete med informationssäkerhet och, för många verksamheter, NIS2. Därför bör CISO och dataskyddsombud vara med i AI-projektet från början och inte bara få se slutrapporten.
Så kan Evertrust hjälpa er
Evertrust arbetar med juridisk rådgivning inom AI-reglering, GDPR, informationssäkerhet och IT-rätt. Vi hjälper till att klassificera era AI-system, göra gapanalyser och DPIA, ta fram compliance-program och granska avtal med AI-leverantörer. Saknar ni egen kapacitet kan vi ta rollen som interim compliance officer och driva arbetet fram till EU-försäkran. För den löpande regelefterlevnaden enligt GDPR, ISO 27000, NIS2 och DORA har vi vår egen GRC-plattform Trustview.

Vill ni gå igenom era AI-system och vilken roll ni har enligt förordningen? Boka ett möte med oss eller läs mer om vår rådgivning och våra konsulttjänster.
Vår syn: bevisbördan är er egen
Den viktigaste konsekvensen av AI-förordningen för svenska organisationer är inte CE-märkningen. Det är att den stora majoriteten av högrisksystemen bedöms genom intern kontroll. Ingen extern granskare godkänner er tolkning innan systemet tas i bruk. Den prövas först när en myndighet ställer frågor, och då måste dokumentationen hålla.
Vi ser överensstämmelsebedömningen som en naturlig förlängning av det arbete många redan gör med GDPR och informationssäkerhet. Riskanalys, dataförvaltning, loggning och ansvarsfördelning är samma discipliner, men med nya krav. Därför kombinerar vi juridisk spetskompetens inom dataskydd och informationssäkerhet med praktiska, begripliga lösningar som organisationen kan förvalta själv.
Vårt råd är att börja med rollanalysen och klassificeringen, samordna AI-bedömningen med er DPIA och bygga vidare på det kvalitets- och säkerhetsarbete ni redan har. Den som gör det i rätt ordning får en överensstämmelsebedömning som håller vid tillsyn och ett AI-arbete som går att skala.
Jesper
Vanliga frågor
Är konformitetsbedömning och överensstämmelsebedömning samma sak?
Ja. Båda orden används för det som AI-förordningen kallar bedömning av överensstämmelse, på engelska conformity assessment. Det är förfarandet där leverantören visar att ett AI-system med hög risk uppfyller kraven i kapitel III avsnitt 2.
Måste vi göra en överensstämmelsebedömning om vi bara använder ett köpt AI-system?
Nej, som tillhandahållare gör ni inte bedömningen. Ni har däremot egna skyldigheter, som mänsklig tillsyn, loggning och ofta en DPIA. Om ni ändrar systemet väsentligt, ändrar dess ändamål eller sätter ert namn på det kan ni dock bli leverantör och därmed ansvara för bedömningen.
När måste bedömningen vara klar?
Innan systemet släpps ut på marknaden eller tas i bruk. Efter förordning (EU) 2026/1744 gäller högriskkraven för system i bilaga III från 2 december 2027 och för bilaga I-produkter från 2 augusti 2028.
Behöver vi anlita ett anmält organ?
För de flesta system i bilaga III räcker intern kontroll. Ett anmält organ krävs främst för biometrisystem där harmoniserade standarder eller gemensamma specifikationer inte har tillämpats fullt ut. För AI i produkter enligt bilaga I följer ni sektorslagstiftningens förfarande.
Källor
Förordning (EU) 2024/1689 (AI-förordningen), EUR-Lex
Artikel 43 – Bedömning av överensstämmelse
Förordning (EU) 2026/1744 – digital omnibusförordning om AI
IMY: Frågor och svar om AI-förordningen
IMY: Värt att veta om AI-förordningen (27 september 2024)
EU-kommissionen: Styrning och efterlevnad av AI-akten
SOU 2025:101 Anpassningar till AI-förordningen, riksdagen.se
SOU 2025:101, regeringen.se
Lunds universitet: Från EU-regler till nationell verklighet (Jonas Ledendal, 19 november 2025)

