
En GDPR-koordinator sköter det operativa dataskyddsarbetet i verksamheten. Hen håller registret över behandlingar aktuellt, tar emot begäranden från de registrerade, driver konsekvensbedömningar, dokumenterar personuppgiftsincidenter och ser till att biträdesavtalen finns på plats. Hen är också länken mellan verksamheten, ledningen och dataskyddsombudet. Det juridiska ansvaret bär koordinatorn däremot inte, och hen kan heller inte ersätta dataskyddsombudets oberoende kontrollroll. Nedan går vi igenom vad rollen innehåller, var gränserna går och hur ni ger den ett mandat som faktiskt fungerar.
TL;DR
- GDPR-koordinatorn är en operativ roll: register, rättighetsbegäranden, DPIA-underlag, incidenter, avtal och utbildning.
- Ansvaret som personuppgiftsansvarig ligger alltid kvar på bolaget eller nämnden, aldrig på koordinatorn som person.
- Koordinatorn och dataskyddsombudet bör vara olika personer. Ombudet ska granska beslut, och då kan ombudet inte samtidigt ha fattat dem.
- Utan ett uttalat mandat från ledningen blir rollen ren pappersproduktion. Med mandat blir den motorn i efterlevnaden.
- Rollen kan bemannas internt, hyras in eller kombineras med en extern specialist som stöd.
Innehållsförteckning
- Vad en GDPR-koordinator är, och vad hen inte är
- Koordinatorns ansvar i det dagliga arbetet
- Koordinator, dataskyddsombud och personuppgiftsansvarig
- Ansvaret stannar alltid hos organisationen
- Utan mandat blir rollen pappersproduktion
- Så inrättar ni rollen steg för steg
- Vilken profil passar för rollen?
- Bygga internt, hyra in eller kombinera
- Vår syn på koordinatorrollen
- Vanliga frågor
- Källor
Vad en GDPR-koordinator är, och vad hen inte är
Titeln står inte i dataskyddsförordningen. GDPR kräver en personuppgiftsansvarig och i vissa fall ett dataskyddsombud, men den som ska få arbetet gjort i vardagen är upp till organisationen att utse. Därför varierar namnen: GDPR-koordinator, GDPR-samordnare, dataskyddskoordinator, privacy coordinator eller dataskyddsspecialist. Innehållet är i stort sett detsamma.
Kommunsektorn har kommit långt i att formalisera rollen. Sex kommuner i Sörmland, bland dem Oxelösund och Katrineholm, har gemensamma riktlinjer där den personuppgiftsansvarige ska utse minst en GDPR-samordnare per kommunstyrelse, nämnd eller kommunalt bolag. Samordnaren leder dataskyddsarbetet lokalt och är kontaktperson gentemot dataskyddsombudet. Även SKR:s grundmaterial om GDPR hänvisar medarbetare till organisationens samordnare eller koordinator innan de börjar behandla nya personuppgifter.
I privata företag med fler än 50 anställda ser vi samma mönster, ofta under andra titlar. Rollen hamnar hos en jurist, en informationssäkerhetsansvarig, en HR- eller IT-person eller hos en dedikerad specialist i ett Privacy Office.
Det koordinatorn inte är: hen är inte personuppgiftsansvarig, hen är inte dataskyddsombud, och hen fattar inte verksamhetens beslut om varför och hur personuppgifter behandlas. Hen ser till att besluten fattas på rätt underlag och dokumenteras.
Koordinatorns ansvar i det dagliga arbetet
Enkelt uttryckt är det koordinatorn som gör jobbet, medan dataskyddsombudet granskar och ger råd. Här är de uppgifter som nästan alltid ingår.
Registret över behandlingar
Alla personuppgiftsansvariga och personuppgiftsbiträden är skyldiga att föra ett register över sina behandlingar. Registret ska vara skriftligt och finnas i elektroniskt format. Kravet är enkelt att formulera men svårt att hålla levande, eftersom nya system, leverantörer och processer tillkommer hela tiden. Koordinatorn äger registret: hen samlar in uppgifter från systemägare och processägare, ställer kontrollfrågor och ser till att ändringar förs in innan en ny behandling startar. Om ni vill se hur andra organisationer beskriver samma grunduppgifter finns en kortfattad översikt över vad GDPR-efterlevnad innebär för företag, med registerföring, rättighetsbegäranden och incidenthantering som bärande delar.
De registrerades rättigheter
Registerutdrag, rättelse, radering, invändningar och dataportabilitet ska hanteras inom lagstadgade tidsfrister. Koordinatorn bygger rutinen: var begäran tas emot, hur identiteten kontrolleras, vilka system som ska sökas igenom och vem som godkänner svaret. Vid ett registerutdrag är det koordinatorn som vet att uppgifterna ligger i CRM, ekonomisystemet, ärendehanteringen och i tre delade mappar som ingen längre minns att de finns.
Konsekvensbedömningar (DPIA)
Koordinatorn är den som ska upptäcka att ett projekt behöver en konsekvensbedömning, och helst innan upphandlingen är klar. Hen samlar underlaget, leder workshopen med verksamheten och IT och dokumenterar riskerna och åtgärderna. Dataskyddsombudet ger sedan råd om bedömningen och följer upp utförandet, vilket vi beskriver närmare i dataskyddsombudets roll vid en DPIA. Vill ni ha en struktur att utgå från kan ni använda vår DPIA-rapportmall. Allt fler bedömningar rör AI-verktyg, och där finns det särskilda risker att väga in. Den här genomgången av dataskyddsutmaningar vid AI-användning ger en bra checklista för de frågor koordinatorn behöver ställa till projektet.
Personuppgiftsincidenter
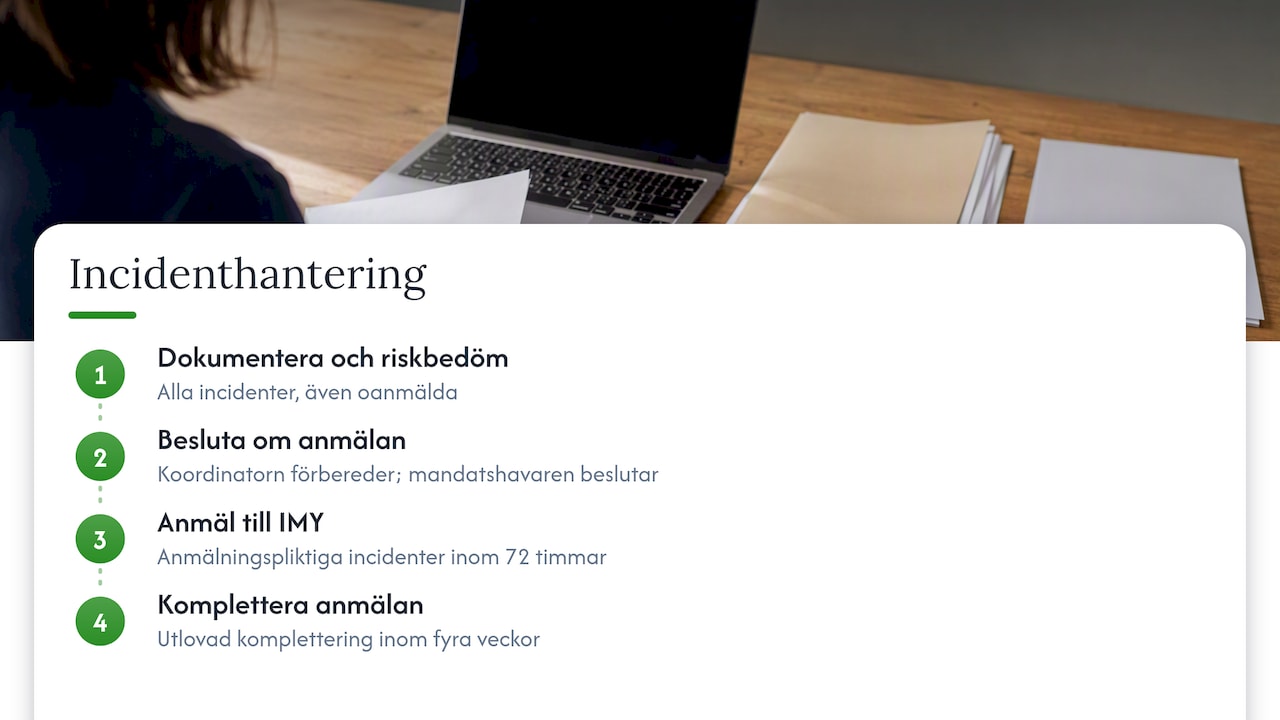
Enligt IMY ska den personuppgiftsansvarige bedöma riskerna med varje incident och dokumentera samtliga incidenter, även de som inte behöver anmälas. Anmälningspliktiga incidenter ska anmälas till IMY inom 72 timmar. Har ni sagt i anmälan att ni ska komplettera den måste ni själva se till att det blir gjort. Om ingen komplettering kommer in inom fyra veckor kan IMY fatta beslut på befintlig information. Koordinatorn håller i incidentloggen, kallar in rätt personer och tar fram underlaget för beslutet om anmälan. Beslutet fattas sedan av den som har mandat att företräda organisationen.
Avtal, leverantörer och molntjänster
Varje leverantör som behandlar personuppgifter för er räkning ska ha ett personuppgiftsbiträdesavtal, och vid överföring till tredjeland krävs dessutom en överföringsgrund. Koordinatorn har överblicken över vilka avtal som finns, vilka som saknas och vilka som behöver förhandlas om. Läs mer om ansvarsfördelningen i vår artikel om molntjänster och GDPR.
Utbildning och kultur
Den koordinator som lyckas är en kulturbyggare. Hen ser till att HR vet hur rekryteringsunderlag ska gallras, att säljavdelningen förstår samtyckeskraven och att utvecklarna tänker på inbyggt dataskydd från början. Det är lättare att få igenom GDPR-krav när koordinatorn uppfattas som någon som gör säkra lösningar möjliga och inte som en bromskloss.
Koordinator, dataskyddsombud och personuppgiftsansvarig
De tre rollerna blandas ofta ihop. Tabellen visar hur ansvaret fördelas.
| Personuppgiftsansvarig | Dataskyddsombud (DPO) | GDPR-koordinator | |
|---|---|---|---|
| Vem | Den juridiska personen: bolaget, myndigheten eller nämnden | Utsedd person eller extern tjänst | Utsedd medarbetare eller extern resurs |
| Grund i GDPR | Ja, bär ansvaret | Ja, obligatoriskt i vissa fall | Nej, en organisatorisk roll |
| Huvuduppgift | Fattar beslut och ansvarar för efterlevnaden | Kontrollerar, ger råd och är kontaktpunkt mot IMY | Genomför, dokumenterar och samordnar |
| Oberoende | Nej | Ja, får inte ta emot instruktioner om uppgifterna | Nej, ingår i verksamheten |
| Kan få sanktionsavgift | Ja | Nej | Nej |
Dataskyddsombudet är obligatoriskt för alla myndigheter och offentliga organ. För privata företag krävs ett ombud om kärnverksamheten innebär regelbunden och systematisk övervakning av personer i stor omfattning, eller storskalig behandling av känsliga uppgifter eller uppgifter om brott. Om ni är osäkra på var ni hamnar har vi skrivit en guide om när en organisation måste utse ett dataskyddsombud.
Varför rollerna bör hållas isär
Ombudet ska kontrollera att verksamheten följer GDPR. Om samma person har tagit fram behandlingen, skrivit DPIA:n och sedan ska granska den uppstår en intressekonflikt. IMY:s tumregel är att ombudet inte bör tillhöra högsta ledningen, till exempel vd, it-chef eller personalchef. Samma logik gäller för en koordinator som fattar operativa beslut. Därför bör koordinatorn och ombudet vara olika personer. Däremot ska de arbeta tätt tillsammans, och koordinatorn ska kunna gå direkt till ombudet utan att passera mellanchefer.
Ansvaret stannar alltid hos organisationen
En vanlig missuppfattning är att man har gjort sitt när man har utsett en koordinator eller ett ombud. IMY granskar inte organisationsschemat. IMY granskar den faktiska behandlingen och hur riskerna har hanterats.
Tillsynen av gymnasienämnden i Skellefteå visar varför det spelar roll. Nämnden testade ansiktsigenkänning för närvarokontroll av elever, och Datainspektionen, numera IMY, konstaterade att nämnden behandlat personuppgifter i strid med bland annat artikel 5, artikel 9 och reglerna om konsekvensbedömning och förhandssamråd. Nämnden fick en sanktionsavgift på 200 000 kronor. Det var nämnden som juridisk person som fick betala, inte någon enskild tjänsteman.
Fallet visar vad koordinatorn faktiskt kan tillföra. Det räcker inte att dokumentera ett beslut i efterhand. Koordinatorns värde ligger i att tidigt se att ett projekt rör biometri, barn eller övervakning, stoppa det tills en DPIA är gjord och lyfta frågan om förhandssamråd med IMY. Vi går igenom gränsdragningen mer i dataskyddsombudets ansvar: vem svarar egentligen för GDPR?
Utan mandat blir rollen pappersproduktion
Hur effektiv koordinatorn blir avgörs av mandatet från högsta ledningen. I de organisationer där rollen fungerar kan koordinatorn ställa krav på verksamhetsansvariga, till exempel att ett nytt system inte får driftsättas innan registret och biträdesavtalet är klara. Där rollen inte fungerar skickar koordinatorn påminnelser som ingen behöver svara på.
Ett fungerande mandat brukar innehålla fyra delar:
- En skriftlig rollbeskrivning som ledningen eller styrelsen har fastställt, med uppgifter, befogenheter och rapportvägar.
- Rätt att kräva underlag från system- och processägare inom bestämda tidsfrister.
- En plats i projektprocessen, så att koordinatorn får veta om nya behandlingar innan beslut fattas och inte efter driftsättning.
- Fasta rapporteringstillfällen till ledningen, till exempel kvartalsvis, med status för register, incidenter, öppna DPIA:er och avvikelser.
IMY har i sin kartläggning sett återkommande brister i hur företag organiserar dataskyddsarbetet. Vi har sammanfattat resultatet i artikeln om brister i GDPR-arbetet hos många företag.
Så inrättar ni rollen steg för steg
- Kartlägg nuläget. Vilka behandlingar finns, vem äger dem och hur ser registret ut i dag? En GAP-analys mot GDPR ger en ärlig startpunkt.
- Bestäm omfattningen. En koordinator för hela koncernen, eller en per affärsområde eller dotterbolag med en central samordnare? Kommunernas modell med en samordnare per nämnd fungerar bra även i koncerner.
- Skriv rollbeskrivningen. Ta med uppgifter, befogenheter, rapportväg, tidsåtgång och gränsdragningen mot dataskyddsombudet, informationssäkerhetsfunktionen och juristerna.
- Låt ledningen fastställa mandatet. Ett beslut i ledningsgruppen eller styrelsen gör stor skillnad när koordinatorn ska ställa krav.
- Bygg rutinerna. Rättighetsbegäranden, incidenthantering, DPIA-tröskelbedömning, leverantörskontroll och gallring. Varje rutin ska ha en ansvarig och en mall.
- Välj verktyg. Ett register i kalkylark fungerar en tid. När behandlingarna räknas i hundratal behöver ni ett system som kopplar ihop register, risker, avtal och incidenter.
- Utbilda organisationen. Börja med de som behandlar mest personuppgifter, som HR, kundtjänst, marknad och IT. Se hur GDPR tillämpas på anställdas personuppgifter.
- Följ upp. Mät till exempel handläggningstid för registerutdrag, andel behandlingar med aktuell registerpost och andel leverantörer med signerat biträdesavtal.
Vilken profil passar för rollen?
Koordinatorn behöver inte vara jurist, men hen måste kunna läsa en rättsregel och omsätta den i en rutin. De bästa koordinatorerna vi har arbetat med har ofta en bakgrund inom informationssäkerhet, IT-förvaltning, kvalitet eller HR, kompletterad med en gedigen GDPR-utbildning.
Viktiga egenskaper:
- Struktur. Registret, incidentloggen och avtalsförteckningen kräver ordning och uthållighet.
- Pedagogik. Koordinatorn förklarar samma krav för en utvecklare, en HR-chef och en vd, med olika ord varje gång.
- Teknisk förståelse. Hen ska kunna fråga var data lagras, vem som har behörighet och hur loggningen ser ut. Läs gärna om behörighetsstyrning och loggning av personuppgifter.
- Integritet i båda betydelserna. Hen måste kunna säga nej till en projektledare som har bråttom.
Tidsåtgången beror på verksamheten. I ett bolag med några hundra anställda och ett fåtal känsliga behandlingar kan det räcka med en deltidsroll. En koncern med kunddata i stor skala, vårddata eller omfattande kamerabevakning behöver ofta minst en heltidstjänst.
Bygga internt, hyra in eller kombinera
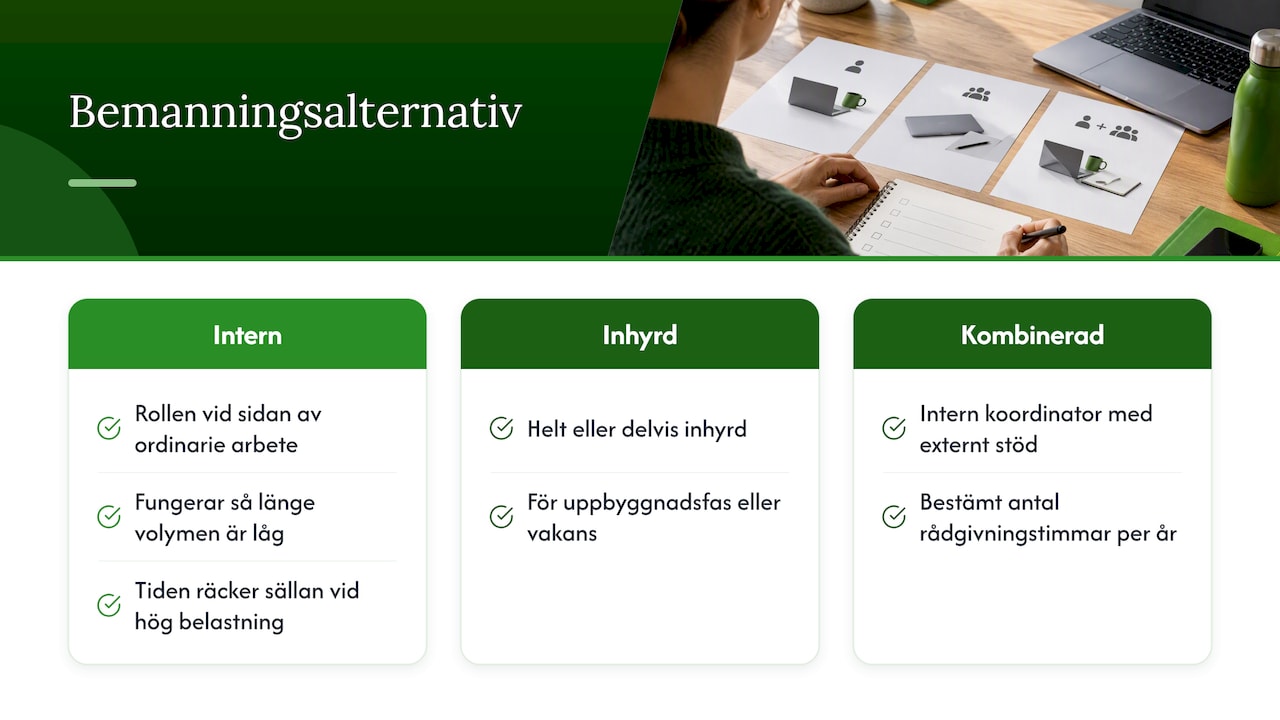
Många organisationer börjar med en intern koordinator som får rollen vid sidan av sitt ordinarie arbete. Det fungerar så länge volymen är låg. När ett stort projekt, en incident eller en tillsyn från IMY kommer räcker sällan tiden till, och då är det ofta efterlevnaden som får stå tillbaka.
Ett alternativ är att hyra in rollen, helt eller delvis, under en uppbyggnadsfas eller under en vakans. Ett annat är att låta en intern koordinator ha ett externt stöd att bolla med, till exempel ett bestämt antal timmar för rådgivning per år.
Hos Evertrust tar vi rollen som GDPR-koordinator, privacy counsel eller extern DPO, och vi stöttar interna koordinatorer med GAP-analyser, DPIA:er och utbildning. Vår rådgivning och våra konsulttjänster omfattar också incidentrådgivning och ett rådgivningspaket om 100 timmar. Vill ni ha ett verktyg som samlar register, risker, avtal och incidenter på ett ställe har vi byggt GRC-plattformen Trustview, som stöder arbete enligt GDPR, ISO 27000, DORA, NIS2 och e-privacy. Behöver ni någon som tar hand om en bredare compliancefunktion under en period finns vår tjänst som interim compliance officer.
Vår syn på koordinatorrollen
Vi har arbetat med dataskydd i organisationer av alla storlekar, och mönstret är tydligt. De som lyckas har en utsedd person som äger det operativa arbetet. De som misslyckas har en policy, ett dataskyddsombud och en förhoppning om att resten ska lösa sig av sig självt.
Ombudet behövs, men det är koordinatorn som ser till att registret stämmer, att DPIA:n blir gjord innan avtalet signeras och att incidentloggen är komplett när IMY frågar. Vi rekommenderar nästan alltid att koordinatorrollen hålls skild från ombudsrollen. Det gäller inte bara för att undvika intressekonflikter, utan också för att uppgifterna kräver olika arbetssätt. Koordinatorn bygger och driver. Ombudet granskar och utmanar.
Vår andra lärdom är att rollen ska vara praktisk. En koordinator som skriver långa juridiska PM blir inte lyssnad på. En koordinator som lämnar en färdig mall, en tydlig checklista och ett svar inom två dagar blir den första personen projektledarna ringer. Det är därför vi har byggt både våra konsulttjänster och Trustview kring lättbegripliga lösningar som verksamheten faktiskt använder.
— Jesper
Vanliga frågor
Är det lagkrav att ha en GDPR-koordinator?
Nej. Dataskyddsförordningen nämner inte rollen. Kraven gäller den personuppgiftsansvarige, som måste kunna visa att reglerna följs. En koordinator är i praktiken det vanligaste sättet att klara det i organisationer med många behandlingar.
Kan GDPR-koordinatorn också vara dataskyddsombud?
Det är tekniskt möjligt men sällan lämpligt. Ombudet ska oberoende granska verksamhetens efterlevnad och kan inte göra det trovärdigt för beslut och dokumentation som hen själv har tagit fram. Håll rollerna isär och se till att de samarbetar tätt.
Kan koordinatorn bli personligt ansvarig om något går fel?
Nej, ansvaret enligt GDPR ligger på den juridiska personen, alltså bolaget, myndigheten eller nämnden. Det är den som kan få sanktionsavgift. Arbetsrättsliga konsekvenser vid grov försumlighet är en annan fråga, och den behöver ni i så fall ta upp med en arbetsrättsjurist.
Hur mycket tid behöver rollen?
Det beror på hur många behandlingar ni har, hur känsliga de är och hur moget arbetet redan är. Ett mindre bolag kan klara sig med en deltidsroll, medan större koncerner och verksamheter med känsliga uppgifter ofta behöver minst en heltidstjänst. En GAP-analys ger ett bra underlag för att dimensionera rollen.
Vad skiljer en GDPR-koordinator från en informationssäkerhetssamordnare?
Koordinatorn utgår från personuppgifter och de registrerades rättigheter. Informationssäkerhetssamordnaren arbetar med all information och med skyddet av den: tillgänglighet, riktighet och konfidentialitet. Rollerna överlappar när det gäller säkerhetsåtgärder och incidenter, och i mindre organisationer kombineras de ofta.
Källor
- IMY: Måste vi utse ett dataskyddsombud?
- IMY: Din roll som dataskyddsombud
- IMY: Om dataskyddsombud i dataskyddsförordningen
- IMY: Föra register över behandlingar
- IMY: Personuppgiftsincidenter
- IMY: Hantering av personuppgiftsincidenter
- Datainspektionen: Tillsynsbeslut om ansiktsigenkänning för närvarokontroll av elever
- Oxelösunds kommun: Riktlinjer för tillämpning av dataskyddsförordningen
- SKR: Grunderna i dataskyddsförordningen, GDPR

