
GRC är ett integrerat ramverk för styrning, risk och efterlevnad som hjälper organisationer att på ett tillförlitligt sätt nå mål och agera med integritet. Begreppet kommer från OCEG, som beskriver GRC som en samling förmågor snarare än ett verktyg. Behovet är praktiskt: utan samordning blir riskhantering, lagefterlevnad och styrning tre separata processer som kostar mer och fångar mindre. Vissa rådgivare hjälper organisationer att bygga den samordningen i praktiken.
Kort sagt:
- En GRC-implementering bör börja med att kartlägga nuläget och definiera konkreta riskgränser för att undvika otydliga ansvar och oorganiserad efterlevnad.
- Tydlig styrning och ansvarsfördelning är avgörande för att riskhantering och regelefterlevnad ska fungera, särskilt att lista beslut och vem som äger dem.
- Riskhantering ska ses som en kontinuerlig cykel som kopplar risker till affärsmål, med tydliga riskägare och mätbara risknivåer för att säkerställa rätt åtgärder.
- Lagkrav som GDPR, NIS2 och DORA kräver systematisk kartläggning, processkoppling och löpande bevisinsamling för att undvika sanktioner och säkerställa regelefterlevnad.
- Framgångsrika GRC-arbeten börjar inte med verktyg, utan med förenklade processer, tydliga ansvar och en gradvis automatisering av stabila rutiner.
Innehållsförteckning
- Definition och ursprung: OCEG och Principled Performance
- Styrning innebär tydliga mål, ansvar och beslutsvägar
- Riskhantering: identifiera, prioritera och agera
- Efterlevnad: lagkrav och interna regler som måste hållas isär
- Fördelarna med ett sammanhållet GRC-arbete
- Så kommer du igång: prioritering, mognad och vanliga misstag
- Verktygens roll: vad en plattform kan och inte kan lösa
- Vem bär ansvaret: roller och samverkan i praktiken
- Sammanfattning och tre konkreta nästa steg
- Evertrusts perspektiv på praktisk GRC-implementering
- Så kan Evertrust stödja ert GRC-arbete
- Vanliga frågor
- Källor
Definition och ursprung: OCEG och Principled Performance
OCEG myntade begreppet GRC och definierar det som den integrerade samlingen förmågor som gör det möjligt för en organisation att nå sina mål, hantera osäkerhet och agera med integritet, ett synsätt de kallar Principled Performance. Poängen är att GRC inte är ett it-projekt utan en organisatorisk arbetsfilosofi där beslut fattas med samma underlag oavsett om frågan gäller strategi, risk eller regelverk.
GRC omfattar fyra beståndsdelar som måste samverka:
- Människor som äger beslut och ansvar.
- Processer som styr hur risker identifieras och hanteras.
- Teknik som stödjer insamling och analys av data.
- Information som gör underlaget jämförbart över tid.
GRC Capability Model, även kallad Red Book, är den arbetsmodell som OCEG tagit fram för att omsätta dessa förmågor i praktiken. Modellen används för att bedöma var organisationen står i dag och vilka kapabiliteter som behöver stärkas innan nästa steg tas.
Styrning innebär tydliga mål, ansvar och beslutsvägar
Styrning, eller governance, handlar om hur en organisation sätter mål, fördelar ansvar och fattar beslut som går att spåra. Det är grunden som risk och efterlevnad vilar på: utan tydlig styrning blir riskbedömningar godtyckliga och regelefterlevnad personberoende.
I praktiken innebär det att se över:
- Styrdokument som policyer, instruktioner och delegationsordningar.
- Beslutsprocesser för hur risker eskaleras och godkänns.
- Roller hos styrelse, ledning och funktioner som juridik, IT och ekonomi.
Proffstips: Börja med att lista vilka beslut som faktiskt tas i din organisation och vem som formellt äger dem, innan du skriver om en enda policy.
Styrelsen sätter riktningen, ledningen omsätter den i rutiner, och funktionerna ansvarar för att rutinerna faktiskt följs i det dagliga arbetet.
Riskhantering: identifiera, prioritera och agera
Riskhantering i ett GRC-sammanhang följer en återkommande cykel snarare än en engångsinsats. COSO:s ERM-ramverk är en vedertagen referens som många organisationer använder för att strukturera arbetet.
- Identifiera risker kopplade till konkreta affärsmål, inte generella hot.
- Analysera varje risk utifrån sannolikhet och konsekvens för att kunna jämföra dem.
- Utse en riskägare som ansvarar för uppföljning och åtgärder.
- Definiera riskappetit i konkreta termer, till exempel acceptabel ekonomisk förlust per år eller tolerans för driftstopp.
- Följ upp genom rapporter som visar förändring över tid, inte bara ett ögonblicksvärde.
Riskägarskapet är ofta den svagaste länken. Utan en namngiven person som ansvarar för en specifik risk blir även den bästa analysen verkningslös när beslut ska fattas.
Efterlevnad: lagkrav och interna regler som måste hållas isär
Compliance delas in i två kategorier som kräver olika hantering. Lagstadgade krav, som GDPR, NIS2 och DORA, är obligatoriska och sanktionsbelagda. Interna policyer, som en kodex för informationssäkerhet eller en resepolicy, är självvalda men ändå bindande internt.
Praktisk hantering kräver att man kartlägger krav mot processer och ägare:
- Lista varje regelverk som gäller för verksamheten och vilken funktion som bär ansvaret.
- Koppla varje krav till den process där det faktiskt efterlevs, inte bara till ett dokument.
- Samla bevis löpande, till exempel loggar, beslutsunderlag och revisionsspår, så att de finns tillgängliga vid granskning.
Den som vill fördjupa sig i hur DORA och NIS2 skiljer sig åt kan läsa mer i jämförelsen mellan de två regelverken, medan praktiska GDPR-frågor, som hur Google Analytics förhåller sig till dataskyddsförordningen, visar hur enskilda tolkningar kan se ut i verkligheten.
Fördelarna med ett sammanhållet GRC-arbete
Ett integrerat GRC-arbete ger mätbara fördelar jämfört med att hantera styrning, risk och efterlevnad som separata spår.
- Färre överraskningar vid revision eftersom bevis samlas löpande istället för i efterhand.
- Mindre dubbelarbete när samma kontroll kan styrka flera krav samtidigt.
- Bättre beslutsunderlag eftersom ledningen ser risk och efterlevnad i samma bild som affärsmålen.
Mogna organisationer använder en gemensam ram, som OCEG eller ISO-standarder, för att skapa ett gemensamt språk mellan IT, juridik och ekonomi. Det gemensamma språket är ofta det som gör att revisioner går snabbare och att samma underlag kan återanvändas mellan avdelningar.
Så kommer du igång: prioritering, mognad och vanliga misstag
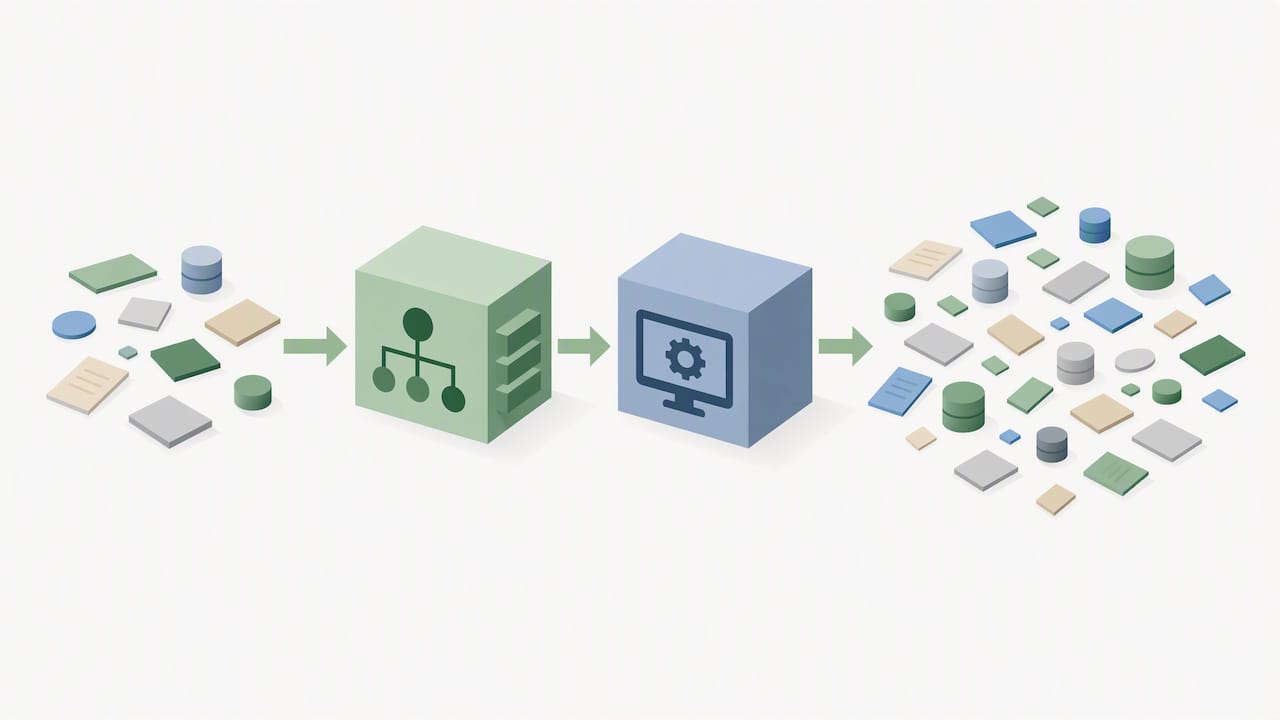
En fungerande GRC-implementering går i tre faser: kartlägg nuläget, standardisera processerna, och automatisera sist, inte först.
- Gör en mognadsanalys som visar var organisationen faktiskt står i dag, inte var den borde stå.
- Definiera riskappetit i konkreta, mätbara termer kopplade till affärsmål.
- Kartlägg vilka krav, interna och externa, som gäller för varje process.
- Standardisera ansvar och rutiner innan ny teknik införs.
- Automatisera de delar där processen redan är stabil och återkommande.
Proffstips: Testa en process manuellt i minst en cykel innan du automatiserar den. Annars riskerar du att skala upp ett fel istället för att lösa det.
Det vanligaste misstaget är att köpa en plattform i tron att verktyget löser organisatoriska brister. OCEG:s Red Book och branschpraktiker visar gång på gång att framgångsrika initiativ börjar med att förenkla befintliga manuella processer innan teknik läggs på. Ett verktyg som matas med otydliga ansvar och ostrukturerad data ger bara otydlighet i större skala.
Verktygens roll: vad en plattform kan och inte kan lösa
GRC-plattformar hanterar typiskt kravkartläggning, riskregister och rapportering, och de kan effektivisera hur bevis samlas inför en revision. Men ett verktyg kan aldrig ersätta tydligt ansvar eller standardiserade processer.
- Kravkartläggning som kopplar varje regel till en ägare och en kontroll.
- Riskregister som visar status och trend över tid, inte bara en lista.
- Rapportering som gör underlaget begripligt för ledning och styrelse.
En extern genomgång av vad som faktiskt krävs av ett GDPR-anpassat CRM-system illustrerar samma princip: tekniken måste bygga på rätt processer för att leverera verkligt skydd, inte tvärtom.
Vem bär ansvaret: roller och samverkan i praktiken
Ansvaret för GRC är fördelat, inte centraliserat hos en enda funktion. Styrelsen sätter riktning och riskaptit, ledningen genomför strategin, och specialistfunktioner som CISO, dataskyddsombud och internrevision säkerställer att arbetet faktiskt sker.
- Styrelsen och ledningen äger övergripande mål och riskappetit.
- CISO och dataskyddsombud ansvarar för informationssäkerhet respektive dataskydd i det dagliga arbetet.
- Internrevisionen granskar oberoende att kontroller fungerar som avsett.
Three Lines-modellen, som ofta refereras till inom COSO:s ramverk, beskriver detta som tre lager: den operativa verksamheten som äger risken, stödfunktioner som sätter ramar, och internrevisionen som granskar oberoende. Rapportering bör ske regelbundet och i ett format som styrelsen faktiskt kan agera på.
Sammanfattning och tre konkreta nästa steg
Börja med en mognadsanalys, definiera riskappetit i mätbara termer, och kartlägg vilka krav som gäller era processer. GRC är en integrerad förmåga som byggs över tid, inte en engångsinsats eller ett verktygsköp. Behöver ni extern hjälp att komma igång eller strukturera arbetet, finns rådgivning tillgänglig hos olika specialister.
Evertrusts perspektiv på praktisk GRC-implementering
Det vanligaste hindret vi ser är inte bristande vilja utan otydligt ägarskap: ingen vet riktigt vem som äger en risk förrän den redan blivit ett problem. Ett fungerande stödflöde börjar ofta med en kartläggning, fortsätter via en konsekvensbedömning och landar i ett verktyg som håller ordning löpande. Den som vill fördjupa sig i tredjepartsrisker kan läsa vår guide om att bygga ett program som håller för DORA.
— Jesper
Så kan Evertrust stödja ert GRC-arbete
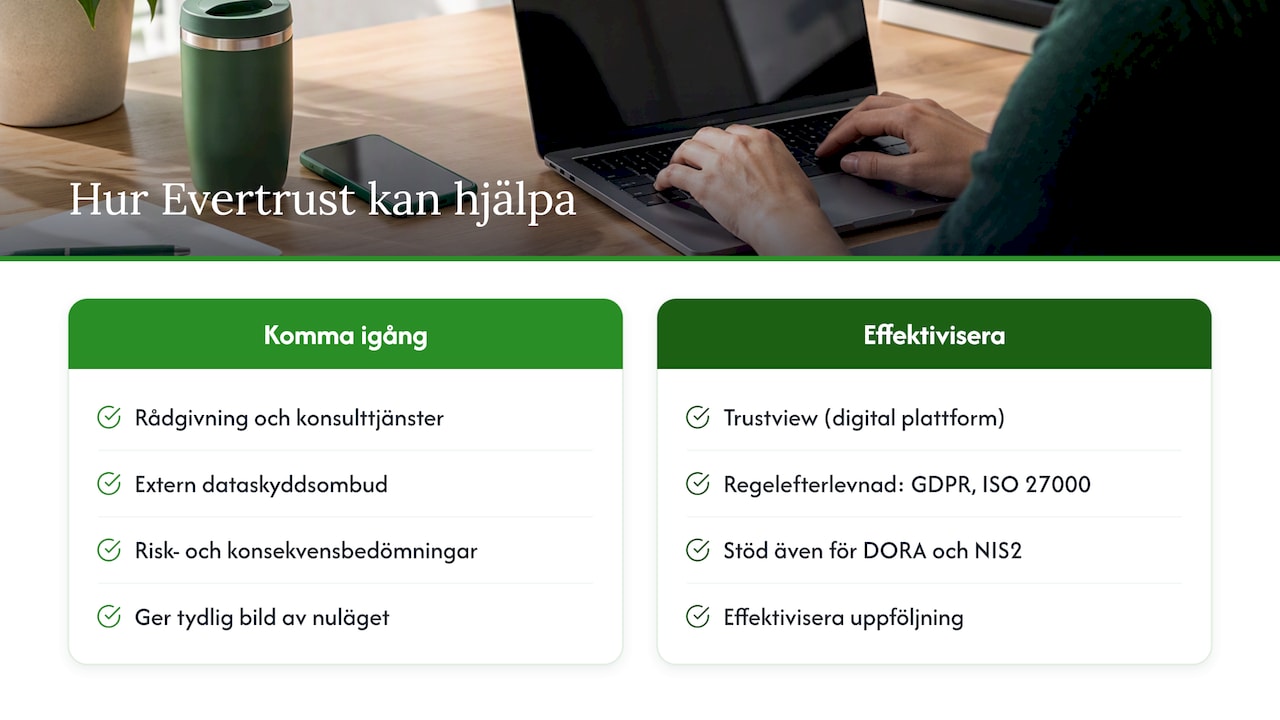
Att gå från osäkerhet till ett strukturerat GRC-program kräver ofta en kombination av juridisk kompetens och praktiskt stöd, inte bara ett verktyg. Evertrust erbjuder rådgivning och konsulttjänster för organisationer som vill komma igång, från rollen som extern dataskyddsombud till risk- och konsekvensbedömningar som ger en tydlig bild av nuläget.

För organisationer som redan standardiserat sina processer och vill effektivisera uppföljningen finns Trustview, vår digitala plattform för regelefterlevnad enligt GDPR, ISO 27000, DORA och NIS2. Boka en första genomgång av era rådgivningsbehov för att se var ni står i dag.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vad står GRC för?
GRC står för governance, risk och compliance, på svenska styrning, risk och efterlevnad. OCEG beskriver det som en integrerad samling förmågor, inte tre separata discipliner.
Vad innebär riskhantering i ett GRC-sammanhang?
Riskhantering innebär att identifiera, analysera och prioritera risker kopplade till organisationens mål, och sedan utse en ägare för varje risk. COSO:s ERM-ramverk är en vanlig referens för att strukturera arbetet och definiera riskappetit i mätbara termer.
Vad gör en compliance-funktion i praktiken?
En compliance-funktion kartlägger vilka lagkrav och interna regler som gäller, kopplar dem till processer och ägare, och samlar bevis för att kraven efterlevs. Funktionen skiljer mellan obligatoriska lagkrav, som GDPR, och självvalda interna policyer.
Vad menas med governance i GRC?
Governance handlar om hur en organisation sätter mål, fördelar ansvar och fattar spårbara beslut. Det är grunden som risk och efterlevnad bygger vidare på, och involverar vanligen styrelse, ledning och specialistfunktioner.
Måste man köpa ett GRC-verktyg för att komma igång?
Nej, ett verktyg är inte nödvändigt i det första steget. OCEG:s Red Book och praktisk erfarenhet visar att framgångsrika program börjar med mognadsanalys och standardiserade processer innan teknik läggs till.

