
Den personuppgiftsansvariga organisationen bär ansvaret för GDPR-efterlevnad när ni använder molntjänster, oavsett hur standardiserat avtalet ser ut. Ett skriftligt personuppgiftsbiträdesavtal enligt artikel 28 krävs alltid när en leverantör hanterar personuppgifter åt er, och överföringar utanför EES måste skyddas med standardavtalsklausuler, bindande företagsbestämmelser eller andra lämpliga skyddsåtgärder.
Kort sagt:
- Rollerna avgörs av vem som faktiskt bestämmer ändamål och medel, inte av avtalets etiketter; gemensamma beslut kräver ett särskilt ansvarsfördelande arrangemang.
- Granska personuppgiftsbiträdesavtalet mot artikel 28 och kräv dokumenterade instruktioner, en aktuell lista över underbiträden, förhandsbesked om ändringar samt regler för incidenter, radering och revision.
- Kontrollera även support, telemetri och administrativ åtkomst från länder utanför EES, eftersom sådan åtkomst kan innebära överföring trots europeisk datalagring.
- Standardavtalsklausuler räcker inte ensamma: gör en individuell riskbedömning och komplettera vid behov med kryptering där leverantören saknar åtkomst till nycklarna.
- Certifieringar bevisar inte ensamma att skyddet fungerar; begär oberoende revisionsrapporter och testresultat, och kontrollera kryptering, åtkomstbehörigheter samt incidentrutiner hos leverantören före beslut.
Innehållsförteckning
- Roller och ansvar: personuppgiftsansvarig, biträde och joint controllers i molnmiljö
- Personuppgiftsbiträdesavtal (PUB) och artikel 28: vad ska avtalet reglera i praktiken
- Överföringar till tredjeland: när det krävs och vilka skydd som fungerar
- Underbiträden och leverantörskedjan: hur ni får kontroll över sub-processors
- Tekniska och organisatoriska åtgärder: vad ni ska kräva och hur ni verifierar säkerhetsnivån
- Praktisk checklista: konkreta steg för att välja och granska en molntjänst
- Evertrusts erfarenhet: vanliga misstag och hur vi hjälper kunder
- Boka en avstämning om er molnlösning
- Vanliga frågor
- Källor
Roller och ansvar: personuppgiftsansvarig, biträde och joint controllers i molnmiljö
Innan ni tecknar ett enda avtal behöver ni veta vem som gör vad. Den personuppgiftsansvariga bestämmer ändamål och medel för behandlingen, medan biträdet behandlar uppgifter på uppdrag och enligt instruktion. En molntjänstleverantör som lagrar eller bearbetar personuppgifter åt er räknas i princip alltid som biträde, även när tjänsten marknadsförs som en generisk infrastrukturlösning.
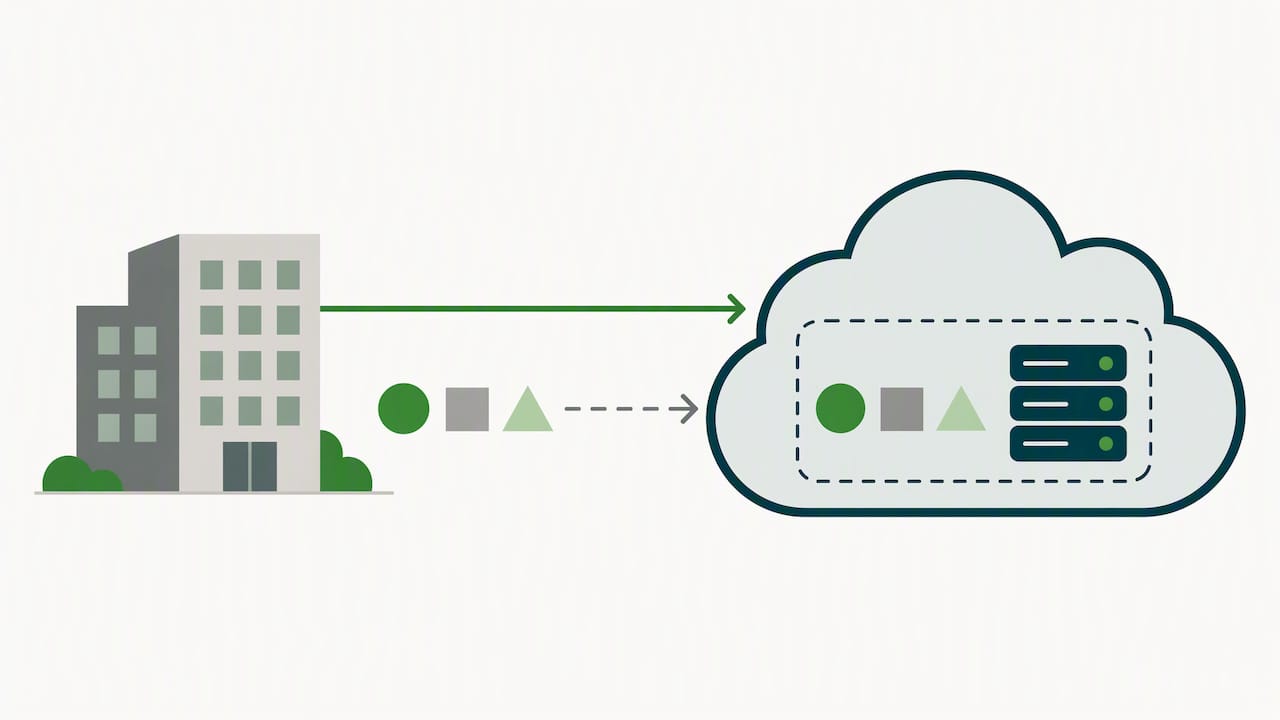
Rollfördelningen är funktionell, inte avtalsbaserad. EDPB:s vägledning om controller och processor klargör att det är den faktiska kontrollen över ändamål och medel som avgör rollen, inte vad parterna kallar varandra i avtalstexten. Ibland delar två parter på besluten om en behandling, till exempel när en molnleverantör också använder kunddata för egen produktutveckling. Då uppstår gemensamt personuppgiftsansvar, vilket kräver ett särskilt arrangemang som reglerar vem som svarar för vad gentemot registrerade.
Rollbedömningen får direkta praktiska följder:
- Den personuppgiftsansvariga måste kunna visa rättslig grund för varje behandling som sker i molnet.
- Instruktionerna till biträdet ska vara dokumenterade, inte underförstådda genom ett standardavtal.
- Ni behöver kunna redogöra för hela kedjan av behandlingar vid en tillsyn eller revision.
- Vid gemensamt ansvar krävs ett arrangemang som fördelar ansvaret för registrerades rättigheter.
Många organisationer utgår från att en stor, välkänd leverantör automatiskt sköter rollfördelningen korrekt. I praktiken är det ni som behöver pröva varje tjänst mot er egen verksamhet, eftersom samma molntjänst kan innebära olika roller beroende på hur ni faktiskt använder den.
Personuppgiftsbiträdesavtal (PUB) och artikel 28: vad ska avtalet reglera i praktiken
Ett personuppgiftsbiträdesavtal är inte en formalitet som kan bockas av, det är det juridiska instrument som gör att er användning av en molntjänst överhuvudtaget blir laglig. IMY är tydliga med att ett skriftligt avtal krävs så snart ett företag hanterar personuppgifter åt ett annat, och att avtalet ska slå fast att leverantören endast får behandla uppgifterna enligt dokumenterade instruktioner samt säkerställa en lämplig säkerhetsnivå.
Artikel 28 anger ett antal punkter som avtalet måste reglera. Gå igenom dem som en checklista innan ni skriver under:
- Föremål och varaktighet: vilken behandling avtalet gäller och under hur lång tid.
- Art och ändamål: vilken typ av personuppgifter som behandlas och i vilket syfte.
- Instruktioner: att biträdet endast får behandla uppgifter enligt er dokumenterade instruktion.
- Konfidentialitet: att personal med åtkomst är bundna av sekretess.
- Säkerhetsåtgärder: krav på tekniska och organisatoriska åtgärder enligt artikel 32.
- Underbiträden: villkor för att anlita och byta underleverantörer.
- Assistans vid registrerades rättigheter: att biträdet hjälper er att besvara begäranden om till exempel radering eller utdrag.
- Incidentrapportering: skyldighet att meddela er utan onödigt dröjsmål vid en personuppgiftsincident.
- Radering eller återlämning: vad som händer med uppgifterna när avtalet upphör.
- Revisionsrätt: er möjlighet att granska eller låta granska att villkoren följs.
Många molnleverantörer erbjuder ett standardiserat PUB-avtal som ni ombeds acceptera utan förhandling. Det befriar er inte från ansvar: ni måste fortfarande gå igenom texten punkt för punkt och dokumentera era egna instruktioner separat, särskilt när standardavtalet är allmänt formulerat. Be om konkreta bevis snarare än allmänna försäkringar, till exempel en aktuell underbiträdeslista, en sammanfattning av senaste säkerhetsrevisionen och rutinerna för incidentrapportering. Ett avtal som bara upprepar lagtexten utan att beskriva faktiska rutiner ger er svagt skydd den dag något går fel.
Överföringar till tredjeland: när det krävs och vilka skydd som fungerar
Många tror att en överföring till tredjeland bara handlar om var servrarna fysiskt står. Det stämmer inte. IMY klargör att även teknisk support, telemetri och administrativ åtkomst från personal utanför EES kan utgöra en överföring, vilket innebär att en molntjänst med europeiska datacenter ändå kan omfattas av reglerna om leverantörens supportorganisation sitter i ett tredjeland.
Detaljen som ofta missas: i praktiska konsekvensbedömningar upptäcks regelbundet att administrativa funktioner som support, felsökning och telemetri skapar överföringar som aldrig fångas upp om man bara tittar på var själva datalagringen sker.
När en överföring väl konstateras finns det ett begränsat antal lagliga vägar framåt:
- EU-kommissionens standardavtalsklausuler (SCC) är det vanligaste verktyget och reglerar både överföringsvillkor och delar av artikel 28-kraven i ett och samma dokument.
- Bindande företagsbestämmelser (BCR) passar koncerner som vill reglera interna överföringar en gång för alla.
- Andra lämpliga skyddsåtgärder, till exempel godkända uppförandekoder, kan också fylla samma funktion enligt IMY:s vägledning.
Standardavtalsklausuler löser dock inte allt på egen hand. EDPB framhåller att det inte räcker att förlita sig på certifieringar eller undertecknade klausuler: den personuppgiftsansvariga måste i varje enskilt fall göra en riskbedömning och vid behov komplettera med tekniska och organisatoriska åtgärder, särskilt vid överföringar till tredjeland. Det kan handla om stark kryptering där leverantören saknar nyckelåtkomst, pseudonymisering innan data lämnar EES, eller avtalsvillkor som begränsar var supportpersonal får sitta. Den som vill gå djupare i hur en sådan bedömning görs i praktiken hittar en fördjupad genomgång i vår guide om tredjelandsöverföring enligt GDPR.
Underbiträden och leverantörskedjan: hur ni får kontroll över sub-processors
De flesta molntjänster bygger på flera lager av underleverantörer: hostingpartner, säkerhetsövervakning, kundsupportverktyg. Artikel 28 kräver att biträdet inte får anlita ett underbiträde utan ert godkännande, antingen genom specifikt tillstånd för varje fall eller genom ett generellt tillstånd kombinerat med rätt för er att invända mot förändringar.
Ett avtal som bara nämner att underbiträden “kan förekomma” räcker inte. Kräv istället att avtalet innehåller:
- En aktuell, namngiven lista över samtliga underbiträden och vad de utför.
- Skyldighet för leverantören att meddela er i god tid innan ett nytt underbiträde läggs till.
- En reell möjlighet för er att invända, inte bara en formell rätt utan praktisk verkan.
- Krav på att samma skyddsnivå gäller hela vägen ner i kedjan, inklusive underbiträdets egna underleverantörer.
- Revisionsrätt som omfattar underbiträden, inte bara huvudleverantören.
Proffstips: Begär underbiträdeslistan skriftligt innan ni skriver under huvudavtalet, inte efteråt, eftersom det är betydligt svårare att förhandla villkor när tjänsten redan är i drift.
Den vanligaste fallgropen är att organisationer kontrollerar huvudleverantörens avtal noggrant men aldrig följer upp vad som händer längre ner i kedjan. Dokumentera varje underbiträde i ert eget behandlingsregister, sätt en rutin för att granska listan minst en gång per år, och spara leverantörens meddelanden om förändringar som bevis på att processen faktiskt fungerar.
Tekniska och organisatoriska åtgärder: vad ni ska kräva och hur ni verifierar säkerhetsnivån
Artikel 32 kräver en säkerhetsnivå som är lämplig i förhållande till risken, vilket betyder att kraven ser olika ut beroende på vilka uppgifter som behandlas och vilka konsekvenser en incident skulle få. Begreppet “state of the art” innebär i praktiken att leverantören ska hålla jämna steg med vedertagen branschpraxis, inte den absolut nyaste tekniken som finns på marknaden.
Konkreta tekniska och organisatoriska åtgärder (TOM) att kräva av en molnleverantör inkluderar:
- Kryptering av data både under överföring och vid lagring.
- Strikt åtkomstkontroll med principen om minsta behörighet.
- Loggning och spårbarhet för vem som har haft åtkomst till vilka uppgifter.
- Rutiner för säkerhetskopiering och återställning vid driftstörningar.
- Dokumenterad process för incidenthantering, inklusive tidsgränser för intern eskalering.
Ett påstående om hög säkerhetsnivå är bara värt något om det går att verifiera. EDPB betonar att en certifiering aldrig ensam räcker som bevis, den personuppgiftsansvariga behöver egen verifiering vid sidan av leverantörens egna intyg. I praktiken innebär det att be om revisionsrapporter från en oberoende tredje part, resultat från penetrationstester, och där det är motiverat, egen teknisk granskning av kritiska komponenter. En leverantör som vägrar dela ens en sammanfattning av sina senaste säkerhetstester bör väcka frågor, oavsett hur välkänt varumärket är.
Praktisk checklista: konkreta steg för att välja och granska en molntjänst
Att gå från juridisk teori till faktiskt beslutsunderlag kräver en ordnad process. Följande fyra steg täcker det mesta av vad en grundlig granskning behöver innehålla:
- Kartläggning och riskbedömning. Identifiera vilka personuppgifter som kommer behandlas i tjänsten och bedöm om en konsekvensbedömning (DPIA) krävs, särskilt vid känsliga uppgifter eller storskalig behandling. Vår genomgång av DPIA-processen steg för steg går igenom hur bedömningen görs i praktiken.
- Avtalsgranskning. Gå igenom PUB-avtalet mot artikel 28-listan, kontrollera att SCC eller annan skyddsåtgärd finns för eventuella tredjelandsöverföringar, och begär en fullständig underbiträdeslista.
- Teknisk verifiering. Be om revisionsrapporter, testa leverantörens incidentberedskap genom konkreta frågor om responstider, och lägg fast en plan för återkommande granskning.
- Beslut och uppföljning. Fatta beslutet med dokumenterade villkor för revision, servicenivåer och en tydlig uppsägningsklausul som reglerar vad som händer med uppgifterna efteråt.
| Steg | Huvudsaklig fråga | Typisk leverans |
|---|---|---|
| Kartläggning | Vilka uppgifter och risker är inblandade? | Riskbedömning eller DPIA |
| Avtalsgranskning | Uppfyller avtalet artikel 28 och överföringskraven? | Granskad PUB-text med SCC vid behov |
| Teknisk verifiering | Håller säkerhetsnivån vad leverantören lovar? | Revisionsrapport eller testresultat |
| Beslut och uppföljning | Vilka villkor gäller vid avtalets livstid? | Avtal med audit- och uppsägningsklausul |
En genomgång som hoppar över steg ett eller två, och går direkt till att “testa tjänsten i praktiken”, är den vanligaste orsaken till att organisationer upptäcker avtalsbrister först efter att data redan ligger i molnet.
Evertrusts erfarenhet: vanliga misstag och hur vi hjälper kunder
Många organisationer gör samma misstag: man antar att leverantören automatiskt tar över ansvaret och fokuserar enbart på var data lagras i stället för hela kedjan av åtkomst och underbiträden. Det kan vara ett bra första steg att göra en kort avstämning innan ni binder er till en ny molnleverantör.
— Jesper
Boka en avstämning om er molnlösning
Behöver ni hjälp att granska ett PUB-avtal, bedöma en tredjelandsöverföring eller sätta upp en DPIA inför ett molnbyte? Vi erbjuder rådgivning och konsulttjänster inriktade på just dessa situationer, från enstaka avtalsgranskningar till löpande stöd som extern dataskyddsombud.
För organisationer som vill granska flera molnleverantörer parallellt erbjuder vi även risk- och konsekvensbedömningar samt GDPR-granskningar som ger ett dokumenterat underlag inför beslut. Den som behöver löpande dokumentation och uppföljning av flera leverantörer samtidigt kan också titta på Trustview, vår plattform för att hålla ordning på avtal, underbiträden och åtgärder på ett ställe. Boka en första avstämning via vår mötesbokning så går vi igenom er specifika situation.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vad innebär molntjänster ur ett dataskyddsperspektiv?
Molntjänster är lösningar där en extern leverantör lagrar, bearbetar eller gör data tillgänglig via internet i stället för på egna servrar. När tjänsten innebär att leverantören hanterar personuppgifter åt er räknas leverantören som personuppgiftsbiträde, vilket utlöser krav på ett skriftligt avtal.
Vilka organisationer omfattas inte av GDPR?
GDPR gäller inte rent privat eller hushållsrelaterad behandling av personuppgifter, till exempel en privatpersons egen adressbok. Nästan alla företag och organisationer som behandlar personuppgifter i sin verksamhet, oavsett storlek, omfattas av förordningen så snart behandlingen sker i en yrkesmässig eller kommersiell kontext.
Vilka är exempel på vanliga molntjänster som kräver ett PUB-avtal?
Vanliga exempel är e-posttjänster, fillagring, CRM-system, HR-plattformar och molnbaserade affärssystem som hanterar kund- eller personaluppgifter. Så snart en sådan tjänst behandlar personuppgifter åt er räknas den som biträde och kräver ett avtal enligt artikel 28.
Är molnlagring säker för personuppgifter?
Säkerheten beror helt på vilka tekniska och organisatoriska åtgärder leverantören faktiskt har på plats, inte på att tjänsten kallas “molnbaserad”. Kryptering, åtkomstkontroll och verifierade revisionsrapporter avgör den faktiska skyddsnivån, och ni behöver själva kontrollera detta snarare än att utgå från leverantörens marknadsföring.
Vad krävs om en molntjänstleverantör drabbas av en personuppgiftsincident?
Biträdet är enligt avtalet skyldigt att meddela er utan onödigt dröjsmål så att ni i sin tur kan bedöma om incidenten ska anmälas till tillsynsmyndigheten. Avtalet bör ange konkreta tidsgränser och kontaktvägar för sådan rapportering, inte bara en allmän skyldighet att informera.
Källor
- Personuppgiftsansvariga och personuppgiftsbiträden | IMY
- Överföring av personuppgifter till tredjeland | IMY
- Opinion 22/2024 on certain obligations following from the reliance on processor(s) and sub-processor(s) | EDPB
- Implementing Decision (EU) 2021/… — standard contractual clauses (SCC) (EU Commission)

