
En leverantörsbedömning enligt GDPR är den kontroll ni gör innan och medan en leverantör behandlar personuppgifter åt er. Syftet är att kunna visa att leverantören ger tillräckliga garantier för att behandlingen följer dataskyddsförordningen. Kravet gäller varje personuppgiftsbiträde, från lönesystemet och molnlagringen till supportverktyget och AI-tjänsten. Hur djup granskningen behöver vara beror på risken. Här går vi igenom hela kedjan: rollbestämning, riskklassning, säkerhetsgranskning, underbiträden, tredjelandsöverföringar, avtalet och uppföljningen, på det sätt vi själva arbetar när vi granskar leverantörer åt våra kunder.
Kort sagt
- Ni får bara anlita biträden som ger tillräckliga garantier (artikel 28.1). Ni ska kunna visa hur ni har kontrollerat det.
- Kontrollen gäller alla biträden, men hur omfattande den är kan skalas efter behandlingens art och risk.
- Börja med rollen. En leverantör som är självständigt personuppgiftsansvarig kräver en annan bedömning än ett biträde.
- Ett personuppgiftsbiträdesavtal räcker inte ensamt. Det ska spegla verkligheten, och ni behöver bevis på att leverantören faktiskt lever upp till det.
- Bedömningen är inte klar när avtalet är signerat. Ändringar av underbiträden, incidenter, revisioner och avslut ska följas upp.
Innehållsförteckning
- Vad kräver GDPR egentligen?
- Steg 1: Fastställ vilken roll leverantören har
- Steg 2: Riskklassa leverantören
- Steg 3: Granska säkerheten bakom löftena
- Steg 4: Kartlägg underbiträdena
- Steg 5: Bedöm överföringar utanför EU/EES
- Steg 6: Säkra biträdesavtalet
- Steg 7: Dokumentera och följ upp
- Särskilt för offentlig sektor
- Fem misstag vi ser ofta
- Så ser vi på leverantörsbedömning
- Vill ni ha hjälp med granskningen?
- Vanliga frågor
- Källor
Vad kräver GDPR egentligen?
Grunden finns i artikel 28.1. Den personuppgiftsansvarige ska endast anlita personuppgiftsbiträden som ger tillräckliga garantier för att behandlingen uppfyller förordningens krav och skyddar de registrerades rättigheter. Det står ingenting om frågeformulär, poängmodeller eller revisionsrapporter. Metoden väljer ni själva. Ansvaret för att ha valt rätt ligger däremot kvar hos er.
Europeiska dataskyddsstyrelsen har förtydligat hur kravet ska läsas. I EDPB:s yttrande 22/2024 slås fast att kontrollen av tillräckliga garantier ska göras oavsett risknivå, men att omfattningen av verifieringen kan variera med behandlingens art och risk. För högriskbehandlingar förväntas en mer omfattande kontroll. Det är den principen hela arbetssättet nedan bygger på: alla leverantörer granskas, men inte lika djupt.
Kopplingen till ansvarsskyldigheten i artikel 5.2 är det som gör dokumentationen avgörande. Har ni gjort en bra bedömning men inte skrivit ned den, kan ni inte visa den för IMY, för en revisor eller för er egen styrelse.
Steg 1: Fastställ vilken roll leverantören har
Innan ni bedömer säkerhet eller avtal behöver ni veta vad leverantören är i juridisk mening. IMY beskriver fördelningen så här: den personuppgiftsansvarige bestämmer ändamål och medel, biträdet behandlar uppgifterna för den ansvariges räkning och ett underbiträde anlitas av biträdet för att hjälpa till med uppdraget.
I praktiken hamnar de flesta leverantörer i någon av tre grupper:
| Roll | Typiskt exempel | Vad det betyder för bedömningen |
|---|---|---|
| Personuppgiftsbiträde | Molnbaserat HR-system, e-postplattform, driftleverantör | Full bedömning enligt artikel 28 och ett biträdesavtal |
| Underbiträde | Hostingleverantören bakom ert HR-system | Granskas via biträdet: förhandstillstånd, insyn och samma skyldigheter i avtalskedjan |
| Självständigt personuppgiftsansvarig | Bank, revisionsbyrå, företagshälsovård med egen journalföring | Inget biträdesavtal. Ni prövar i stället att ni har rättslig grund att lämna ut uppgifterna och att mottagaren kan hantera dem säkert |
En vanlig felbedömning är att leverantören blir ansvarig bara för att den väljer verktyg eller tekniska lösningar. IMY konstaterar att beslut om praktiska frågor, som val av verktyg, inte automatiskt gör ett biträde till ansvarig, så länge besluten fattas inom ramen för den ansvariges instruktioner. Börjar leverantören däremot använda uppgifterna för egna syften, till exempel för att förbättra sina produkter eller träna modeller, kan den i den delen bli ansvarig. Det är en klassisk fråga i bedömningen av molntjänster och AI-tjänster, och vi har skrivit mer om den i vår genomgång av ansvarsfördelningen i molntjänster.
Steg 2: Riskklassa leverantören
Eftersom EDPB uttryckligen öppnar för att verifieringen skalas efter risk är en enkel riskklassning det mest effektiva sättet att hålla arbetet hanterbart. Utan den lägger ni lika mycket tid på verktyget för mötesbokning som på leverantören som lagrar patientuppgifter.
De frågor vi brukar använda för att placera en leverantör:
- Vilka kategorier av personuppgifter behandlas? Känsliga uppgifter, personnummer, uppgifter om barn eller lagöverträdelser höjer risken.
- Hur många registrerade berörs, och hur stor del av er verksamhet?
- Hur affärskritisk är tjänsten? Vad händer om den ligger nere en vecka?
- Sker behandling, lagring eller support utanför EU/EES?
- Har leverantören egna underbiträden, och hur lång är kedjan?
- Används ny teknik, profilering eller automatiserade beslut?
Utifrån svaren kan ni lägga leverantören i en av tre nivåer. Indelningen är vår rekommendation, inte ett lagkrav:
| Risknivå | Exempel | Rimlig verifiering |
|---|---|---|
| Låg | Enkla verktyg med få och vardagliga uppgifter | Standardfrågor, granskning av biträdesavtal och underbiträdeslista, kontroll av publik säkerhetsinformation |
| Medel | Kundregister, HR-system, marknadsföringsplattformar | Säkerhetsfrågeformulär, certifikat eller revisionsrapporter, genomgång av incidentrutiner och tredjelandsfrågor |
| Hög | Känsliga uppgifter, stora volymer, affärskritiska system | Djupgranskning med dokumentbevis, möjligen egen revision, konsekvensbedömning och överföringsanalys |
För högriskbehandlingar kan bedömningen utlösa en konsekvensbedömning enligt artikel 35. En checklista från Mittuniversitetet om upphandling pekar på att en konsekvensbedömning kan behövas vid stora integritetsrisker, särskilt när känsliga personuppgifter behandlas. Vill ni ha ett strukturerat underlag kan ni utgå från vår DPIA-rapportmall och vår steg-för-steg-guide till DPIA-genomförande.
Steg 3: Granska säkerheten bakom löftena
Det är här bedömningen ofta blir för tunn. En leverantör som skriver att den har “säkerhet i världsklass” har inte visat något. Det ni letar efter är belägg för tekniska och organisatoriska åtgärder enligt artikel 32, i proportion till risken.
IMY påpekar att certifieringar kan användas för att visa att behandlingen följer GDPR. Ett certifikat är ett bra underlag, men det säger bara något om det som faktiskt ingår i certifieringens omfattning. Kontrollera därför alltid vilka tjänster, platser och processer certifikatet täcker.
För leverantörer på medel- och hög nivå begär vi normalt in eller kontrollerar:
- Certifiering och omfattning: till exempel ISO/IEC 27001, med certifikatets giltighetstid och tillämplighetsförklaring för de kontroller som rör er tjänst. Läs mer om standarderna i vår översikt över informationssäkerhet enligt ISO 2700X.
- Oberoende revisionsrapporter: vad som granskats, under vilken period och vilka avvikelser som noterats.
- Åtkomststyrning: vem hos leverantören kan se era uppgifter, med vilken behörighet och hur loggas det?
- Kryptering: vid lagring och överföring, och vem som hanterar nycklarna.
- Incidenthantering: hur snabbt ni underrättas, vilken information ni får och vem som är kontaktperson. Ni har själva 72 timmar på er att anmäla en personuppgiftsincident till IMY enligt artikel 33, så leverantörens underrättelse måste komma i god tid före det.
- Kontinuitet och återställning: säkerhetskopior, återställningstider och hur ofta återställning testas.
- Radering: hur uppgifterna raderas eller lämnas tillbaka när avtalet upphör, och hur det bekräftas.
Ett praktiskt tips är att jämföra svaren i säkerhetsformuläret med vad biträdesavtalet och leverantörens publika dokumentation säger. Motsägelser mellan dem är den vanligaste signalen om att något behöver utredas vidare.
Steg 4: Kartlägg underbiträdena
Nästan ingen modern tjänst levereras av en enda aktör. Hosting, support, e-postutskick och analysverktyg ligger ofta hos andra. Enligt artikel 28.2 får biträdet inte anlita ett underbiträde utan ert särskilda eller allmänna skriftliga förhandstillstånd, och underbiträdet ska omfattas av samma dataskyddsskyldigheter som biträdet.
I bedömningen betyder det att ni bör:
- begära leverantörens aktuella lista över underbiträden med namn, uppgift och land,
- avgöra om ni ger särskilt tillstånd (varje underbiträde godkänns för sig) eller allmänt tillstånd (med rätt att invända mot ändringar),
- se till att ni får besked om planerade ändringar i tid för att hinna invända,
- kontrollera att de underbiträden som behandlar mest eller känsligast data har rimliga garantier.
EDPB har gett en viktig nyans här. Den personuppgiftsansvarige har enligt yttrande 22/2024 ingen skyldighet att systematiskt begära in underbiträdesavtalen, om det inte behövs för att visa efterlevnad. Ni behöver alltså inte samla in varje avtal i kedjan, men ni behöver veta vilka som finns där och kunna gå vidare när risken motiverar det.
Steg 5: Bedöm överföringar utanför EU/EES
Tredjelandsfrågan dyker upp även när leverantören är svensk. Det räcker att supporten sitter i ett annat land eller att ett underbiträde lagrar säkerhetskopior utanför EES. Checklistan från Mittuniversitetet sammanfattar kravet tydligt: vid lagring eller support utanför EU ska leverantören ha en laglig grund för överföringen.
Ansvaret följer med genom hela kedjan. När uppgifter överförs utanför EES mellan biträden kvarstår enligt EDPB både era skyldigheter enligt artikel 28.1 och kraven i kapitel V om att skyddsnivån inte får undergrävas. Det duger alltså inte att konstatera att “det är leverantörens sak”.
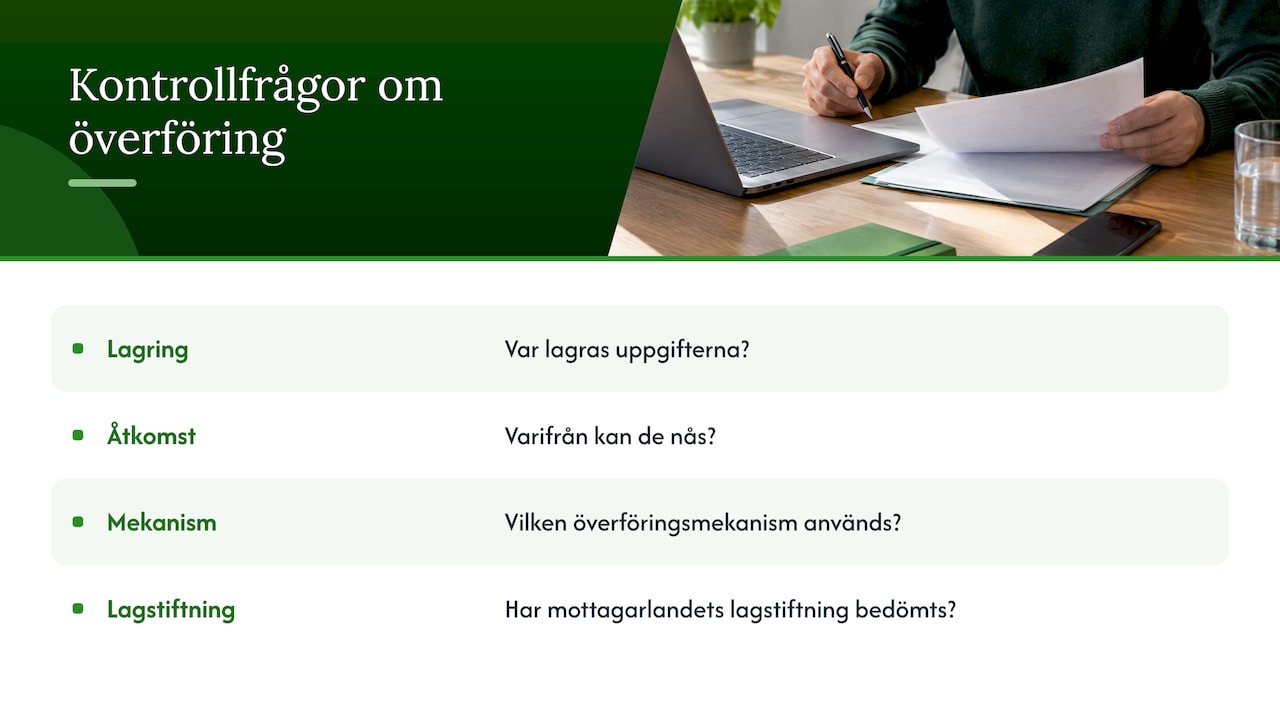
I bedömningen vill ni ha svar på var uppgifterna lagras, varifrån de kan nås, vilken överföringsmekanism som används och om leverantören har gjort en bedömning av lagstiftningen i mottagarlandet. Leverantörer i Storbritannien är ett vanligt specialfall för svenska organisationer, och den som vill förstå hur reglerna har glidit isär kan läsa om skillnaderna mellan UK GDPR och EU GDPR. Vår egen guide till tredjelandsöverföring enligt GDPR går igenom hur ett dataskyddsombud bör hantera mekanismerna och dokumentationen.
Steg 6: Säkra biträdesavtalet
Avtalet är det rättsliga verktyg som gör bedömningen bindande. Artikel 28.3 ställer minimikrav på innehållet, och IMY betonar att avtalet också ska återspegla de faktiska förhållandena och innehålla korrekta instruktioner. Ett mallavtal som beskriver en annan behandling än den som faktiskt sker uppfyller inte kravet, hur välskrivet det än är.
| Område | Vad avtalet ska reglera |
|---|---|
| Behandlingen | Art, ändamål, varaktighet, typ av personuppgifter och kategorier av registrerade |
| Instruktioner | Att biträdet bara behandlar uppgifter enligt era dokumenterade instruktioner |
| Konfidentialitet | Att behöriga personer har tystnadsplikt |
| Säkerhet | Lämpliga tekniska och organisatoriska åtgärder enligt artikel 32 |
| Underbiträden | Villkor för förhandstillstånd och att samma skyldigheter förs vidare |
| Registrerades rättigheter | Biträdets hjälp när registrerade utövar sina rättigheter |
| Artikel 32–36 | Bistånd vid säkerhet, incidenter, konsekvensbedömningar och förhandssamråd |
| Avslut | Radering eller återlämning av uppgifterna när avtalet upphör |
| Granskning | Rätt till information, revision och inspektion |
Vill ni se hur ett färdigt avtal kan formuleras i praktiken finns det många publicerade exempel, till exempel det här exemplet på personuppgiftsbiträdesavtal från en bokningstjänst. Jämför alltid med de faktiska förhållandena i er egen behandling. Vi har gått igenom varje punkt mer i detalj i artikeln om klausulerna i ett biträdesavtal.
Steg 7: Dokumentera och följ upp
En leverantörsbedömning är ett levande dokument. Leverantörer byter underbiträden, flyttar datacenter, köps upp och lanserar nya funktioner. Det som var en lågriskleverantör för två år sedan kan i dag behandla betydligt mer.
Dokumentationen bör minst visa:
- vilken roll leverantören har och varför,
- vilken risknivå ni har satt och på vilka grunder,
- vilket underlag ni har granskat och när,
- vilka brister ni har hittat och hur de hanteras,
- vem som har fattat beslutet att anlita leverantören.
För uppföljningen gäller att avtalet enligt IMY ska reglera biträdets bistånd vid incidenter, granskning och radering eller återlämning när avtalet upphör, och att planerade ändringar av underbiträden ska meddelas vid allmänt förhandstillstånd. Använd de rättigheterna. En rimlig rytm är att högriskleverantörer omprövas årligen, övriga vartannat år, och alla vid väsentliga förändringar som en incident, ett nytt underbiträde i tredjeland eller ett ändrat användningsområde.
Glöm inte avslutet. När samarbetet upphör ska ni få bekräftat att uppgifterna har raderats eller återlämnats, inklusive hos underbiträden och i säkerhetskopior.
Särskilt för offentlig sektor
Myndigheter, kommuner och regioner gör ofta leverantörsbedömningen redan i upphandlingen. Upphandlingsmyndigheten anger att dataskyddsansvar, roller och villkor ska framgå av upphandlingsdokumenten, och att ett personuppgiftsbiträdesavtal normalt ingår. Kraven måste alltså formuleras innan anbuden kommer in. Annars är det svårt att ställa dem i efterhand.
Offentlighetsprincipen påverkar också. En myndighet ska sekretesspröva allmänna handlingar före utlämnande, och enligt Upphandlingsmyndigheten gäller sekretess för personuppgifter om det kan antas att de efter utlämnandet behandlas i strid med GDPR eller dataskyddslagen. Den som granskar leverantörer i offentlig sektor behöver därför hålla både dataskyddet och informationssäkerhetskraven i huvudet. Vi har sammanfattat de senaste kraven i informationssäkerhet i offentlig sektor.
Fem misstag vi ser ofta
- Avtalet behandlas som hela bedömningen. Ett signerat biträdesavtal visar att ni har ett avtal, inte att leverantören håller vad det lovar.
- Rollen bestäms efter avtalsmallen. Leverantörens standardvillkor avgör inte om den är biträde eller ansvarig. Det gör den faktiska behandlingen.
- Alla leverantörer granskas lika. Resultatet blir ytlig kontroll av allt, i stället för djup kontroll där risken finns.
- Underbiträdeslistan läses aldrig. Ändringsaviseringar hamnar i en gemensam inkorg som ingen bevakar.
- Bedömningen görs en gång. Den signeras vid upphandlingen och öppnas aldrig igen.
Så ser vi på leverantörsbedömning
Vi granskar leverantörer åt organisationer som ofta har hundratals system i sin portfölj. Vår erfarenhet är att den svåra delen sällan är juridiken i artikel 28. Den svåra delen är att få en överblick som håller över tid. När leverantörsregistret ligger i ett kalkylark, avtalen i en annan mapp och säkerhetssvaren i någons inkorg tappar man snabbt greppet om vem som behandlar vad.
Därför förordar vi en riskbaserad modell med tydliga nivåer, en fast uppsättning frågor per nivå och ett ägarskap som ligger i verksamheten och inte bara hos dataskyddsombudet. IT, inköp och informationssäkerhet behöver äga sina delar, medan den juridiska bedömningen och kvalitetssäkringen ligger hos den som kan regelverket. Vi ser också gärna att leverantörsbedömningen kopplas ihop med registret över behandlingar och med incidenthanteringen. Det är när en incident inträffar som det visar sig om ni vet vilken leverantör, vilka underbiträden och vilka uppgifter som berörs.
Vårt råd är att börja med de tio leverantörer som behandlar mest och känsligast data. Gör dem ordentligt och bygg sedan vidare. En perfekt mall som aldrig används gör mindre nytta än en enkel modell som faktiskt tillämpas.
— Jesper
Vill ni ha hjälp med granskningen?
Vi hjälper organisationer att granska leverantörer, genomföra konsekvensbedömningar och bygga processer som håller vid en tillsyn. Det kan vara en avgränsad GDPR-granskning eller DPIA av ett par kritiska leverantörer, eller ett längre uppdrag där vi tar rollen som externt dataskyddsombud eller interim compliance-resurs. För den som vill samla leverantörer, avtal och bedömningar på ett ställe har vi utvecklat GRC-plattformen Trustview, byggd av jurister och experter för arbete enligt bland annat GDPR, ISO 27000, NIS2 och DORA.
Vanliga frågor
Måste vi göra en leverantörsbedömning för alla leverantörer?
För alla som behandlar personuppgifter åt er som biträden, ja. EDPB har slagit fast att kontrollen ska göras oavsett risknivå. Däremot kan ni anpassa hur omfattande den är, så att lågriskleverantörer får en enklare kontroll.
Räcker det att leverantören är ISO 27001-certifierad?
Nej, men det är ett starkt underlag. Kontrollera att certifieringen täcker just den tjänst och de platser som ni använder, och komplettera med frågor om underbiträden, tredjelandsöverföringar och incidentrutiner, som certifikatet inte alltid svarar på.
Hur ofta ska leverantörsbedömningen uppdateras?
GDPR anger inget intervall. Vi rekommenderar årlig omprövning av högriskleverantörer, vartannat år för övriga och alltid vid väsentliga förändringar, till exempel nya underbiträden, incidenter eller ändrad användning.
Vem ska äga leverantörsbedömningen i organisationen?
Den personuppgiftsansvarige, alltså organisationen, bär ansvaret. I praktiken fungerar det bäst när inköp eller systemägaren driver processen, informationssäkerhet granskar de tekniska delarna och dataskyddsombudet eller juristen kvalitetssäkrar den rättsliga bedömningen.
Källor
IMY: Ansvarsroller enligt GDPR vid finjustering av AI-applikationer
IMY: Personuppgiftsbiträdesavtal
IMY: Dataskyddsförordningen i fulltext
EDPB: Opinion 22/2024 on certain obligations following from the reliance on processors and sub-processors
Upphandlingsmyndigheten: GDPR och offentlig upphandling
Upphandlingsmyndigheten: Offentlighetsprincipen och GDPR
Mittuniversitetet: Checklista för offentlig upphandling och GDPR
Digistrat: UK GDPR vs EU GDPR
Serein: Data processing agreement

